Zero-Trust-Architektur
Zero trust architecture (ZTA) setzt auf kontinuierliche Verifizierung, strenge Zugriffskontrollen und Netzwerksegmentierung für mehr Sicherheit.
Zero trust architecture bezeichnet ein 2010 von John Kindervag entwickeltes Sicherheitsmodell, das die Vorstellung eines vertrauenswürdigen Netzwerks innerhalb eines festgelegten Perimeters aufgibt und stattdessen jeden Benutzer und jedes Gerät überprüft, bevor Zugriff gewährt wird. ZTA ist eine leistungsstarke, ganzheitliche Sicherheitsstrategie zum Schutz moderner hybrider Multi-Cloud-Umgebungen.
Was ist eine Zero-Trust-Architektur?
Eine Zero-Trust-Architektur ist eine auf Zero-Trust-Prinzipien basierende Cybersicherheitsarchitektur, die darauf ausgelegt ist, Datenschutzverletzungen zu verhindern und laterale Bewegungen innerhalb des Netzwerks einzuschränken. Zero Trust setzt keinerlei implizites Vertrauen voraus. Eine Zero-Trust-Architektur umfasst verschiedene Produkte, Lösungen und Dienste, die gemeinsam eine hochsichere Umgebung schaffen. Dabei folgt sie nicht nur dem Zero-Trust-Grundsatz „Niemals vertrauen, immer überprüfen“, sondern auch dem Prinzip „Von einer Sicherheitsverletzung ausgehen“.
Warum ist eine Zero-Trust-Architektur wichtig?
Zero trust architecture ist für die moderne Cybersicherheit von entscheidender Bedeutung, da sie die praktische Umsetzung eines Zero-Trust-Modells darstellt. Dieses Modell räumt mit der überholten Vorstellung eines vertrauenswürdigen Netzwerkperimeters und dem Ansatz „Vertrauen ist gut, Kontrolle ist besser“ auf. Zero Trust setzt kein implizites Vertrauen voraus und fördert einen mehrschichtigen Sicherheitsansatz. Aus Zugriffsperspektive bedeutet dies, dass Zugriffskontrollen für jede einzelne Anfrage sowie kontext- und identitätsbasiert erfolgen. Darüber hinaus umfasst dieser Ansatz die kontinuierliche Überprüfung aller Benutzer und Geräte innerhalb und außerhalb des Unternehmens – sowohl vor der Gewährung des Zugriffs als auch während der gesamten Zugriffssitzung.
Zu den wichtigsten Vorteilen einer Zero-Trust-Architektur gehören:
- Erhöhte Sicherheit: Kontextbezogener App-Zugriff für jede einzelne Anfrage sowie kontinuierliche Überprüfung und Überwachung aller Zugriffsanfragen.
- Reduziertes Risiko: Schränkt die Möglichkeiten von Angreifern ein, sich lateral innerhalb des Netzwerks zu bewegen.
- Umfassender Schutz: Schützt alle Unternehmensressourcen, einschließlich Geräte, Infrastruktur, Anwendungen und Cloud-Komponenten.
- Einhaltung gesetzlicher Vorschriften: Entspricht den Datenschutzstandards und erleichtert deren Einhaltung.
- Betriebliche Effizienz: Automatisiert Sicherheitsprüfungen und setzt dadurch Ressourcen für strategische Aufgaben frei.
Zusammenfassend lässt sich sagen, dass eine Zero-Trust-Architektur unerlässlich ist, um Daten, Anwendungen und Infrastruktur in der heutigen komplexen und von Bedrohungen geprägten Cybersicherheitslandschaft zu schützen.
Wie funktioniert eine Zero-Trust-Architektur?
Bei der Implementierung einer Zero-Trust-Architektur ist unbedingt zu beachten, dass Zero Trust kein einzelnes Produkt und keine einzelne Lösung ist, sondern aus einer Kombination von Produkten, Lösungen und Services besteht, die ineinandergreifen. Es ist nicht erforderlich, die bestehende Infrastruktur vollständig zu ersetzen. Stattdessen sollte der Schwerpunkt darauf liegen, das vorhandene Portfolio zu ergänzen.
Laut dem National Institute of Standards and Technology (NIST) „besteht die Netzwerkimplementierung einer Zero-Trust-Architektur (ZTA) aus zahlreichen logischen Komponenten, … [die] als On-Premises-Dienst oder über einen cloudbasierten Dienst betrieben werden können.“
Jede Zero-Trust-Architektur kann je nachdem, an welchem Punkt seiner Zero-Trust-Transformation sich ein Unternehmen befindet, anders aussehen. Zwei Dinge bleiben jedoch gleich: Der Zugriff ist ein zentraler Bestandteil jeder Zero-Trust-Architektur, und Unternehmen sollten sicherstellen, dass sie an den entscheidenden Kontrollpunkten ihrer Architekturen über geeignete Lösungen verfügen.
Zu den Hauptkomponenten jeder Zero-Trust-Architektur sollten gehören:
- Authentifizierung
- Zugriffskontrolle
- Erweiterter Bedrohungsschutz
- Anwendungstransparenz
- Anwendungsverfügbarkeit
Insgesamt bedeutet dies, Identitätsanbieter zu integrieren, um die Authentifizierung sowie die Implementierung und Durchsetzung identitäts- und kontextbezogener Richtlinien und den bedingten Zugriff besser zu ermöglichen. Es bedeutet auch, die gesamte Umgebung vor komplexen Bedrohungen zu schützen, einschließlich verschlüsselter Bedrohungen (wie Malware). Verschlüsselter Datenverkehr, die Funktionsweise der Anwendungen und Ressourcen sowie deren Sicherheits- und Vertrauensniveau müssen transparent sein. Und natürlich müssen Apps und Ressourcen zur Nutzung verfügbar und vor Angriffen geschützt sein, die ihre Verfügbarkeit einschränken könnten.
Wie setzt F5 eine Zero-Trust-Architektur um?
F5 bietet Lösungen an den entscheidenden Kontrollpunkten, um Zero-Trust-Funktionen für nahezu jede Art von Architektur bereitzustellen. F5 orientiert sich an NIST Special Publication 800-207: Zero Trust Architecture. Diese Publikation enthält branchenspezifische und allgemeine Zero-Trust-Bereitstellungsmodelle sowie Anwendungsfälle, mit denen sich die Sicherheitslage eines Unternehmens verbessern lässt. Im Rahmen einer allgemeinen Zero-Trust-Architektur bietet F5 Lösungen für On-Premises-, Cloud- und SaaS-basierte Bereitstellungsoptionen, die Authentifizierung, Zugriffskontrollen, erweiterten Bedrohungsschutz, Anwendungstransparenz und Anwendungsverfügbarkeit abdecken.
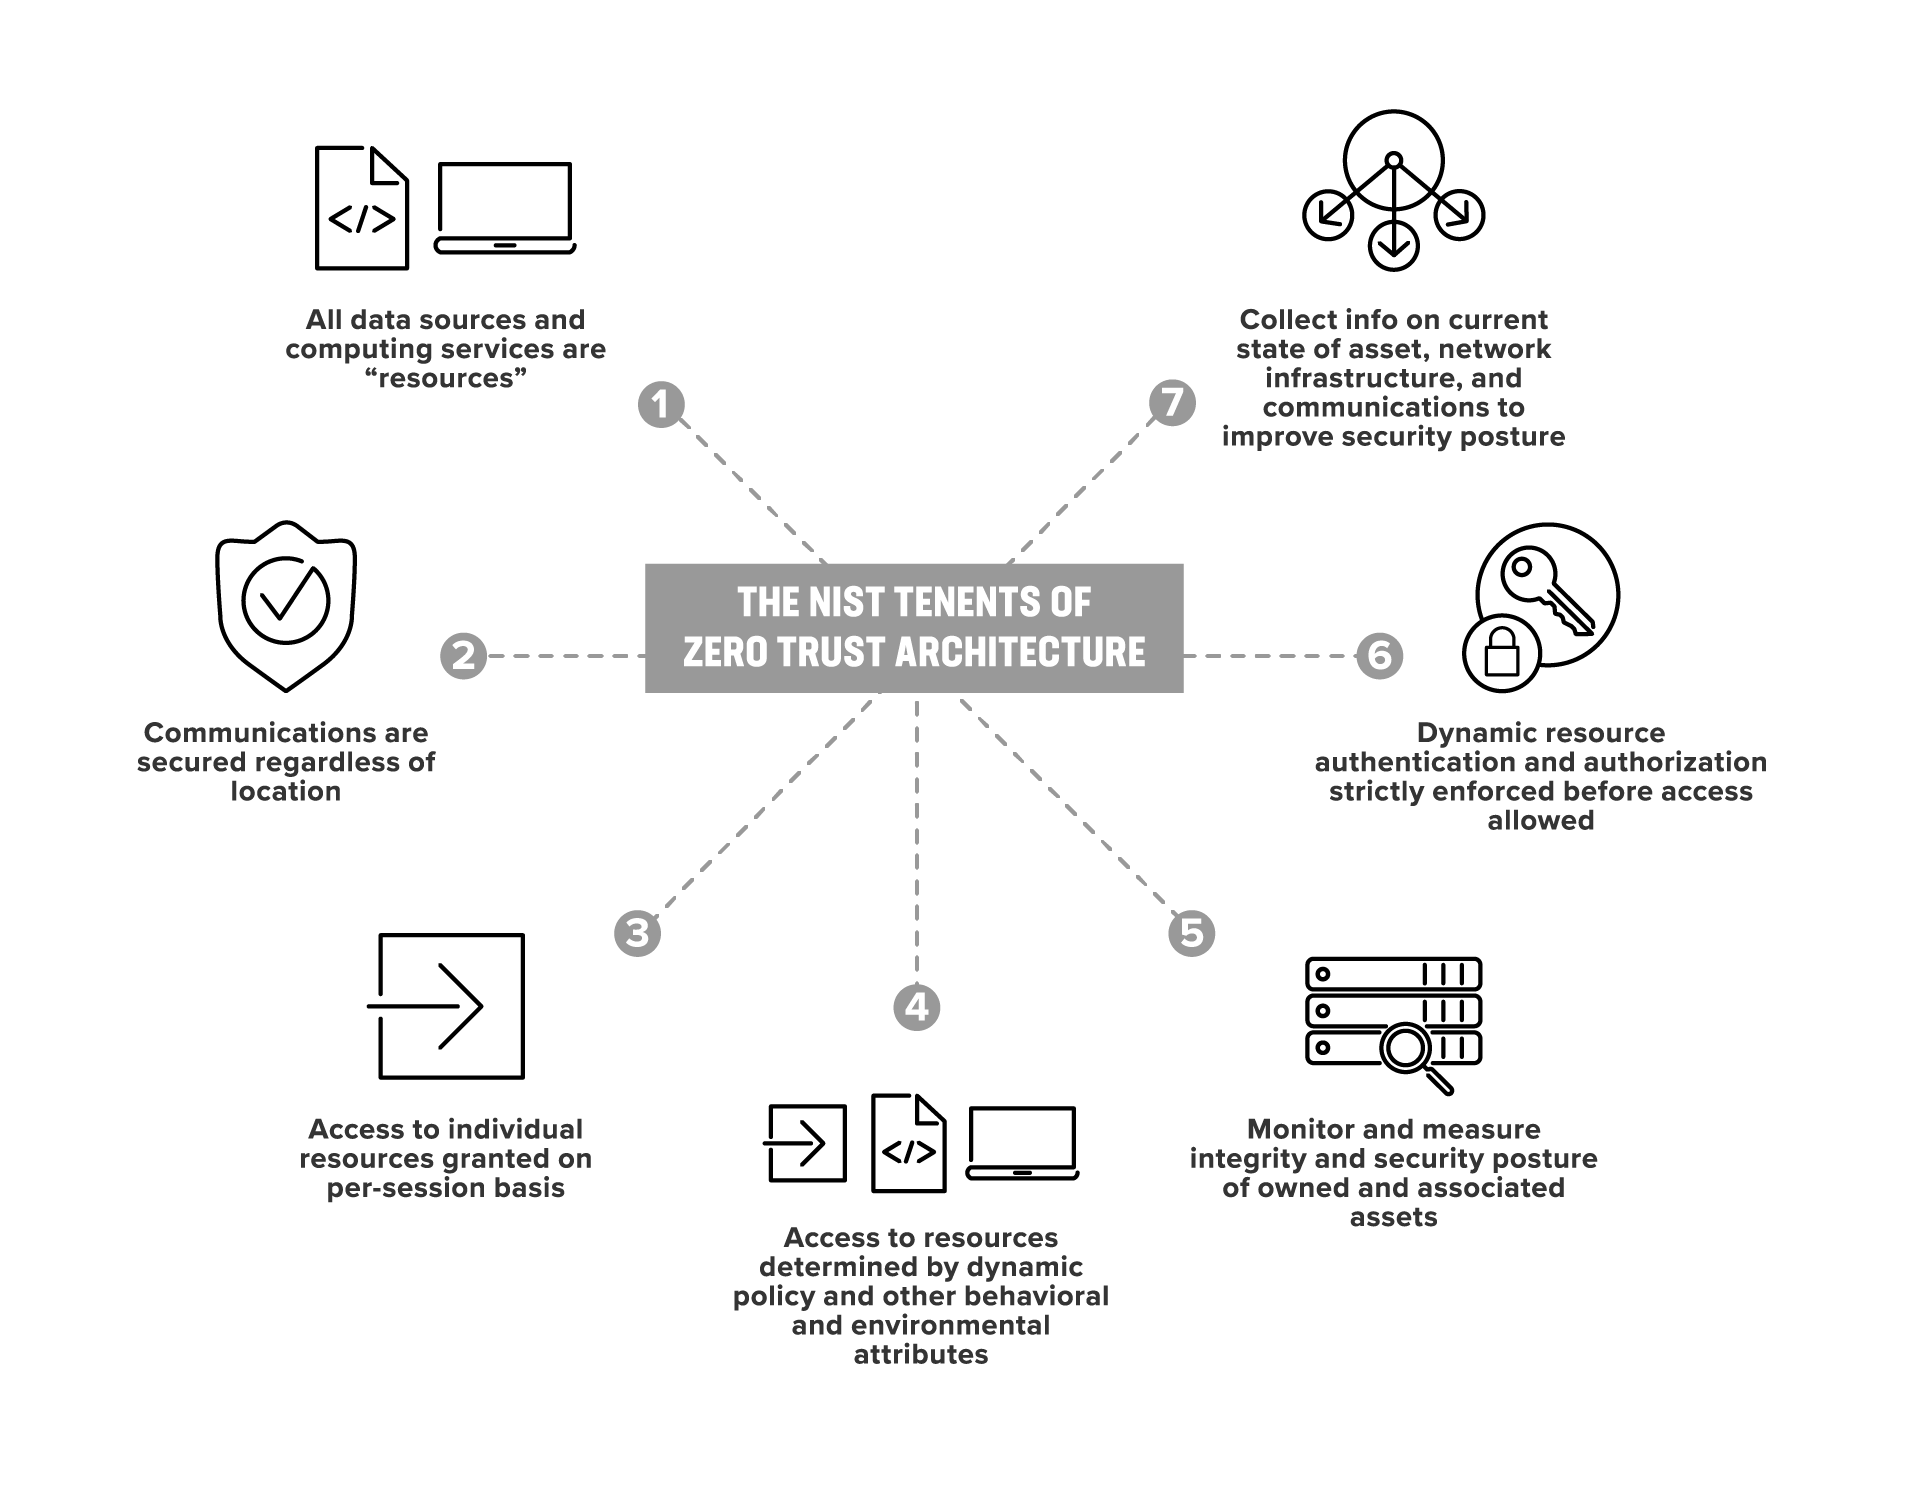
Abbildung 1. Kontinuierliche Sicherheitsverbesserungen – F5 und die NIST-Grundsätze für Zero Trust
Erfahren Sie mehr darüber, wie F5 Sie auf dem aktuellen Stand Ihrer Zero-Trust-Strategie unterstützen kann.