Vereinfachen Sie die Verwaltung mehrerer Cluster
Multi-Cluster-Kubernetes-App-Bereitstellung mit F5 und Nutanix
Unternehmensanwendungen basieren auf Multi-Cluster-Architekturen
Unternehmen sind nach der anfänglichen Einführung von Kubernetes-Clustern schnell zu fortschrittlichen produktiven Anwendungsfällen übergegangen. Einzelne Cluster eignen sich zwar für Vorproduktionsumgebungen oder kleinere Anwendungen, doch der Bedarf von Unternehmen an höherer Zuverlässigkeit, geografischer Verteilung, Datensouveränität sowie besserer Isolation und Fehlertoleranz macht Multi-Cluster-Architekturen unverzichtbar. Zudem wird erwartet, dass 95 % der neuen KI-Bereitstellungen Kubernetes nutzen werden – gegenüber weniger als 30 % im Jahr 2025 –, was die Nachfrage weiter erhöht.1
Doch die zunehmende Komplexität bei der Verwaltung des Datenverkehrs zwischen mehreren Clustern, der konsistenten Durchsetzung von Sicherheitsrichtlinien und der Anwendungsbereitstellung kann den Betrieb schnell überfordern und zu Leistungseinbußen, Sicherheitslücken und Anwendungsausfällen führen.
Einfache Anwendungsbereitstellung über mehrere Cluster hinweg
F5 und Nutanix begegnen diesen Herausforderungen gemeinsam, indem sie die Funktionen von F5 BIG-IP für die Anwendungsbereitstellung und -sicherheit mit der Einfachheit und betrieblichen Konsistenz der Nutanix Kubernetes Platform (NKP) kombinieren.
NKP ist eine Lösung für Unternehmen, die die Bereitstellung, Verwaltung und den Betrieb von Kubernetes-Clustern in Hybrid- und Multicloud-Umgebungen vereinfacht. F5 BIG-IP Container Ingress Services fungiert als Brücke zwischen den von NKP verwalteten Kubernetes-Clustern und Ihren BIG-IP Lösungen, einschließlich F5 BIG-IP Advanced WAF und F5 BIG-IP DNS. Es dient als einheitliche Nord-Süd-Steuerungsebene und intelligenter zentraler Zugangspunkt für alle Kubernetes-Cluster und zentralisiert das Traffic-Management sowie die Transparenz.
BIG-IP Container Ingress Services überwacht die Kubernetes-API in Echtzeit auf Ereignisse bei der Containerverwaltung, beispielsweise die Erstellung neuer Cluster oder Pods. Anschließend übersetzt die Lösung native Kubernetes-Ressourcen in BIG-IP-Konfigurationen.
Das Ergebnis ist ein Wandel von BIG-IP: Statt einer externen Appliance ist es nun eine deklarative, automatisierte Erweiterung der NKP-Umgebung, die cloudnative Workflows ermöglicht und manuelle, fehleranfällige Konfigurationen überflüssig macht.
Datenverkehrsmanagement und Lastverteilung über mehrere Cluster hinweg
BIG-IP Container Ingress Services stellt mehrere, über Kubernetes-Cluster verteilte Anwendungen über einen einzigen virtuellen BIG-IP-Server bereit und ermöglicht so eine zentrale Datenverkehrssteuerung und Lastverteilung, wenn Anwendungen skaliert oder verlagert werden. Ingress-Dienste für containerisierte Anwendungen bieten in containerisierten Umgebungen eine Ingress-Steuerung für HTTP-Routing, Lastverteilung, Sicherheit und Programmierbarkeit.
Darüber hinaus kann BIG-IP Container Ingress Services anhand der den Kubernetes-Clusterknoten zugewiesenen Subnetze automatisch statische Routen auf BIG-IP konfigurieren. Dadurch kann BIG-IP Datenverkehr direkt an Kubernetes-Pod-Subnetze weiterleiten, ohne dass eine Tunnelkonfiguration erforderlich ist, was die Netzwerkarchitektur erheblich vereinfacht.
Automatisierte Orchestrierung und reduzierter Betriebsaufwand
Die ereignisgesteuerte Automatisierung von BIG-IP Container Ingress Services ist auf das optimierte Cluster-Lebenszyklusmanagement von NKP abgestimmt und reduziert den manuellen Konfigurationsaufwand sowie die betriebliche Komplexität. Durch die Überwachung der Kubernetes-API in von NKP verwalteten Clustern aktualisiert BIG-IP die Anwendungsdienste dynamisch als Reaktion auf Cluster-Ereignisse. So wird sichergestellt, dass sich die Konfiguration der Anwendungsbereitstellung an veränderte Workloads anpasst. Vordefinierte Vorlagen vereinfachen die Richtlinienverwaltung, und die Unterstützung für Helm Charts ermöglicht wiederholbare Kubernetes-Bereitstellungen.
Einheitliche Sicherheitsrichtlinien
BIG-IP Advanced WAF bietet eine zentrale Verwaltung von Sicherheitsrichtlinien, um den Schutz vor bekannten Bedrohungen und Zero-Day-Bedrohungen, DDoS-Angriffen auf Layer 7, den OWASP Top 10 und weiteren Gefahren zu vereinfachen. Mit BIG-IP Container Ingress Services lässt sich die Abdeckung bestehender WAF-Richtlinien auf containerisierte Anwendungen ausweiten, sodass Unternehmen ohne zusätzlichen Betriebsaufwand eine einheitliche Sicherheitsstrategie aufrechterhalten können.
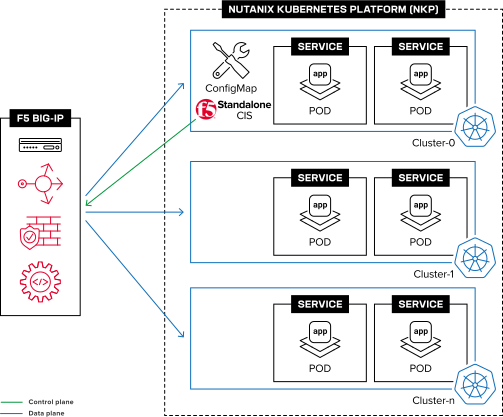
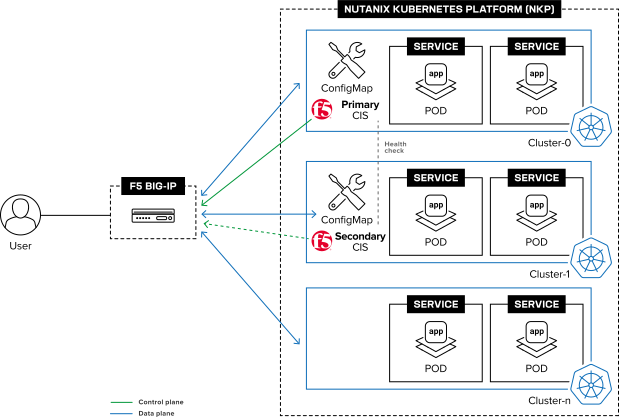
Flexible Bereitstellungstopologie: eigenständig oder hochverfügbar
BIG-IP Container Ingress Services unterstützt sowohl eigenständige als auch hochverfügbare Bereitstellungen in Multi-Cluster-Umgebungen und ermöglicht so eine ausfallsichere Bereitstellung von Anwendungen über mehrere Kubernetes-Cluster hinweg. Bei einer hochverfügbaren Bereitstellung sorgt CIS durch redundante Controller dafür, dass die Kubernetes-API kontinuierlich überwacht wird und die BIG-IP-Konfiguration auch dann unterbrechungsfrei aktualisiert wird, wenn die primäre Instanz nicht mehr verfügbar ist.
F5 BIG-IP Container Ingress Services mit Multi-Cluster-Unterstützung sind ein strategischer Wegbereiter für Unternehmen, die sowohl auf Kubernetes als auch auf BIG-IP setzen. Durch die vereinfachte Verwaltung von Multi-Cluster-Umgebungen können sich Unternehmen stärker auf Innovationen und weniger auf die betriebliche Komplexität von Multi-Cluster-Anwendungen konzentrieren.
Erfahren Sie mehr über die Multi-Cluster-Anwendungsbereitstellung mit F5 und Nutanix auf DevCentral und besuchen Sie unsere Partnerschaftsseite unter f5.com/nutanix.
1Gartner, Gartner Magic Quadrant für Container-Management, August 2025
WICHTIGE VORTEILE
Vereinfachte App-Bereitstellung
Orchestrieren und skalieren Sie Anwendungsbereitstellungsdienste nahtlos über mehrere Kubernetes-Cluster hinweg.
Verbesserte Leistung
Sorgen Sie für eine effiziente Verteilung des Datenverkehrs, indem Sie die BIG-IP-Konfiguration mit den Kubernetes-Ressourcen synchron halten.
Reduzierter Betriebsaufwand
Skalieren und sichern Sie Anwendungsdienste automatisch, indem Sie Kubernetes-Container-Ereignisse abonnieren; beschleunigen Sie Bereitstellungen mit vordefinierten BIG-IP-Vorlagen und Unterstützung für AS3.
Konsistenz der Sicherheitsrichtlinien
Erweitern Sie bestehende WAF-Richtlinien auf containerisierte Anwendungen – mit zentraler Richtlinienverwaltung und einheitlicher Durchsetzung.