BIG-IP SSL Orchestrator
Maximieren Sie Ihre Investitionen in Infrastruktur und Sicherheit durch dynamische, richtlinienbasierte Entschlüsselung, Verschlüsselung und Verkehrssteuerung über Sicherheitsprüfsysteme.
Was Sie nicht sehen können, kann Ihnen trotzdem schaden
Schutz vor verschlüsselten Bedrohungen
Angreifer nutzen die SSL/TLS-Verschlüsselung, um schädliche Payloads zu verbergen und so Sicherheitskontrollen auszutricksen und zu umgehen. Setzen Sie Ihr Unternehmen keinen Angriffen aus, indem Sie Sicherheitslösungen verwenden, die verschlüsselten Datenverkehr nicht effizient und skalierbar untersuchen können. BIG-IP SSL Orchestrator ermöglicht die leistungsstarke Entschlüsselung von ein- und ausgehendem SSL/TLS-Datenverkehr und damit Sicherheitsprüfungen, die Bedrohungen aufdecken und Angriffe verhindern, bevor sie stattfinden.
- Transparenz des ausgehenden Datenverkehrs – Schützen Sie sich davor, dass über ausgehenden Datenverkehr Malware verbreitet, Daten exfiltriert oder Verbindungen zu einem Command-and-Control-Server hergestellt werden, um Angriffe auszulösen.
- Transparenz des eingehenden Datenverkehrs – Entschlüsseln Sie eingehenden verschlüsselten Datenverkehr, um sicherzustellen, dass sich darin keine Ransomware, Malware oder andere Bedrohungen verbergen, die zu Angriffen, Infektionen und Datenschutzverletzungen führen.
- Überprüfung von Verschlüsselungsprotokollen der nächsten Generation – Verhindern Sie neue Sicherheitslücken durch mehr Flexibilität, ohne dass dank Full-Proxy- und vielfältiger Verschlüsselungsverfahren Änderungen an der Architektur erforderlich sind.
Verschlüsselten Datenverkehr intelligent verwalten
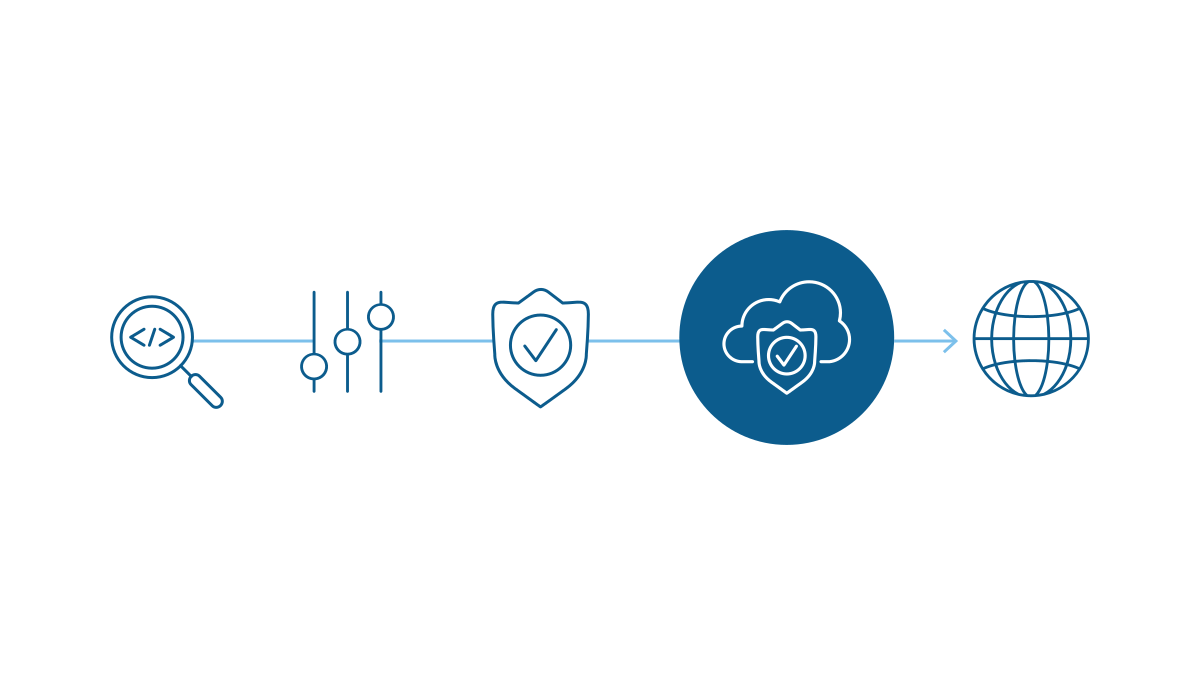
Um in puncto Sicherheit die Nase vorn zu haben, benötigen Sie Orchestrierung. Transparenz und Überprüfung des SSL/TLS-Datenverkehrs sind ein Anfang, kratzen aber nur an der Oberfläche. Die Verkettung oder manuelle Konfiguration von Sicherheitslösungen zur Unterstützung der Überprüfung über Ihren gesamten Sicherheits-Stack hinweg ist nicht skalierbar und ineffektiv. BIG-IP SSL Orchestrator steuert den entschlüsselten Datenverkehr intelligent über Ihren gesamten Sicherheits-Stack hinweg.
- Kontrolle zentralisieren – Vereinheitlichen Sie die Entschlüsselung über mehrere Prüfgeräte hinweg, um die Verwendung nicht unterstützter Verschlüsselungsverfahren, gefälschte SSL/TLS-Verbindungen und eine komplexe Infrastruktur zu verhindern.
- Richtlinienbasierte Steuerung – Gruppieren, überwachen und steuern Sie den Datenverkehr mit einer flexiblen Kontext-Engine – unabhängig von Netzwerktopologie, Protokoll und Verschlüsselungsverfahren.
- Dynamische Service-Verkettung – Erstellen Sie mit vorhandenen Sicherheitslösungen dynamische, logische Sicherheits-Service-Ketten, die auf der Art des eingehenden Datenverkehrs basieren, und gewährleisten Sie so optimale Sicherheit und Verfügbarkeit.
Schatten-KI erkennen
Shadow AI – die nicht genehmigte Nutzung von KI-Tools – führt zu kritischen blinden Flecken und kann Ihr Unternehmen Sicherheitsrisiken aussetzen. Tools wie generative KI einfach zu blockieren, mag wie eine unkomplizierte Lösung erscheinen, ist für die meisten jedoch nicht praktikabel. Mit BIG-IP SSL Orchestrator erhalten Sie die nötige Transparenz und Kontrolle, um die Risiken von Shadow AI mühelos zu bewältigen, ohne Innovationen zu beeinträchtigen.
- Echtzeit-Entschlüsselung des Datenverkehrs – Decken Sie durch proaktive Erkennung GenAI-Aktivitäten auf, die im verschlüsselten Datenverkehr verborgen sind.
- Dynamische Datenverkehrsweiterleitung – Nutzen Sie Service Chaining, um risikoreiche Aktionen je nach Risikostufe über DLP-, WAF- oder andere Prüftools zu leiten.
- Programmierbares Benutzer-Coaching – Stellen Sie individuelle Warnmeldungen in Echtzeit bereit, um Benutzer anzuleiten und Verstöße gegen Sicherheitsrichtlinien zu verhindern.
Ransomware eindämmen
Ransomware zählt zu den am schnellsten wachsenden Bedrohungen für die Cybersicherheit. Was früher eine seltene Bedrohung war, macht heute fast die Hälfte aller Angriffe aus. Leider gibt es keine Anzeichen dafür, dass sich die Verbreitung von Ransomware verlangsamt. Es ist daher unerlässlich, Ihr Unternehmen vor Ransomware zu schützen, die sich über verschlüsselte Nutzdaten einschleicht. BIG-IP SSL Orchestrator maximiert Ihre Möglichkeiten, diese Angriffe abzuwehren, indem es einen umfassenden Schutz vor Ransomware schafft.
- Ausgehenden Datenverkehr überprüfen – Wehren Sie Ransomware-Angriffe und die Ausschleusung von Daten an „Drop-Zones“ ab, indem Sie den ausgehenden Datenverkehr überprüfen.
- Mandantenzugriff beschränken – Stellen Sie sicher, dass Benutzer nur auf bekannte und verwendete Domains zugreifen können, um unbeabsichtigte Weiterleitungen oder versehentliche Zugriffe auf Domains von Angreifern zu blockieren und so den Diebstahl von Zugangsdaten zu verhindern.
- Phishing-Angriffe abwehren – Verhindern Sie Ransomware, indem Sie den Zugriff auf bösartige Phishing-Websites sowie Infektionen durch schädliche Anhänge unterbinden.
Produktübersicht
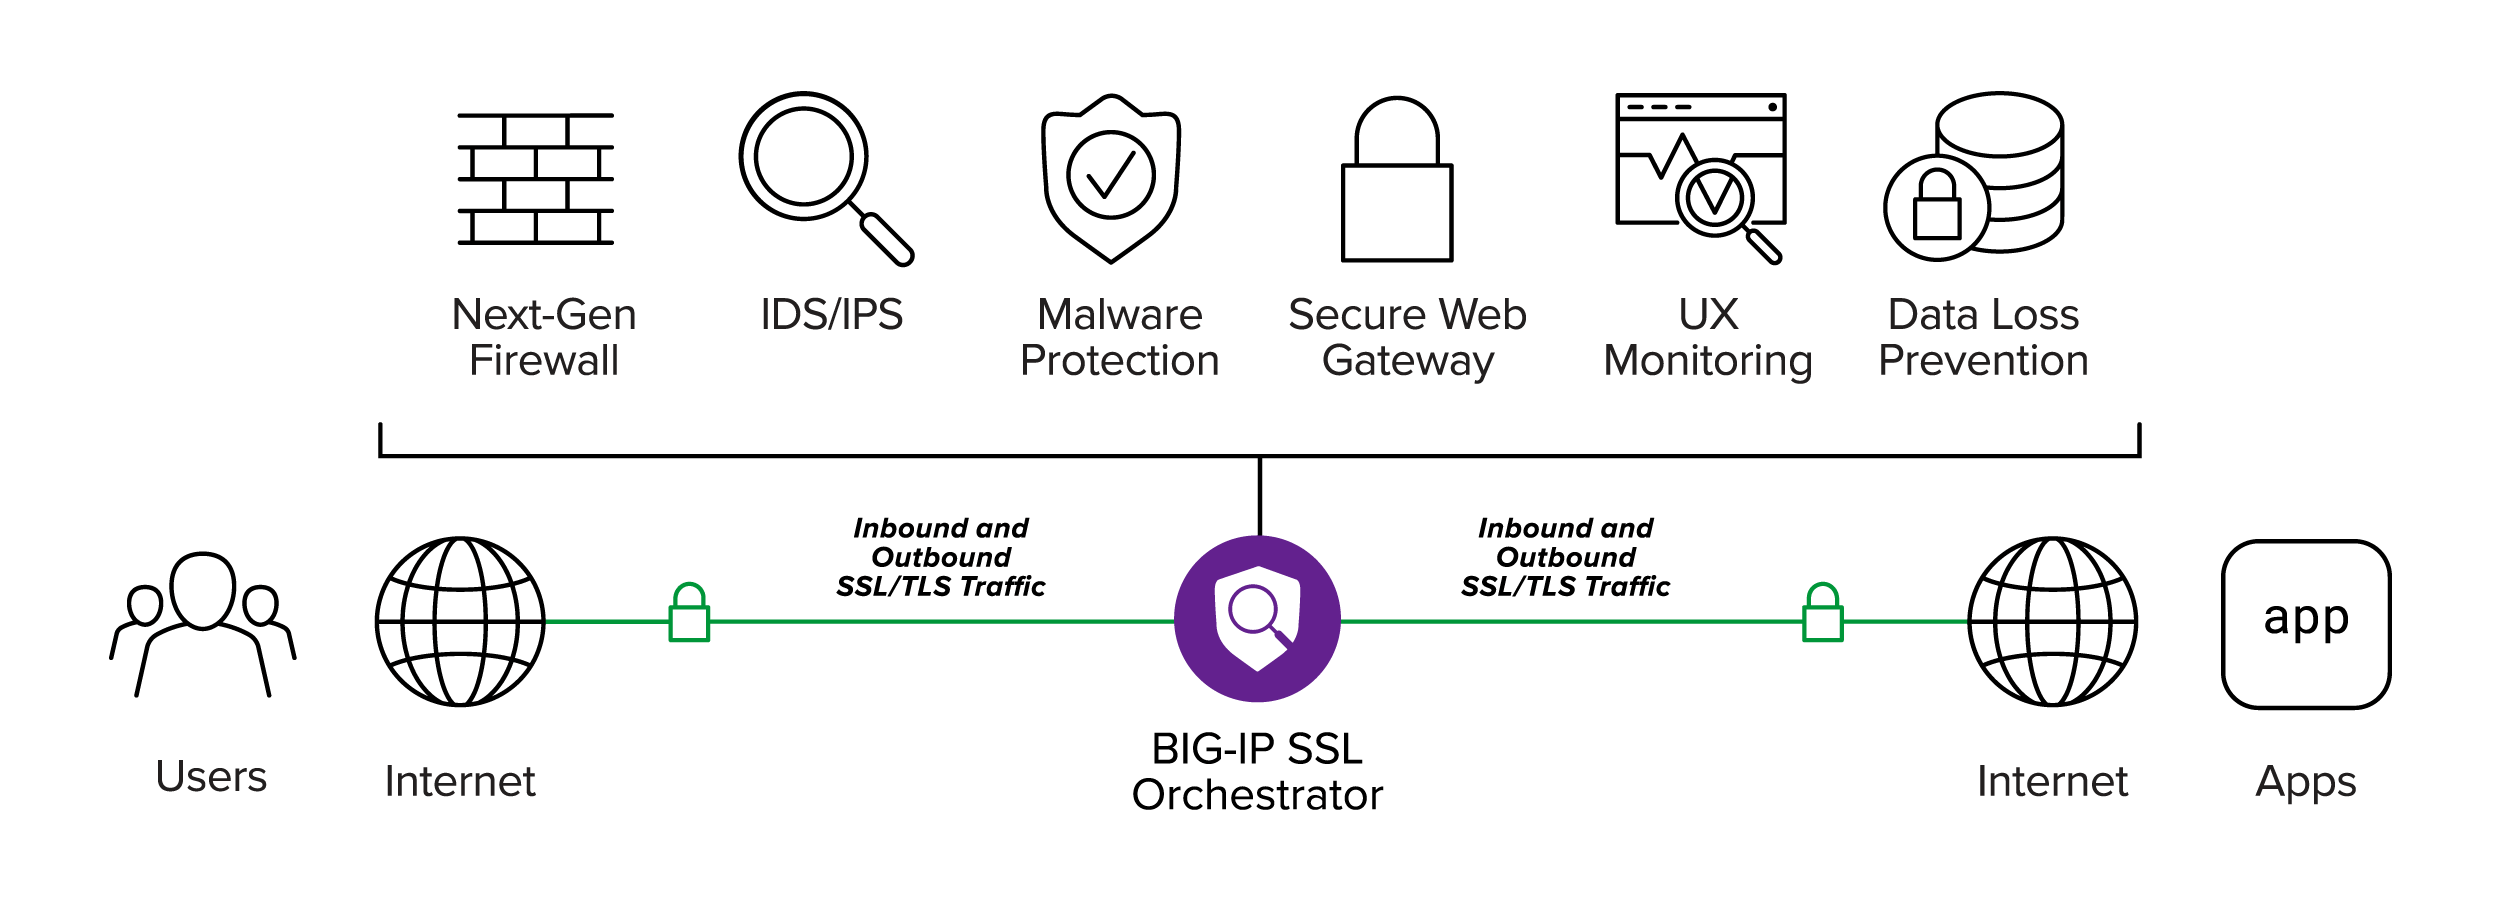
Dynamische Datenverkehrssteuerung von F5
BIG-IP SSL Orchestrator verbessert die SSL/TLS-Infrastruktur, macht verschlüsselten Datenverkehr für Sicherheitslösungen sichtbar und optimiert bestehende Sicherheitsinvestitionen. Die Lösung ermöglicht eine dynamische Verkettung von Diensten und eine richtlinienbasierte Datenverkehrssteuerung. Dabei nutzt sie kontextbezogene Informationen für die Verarbeitung verschlüsselten Datenverkehrs, um dessen Fluss durch den gesamten Sicherheits-Stack intelligent zu steuern und optimale Verfügbarkeit und Sicherheit zu gewährleisten.
Hardware
Stellen Sie leistungsstarke Hardware in Ihrem lokalen Rechenzentrum oder Ihrer Colocation-Einrichtung bereit.
Software (virtuelle Edition)
Stellen Sie die Software auf einem beliebigen Hypervisor in Ihrem Rechenzentrum, einer Colocation-Einrichtung oder in AWS, Azure bzw. Google Cloud bereit.
Kernkompetenzen
Wenn Sie den SSL/TLS-Datenverkehr nicht überprüfen, entgehen Ihnen Angriffe und Ihre Organisation bleibt gefährdet. BIG-IP SSL Orchestrator ermöglicht eine zuverlässige Entschlüsselung und erneute Verschlüsselung sowie die Orchestrierung des verschlüsselten Datenverkehrs.
SSL/TLS-Transparenz
Bietet SSL/TLS-Entschlüsselung und -Verschlüsselung, Unterstützung starker Verschlüsselungsverfahren – einschließlich hybrider Post-Quanten-Kryptografie (PQC) – sowie flexible Bereitstellungsoptionen.
Dynamische Dienstverkettung
Ermöglicht die Einbindung von Diensten, die Ausfallsicherheit und Überwachung von Diensten sowie die Lastverteilung.
Kontextbasierte Intelligenz
Unterstützt Geolokalisierung, IP-Reputation, URL-Kategorisierung und die Integration von ICAP-Lösungen von Drittanbietern.
Granulare Kontrolle
Header-Änderungen, Unterstützung für Portübersetzung und Kontrolle über Verschlüsselungsverfahren und Protokolle.
Unterstützt verschiedene Inspektionsgeräte
Unterstützt Inline-Inspektionsdienste auf Layer 2 und 3, HTTP-Proxy- und ICAP-Dienste sowie passive bzw. reine Empfangsdienste.
Unterstützt zahlreiche Bereitstellungsmodelle
Eigenständige Bereitstellung, Cluster sowie separate Ebenen für ein- und ausgehenden Datenverkehr.
Transparenter und expliziter Proxy
Fängt den Datenverkehr ab und überprüft ihn, ohne dass eine spezielle Client-Konfiguration erforderlich ist.
Skaliert Sicherheitsdienste
Skaliert dank Hochverfügbarkeit, dem branchenführenden Load Balancing von F5 sowie Funktionen für Zustandsüberwachung und SSL/TLS-Offloading.
Plattformunterstützung und Integrationen
Integrationen von Sicherheitstools unserer Partner
Integrationen von Sicherheitstools unserer Partner
BIG-IP SSL Orchestrator ist zwar hersteller- und produktunabhängig, wurde jedoch für die einfache Integration mit den weltweit führenden Sicherheitslösungen optimiert. So entsteht eine leistungsstarke Gesamtlösung, die all Ihre Herausforderungen durch verschlüsselte Bedrohungen bewältigen kann.
Cloud-Support
Cloud-Support
Bei F5 bieten wir umfassenden, integrierten Support für verschiedene Cloud-Plattformen, damit Sie jede Anwendung überall sicher bereitstellen können – ganz gleich, wie Ihre Cloud-Strategie aussieht.


Ressourcen
Empfohlen
Trinity Cyber stoppt Cyberkriminelle mithilfe von F5
Trinity Cyber schützt Kunden mit einem einzigartigen Cybersecurity-Service, der mithilfe von BIG-IP SSL Orchestrator eine tiefgehende Inhaltsprüfung mit Entschlüsselung ermöglicht.
Erfolgsgeschichte lesenLösungsübersichten
Risiken durch Schatten-KI mit F5 BIG-IP SSL Orchestrator kontrollieren ›
Schutz vor verschlüsselten Bedrohungen ›
Schutz vor Ransomware mit AWS und F5 ›
BIG-IP Advanced WAF als BIG-IP SSL Orchestrator-Dienst ›
F5 Secure Web Gateway Services als BIG-IP SSL Orchestrator-Dienst ›
Datenblätter
BIG-IP SSL Orchestrator Datenblatt ›
Integrationsleitfäden
Cisco Firepower Threat Defense ›
Cisco Web Security Appliance ›
Menlo Security Remote Browser Isolation ›
Palo Alto Networks Next-Generation Firewall ›
Symantec Data Loss Prevention ›