Datensouveränität für Hybrid-Multicloud-Anwendungen gewährleisten
Setzen Sie Datenresidenz-, Verschlüsselungs- und Zugriffsrichtlinien auf Anwendungsebene in hybriden Multi-Cloud-Umgebungen durch.
Datensouveränität ohne operative Fragmentierung gewährleisten
Navigieren Sie mit der F5 Application Delivery and Security Platform (F5 ADSP) durch komplexe Gesetze zur Datensouveränität in Hybrid- und Multicloud-Umgebungen. Durch die Kombination souveränitätsorientierter Cloud-Dienste mit lokal verwalteten F5 BIG-IP und NGINX bietet Ihnen F5 ADSP die nötigen Werkzeuge, um für Ihre sensibelsten Workloads in der Cloud, im Rechenzentrum und am Edge Autonomie zu erreichen. Behalten Sie die Kontrolle darüber, wo Daten gespeichert werden, wie sie übertragen und verschlüsselt werden und wer darauf zugreifen kann. So können Sie strenge Compliance-Anforderungen durchsetzen, ohne Abstriche bei einheitlicher Sicherheit oder Leistung zu machen.
Datenresidenz auf Anwendungsebene durchsetzen
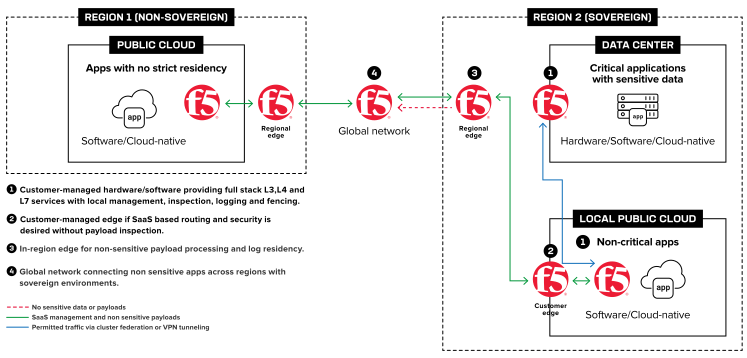
Setzen Sie Vorgaben zur Datenresidenz auf Anwendungsebene durch, damit der Datenverkehr innerhalb des dafür zuständigen Rechtsraums bleibt. Routing-Entscheidungen werden lokal getroffen. Datenströme überschreiten keine Grenzen, um eine andernorts betriebene Richtlinien-Engine zu erreichen, und sensible Datensätze verbleiben in der vorgeschriebenen Heimatregion.
Wählen Sie aus, wo die Überprüfung und Entschlüsselung erfolgen
Legen Sie fest, in welchen Umgebungen Nutzdaten geprüft und in welchen der Datenverkehr unverändert weitergeleitet wird. Bei regulierten Workloads verbleibt die eingehende Prüfung innerhalb der privaten Sicherheitsgrenze. Dienste mit geringerem Risiko werden über gemeinsam genutzte regionale Points of Presence geleitet, ohne dass geschützte Daten oder Metadaten offengelegt werden.
Compliance-Nachweise erstellen
Erhalten Sie konsistente, überprüfbare Protokolle für On-Premises-, Cloud- und Sovereign-Cloud-Bereitstellungen. Compliance-Teams können genau nachweisen, wo Informationen verarbeitet, geprüft und gespeichert wurden. Dieselben Nachweise belegen die Ausstiegsbereitschaft, wenn Aufsichtsbehörden oder die Beschaffungsabteilung danach fragen.
Innerhalb des souveränen Perimeters agieren
Sorgen Sie für einen unterbrechungsfreien Betrieb, selbst wenn externe Dienste nicht zuverlässig verfügbar sind. Betreiben Sie Bereitstellungs- und Sicherheitskontrollen vollständig innerhalb Ihrer souveränen Grenzen – über Hardware-, Software- und SaaS-Optionen hinweg – und reduzieren Sie so die Abhängigkeit von Verwaltungsplattformen Dritter oder sogenannten „Kill-Switch“-Mechanismen.
Wo Souveränitätskontrollen auf Anwendungsbereitstellung und Sicherheit treffen
Die Werkzeuge für Datensouveränität
F5 bietet über verschiedene Umgebungen hinweg einheitliches Traffic-Management und konsistente Sicherheitskontrollen. So können Teams Daten in der vorgeschriebenen Region halten und gleichzeitig Transparenz und operative Kontrolle gewährleisten. Dies unterstützt die Einhaltung regulatorischer Vorgaben für kritische Infrastrukturen, wobei die Daten unter der Kontrolle und Rechtshoheit des Kunden verbleiben.
Wie F5 Sie unterstützt
Datenresidenz
Workloads nach Region platzieren und festlegen, was die jeweiligen Grenzen überschreiten darf
F5 betreibt Kontrollpunkte innerhalb jeder Region. Anwendungen und Daten verbleiben dort, wo es die Vorschriften verlangen. Routing-Entscheidungen werden lokal getroffen, sodass der Datenverkehr keine Richtlinien-Engine im Ausland erreicht.
Datenprüfung und Verschlüsselung
Datenverkehr prüfen, wo dies zulässig ist, vertrauliche Nutzdaten andernorts verschlüsselt lassen
Mit F5 wird die Entschlüsselung zu einer Richtlinienentscheidung und nicht zum Standard. Regulierte oder sensible Datenströme werden von der Überprüfung ausgenommen. Anderer Datenverkehr wird an Sicherheitstools weitergeleitet, ohne geschützte Inhalte offenzulegen.
Einheitliche Durchsetzung von Richtlinien
Wenden Sie unabhängig vom Ausführungsort des Workloads dieselben Vorgaben für Datenresidenz und Sicherheit an
F5 setzt Richtlinien auf Anwendungsebene durch, sodass sie mit der Anwendung mitgeführt werden. Ein einziges Modell deckt lokale Umgebungen, Cloud, SaaS und isolierte Systeme ab. Keine Anpassungen für einzelne Umgebungen, keine Abweichungen bei den Richtlinien.
Flexible Bereitstellung
Wählen Sie das Modell für jede App – ohne externe Anbieter im Datenpfad.
Mit F5 können Sie dieselben Sicherheitsrichtlinien in SaaS-, Cloud-nativen, Hardware-, Software- und Air-Gap-Umgebungen durchsetzen. Stimmen Sie jede Anwendung auf ihre jeweiligen Souveränitätsanforderungen ab, ohne Ihre Betriebsabläufe aufzuteilen.
Protokollierung, Auditierbarkeit und Schlüsselkontrolle
Zeigen Sie, wo Daten verarbeitet wurden, und bewahren Sie Schlüssel auf Ihrer eigenen Hardware auf
F5 erstellt über alle Bereitstellungen hinweg überprüfbare Protokolle für Audits und den Anbieterwechsel. Die SSL-Orchestrierung erfolgt innerhalb Ihrer Schlüsselgrenzen und lässt sich in Ihre eigenen HSM- und KMS-Systeme integrieren.
Plattformunterstützung und Integrationen
Integrieren Sie Souveränitätskontrollen in Ihr bestehendes Ökosystem
Souveränitätsanforderungen überschneiden sich häufig mit Sicherheits-, Compliance-, Cloud- und Automatisierungsprozessen. F5 arbeitet mit führenden Technologieanbietern zusammen, um Teams dabei zu unterstützen, die Verwaltbarkeit zu verbessern, die Sicherheit zu erhöhen und Bereitstellungen zu beschleunigen – bei gleichzeitig konsistenter Durchsetzung von Richtlinien in allen Umgebungen.
Ressourcen
EMPFOHLEN
Digital sovereignty: Kontrolle ohne Fragmentierung bewahren
Erfahren Sie, warum digitale Souveränität zunehmend zu einer Anforderung bei der Beschaffung wird und wie sich Kontrolle, Auditierbarkeit und Resilienz in hybriden Umgebungen sicherstellen lassen.
Mehr erfahrenVideos
F5 ADSP für digitale Souveränität ›
Blogs
Operative Souveränität: Resilienz in einer unberechenbaren Welt aufbauen ›
Warum digitale Souveränität auf der Prioritätenliste immer weiter nach oben rückt ›
API-Sicherheitsrisiken bestehen in allen Umgebungen fort, selbst bei physischer Netzwerkisolierung ›
Digitale Portabilität stärkt die Resilienz ›
Artikel
KI-Sicherheit für Air-Gap-Netzwerke ›
Digitale Resilienz aufbauen, um digitale Souveränität zu ermöglichen ›
Die Fragen der Datensouveränität und der Datenresidenz entflechten ›