Lesquels vous faut-il et où faut-il les placer ?
Chaque nouvelle génération d’architecture applicative a un impact sur le trafic réseau. Nous y prêtons attention, car chaque évolution majeure des architectures applicatives s’accompagne d’une évolution de la mise à disposition et de la sécurité des applications pour répondre aux nouveaux défis.
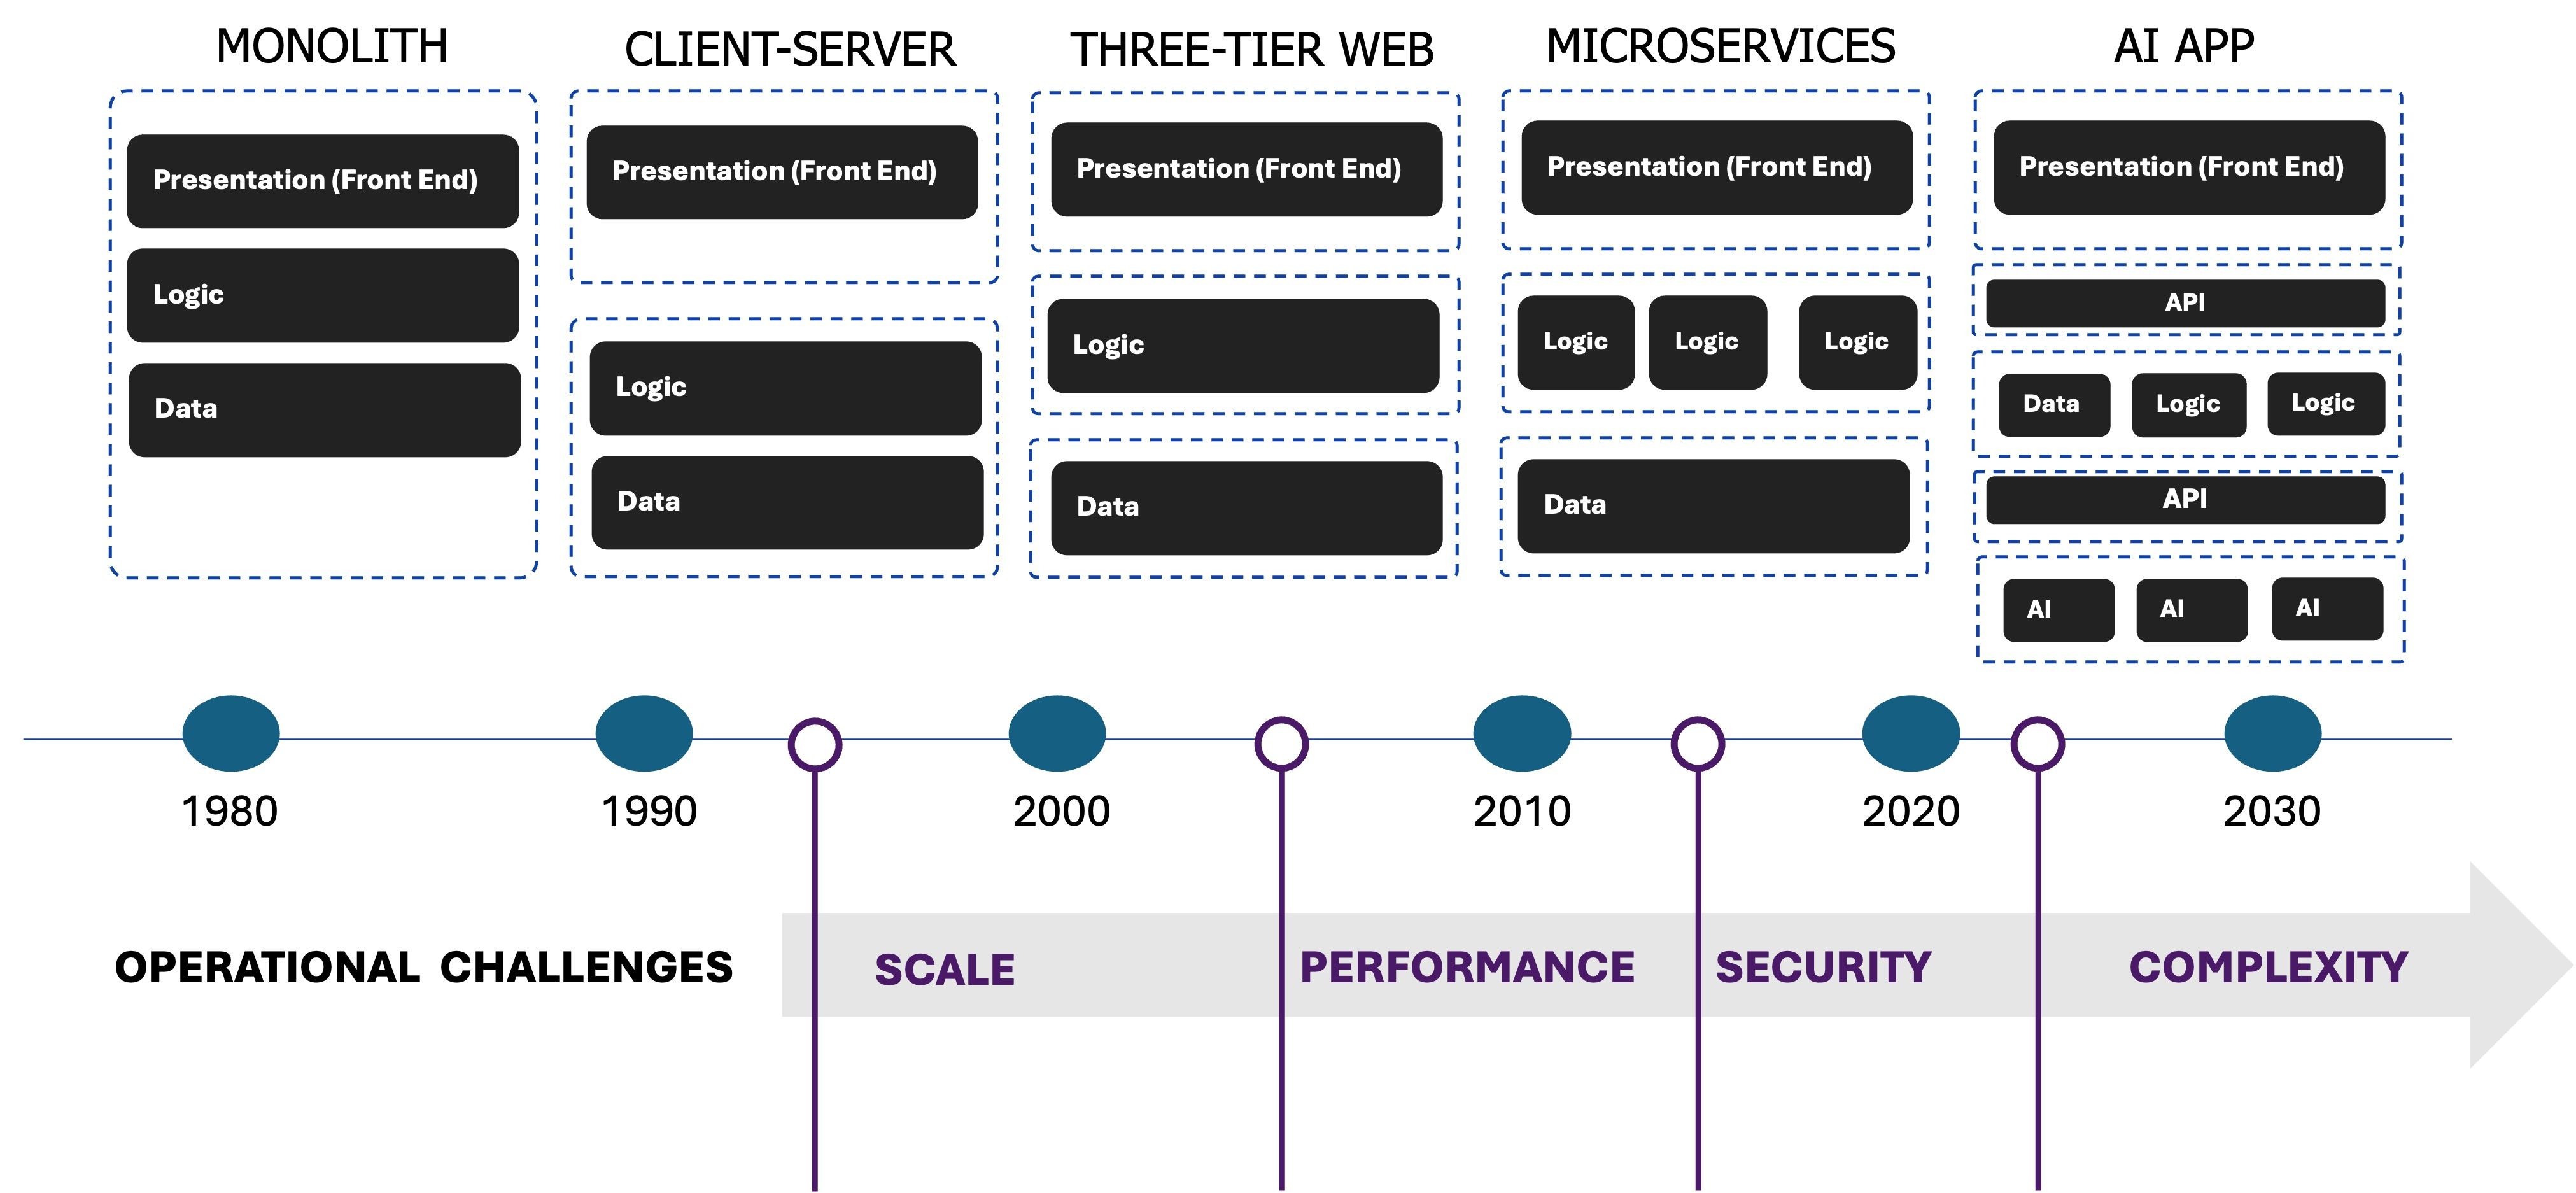
En examinant de plus près ces évolutions et la manière dont le réseau s’adapte pour répondre aux défis opérationnels, il est intéressant de constater que les applications d’IA n’introduisent en réalité aucun nouveau défi. Les exigences en matière d’échelle, de performances et de sécurité augmentent, tout comme la complexité, bien sûr, mais ce sont les mêmes défis que nous relevons depuis plus de dix ans.
Mais l’IA modifie bel et bien la répartition des charges de travail et les profils de trafic. C’est important, car l’essentiel de ce trafic réseau provient des applications et, de plus en plus, des API. C’est là que réside la différence. Comprendre ces nouveaux profils de trafic et leur répartition entre le cœur du réseau, le cloud et la périphérie permet de déterminer les services de mise à disposition et de sécurité des applications dont vous aurez besoin, ainsi que les emplacements où les déployer pour maximiser leur impact et leur efficacité.
Nouveaux profils de trafic
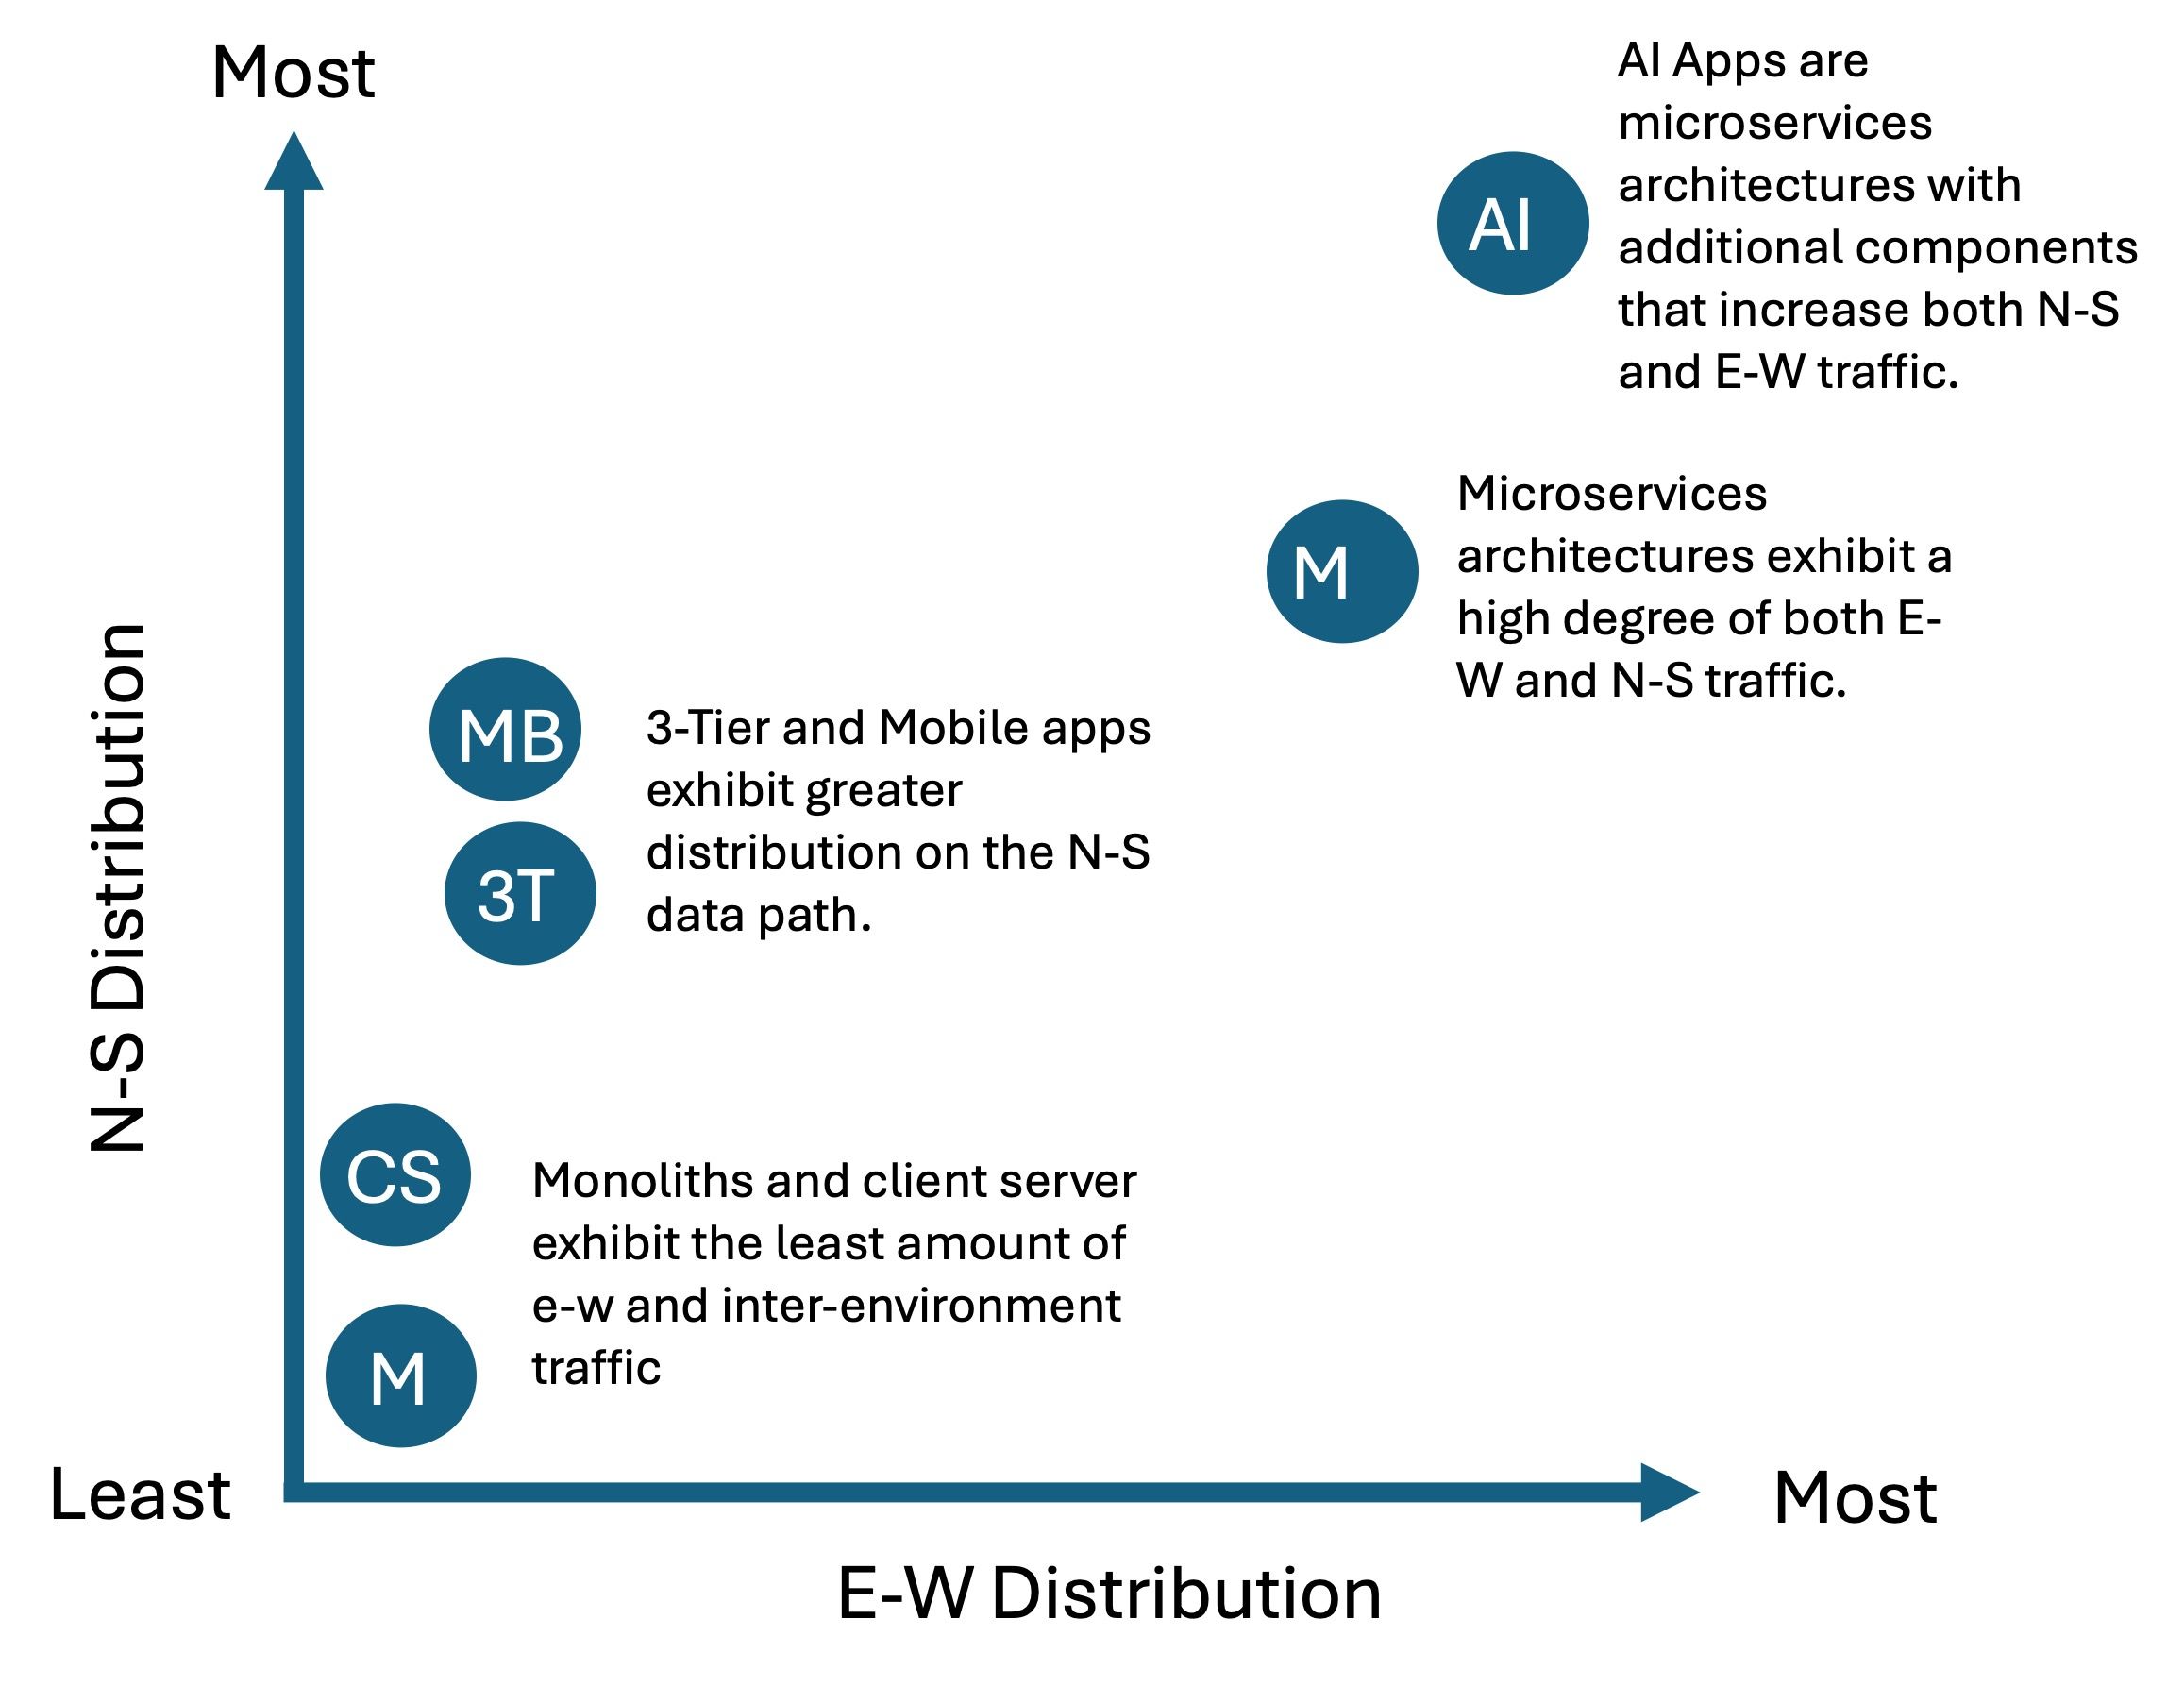
Il est important de noter que l’une des conséquences les plus marquantes des applications d’IA sera l’augmentation du trafic est-ouest et nord-sud, une grande partie du trafic nord-sud provenant de l’IA, faisant ainsi du chemin de données nord-sud sortant un point de contrôle stratégique, en complément du chemin de données nord-sud entrant traditionnel.
Les applications d’IA viendront enrichir les portefeuilles existants au cours des deux à trois prochaines années, puis une consolidation s’opérera à mesure que les organisations cerneront la demande des consommateurs en matière d’interfaces en langage naturel (NLI).
La distribution croissante des flux de données nord-sud entraînera une hausse de la demande de sécurité en tant que service au périmètre de l’entreprise, tandis que celle des flux de données est-ouest entre les environnements renforce le besoin de connectivité réseau multicloud. En interne, la sensibilité des données circulant sur l’axe est-ouest accentue le besoin de fonctionnalités de sécurité et de contrôle des accès.
Il en résulte deux nouveaux points d’insertion dans les architectures applicatives d’IA, où les services de mise à disposition et de sécurité des applications apporteront une réelle valeur ajoutée, ainsi qu’une occasion de repenser l’emplacement de leur déploiement afin de gagner en efficience, de réduire les coûts et d’améliorer leur efficacité.
C’est important, car nous commençons à voir des vulnérabilités CVE répertoriées sur des serveurs d’inférence. Il s’agit de la partie serveur de la couche « modèle », qui communique avec les clients via une API. La sécurité des API joue ici un rôle important dans la stratégie globale de sécurité de l’IA, car c’est à cet endroit qu’il est le plus pertinent de déployer des capacités d’inspection, de détection et de protection des modèles et des serveurs d’IA contre l’exploitation de vulnérabilités. C’est la « dernière ligne de défense » et, avec une solution programmable de sécurité des API, le moyen le plus rapide d’atténuer les nouvelles attaques contre les modèles d’IA.
Points d’intégration pour la distribution et la sécurité des applications
Vous vous souvenez peut-être de cet article sur les modèles de déploiement de l’inférence IA, dans lequel nous présentons les trois principaux modèles de déploiement de l’inférence IA utilisés aujourd’hui. À partir de ces modèles, nous pouvons identifier six points d’insertion distincts pour les services applicatifs dans cette architecture étendue et déterminer où déployer ces services pour optimiser la sécurité, la capacité de montée en charge et l’efficacité.
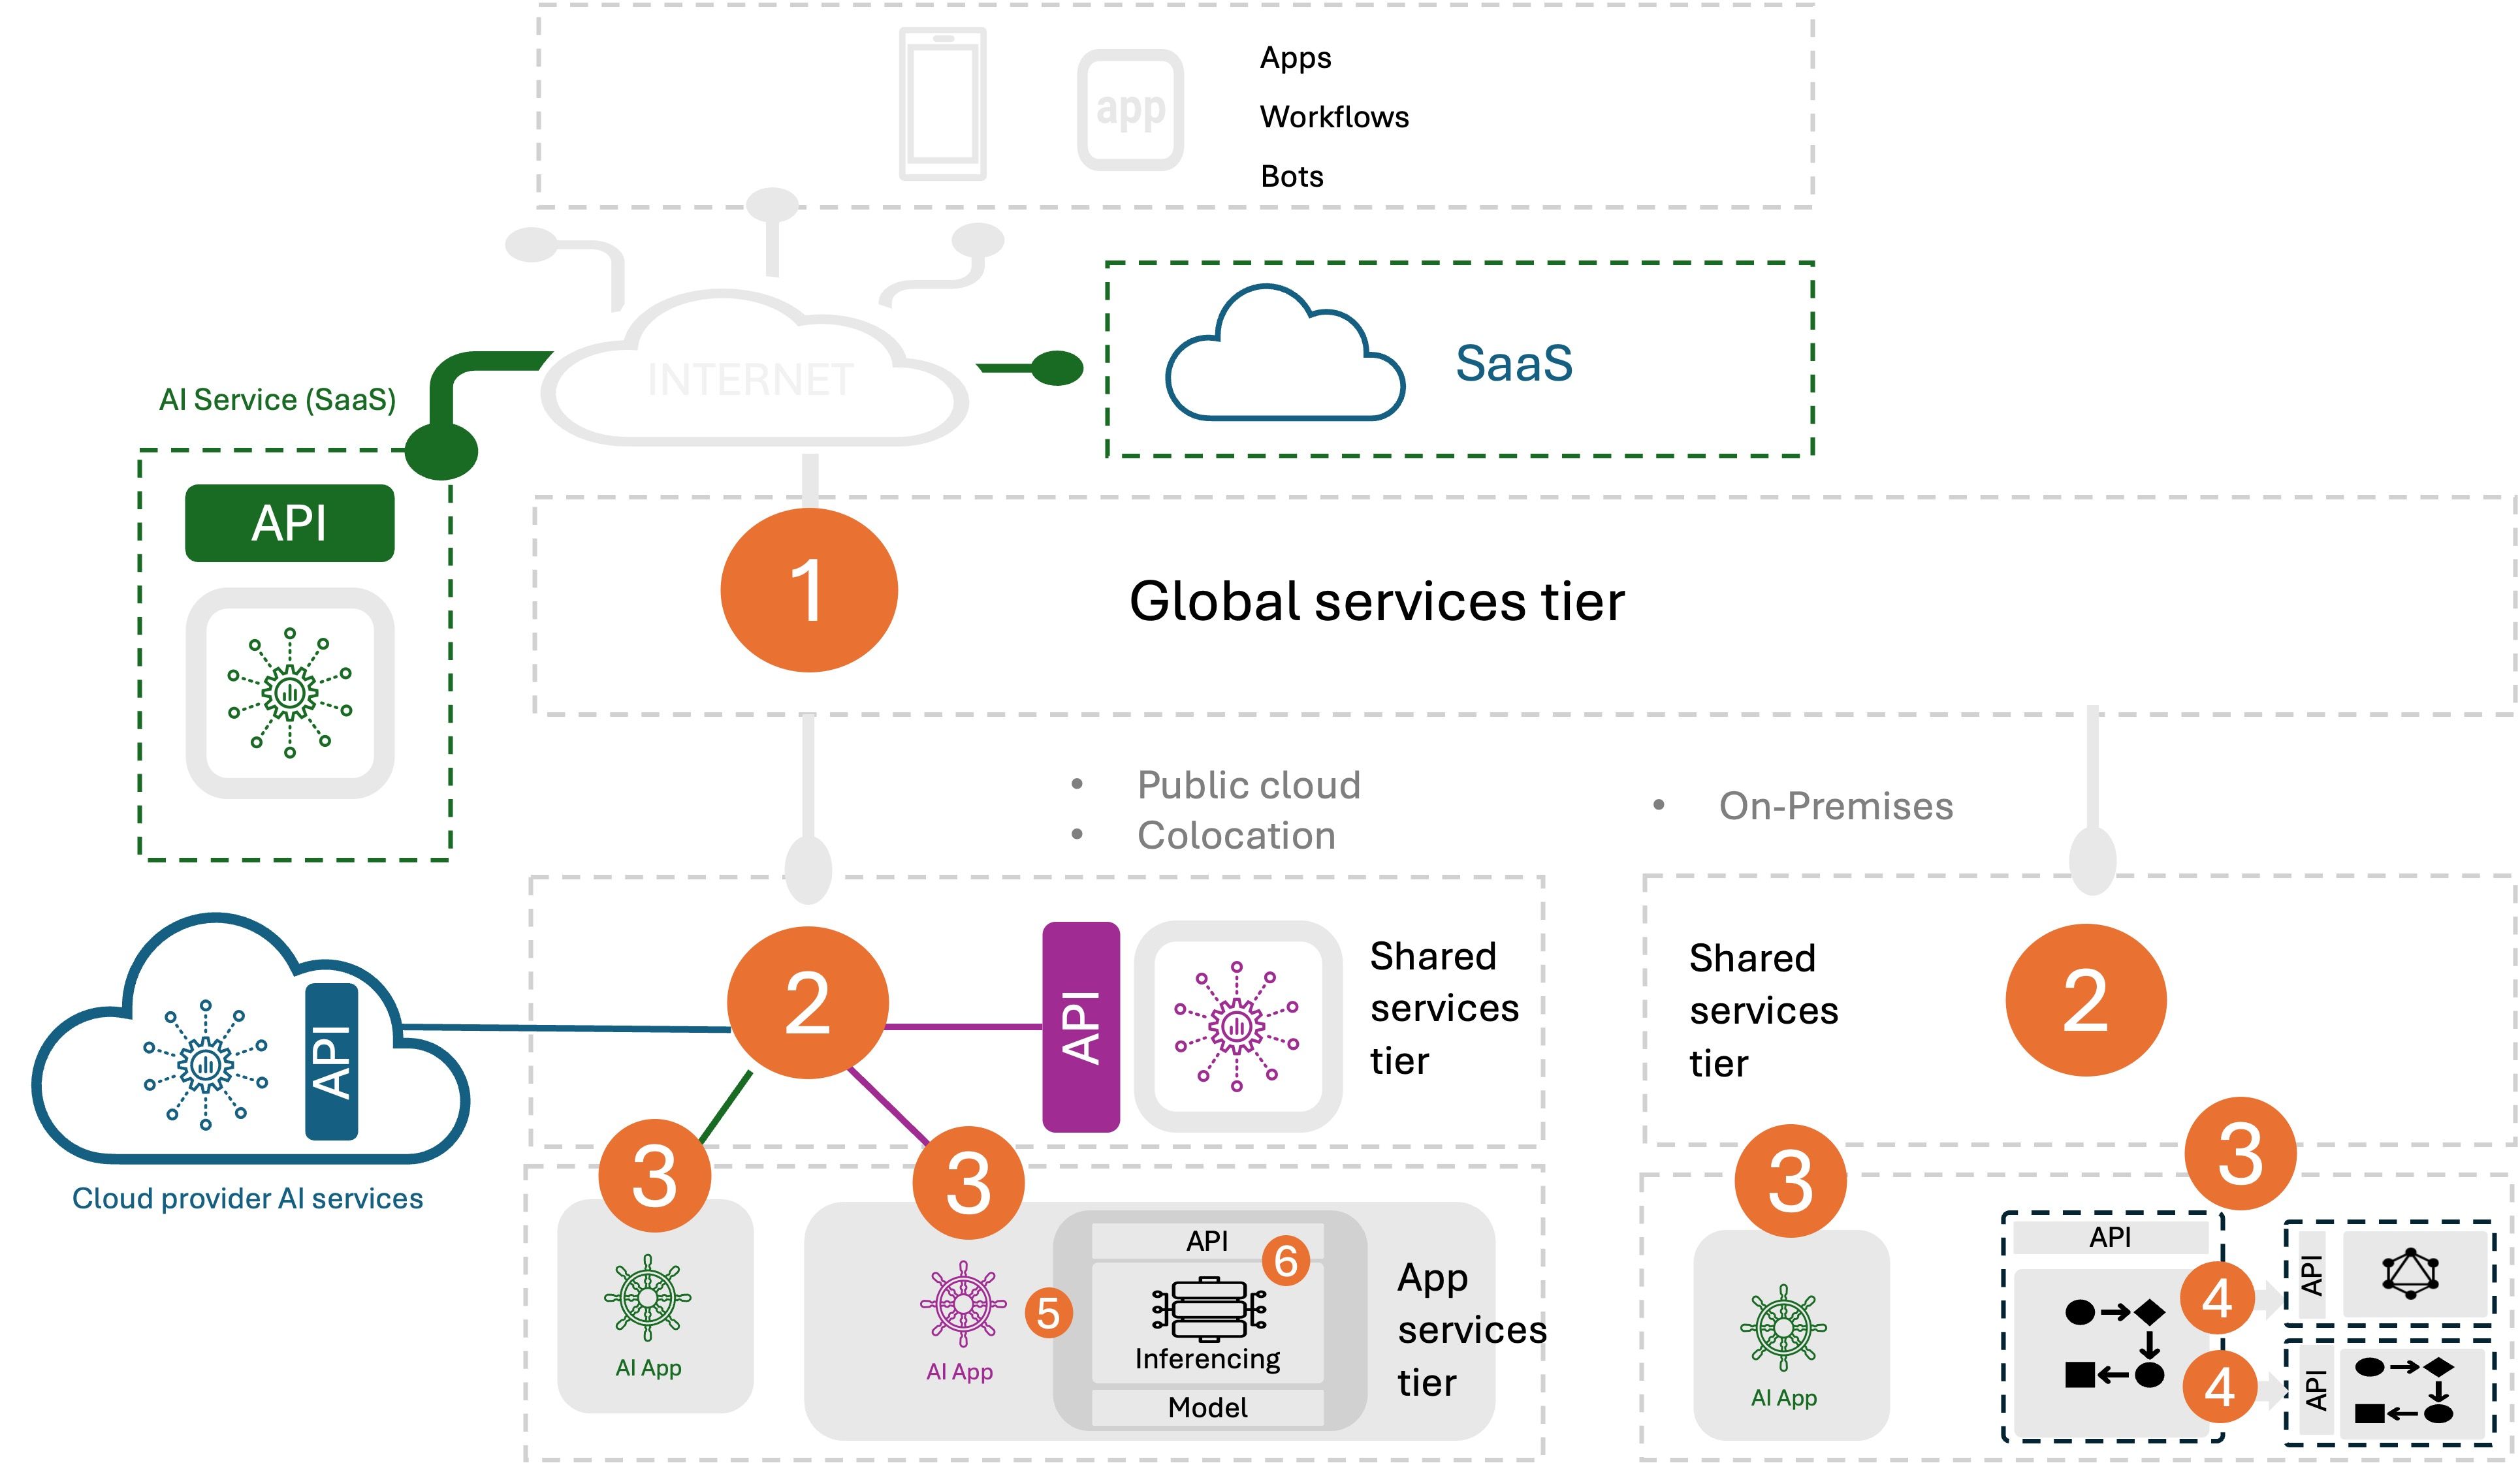
- Services globaux (par entreprise) À ce niveau, les services de mise à disposition et de sécurité des applications sont généralement des services de sécurité, mais comprennent également des services de mise à disposition à l’échelle de l’entreprise, tels que le DNS, le GSLB et la connectivité multicloud. Les services de sécurité tels que la protection contre les attaques DDoS et la protection contre les bots sont particulièrement adaptés à ce niveau, car ils empêchent les attaquants de consommer des ressources critiques (et coûteuses) situées plus en profondeur dans le système d’information, notamment celles des applications hébergées dans le cloud public.
- Services partagés (par site) À ce niveau, les services de mise à disposition et de sécurité des applications offrent une protection supplémentaire contre les attaquants et assurent la disponibilité grâce, notamment, à l’équilibrage de charge pour les applications, les API et les services d’infrastructure (pare-feu, VPN SSL, etc.).
- Services applicatifs (par application) La distribution d’applications et la sécurité à ce point d’insertion sont plus étroitement liées à l’application ou à l’API dont elles assurent la distribution et la protection. Elles comprennent des services applicatifs tels que le WAF, l’équilibrage de charge local et le contrôle des flux entrants pour les applications modernes. Ces services applicatifs assurent l’acheminement et la sécurité des communications entre l’utilisateur et l’application.
- Mise en réseau des microservices (par cluster) À ce point d’insertion, les fonctions de distribution et de sécurité des applications sont généralement déployées au sein de l’infrastructure Kubernetes et comprennent mTLS et le maillage de services. Ces services assurent l’acheminement et la sécurisation des communications « d’application à application ».
- Services d’inférence IA (par complexe de calcul IA) Ce nouveau point d’insertion est propre aux applications d’IA et comprend des fonctionnalités de distribution et de sécurité spécialement conçues pour fournir et protéger les services d’inférence IA. L’équilibrage de charge est courant, tout comme la limitation du débit au niveau de la couche applicative pour protéger les API d’inférence IA. Consultez L’impact de l’inférence IA sur l’architecture des centres de données pour en savoir plus.
- Services d’infrastructure d’IA (par serveur d’IA) Ce nouveau point d’insertion est intégré à la fabric réseau d’IA. Les fonctions de mise à disposition et de sécurité des applications sont déployées sur des DPU afin de faciliter le déchargement de ces services. Ce point d’insertion permet d’optimiser les investissements dans l’inférence en déchargeant le CPU des fonctions nécessaires de mise à disposition et de sécurité, pour que les serveurs d’inférence puissent se consacrer exclusivement à leur tâche. F5 fait évoluer l’inférence de l’intérieur vers l’extérieur fournit davantage de détails sur ce niveau.
En réalité, la plupart des services de mise à disposition et de sécurité des applications peuvent être déployés à n’importe lequel de ces points d’insertion. Seuls font exception les services spécifiquement conçus pour s’intégrer à un environnement donné, comme les contrôleurs d’entrée et les maillages de services, qui sont liés aux déploiements Kubernetes.
L’essentiel est d’identifier le point d’insertion permettant d’optimiser les différents paramètres : l’efficacité, l’efficience et le coût. Cela englobe non seulement le coût d’exploitation de ces services, mais aussi les coûts liés au traitement de ce trafic plus en profondeur dans l’infrastructure informatique.
Et s’il existe des bonnes pratiques pour associer les services de mise à disposition et de sécurité des applications aux points d’insertion appropriés (d’où la mention de services spécifiques pour chacun), il y a aussi toujours des raisons de s’en écarter, car chaque architecture d’entreprise est unique. C’est également l’une des principales raisons pour lesquelles les services de mise à disposition et de sécurité des applications doivent être programmables : chaque environnement, chaque application et chaque réseau étant unique, la capacité à les personnaliser pour répondre à des cas d’usage spécifiques est essentielle.
La nécessité d’assurer la distribution et la sécurité des applications dans tous les environnements et à tous les points d’insertion explique pourquoi F5 tient à permettre le déploiement de ces services sur un maximum de points d’insertion, dans chaque environnement. C’est ainsi que nous garantissons aux entreprises la possibilité d’optimiser l’efficacité, l’efficience et les coûts, quelle que soit l’architecture de leur environnement, de leurs applications et de leurs réseaux.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés
Pourquoi devriez-vous vous intéresser à WebAssembly ?
WebAssembly (Wasm) est un jeu d’instructions binaires portable, rapide et sécurisé, qui permet d’exécuter des applications hautes performances sur n’importe quelle plateforme.

Trois choses à savoir sur les applications d’IA
Les applications d’IA sont des applications modernes, mais elles présentent certaines particularités. Découvrez les points essentiels à connaître sur les applications basées sur l’IA.
État des lieux de la stratégie applicative 2022 : il est temps de moderniser les opérations
Il est devenu évident que, pour maintenir la dynamique de leur transformation numérique, les organisations doivent recentrer leurs efforts sur les fonctions métier. Si les expériences destinées aux clients restent prioritaires, il est également indispensable de permettre la numérisation de fonctions telles que les services juridiques, les ressources humaines et la finance. Les DSI prennent donc les commandes, tandis que la transformation numérique passe de la modernisation des applications à celle des opérations.
Clouds multiples ou multicloud : faciliter la transition
La gestion et la sécurisation des charges de travail deviennent complexes à mesure que les entreprises adoptent une stratégie de cloud connecté. Découvrez comment F5 répond au besoin d’une nouvelle approche de la mise en réseau multicloud.
L’expérience client dépend de la visibilité
Une enquête menée par Dimensional Research auprès de plus de 3 000 utilisateurs d’applications mobiles a confirmé ce que beaucoup d’entre nous pensent des attentes actuelles des clients.
Transformation numérique et explosion du portefeuille d’applications
La transformation numérique stimule la croissance des portefeuilles d’applications et modifie la manière dont celles-ci sont développées, déployées, intégrées et, en définitive, utilisées.