
はじめに
ウェブの安全性を支えるSSL/TLS証明書の有効期限が、再び短縮される動きが注目を集めています。Apple が提案した最大有効期間を47日とする案がパブリックな証明書の要件を定める業界団体 CA/Browser フォーラムにおいて可決され、2029 年までに段階的に導入されることが決定しました。F5のBIG-IPやNGINX、Distributed Cloud Serviceなどのソリューションでは、サーバの負荷軽減のためにSSL/TLSの終端を行うことがあるため、証明書の有効期限の短縮化は運用者にとってはリソースの逼迫などが予想されます。
本ブログでは、短縮されるSSL証明書の有効期限に対してNGINXでどのような対策ができるかをご説明いたします。
NGINX Oneとは?
高度なロードバランシング、Webおよびアプリケーションサーバー機能、APIゲートウェイ機能、およびセキュリティ機能を専用パッケージに組み合わせたF5 NGINX Oneを2024年9月より提供を開始しました。NGINX Oneの詳細に関してはテクニカルブログをご参照ください。
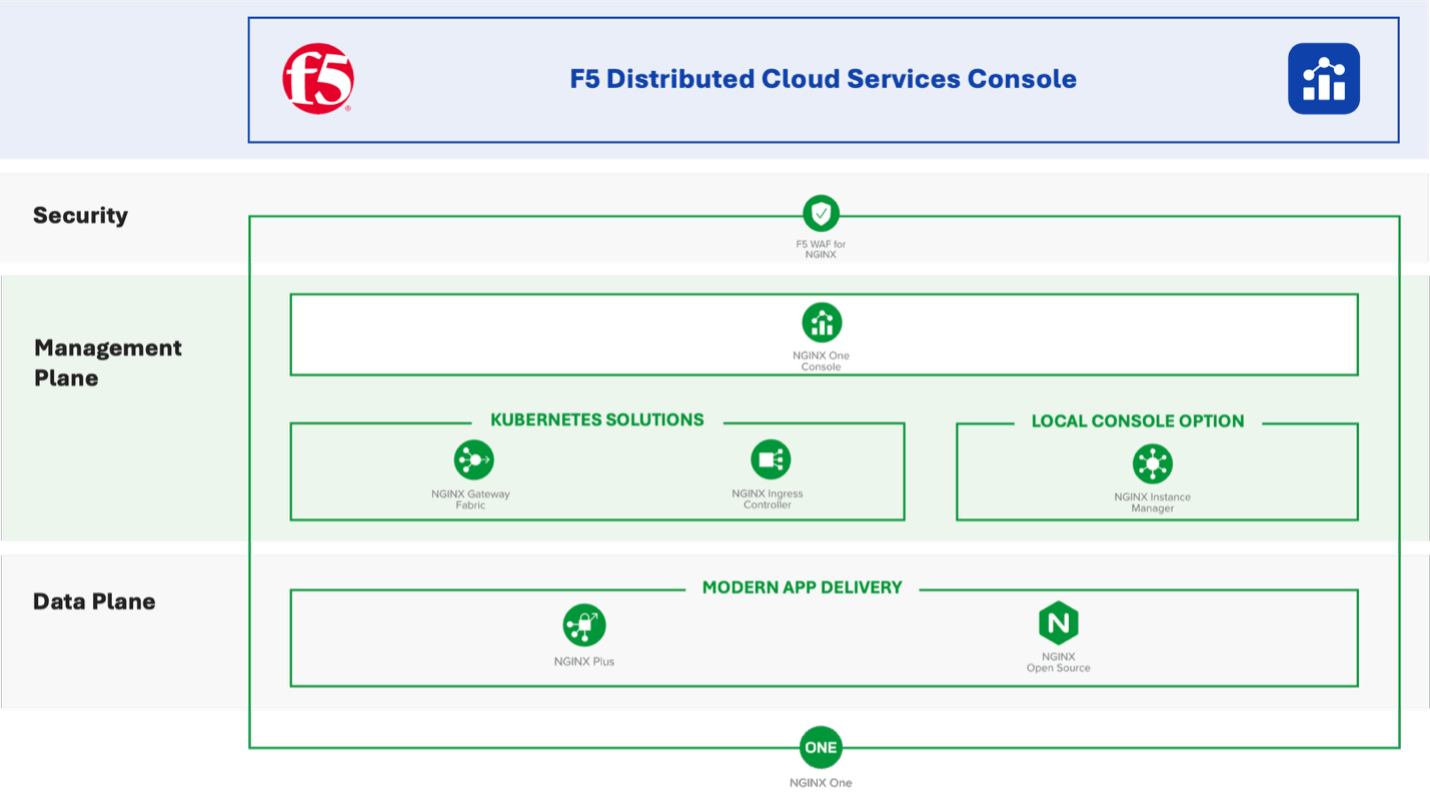
NGINX Oneにおける証明書管理
NGINX Oneに含まれるManagement PlaneのNGINX One ConsoleおよびNGINX Instance Managerにて以下のことが実現できます。
- 接続されたNGINX インスタンスで使用されている証明書の監視
- 証明書のステイタス確認
- 証明書の更新、ローテーション、および展開
証明書管理の詳細に関してはNGINX OneおよびNGINX Instance Managerをご参照ください。
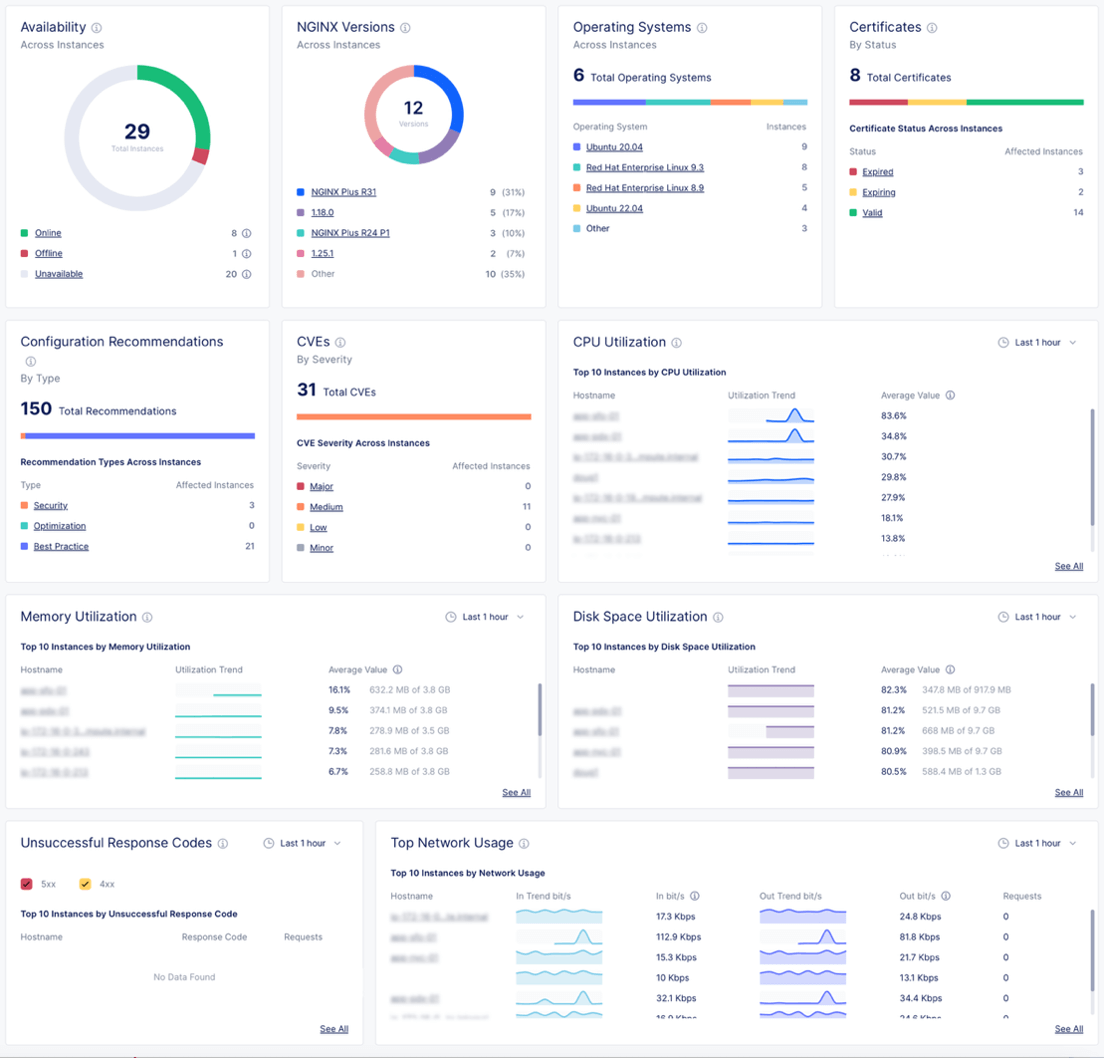
証明書ライフサイクルマネージメント
NGINXのManagement Planeにおいて、証明書の管理が実現できることはお伝えしました。一方で、運用者の逼迫などにおいては自動化が有効化と考えます。この自動化においては様々な形で実現できますが、本記事ではCyberArk software株式会社様の証明証ライフサイクルマネージメントを例に挙げさせていただきます。
CyberArk証明書ライフサイクル管理(CLM)の概要
SSL/TLS証明書の管理不備に起因するサービス停止などが実際に発生するなか、その最大有効期間が47日に短縮されることは組織の証明書ライフサイクル管理おいて大きな課題となります。弊社(CyberArk Software 株式会社)のお客様から伺う限り、現在多くの組織では、スプレッドシートを活用した手動の証明書管理を実施していて、以下の様な課題が存在しているとのことです。
- 組織全体で利用している証明書の把握、可視化不足
- 証明書の有効性確認不備
- 証明書管理の分散化(システムごと等)による一貫性のないセキュリティレベル(暗号方式、鍵長、有効期間等)
- 煩雑な運用に起因する工数増加・生産性低下
これらの課題は、CyberArk Certificate Manager(以下 CCM)の証明書ライフサイクル管理(CLM)を活用して証明書管理プロセス・タスクを自動化することで解決することができます。以下、CCMの簡単な構成図、保有している機能ともたらす効果について記します。
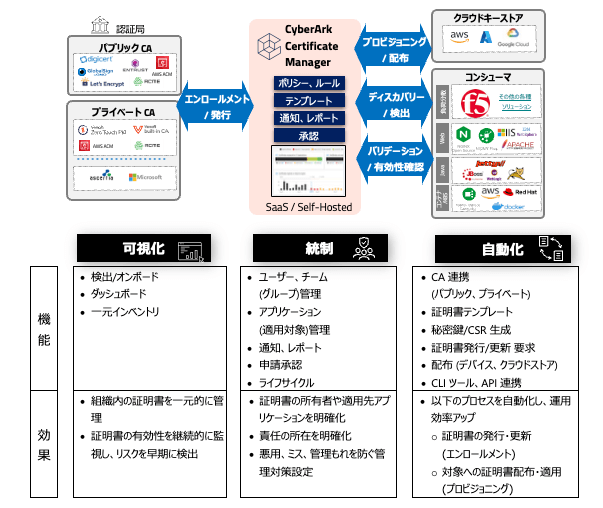
CyberArkの証明書管理ソリューションは、サーバー証明書以外にも、SSH接続の鍵・証明書、コード署名、Kubernetesで利用するTLS証明書、プライベートCAとの連携でクライアント・デバイス証明書などの管理も行うことができ、組織全体での証明書管理の効率化、運用負荷の軽減、セキュリティーの高度化やビジネス継続性向上を支援します。
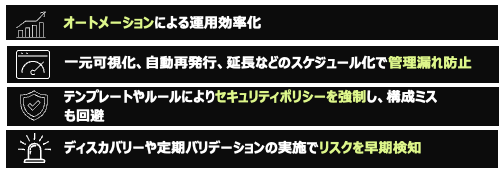
CyberArkの証明書管理ソリューションにご興味がありましたら、以下のページをご覧ください。
https://www.cyberark.com/ja/products/certificate-management/
また、CyberArkより直接お話をさせていただく機会のご要望があれば、下記フォーム経由でお知らせください。改めてご連絡を差し上げます。
https://www.cyberark.com/ja/contact/
まとめ
SSL/TLS証明書の有効期限が47日へと短縮される方向にある中、NGINXの運用者はより頻繁な証明書更新への対応が求められています。こうした背景を踏まえ、NGINX OneやCyberArk Certificate Manager(CCM)といったソリューションを活用することで、運用負荷を軽減しながらセキュリティレベルを維持する取り組みが重要であることを本ブログで述べさせていただきました。本内容はCyberArk software株式会社様主催のIMPACT World Tour 2025 Tokyo のセッションにてお話しさせていただきますので、ご参加いただければと幸いです。
最後に、本ブログはCyberArk Software株式会社様と共同執筆したものになります。
関連情報
F5ネットワークスジャパン合同会社が提供する製品の詳細は下記ページをご覧ください。
https://www.f5.com/ja_jp/products/nginx
関連するブログ記事

チュートリアル:NGINXを使用してアプリケーション向けにOpenTelemetryを構成する
OpenTelemetryを使用してNGINXサーバーの状態と健全性をより明確に把握することで、問題のトラブルシューティングを行い、Webアプリケーションのパフォーマンスを向上できます。
AkitaのNGINX Plus認定モジュールでAPIエンドポイントの問題を特定・修正
Akita SoftwareのAPIオブザーバビリティ向け新しいNGINX Plus Certified Moduleを活用して、APIエンドポイントの問題をより迅速に特定し、修正できます。
JavaプロジェクトをスキャフォールディングしてKubernetesネイティブアプリを構築する方法
Red HatのシニアプリンシパルデベロッパーアドボケイトであるDaniel Oh氏が、Javaプロジェクトをゼロから構築するためのひな形を作成し、Kubernetesネイティブアプリケーションとしてビルドする方法を解説します。
F5 NGINXaaS for Azureのご紹介:Microsoft Azureでネイティブに利用できるSaaS型ロードバランシング
NGINXaaS for Azureは、NGINX PlusをAzureネイティブのSaaSとして利用できるサービスです。NGINXの設定を容易にリフト&シフトできるため、クラウド導入とモダンアプリの展開を加速できます。

SELinuxでNGINXおよびNGINX Plusを使用する
Red Hat Enterprise Linux(RHEL)および関連ディストリビューションでSecurity-Enhanced Linux(SELinux)を有効にすると、デフォルト設定によりNGINXとNGINX Plusの一部の操作が制限されます。この記事では、すべての機能を利用できるようにSELinuxの設定を変更する方法について説明します。
NGINX PlusによるAWS Auto Scalingグループの負荷分散
新しいnginx-asg-sync統合ソフトウェアにより、NGINX PlusはAWS Auto Scalingグループの負荷を直接分散できるため、クラウドでの負荷分散がさらに柔軟になります