9か月余り前、F5はF5 NGINX Oneを発表しました。これは、最新のアプリケーション配信に伴う複雑さを軽減するために構築された統合パッケージです。F5 NGINX PlusやF5 NGINX Ingress Controllerなどの信頼性の高いテクノロジーと、F5 NGINX One Consoleのような一元管理プレーンを組み合わせることで、インフラストラクチャの拡張、統制の取れた運用、セキュアで信頼性の高いシステムの構築を支援する合理化されたソリューションをチームに提供することを目指しました。
それ以来、F5の各チームは、NGINX Oneの各コンポーネントに新たな機能を提供すべく、精力的に取り組んできました。各機能強化は、市場投入までの時間短縮から、分散環境全体の可視性向上、ワークロードの保護に至るまで、実際の運用上の課題を解決することを目的としています。これらのアップデートには、最新の組織が高性能なアプリケーションデリバリに伴う要件に対応できるよう支援するという、F5の取り組みが反映されています。
NGINX Oneが、チームの迅速な対応、運用の複雑さの軽減、アプリケーションエコシステムへの信頼構築をどのように実現してきたかをご紹介します。
価値実現までの時間を短縮し、柔軟性を向上
成果を迅速に実現するには、処理速度だけでなく、チームが迅速にデプロイし、環境を最適化して、変化する要件に対応できるようにすることも重要です。ここでは、プラットフォームチームがこうした成果を達成できるよう、F5が導入した主な機能をご紹介します。
- F5 AI Assistantでワークフローを迅速化。 F5 AI Assistantは、NGINXのドキュメントとベストプラクティスに基づく実用的な知見と状況に応じた推奨事項を提供し、問題解決、反復作業の処理、構成管理を迅速化します。
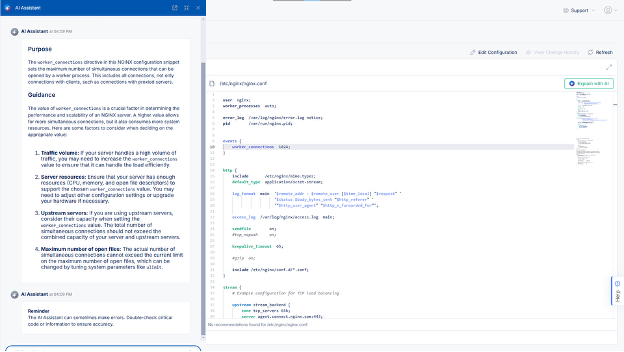
図1:F5 AI Assistantは、自然言語インターフェースを使用してアプリとAPIの管理およびセキュリティを簡素化するインテリジェントな機能を提供します。
- HTTP Early Hintsでアプリのパフォーマンスを向上NGINX Plus R35で導入されたHTTP Early Hintsにより、ユーザーのブラウザからリクエストされる前でもリソースをプリロードできます。この機能はWebサイトの読み込み時間を短縮し、高パフォーマンスのWebアプリケーションにおけるユーザーエクスペリエンスを向上させます。
- APIアクセス制御の強化 NGINX Ingress Controller 5.0の階層別レート制限により、組織はユーザーのメンバーシップ階層に基づいてAPIアクセスを動的に制御できます。これにより、大規模環境でも一貫したパフォーマンスを維持し、多様なユーザーグループにより信頼性の高いサービスを提供できます。
- 軽量デプロイを最適化。 NGINX Instance Manager 2.20の軽量デプロイモードでは、ClickHouseのオーバーヘッドを排除し、必須機能を優先しながらリソース使用量を最適化することで、デプロイを高速化します。
これらのイノベーションを組み合わせることで、組織は俊敏性を維持し、絶えず変化する要件に対応するために必要なツールを利用できます。
分散型の制御とガバナンスを簡素化
分散アプリケーションアーキテクチャでは、一貫性、ガバナンス、可視性を維持しようとするチームが直面する課題がますます増えています。NGINX Oneにより、Kubernetes、仮想マシン、ハイブリッド環境にまたがるインフラストラクチャを一元的に管理できるようになりました。
NGINX One Consoleは、KubernetesデプロイメントとすべてのNGINXインスタンスを対象に一元管理を拡張し、環境全体のパフォーマンス、システムの健全性、脆弱性をチームが効率的に監視できるようにします。NGINX Oneは、分散したチーム間のサイロ化も解消します。段階的な構成や構成のインポート/エクスポートなどの新機能により、セットアップを簡素化し、分散したチーム間のコラボレーションを促進するとともに、反復的なデプロイワークフローにおける負担を軽減します。
さらに、NGINX Oneはロールベースのアクセス制御(RBAC)によってガバナンスを強化します。強化されたRBAC機能により、管理者はきめ細かな権限を割り当て、組織のポリシーに沿ったカスタムロールを作成し、ガバナンスフレームワークへの準拠に向けて職務をより適切に分離できます。
最新のアプリ環境で増大する複雑さに対処することで、運用チームが大規模環境でも管理とガバナンスを一元化できるようにしました。これにより、企業はツール間の調整に費やす時間を減らし、価値の提供により多くの時間を充てられます。
アプリケーションセキュリティの強化
高度な脅威への対応、コンプライアンス要件への準拠、迅速な開発サイクルの実現には、インテリジェントで自動化されたシンプルなセキュリティソリューションが必要です。NGINX Oneの最新の機能強化により、運用負荷を増やすことなく、ワークフローにセキュリティを組み込めます。
たとえば、NGINX One Consoleでは、F5 NGINX App ProtectのWAFポリシー管理を一元化できます。これにより、チームはデプロイを簡素化し、設定ミスのリスクを最小限に抑え、分散環境全体でセキュリティ部門と開発部門の連携を強化できます。
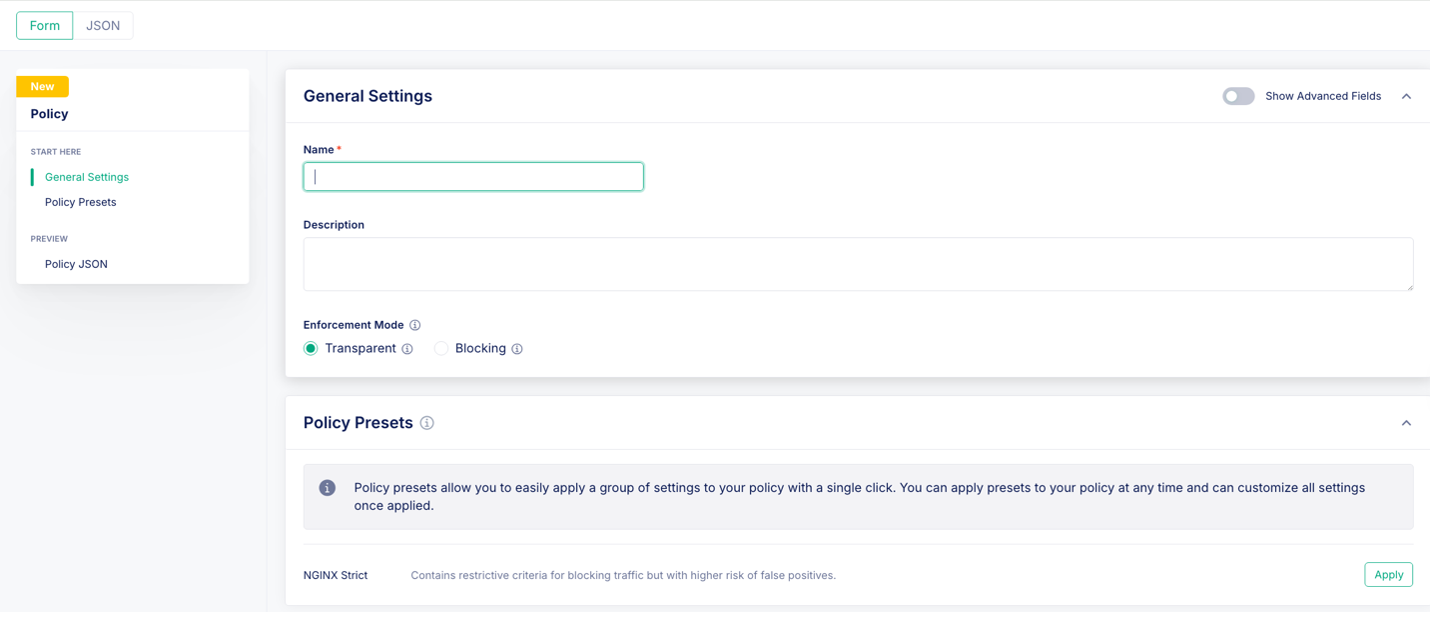
図2:NGINX One Consoleは、NGINX App Protect WAFポリシーの管理を一元化し、簡素化します。
また、OpenID Connect(OIDC)のネイティブサポートにより、認証ワークフローも強化しました。NGINX Plus R34では、Relying Party-Initiated Logout、ユーザープロファイルの取得、組み込みのIDフェデレーションワークフローなどの機能により、安全な認証と認可を簡素化し、リソースのオーバーヘッドとカスタムスクリプトの必要性を低減します。
F5は、プロアクティブな脅威の検知と緩和も強化しました。NGINX One Consoleは、CVEのリアルタイム監視とアラートによって脅威検知を強化します。一方、NGINX App ProtectのIPインテリジェンスは、更新された脅威データベースを使用して悪意のあるトラフィックをブロックし、防御を強化します。
これらの新しいセキュリティ機能をアプリケーションデリバリーのワークフローに直接組み込むことで、NGINX Oneはスピードや俊敏性を損なうことなく保護を実現します。
今後の展望
一連の新リリースに加え、NGINX OneはF5 Application Delivery and Security Platformの一部です。このプラットフォームの各コンポーネントは、組織が最新のアプリ、API、AIワークロードを高速化、制御、保護できるようにするうえで重要な役割を果たします。統合ソリューションとして設計されたこのプラットフォームは、クラウド、ハイブリッド、エッジ環境に展開されたアプリケーションに、信頼性の高いパフォーマンス、堅牢なセキュリティ、シームレスな拡張性を提供します。
ご覧のとおり、この9か月間は目まぐるしい動きが続きました。
今後もF5は、この強固な基盤をさらに発展させていくことに引き続き注力します。開発者向けの新機能の導入、集中管理機能の拡充、アプリケーションセキュリティを強化する革新的な方法の追求を通じて、NGINX Oneは、最新のAI搭載アプリケーションがもたらす課題に取り組むプラットフォームチームを支援します。
多数の機能アップデートがあります。詳細については、リリースノートをご確認ください。
まだご覧になっていない方は、モダンアプリの管理と最適化に関する最新の「eBook」をご覧ください。または、NGINX Oneによる重要なワークロードの提供、運用の簡素化、環境の保護について、お問い合わせください。
著者について
関連するブログ記事

チュートリアル:NGINXを使用してアプリケーション向けにOpenTelemetryを構成する
OpenTelemetryを使用してNGINXサーバーの状態と健全性をより明確に把握することで、問題のトラブルシューティングを行い、Webアプリケーションのパフォーマンスを向上できます。
AkitaのNGINX Plus認定モジュールでAPIエンドポイントの問題を特定・修正
Akita SoftwareのAPIオブザーバビリティ向け新しいNGINX Plus Certified Moduleを活用して、APIエンドポイントの問題をより迅速に特定し、修正できます。
JavaプロジェクトをスキャフォールディングしてKubernetesネイティブアプリを構築する方法
Red HatのシニアプリンシパルデベロッパーアドボケイトであるDaniel Oh氏が、Javaプロジェクトをゼロから構築するためのひな形を作成し、Kubernetesネイティブアプリケーションとしてビルドする方法を解説します。
F5 NGINXaaS for Azureのご紹介:Microsoft Azureでネイティブに利用できるSaaS型ロードバランシング
NGINXaaS for Azureは、NGINX PlusをAzureネイティブのSaaSとして利用できるサービスです。NGINXの設定を容易にリフト&シフトできるため、クラウド導入とモダンアプリの展開を加速できます。

SELinuxでNGINXおよびNGINX Plusを使用する
Red Hat Enterprise Linux(RHEL)および関連ディストリビューションでSecurity-Enhanced Linux(SELinux)を有効にすると、デフォルト設定によりNGINXとNGINX Plusの一部の操作が制限されます。この記事では、すべての機能を利用できるようにSELinuxの設定を変更する方法について説明します。
NGINX PlusによるAWS Auto Scalingグループの負荷分散
新しいnginx-asg-sync統合ソフトウェアにより、NGINX PlusはAWS Auto Scalingグループの負荷を直接分散できるため、クラウドでの負荷分散がさらに柔軟になります