コンテナオーケストレーションの分野では、RedHat OpenShift Container Platform(OCP)とKubernetesという2つの名前を頻繁に目にします。ご存じのとおり、OpenShiftは基盤としてKubernetesを使用しており、ほかの多くのコンテナオーケストレーションプラットフォームも同様です。外部トラフィックをKubernetesまたはOpenShift環境にルーティングする際には、従来から次の2つの課題があります。
- Kubernetes内にデプロイされたサービスを外部に公開する。 そのためには、次のようなIngressコントローラーを使用します。NGINX Plus Ingress Controller。詳しくは、F5のブログ記事「Red Hat OpenShiftでNGINX Ingress Operatorを使い始める」をご覧ください。
- Kubernetesノード間のトラフィックを負荷分散する。この問題を解決するために、組織では通常、外部のハードウェアロードバランサー、仮想ロードバランサー、またはクラウドネイティブソリューションを選択します。ただし、NGINX Plusも外部ロードバランサーとして使用でき、パフォーマンスの向上とテクノロジー投資の簡素化に役立ちます。
このブログでは、2つ目の課題に焦点を当て、NGINX Plusを使用してシンプルかつ効率的に解決しながら、アプリケーション開発チームがKubernetes内のIngress構成と外部のロードバランサー構成の両方を管理できるようにする方法を説明します。導入に役立つリファレンスアーキテクチャとして、GitHubにnginx-lb-operatorプロジェクトを作成しました。NGINX Load Balancer Operator(NGINX-LB-Operator)は、NGINX Controller向けのAnsibleベースのOperatorで、Red Hat Operator FrameworkとSDKを使用して作成されています。NGINX-LB-OperatorはNGINX Controllerの宣言型APIを利用し、Kubernetesクラスター内で新しいサービスが追加されたとき、Podに変更があったとき、またはデプロイメントがスケーリングされたときに、外部のNGINX Plusロードバランサーの構成を更新します。
NGINX-LB-Operatorは、NGINX PlusまたはNGINX Controllerのサポート契約の対象外であることにご注意ください。バグの報告やトラブルシューティング支援の依頼は、GitHubで行えます。
KubernetesとNGINXテクノロジーの概要
NGINX-LB-Operatorは複数のKubernetesおよびNGINXテクノロジーを利用しているため、共通認識を持てるよう簡単に振り返ります。すでにご存じの場合は、NGINX Load Balancer Operatorまで読み飛ばして構いません。
Kubernetesのコントローラーとオペレーター
Kubernetesは、疎結合の中央APIを中心に構築されたオーケストレーションプラットフォームです。このAPIは、一連のリソース定義に加え、それらのリソースを監視および管理するController(通常はプラットフォーム内でPodとして実行)を提供します。Kubernetes APIは拡張可能であり、Controllerの一種であるOperatorを使用してKubernetesの機能を拡張できます。
- コントローラー – Kubernetesシステムの中核を成す要素です。特定のKubernetesリソースに対する「監視」を作成し、各リソースの変更に応じて望ましい状態に到達するために必要な処理を実行します。お客さまとの会話で最もよく取り上げられるKubernetesコントローラーは、「Ingressコントローラー」です。
- Operators – カスタムリソース定義(CRD)を定義して使用し、アプリケーションとそのコンポーネントを管理するカスタムコントローラーです。
Kubernetes向けNGINX Ingress Controller
NGINXには主に2つのIngressコントローラーの選択肢がありますが、GitHub上の名前が非常によく似ているため、区別しにくい場合があります。このトピックについては、以前のブログ記事で詳しく説明しましたが、ここで簡単に振り返ります。
- kubernetes/ingress-nginx – Kubernetesオープンソースコミュニティがサポートおよび保守するIngressコントローラーです。わかりやすくするため、ここでは「コミュニティ版Ingressコントローラー」と呼びます。当然ながら、NGINX Open Sourceをベースとしています。サードパーティ製Luaモジュールによって有効化される追加機能を提供しますが、残念ながらパフォーマンスが低下する傾向があります。
- nginxinc/kubernetes-ingress – F5のNGINXチームが保守するIngressコントローラーです。高速性を重視したNGINX Open Source向けと、同じく高速性を重視しつつ、商用サポートとエンタープライズグレードの追加機能を備えたNGINX Plus向けの2つのバージョンがあります。これらを「NGINX Ingressコントローラー(またはF5のIngressコントローラー)」と呼びます。どちらも標準のKubernetes Ingressリソースを使用して管理できます。また、Ingress仕様で提供される限定的な機能を拡張するために、AnnotationsとConfigMapsもサポートしていますが、この方法でリソースを拡張することは理想的ではありません。Release 1.6.0以降のIngressコントローラーには、より優れたソリューションが含まれています。それは、NGINX Ingressリソースというカスタムリソースで、VirtualServerとVirtualServerRouteと呼ばれます。これらはKubernetes APIを拡張し、Kubernetesネイティブな方法で追加機能を提供します。NGINX Ingressリソースを使用すると、より多くのNGINX機能を利用できるほか、Ingressで高度な負荷分散機能を使用したり、ブルーグリーンリリースやカナリアリリース、サーキットブレーカーパターンなどを実装したりできます。
これら3つのIngressコントローラーの主な違いについては、F5のGitHubリポジトリをご覧ください。
NGINX Controller
NGINX Controllerは、複数の環境にあるNGINX Plusインスタンスを管理し、パフォーマンスやエラー状態に関する重要なインサイトを活用するための、クラウドに依存しないコントロールプレーンです。そのモジュールにより、アプリケーションデリバリ(負荷分散)とAPI管理の設定を一元管理できます。NGINX Controllerは、物理、仮想、クラウドなど、多様な環境にあるNGINX Plusインスタンスの設定を管理できます。結果整合性を備えた宣言型APIを基盤として構築されており、アプリケーションとそのコンポーネントをアプリケーション中心の視点で把握できます。CI/CDパイプラインと容易に連携し、インフラストラクチャをコードから抽象化することで、開発者が本来の業務に集中できるように設計されています。
Kubernetesの場合、NGINX Controllerは、リバースプロキシまたはAPIゲートウェイとしてフロントエンドにデプロイされたNGINX Plusインスタンスを管理できます。ただし、NGINX ControllerでNGINX Plus Ingress Controller自体を管理することは適切ではありません。Ingress ControllerはKubernetesのコアリソース(Ingress)の制御ループ機能を担うため、標準のIngressリソースまたはNGINX Ingressリソースのいずれかを使用し、Kubernetesプラットフォームのツールで管理する必要があります。
外部ロードバランサー
NGINX Plus Ingress Controller for Kubernetesは、Kubernetes内のサービスを外部に公開する優れた方法ですが、Kubernetesのノードやクラスターへのトラフィックを管理するには、多くの場合、外部の負荷分散レイヤーが必要です。パブリッククラウドで運用する場合、外部ロードバランサーにはNGINX Plus、F5 BIG-IP LTM Virtual Edition、またはクラウドネイティブソリューションを使用できます。オンプレミスまたはプライベートクラウドに導入する場合は、NGINX PlusまたはBIG-IP LTM(物理または仮想)アプライアンスを使用できます。ほかにもロードバランサーがあるそうですが、私は信じていません😉 。
外部ロードバランサーの管理では、NGINX Controllerを使用して外部のNGINX Plusインスタンスを直接管理できます。その宣言型APIはCI/CDパイプラインとの連携を目的として設計されており、これを使用してアプリケーションの各コンポーネントをデプロイできます。しかし、Ingressレイヤーがスケーラブルで、動的に割り当てられるKubernetesの「NodePorts」を使用している場合や、「OpenShift Routes」が変更される可能性がある場合は、どうすればよいでしょうか。
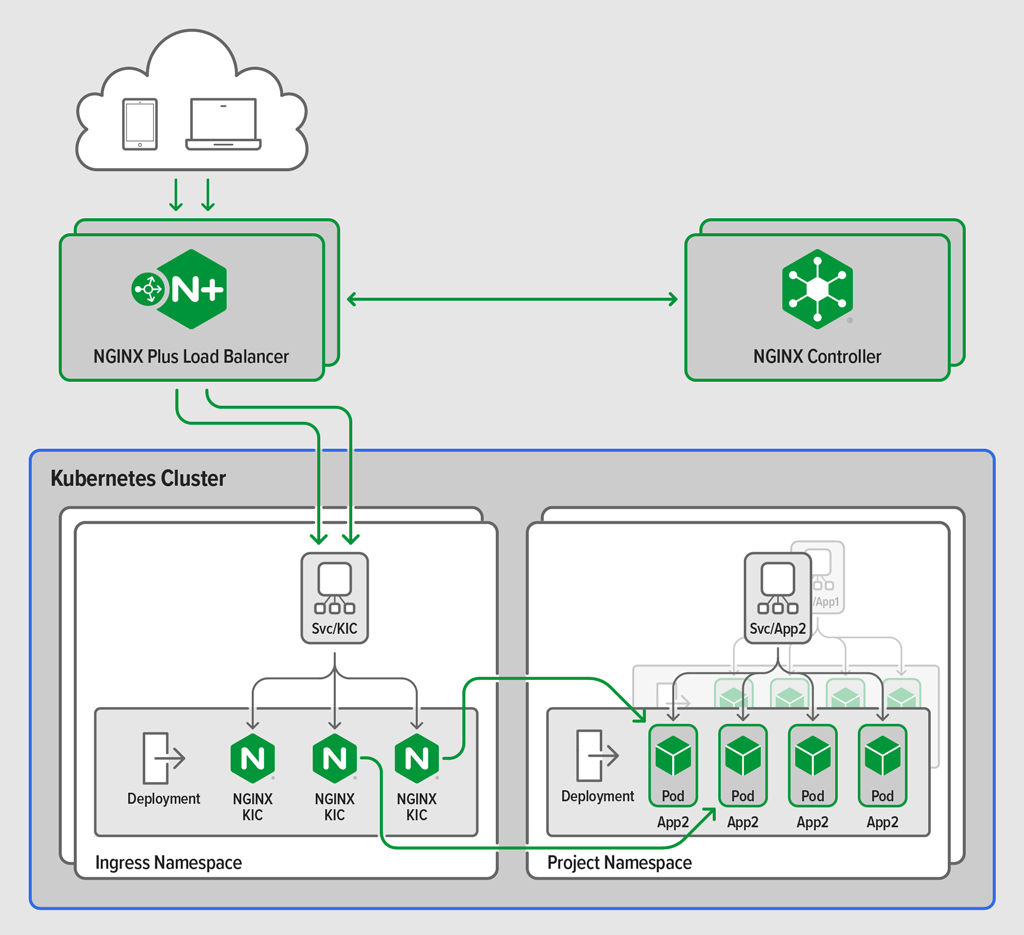
このような場合は、外部ロードバランサーの構成をKubernetesの状態と統合し、Kubernetes Operatorを介してNGINX Controller APIを操作するとよいでしょう。この図は、外部ロードバランサーを管理するためのOperator(NGINX-LB-Operator)を組み込んだデプロイ例を示すとともに、NGINX Plus Ingress ControllerとNGINX Controllerの違いを明確にしています。
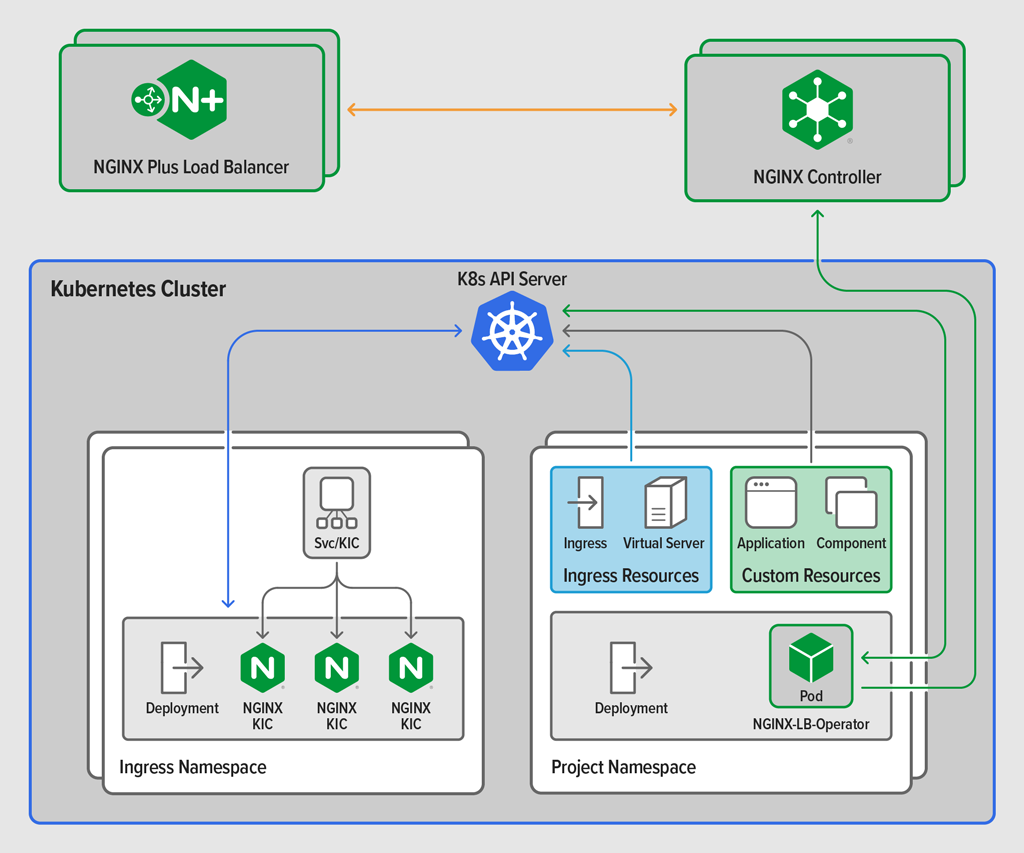
各項目の意味は次のとおりです。
- Ingressリソース(青いボックス) – 標準のIngressリソースとNGINX VirtualServerリソースがプロジェクトの名前空間に定義されています。
- 青い矢印 – IngressリソースはKubernetes APIで作成され、別の名前空間で実行されているNGINX Plus Ingress Controllerによって取得されます。
- カスタムリソース(緑色のボックス) – NGINX-LB-OperatorとともにインストールされたCRDのインスタンスであるカスタムリソースは、プロジェクトの名前空間で定義され、同じ名前空間で実行されているNGINX-LB-Operatorによって使用されます。
- 緑色の矢印 – リソースはAPIで作成され、その後NGINX-LB-Operatorによって取得されます。同じPodで実行されているローカルのNGINX Plusインスタンスを構成するIngress Controllerとは異なり、NGINX-LB-OperatorはNGINX Controllerに対してAPI呼び出しを行います。
- オレンジ色の矢印 – NGINX Controllerは、NGINX Plus Ingress Controllerに対して負荷分散を行うように、外部のNGINX Plusインスタンスを構成します。
このトポロジでは、カスタムリソースに外部ロードバランサーの望ましい状態が含まれ、アップストリーム(ワークロードグループ)としてNGINX Plus Ingress Controllerが設定されます。NGINX-LB-OperatorはIngress Podの情報を収集し、その情報を望ましい状態と統合してからNGINX Controller APIに送信します。
NGINX Load Balancer Operator
Kubernetes向けのOperatorの作成は、最初は難しく感じられるかもしれません。しかし、Red HatとKubernetesオープンソースコミュニティが保守する「Operator Framework」を利用すれば、比較的容易に作成できます。「Operator SDK」を使用すると、Go、Ansible、またはHelmでKubernetes Operatorを作成できます。F5では、すでに多くの製品向けにAnsibleコレクションを公開しており、その中には「NGINX Controller認定コレクション」も含まれています。そのため、外部のNGINX Plusインスタンスを管理し、NGINX Controllerと連携するOperatorを容易に構築できます。
Operator SDKを使用してNGINX Load Balancer OperatorであるNGINX-LB-Operatorを作成しました。これはNamespace ScopeまたはCluster Scopeでデプロイでき、複数のカスタムリソースを監視します。これらのカスタムリソースは、NGINX Controllerのオブジェクト(Certificate、Gateway、Application、Component)に直接マッピングされるため、NGINX Controllerのアプリケーション中心モデルをKubernetes上で直接表現します。Kubernetesで構成されたカスタムリソースはNGINX-LB-Operatorによって検出され、対応するリソースがNGINX Controllerに作成されます。
NGINX-LB-Operatorを使用すると、NGINX Controllerの宣言型APIを介して外部のNGINX Plusインスタンスの構成を管理できます。外部インスタンスはNGINX Controllerによって管理されるため、監視やアラートに加え、NGINX Controllerが提供する詳細なアプリケーションインサイトも利用できます。
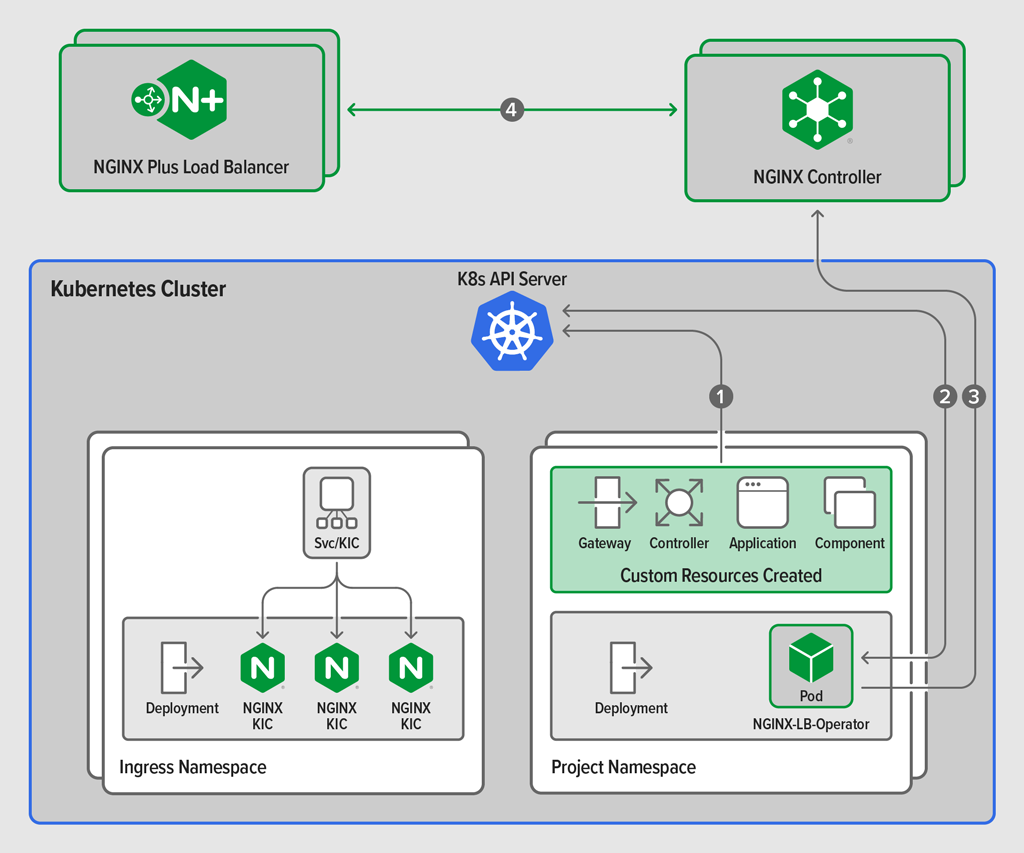
この図は、以下の仕組みを示しています。
- プロジェクトの名前空間にカスタムリソースを作成すると、そのリソースがKubernetes APIに送信されます。
- NGINX-LB-Operatorは、新たに構成されたリソースを検出し、コンポーネントの望ましい状態とデプロイ情報をIngress名前空間内のIngressコントローラーから収集します。
- 定義内容とIngressコントローラーの現在の状態を統合した設定が、NGINX Controllerに送信されます。
- 構成が指定されたNGINX Plusインスタンスに配信され、NGINX Controllerが新しいアプリケーションのメトリクス収集を開始します。
デプロイの詳細な手順とサンプルアプリケーションは、GitHubで提供しています。ロールプレイが苦手な方や、要点だけを知りたい方は、今すぐこちらをご覧ください。
デプロイ例
では、ロールプレイをしてみましょう。私がSusan役、皆さんがDave役です。
Dave役のあなたは、お気に入りの架空の複合企業で事業部門を率いています。若者の感覚にも通じ、最新動向もしっかり把握しているため、すべてのアプリケーションとマイクロサービスをOpenShiftにデプロイし、IngressにはNGINX Plus Ingress Controller for Kubernetesを使用しています。すべてのアプリケーションはOpenShiftプロジェクト(名前空間)としてデプロイされ、NGINX Plus Ingress Controllerは専用のIngress名前空間で実行されます。
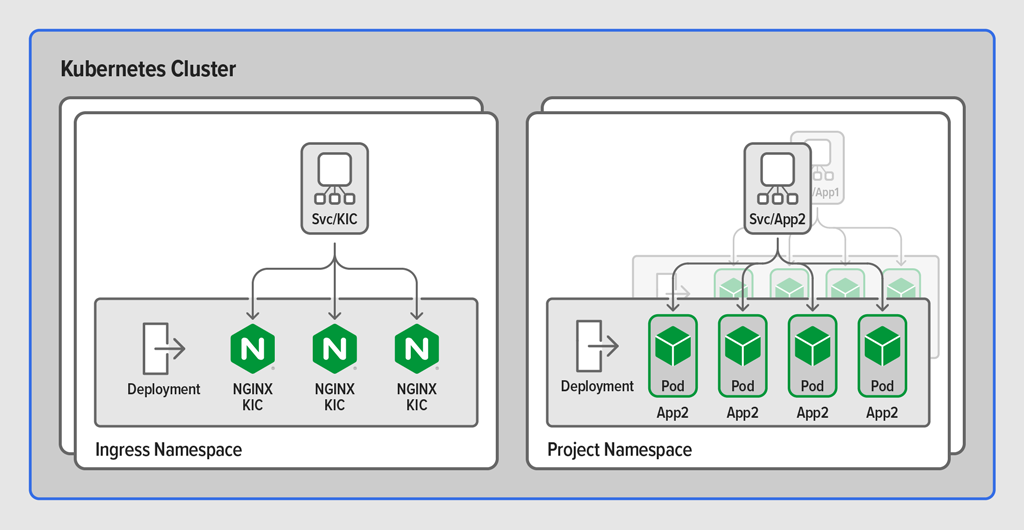
デフォルトのIngress仕様で利用できる機能には以前から満足できず、ConfigMapsとAnnotationsもやや扱いにくいと感じていました。そのため、NGINXがNGINX Plus Ingress Controllerで独自のCRDのサポートを開始すると発表したときは、大いに喜びました。現在、アプリケーション開発者はVirtualServerおよびVirtualServerRoutesリソースを使用して、NGINX Plus Ingress Controllerへのアプリケーションのデプロイを管理し、OpenShift内の内部ルーティングとエラー処理を設定しています。
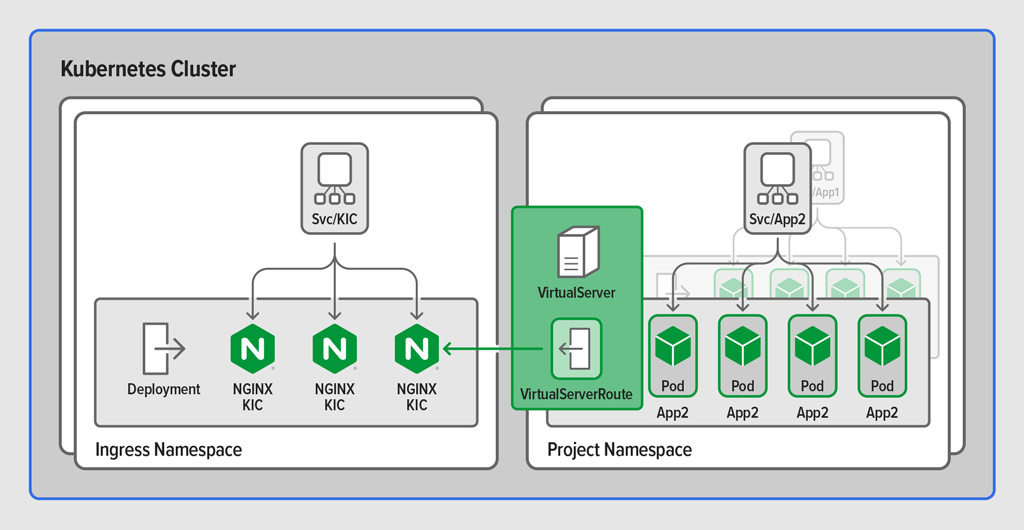
NGINX Plus Ingress Controllerでも利用できるTransportServerカスタムリソースのおかげで、非HTTPサービスを公開することもあります。開発者が各自のプロジェクト名前空間でカスタムリソースを定義すると、NGINX Plus Ingress Controllerがそれを検出し、すぐに適用します。これは非常に便利ですが、OpenShiftクラスターのエッジにある外部ネットワークロードバランサーも同じように簡単に管理できればと思うでしょう。Ingressレイヤーをスケーリングするたびに、腰痛の種になります。
土曜の夜。本来ならディスコで踊っているはずですが、昨日またIngressレイヤーをスケールしなければならず、今は腰が痛みます。ピン! 煙とともに、妖精の名付け親Susanが現れました。
「こんにちは、デイブ」と彼女は言います。
「あなたは誰ですか? 私のペルシャ絨毯に何をしてくれたんですか」と、あなたは答えます。
あなたの態度を気にも留めず、Susanは、GitHubで公開されたNGINX-LB-Operatorについて話し始めます。OpenShiftのエッジにNGINX Plusクラスターを配置し、NGINX Controllerを使用してアプリケーション中心の観点から管理することで、NGINX Plusロードバランサーの構成方法を定義するカスタムリソースを作成できると説明します。
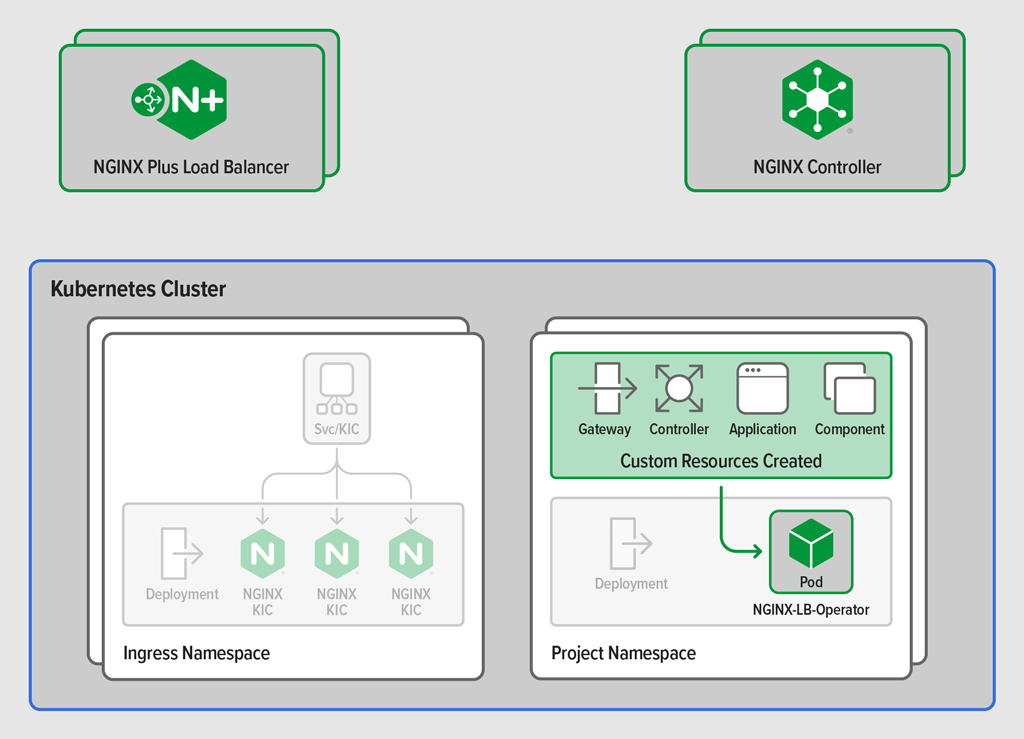
NGINX-LB-Operatorはこれらのリソースを監視し、それらを使用してアプリケーション中心の構成をNGINX Controllerに送信します。次に、NGINX Controllerが必要なNGINX Plus構成を生成し、外部のNGINX Plusロードバランサーにプッシュします。
エンドユーザーはアプリケーションにすぐにアクセスでき、外部のNGINX Plusロードバランサーの変更が必要な更新は管理者が制御できます。
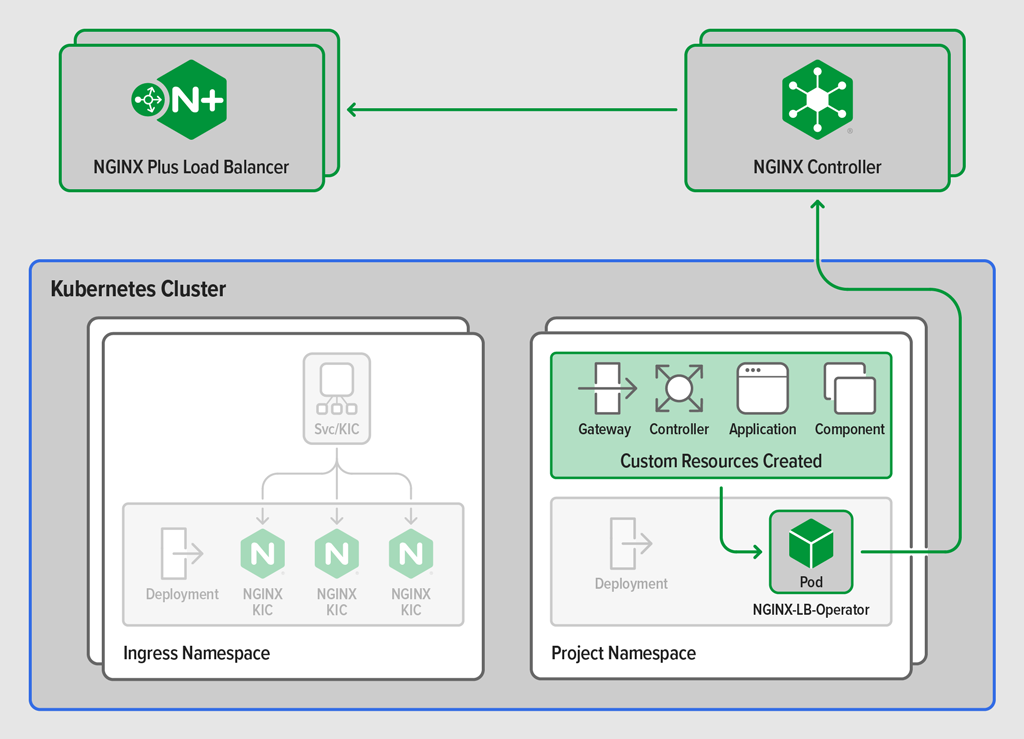
NGINX Controllerは、外部のNGINX Plusロードバランサーからメトリクスを収集し、使い慣れたアプリケーション中心の視点で表示します。次回NGINX Plus Ingressレイヤーをスケーリングすると、NGINX-LB-OperatorがNGINX Controllerと外部のNGINX Plusロードバランサーを自動的に更新します。もう面倒な作業に悩まされることはありません。
まとめ
Kubernetesは、コンテナ化されたアプリケーションを管理するために構築されたプラットフォームです。NGINX Controllerは、アプリケーションの負荷分散を検討、管理するためのアプリケーション中心のモデルを提供します。NGINX-LB-Operatorはこの2つを組み合わせ、基盤となるインフラストラクチャを意識することなく、フルスタックをエンドツーエンドで管理できるようにします。NGINX-LB-Operatorの詳しい技術情報と完全なサンプル手順については、GitHubをご覧ください。
F5のソリューションについて詳しく見る:
- NGINX Controllerの無料トライアルをお申し込みください
- ユースケースについてご相談ください
- Get the NGINX Ingress Operator for OpenShiftを入手
- Register for an 講師主導型コースに登録する
関連するブログ記事

チュートリアル:NGINXを使用してアプリケーション向けにOpenTelemetryを構成する
OpenTelemetryを使用してNGINXサーバーの状態と健全性をより明確に把握することで、問題のトラブルシューティングを行い、Webアプリケーションのパフォーマンスを向上できます。
AkitaのNGINX Plus認定モジュールでAPIエンドポイントの問題を特定・修正
Akita SoftwareのAPIオブザーバビリティ向け新しいNGINX Plus Certified Moduleを活用して、APIエンドポイントの問題をより迅速に特定し、修正できます。
JavaプロジェクトをスキャフォールディングしてKubernetesネイティブアプリを構築する方法
Red HatのシニアプリンシパルデベロッパーアドボケイトであるDaniel Oh氏が、Javaプロジェクトをゼロから構築するためのひな形を作成し、Kubernetesネイティブアプリケーションとしてビルドする方法を解説します。
F5 NGINXaaS for Azureのご紹介:Microsoft Azureでネイティブに利用できるSaaS型ロードバランシング
NGINXaaS for Azureは、NGINX PlusをAzureネイティブのSaaSとして利用できるサービスです。NGINXの設定を容易にリフト&シフトできるため、クラウド導入とモダンアプリの展開を加速できます。
SELinuxでNGINXおよびNGINX Plusを使用する
Red Hat Enterprise Linux(RHEL)および関連ディストリビューションでSecurity-Enhanced Linux(SELinux)を有効にすると、デフォルト設定によりNGINXとNGINX Plusの一部の操作が制限されます。この記事では、すべての機能を利用できるようにSELinuxの設定を変更する方法について説明します。
NGINX PlusによるAWS Auto Scalingグループの負荷分散
新しいnginx-asg-sync統合ソフトウェアにより、NGINX PlusはAWS Auto Scalingグループの負荷を直接分散できるため、クラウドでの負荷分散がさらに柔軟になります