編集部より:この記事は全10回のシリーズの一部です。
- 本番環境に対応したKubernetesで複雑さを軽減
- 高度なトラフィック管理でKubernetesのレジリエンスを向上させる方法(本記事)
- Kubernetesの可視性を向上させる方法
- トラフィック管理ツールでKubernetesのセキュリティを確保する6つの方法
- Ingress Controller選定ガイド、パート1:要件の明確化
- Ingressコントローラー選定ガイド、第2部:リスクと将来の変化への備え
- Ingressコントローラー選定ガイド、第3部:オープンソース版、デフォルト版、商用版の比較
- Ingress Controllerの選び方ガイド、第4部:NGINX Ingress Controllerの選択肢
- サービスメッシュの選び方
- 動的なKubernetesクラウド環境におけるNGINX Ingress Controllersのパフォーマンステスト
ブログシリーズ全体をまとめた無料の電子書籍「Kubernetesをテスト環境から本番環境へ」もダウンロードできます。
企業が最新のアプリ開発技術をうまく活用できていないことは、顧客がソーシャルメディアですぐに不満を口にすることから簡単にわかります。一気見したくなる最新作をストリーミングで視聴できない。オンラインバンキングにアクセスできない。ショッピングカートがタイムアウトして購入できない。そんなときに不満の声が上がります。
顧客が公の場で不満を述べないからといって、不快な体験が影響を及ぼさないわけではありません。F5のお客さまである大手保険会社からは、ホームページが3秒以内に表示されないと顧客を失うという話を伺いました。
パフォーマンスの低下やサービス停止に関するユーザーの不満には、共通の原因があります。レジリエンス……正確には、その不足です。コンテナやKubernetesを含むマイクロサービス技術の利点は、アプリのレジリエンスを高めることで、顧客体験を大幅に改善できることです。では、どのように実現するのでしょうか。その鍵はアーキテクチャにあります。
モノリシックアーキテクチャとマイクロサービスアーキテクチャの本質的な違いを説明するとき、私はよく、飾り付け用の電飾を例に挙げます。旧式の電飾では、電球が1つ切れると、つながっている電球がすべて消えてしまいます。その電球を交換できなければ、もはや飾れる場所はごみ箱の中くらいです。この旧式の電飾は、モノリシックアプリに似ています。モノリシックアプリもコンポーネント同士が密結合しており、1つが故障するとアプリ全体が機能しなくなります。
しかし、照明業界もソフトウェア業界と同じように、この問題に気づきました。最近の装飾用ライトは、電球が1つ切れても、ほかの電球は明るく輝き続けます。適切に設計されたマイクロサービスアプリが、サービスインスタンスに障害が発生しても動作し続けるのと同じです。
Kubernetesのトラフィック管理
コンテナは、軽量で移植性が高く、容易にスケーリングできるため、小さな独立したコンポーネントを使ったアプリケーションの構築に最適であり、マイクロサービスアーキテクチャで広く採用されています。Kubernetesはコンテナオーケストレーションの事実上の標準ですが、Kubernetesを本番環境で利用できる状態にするには多くの課題があります。Kubernetesアプリケーションの制御性とレジリエンスの両方を高める要素の1つが、成熟したトラフィック管理戦略です。この戦略により、パケットではなくサービスを制御し、トラフィック管理ルールを動的に、またはKubernetes APIを使って調整できます。トラフィック管理はどのアーキテクチャでも重要ですが、高性能アプリケーションには、トラフィック制御とトラフィック分割という2つのトラフィック管理ツールが不可欠です。
トラフィック制御
トラフィック制御(トラフィックルーティングやトラフィックシェーピングとも呼ばれます)とは、トラフィックの送信先と、そこに到達する経路や方法を制御することです。攻撃やトラフィックの急増からインフラストラクチャとアプリを保護できるため、本番環境でKubernetesを運用する際には不可欠です。アプリ開発サイクルに組み込むべき2つの手法は、レート制限とサーキットブレーカーです。
- ユースケース:過剰なリクエストからサービスを保護したい
ソリューション:レート制限悪意のあるもの(パスワードの総当たり攻撃やDDoS攻撃など)でも、悪意のないもの(セールへの顧客の殺到など)でも、大量のHTTPリクエストはサービスに過負荷をかけ、アプリをクラッシュさせる可能性があります。レート制限は、一定期間内にユーザーが送信できるリクエストの数を制限します。リクエストには、Webサイトのホームページに対するGETリクエストや、ログインフォームのPOSTリクエストなど、単純なものも含まれます。たとえば、DDoS攻撃を受けている場合、レート制限を使用して、受信リクエストのレートを実際のユーザーによる通常の値に制限できます。 - ユースケース:連鎖的な障害を回避したい
ソリューション:サーキットブレーカーサービスが利用できない場合やレイテンシーが高い場合、受信したリクエストがタイムアウトし、クライアントにエラーレスポンスが返されるまでに時間がかかることがあります。タイムアウトまでの時間が長いと、あるサービスの停止が他のサービスのタイムアウトを引き起こし、最終的にアプリケーション全体の障害につながる連鎖的な障害が発生する可能性があります。サーキットブレーカーは、サービスの障害を監視することで、連鎖的な障害を防ぎます。サービスへのリクエストの失敗数が事前に設定したしきい値を超えると、サーキットブレーカーが作動し、リクエストの到着と同時にクライアントにエラーレスポンスを返し始めます。これにより、そのサービスに流れるトラフィックを実質的に抑制します。サーキットブレーカーは、所定の時間にわたってリクエストを遮断して拒否し続けた後、テストとして限られた数のリクエストの通過を許可します。それらのリクエストが成功すると、トラフィックの抑制を停止します。成功しなかった場合は、タイマーをリセットし、再び所定の時間にわたってリクエストを拒否します。
トラフィック分割
トラフィック分割(トラフィックテストとも呼ばれます)は、トラフィック制御の一種です。同じ環境で同時に稼働するバックエンドアプリの異なるバージョン(通常は現在の本番バージョンと更新バージョン)に振り分ける受信トラフィックの割合を制御します。お客さまに悪影響を与えることなく、新機能や新バージョンの機能性と安定性をチームでテストできるため、アプリ開発サイクルに欠かせません。トラフィック分割が役立つデプロイメントシナリオには、デバッグルーティング、カナリアデプロイメント、A/Bテスト、ブルーグリーンデプロイメントなどがあります。(これら4つの用語の使い方は、業界全体でかなりばらつきがあります。ここでは、それぞれの定義についてのF5の理解に基づいて使用します。)
- ユースケース:新しいバージョンを本番環境でテストする準備ができた
ソリューション:デバッグルーティング銀行アプリにクレジットスコア機能を追加する場合を考えてみましょう。お客さまにテストしていただく前に、まず本番環境での動作を確認したいのではないでしょうか。デバッグルーティングでは、セッションCookie、セッションID、グループIDなどのレイヤー7属性に基づいて、特定のユーザーだけにアクセスを許可できます。これにより、新機能を公開環境にデプロイしながら、実際のユーザーからは「見えない」状態にできます。たとえば、管理者のセッションCookieを持つユーザーだけにアクセスを許可できます。そのユーザーのリクエストはクレジットスコア機能を備えた新しいバージョンにルーティングされ、それ以外のユーザーは引き続き安定版を利用します。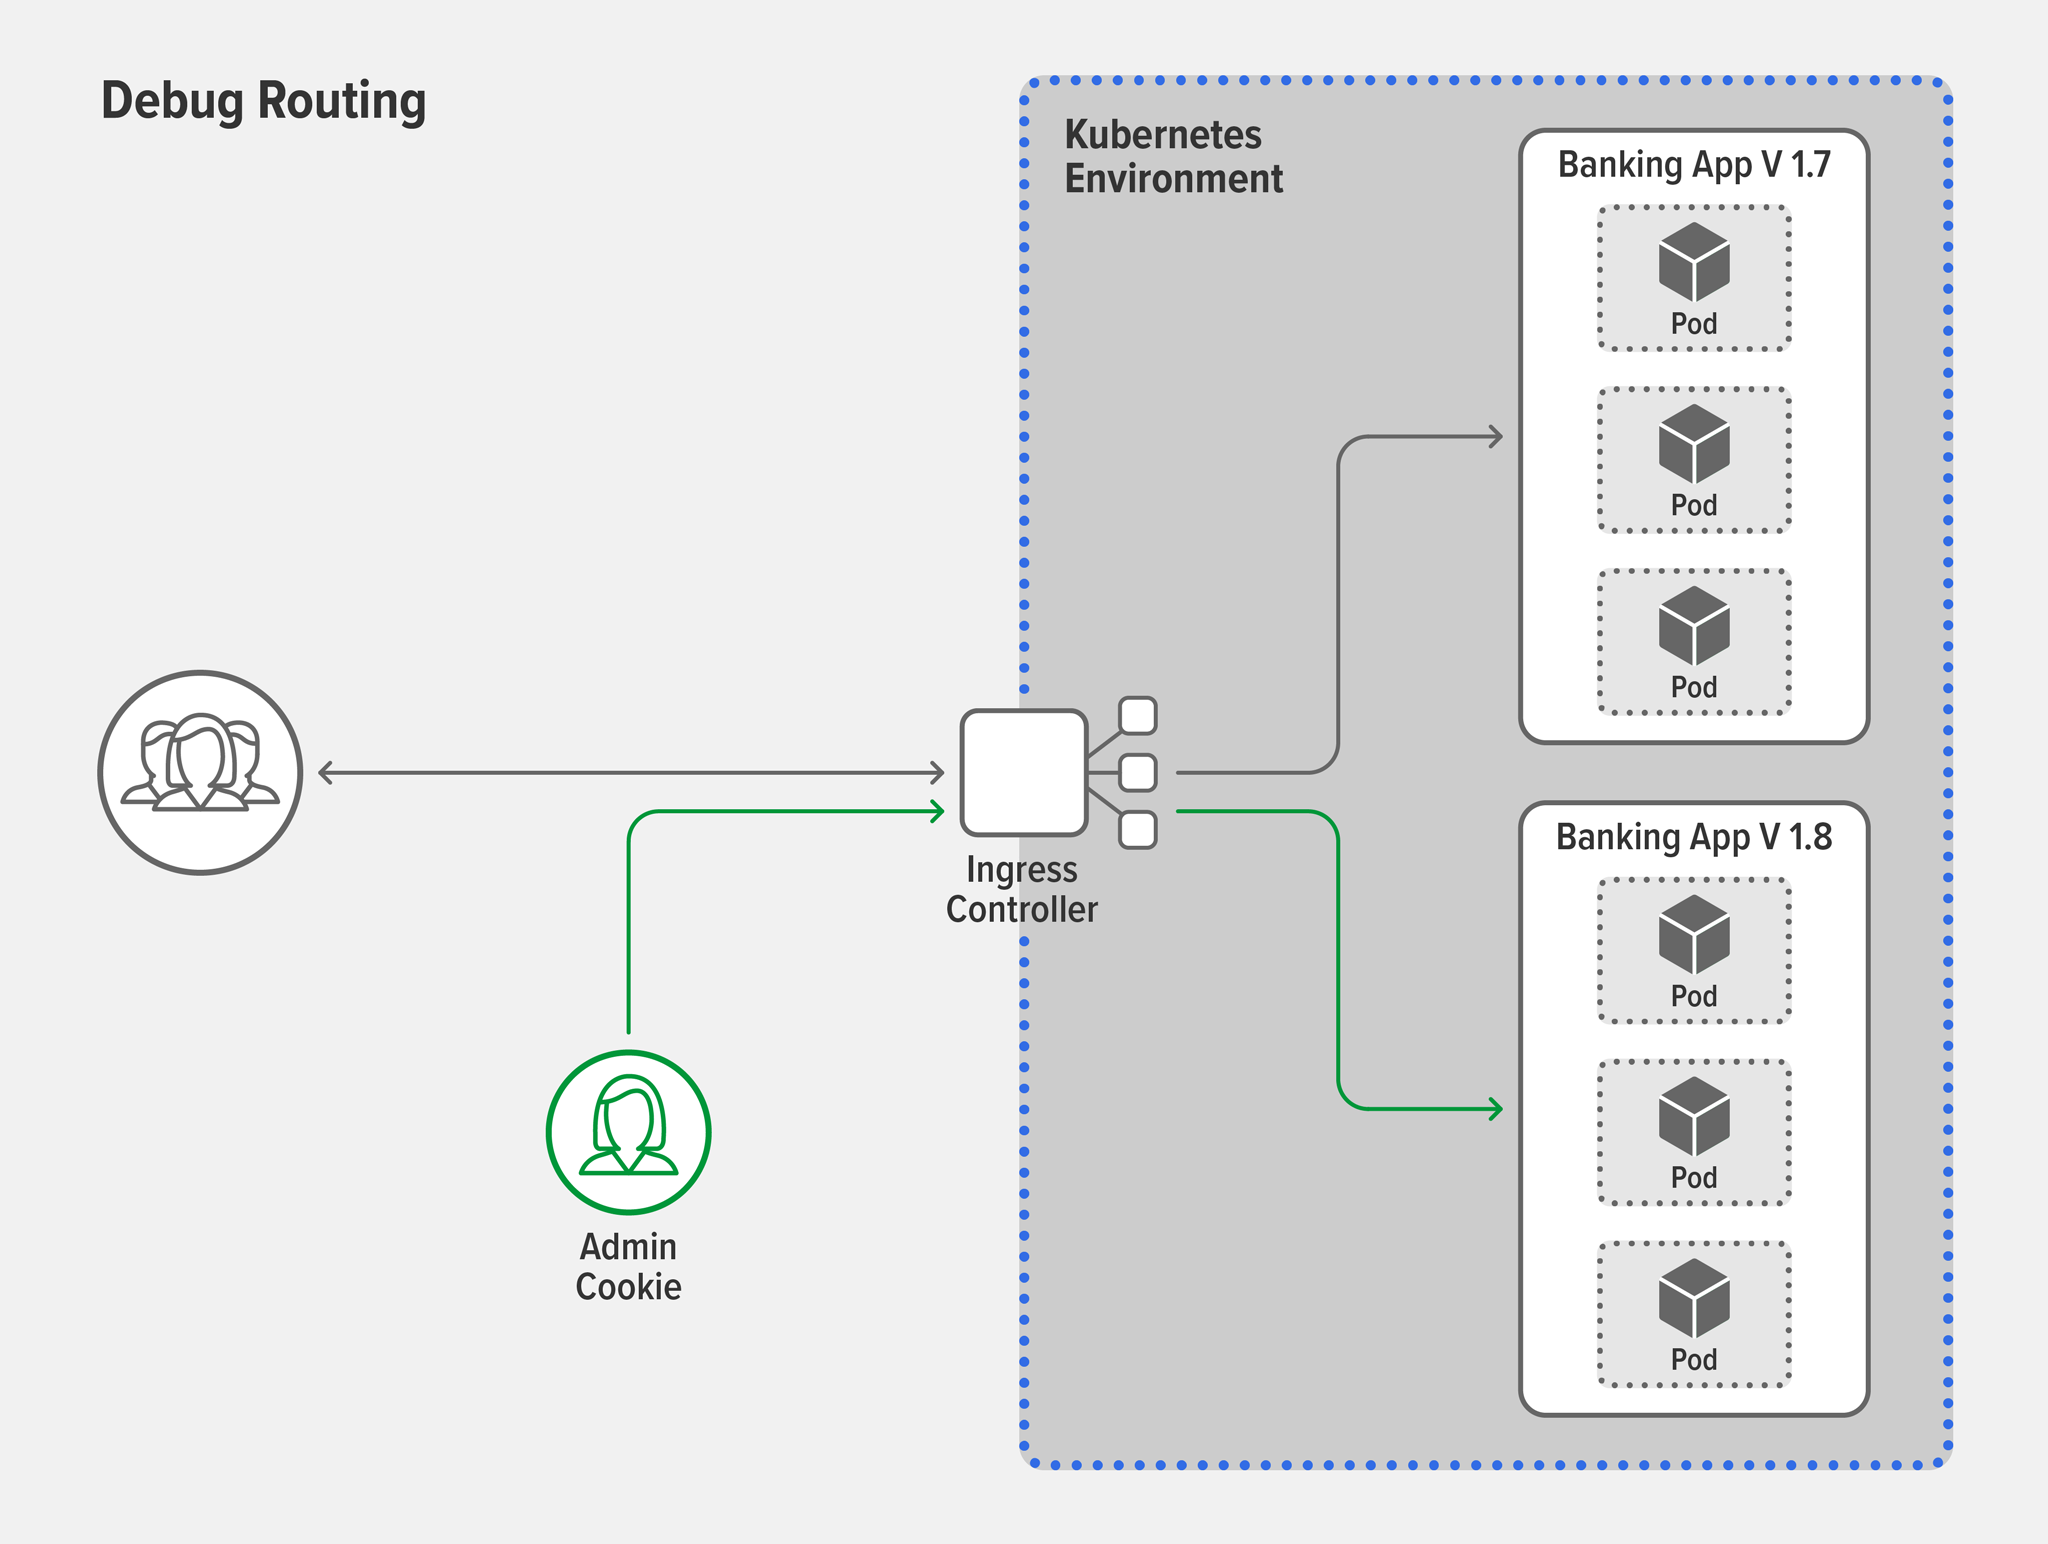
- ユースケース:新しいバージョンの安定性を確認したい
ソリューション:カナリアデプロイメントカナリアデプロイメントの概念は、かつて鉱山労働者が有毒ガスを早期に察知するため、かごに入れたカナリアを炭鉱に連れていった慣習に由来します。人間より先にカナリアがガスで命を落とすことで、鉱山労働者は危険を察知し、速やかに避難できました。もちろん、アプリの世界では鳥が犠牲になることはありません。カナリアデプロイメントは、新機能や新しいバージョンの安定性を安全かつ機敏にテストする方法です。一般的なカナリアデプロイメントでは、まず大部分のユーザー(たとえば99%)を安定版に残したまま、ごく少数のユーザー(残りの1%)を新しいバージョンに移行します。新しいバージョンがクラッシュしたり、クライアントにエラーを返したりするなどの問題が発生した場合は、テスト対象のユーザーをすぐに安定版に戻せます。問題がなければ、ユーザーを安定版から新しいバージョンへ一斉に切り替えることも、より一般的な方法として、制御しながら段階的に移行することもできます。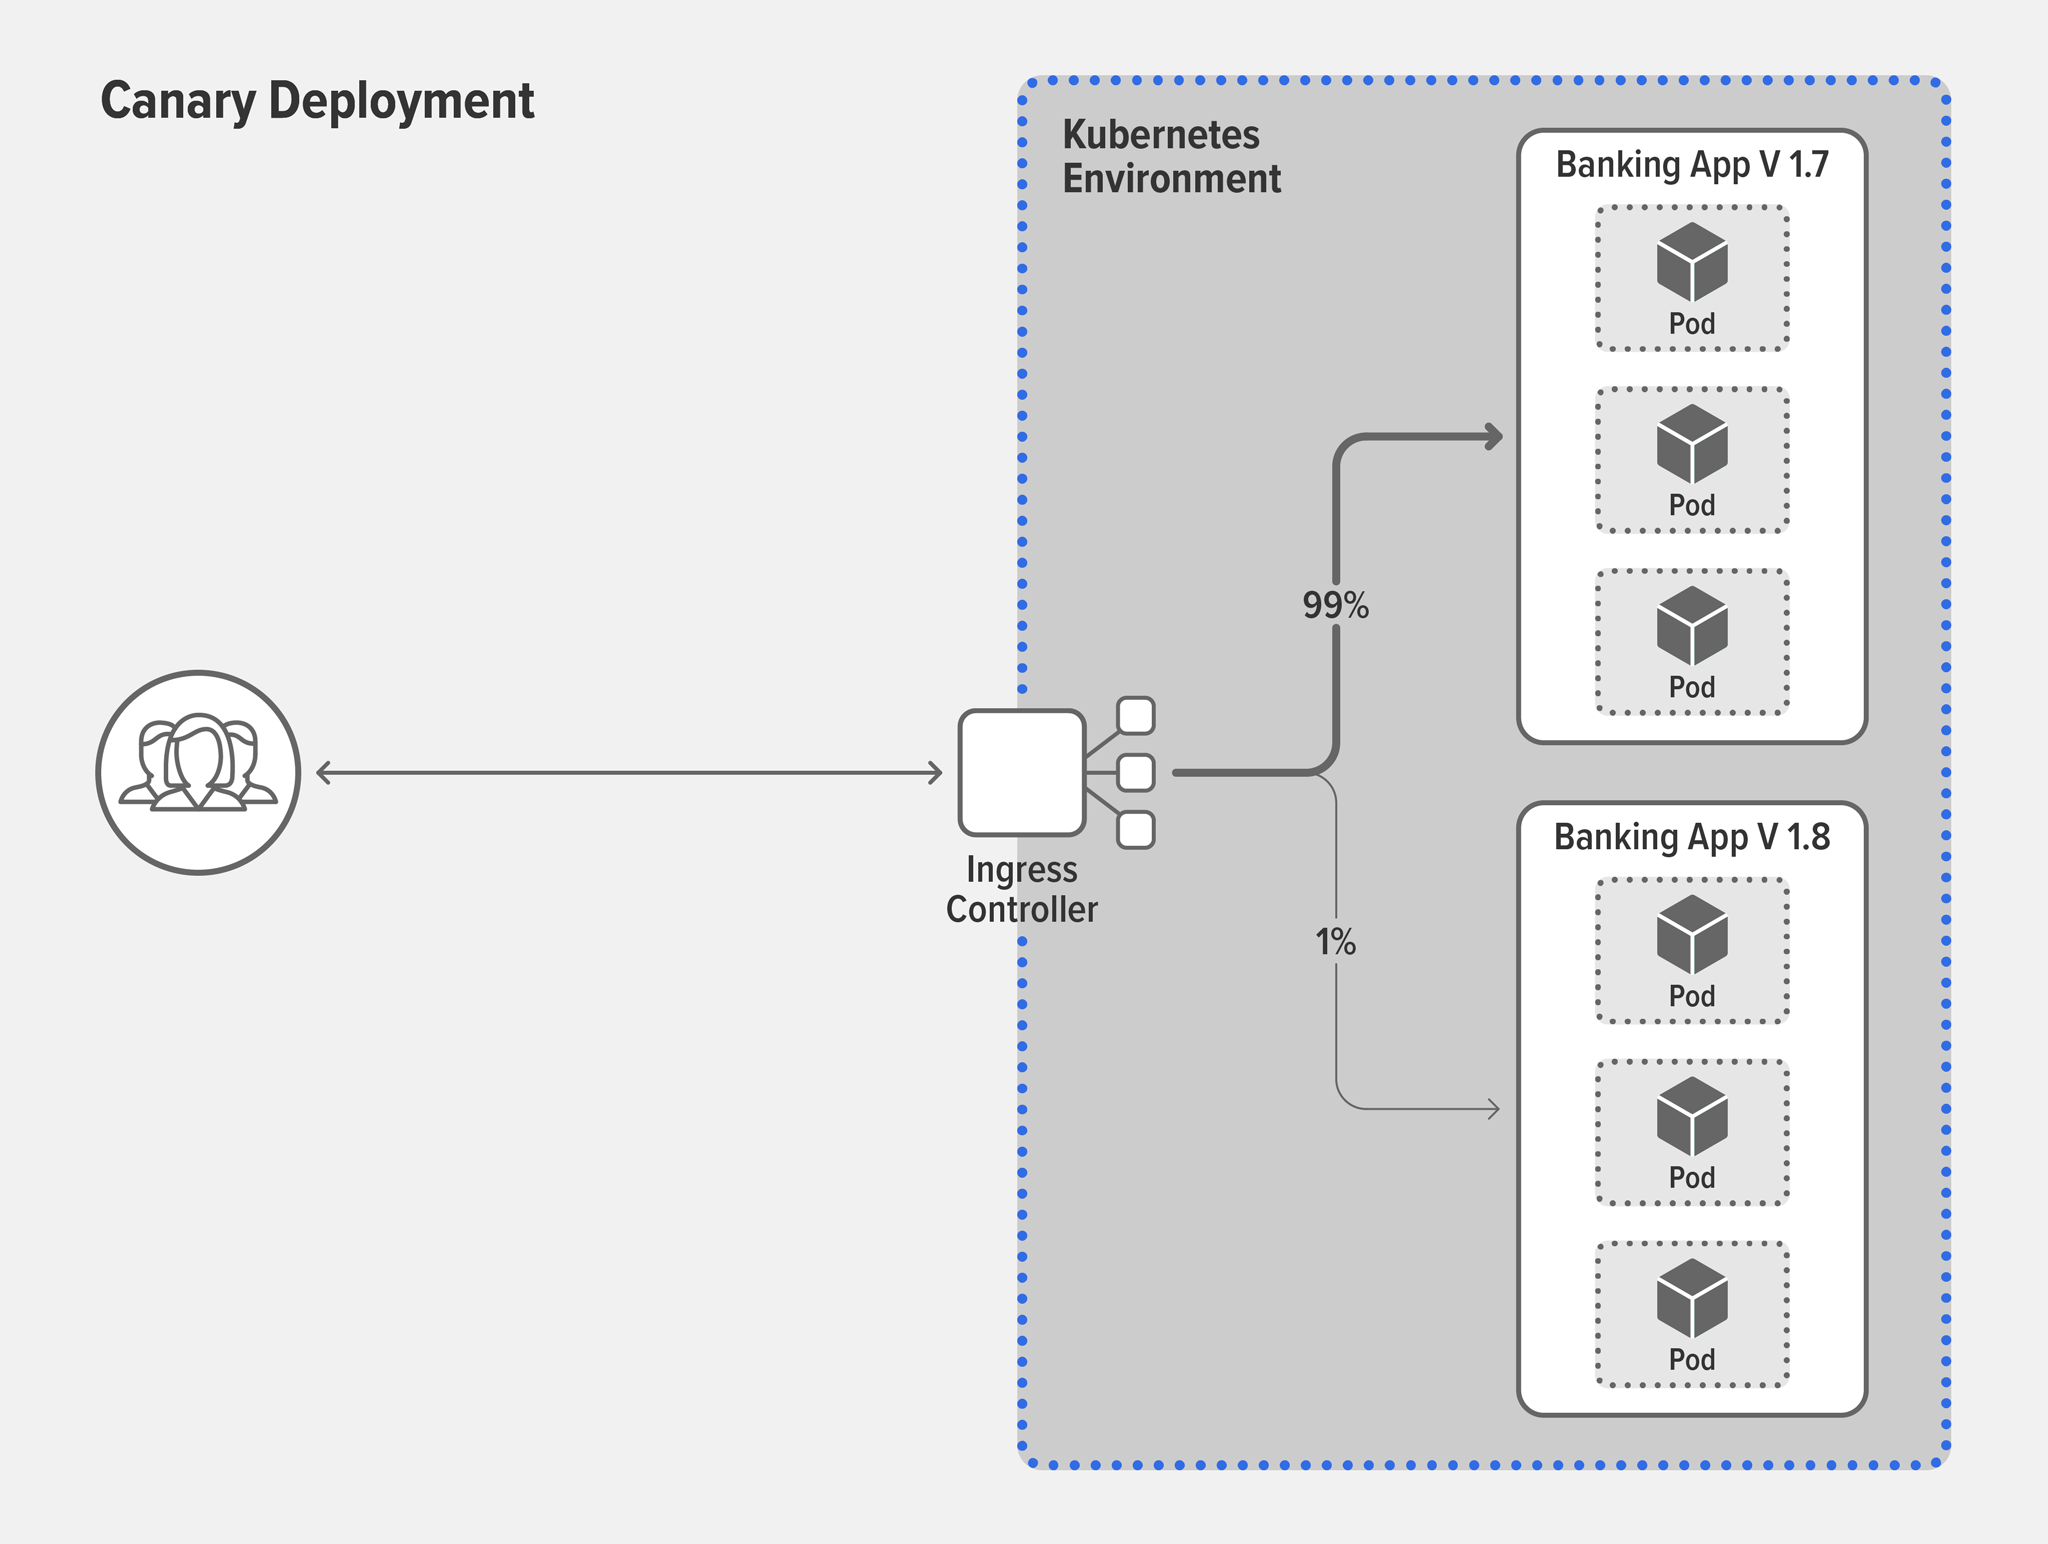
- ユースケース:新しいバージョンが現行バージョンよりも顧客に好まれるかを確認したい
ソリューション:A/Bテスト新機能が本番環境で動作することを確認したら、クリック数、リピートユーザー数、明示的な評価などの主要業績評価指標(KPI)に基づいて、その機能がどれほど成功しているか、顧客のフィードバックを得たいと考えるかもしれません。A/Bテストは、製品やアプリの異なるバージョンについて、顧客全体での相対的な成功度を判断するために、ユーザーの行動を測定・比較するプロセスで、多くの業界で利用されています。一般的なA/Bテストでは、ユーザーの50%にバージョンA(現行のアプリバージョン)を提供し、残りの50%にバージョンB(安定性を確認済みの新機能を搭載したバージョン)を提供します。KPIを総合的に比較し、より良い結果を示したバージョンを勝者とします。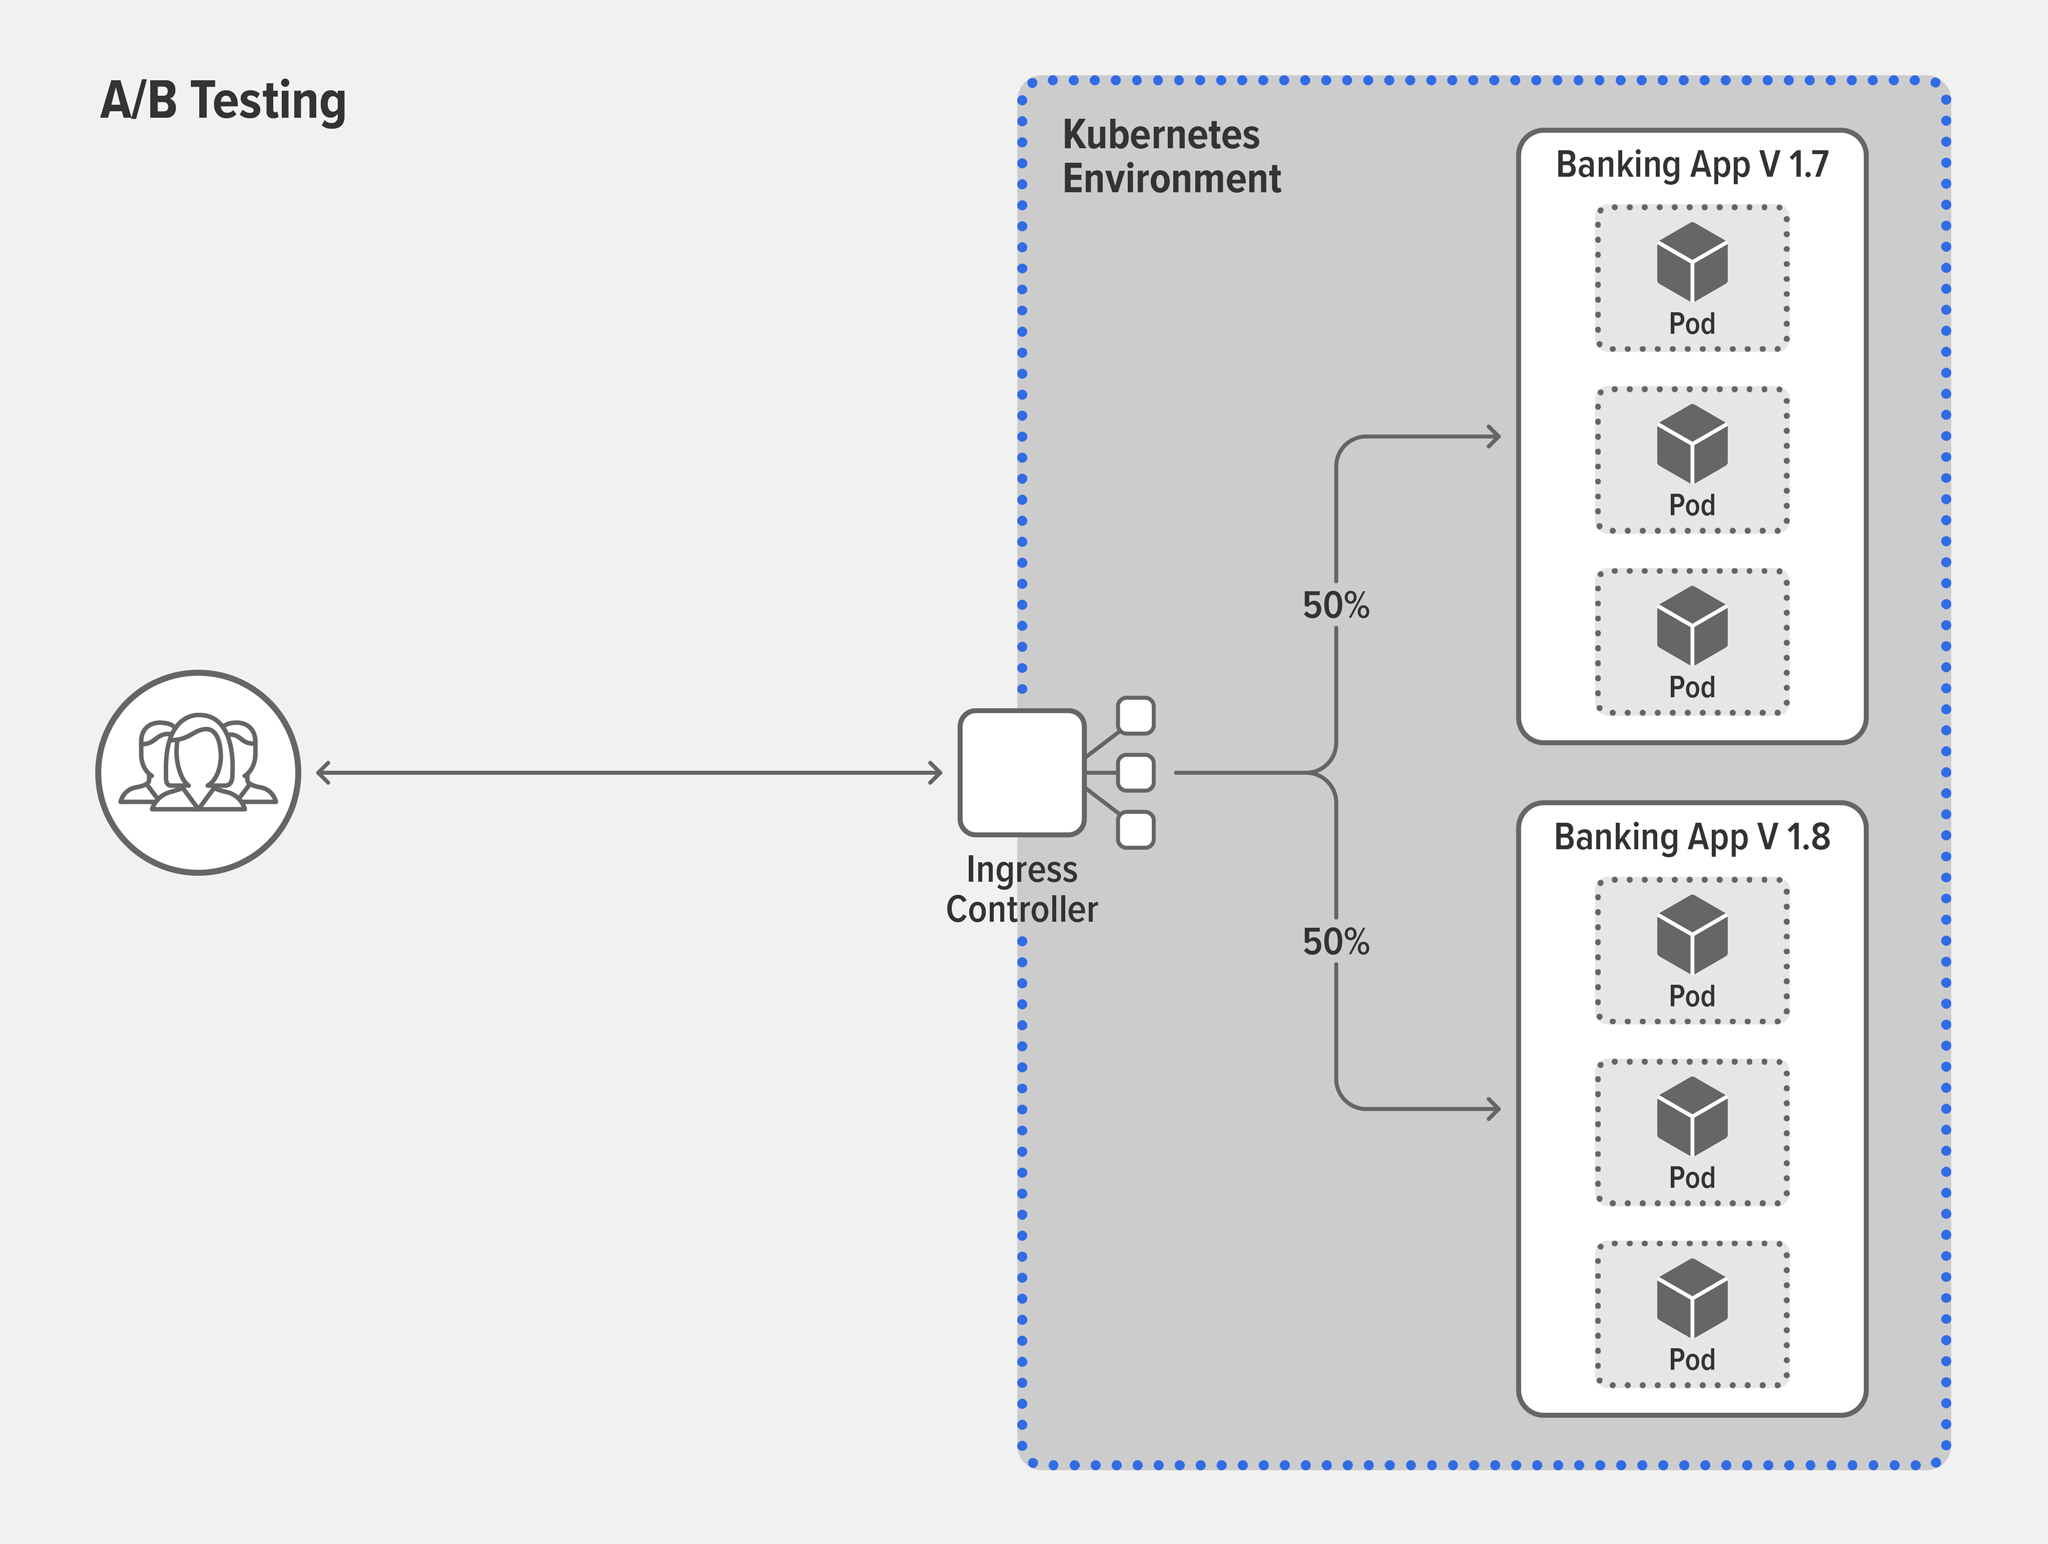
- ユースケース:ダウンタイムなしでユーザーを新しいバージョンに移行したい
ソリューション:ブルーグリーンデプロイメント銀行アプリがメジャーバージョンアップを迎えるとしましょう。おめでとうございます!以前は、新しいバージョンを本番環境に移行する前に古いバージョンを停止する必要があったため、バージョンアップには通常、ユーザーにとってのダウンタイムが伴いました。しかし、競争の激しい今日の環境では、ほとんどのユーザーはアップグレードに伴うダウンタイムを許容しません。ブルーグリーンデプロイメントは、アップグレードに伴うダウンタイムを大幅に削減し、場合によっては解消します。古いバージョン(ブルー)を本番環境で稼働させたまま、同じ本番環境に新しいバージョン(グリーン)を並行してデプロイするだけです。ほとんどの組織は、全ユーザーを一度にブルーからグリーンへ移行することを望みません。グリーンのバージョンに障害が発生したらどうなるでしょうか。その解決策が、カナリアデプロイメントを使用して、リスク軽減戦略に最も適した単位でユーザーを段階的に移行する方法です。新しいバージョンに重大な問題があった場合も、わずかなキー操作で全ユーザーを安定したバージョンに簡単に戻せます。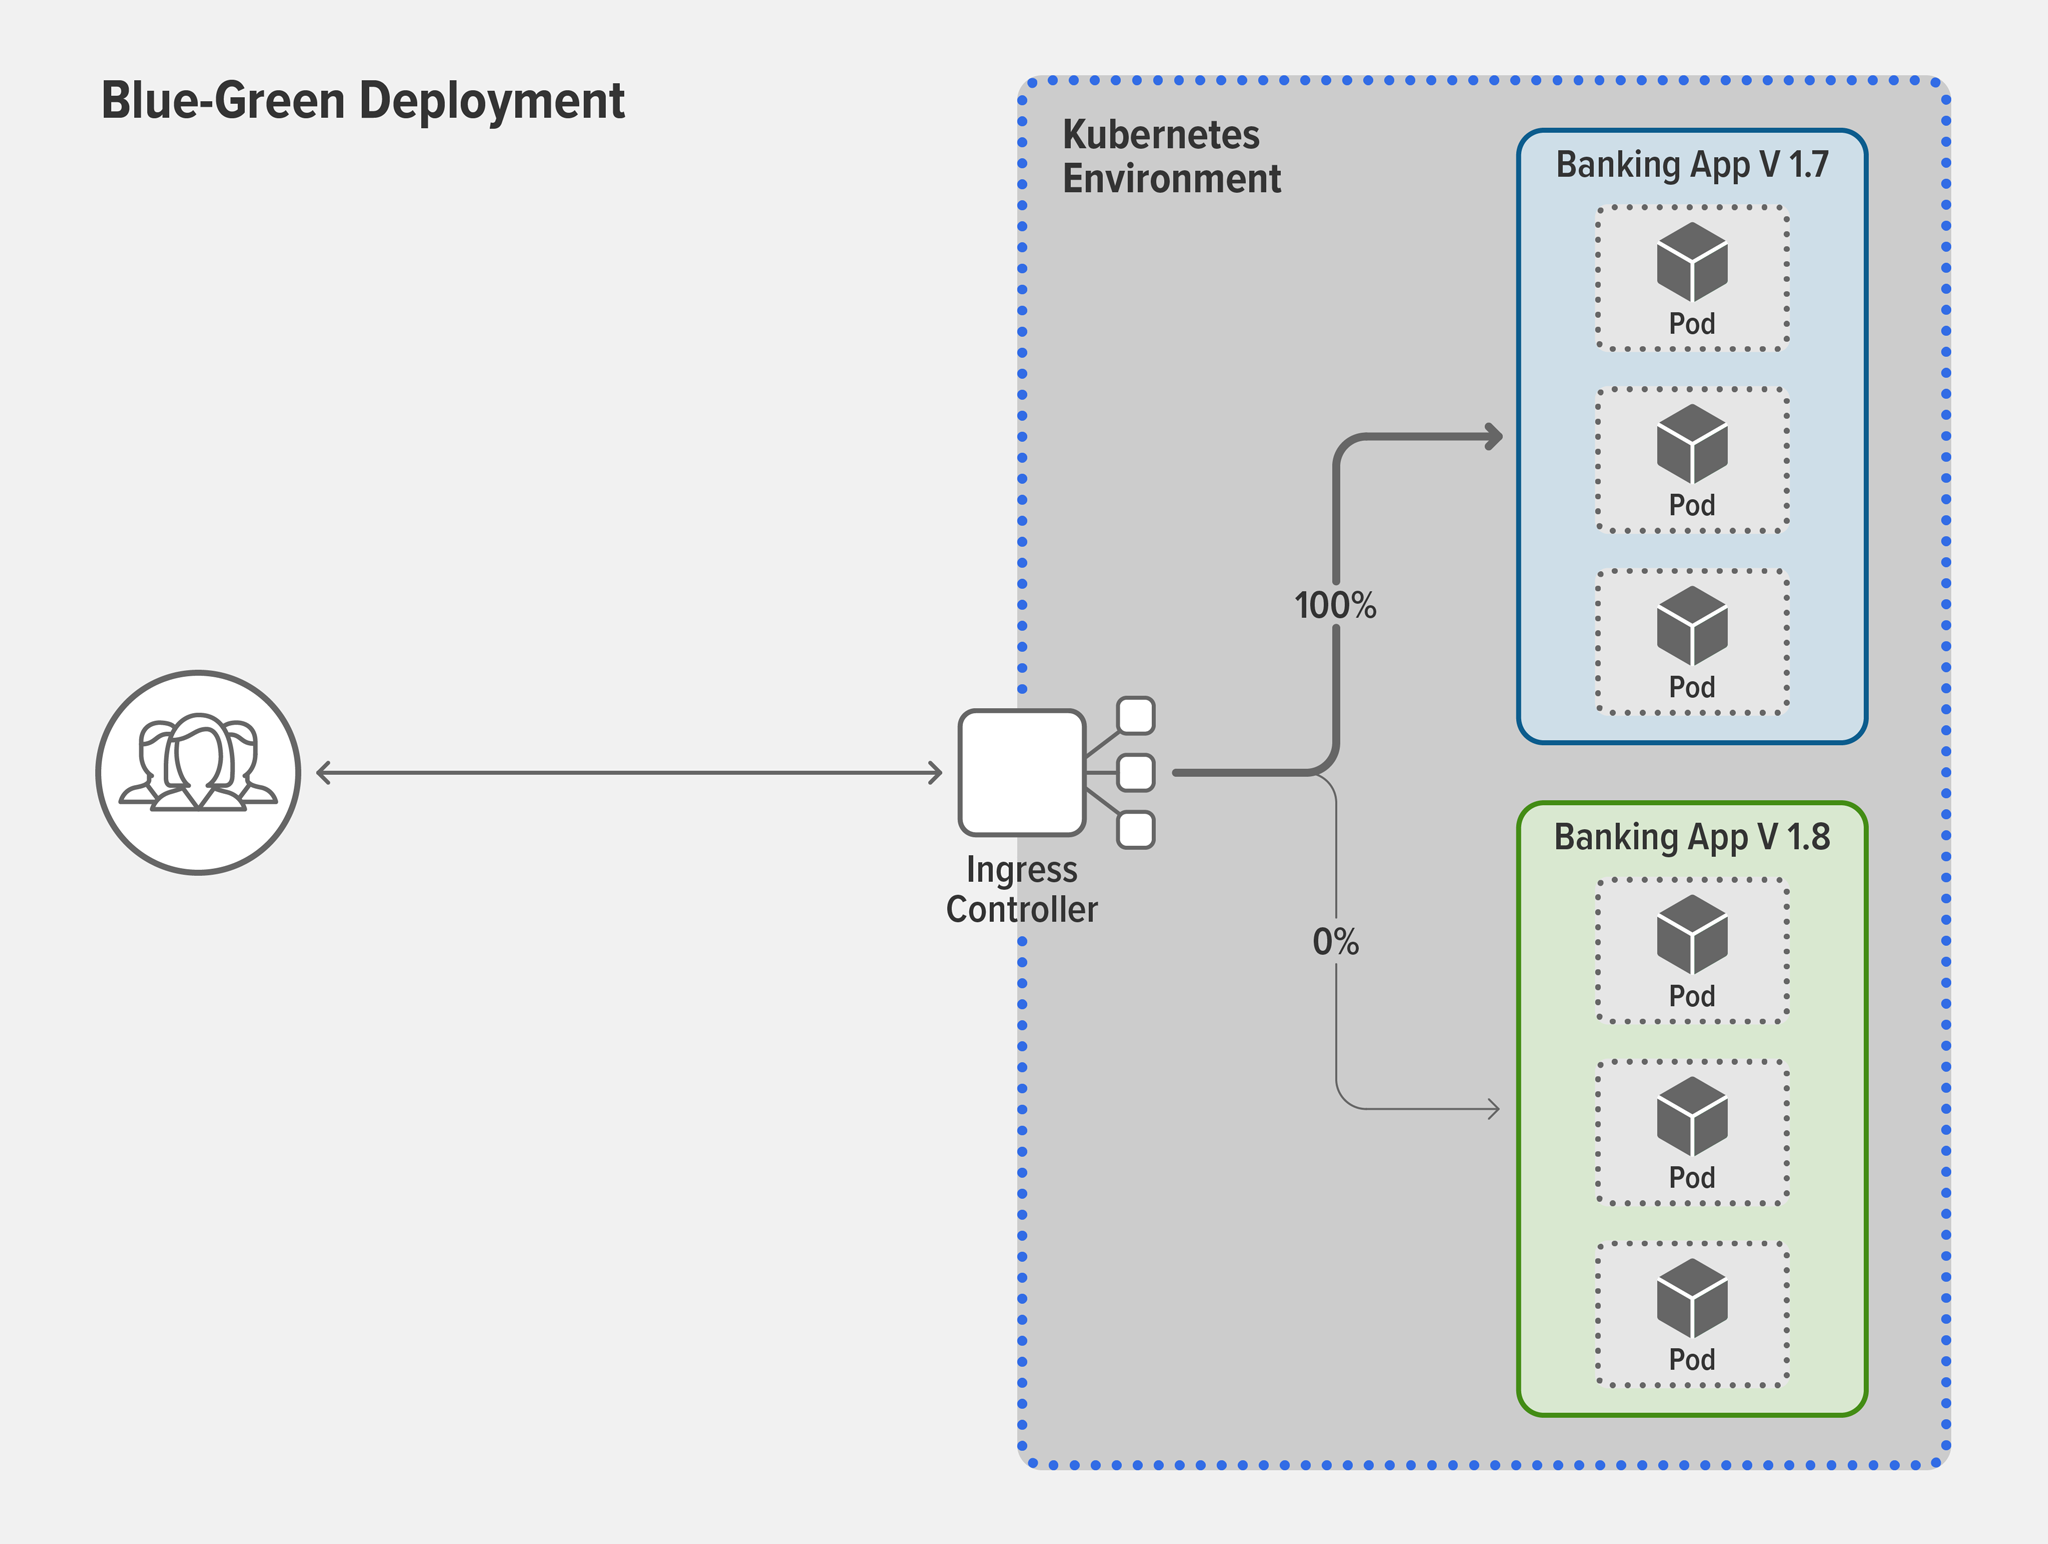
NGINXによる支援
ほとんどのIngressコントローラーやサービスメッシュで、高度なトラフィック制御と分割を実現できます。どの技術を使用するかは、アプリのアーキテクチャとユースケースによって異なります。たとえば、次の3つのシナリオでは、Ingressコントローラーの使用が適しています。
- シンプルなアプリや、Kubernetesに「リフト&シフト」したモノリシックなアプリのように、アプリのエンドポイントが1つしかない場合。
- クラスター内でサービス間の通信が発生しません。
- サービス間通信は行われていますが、サービスメッシュはまだ使用していません。
サービスメッシュが必要なほど複雑なデプロイ環境では、個々のマイクロサービスのテストやアップグレードのために、サービス間でトラフィックを振り分けることが一般的なユースケースです。たとえば、モバイルフロントエンドの背後で、位置情報マイクロサービスAPIの2つの異なるバージョン間でトラフィックを振り分け、カナリアデプロイを行う場合が考えられます。
ただし、一部のIngressコントローラーやサービスメッシュでは、さまざまな理由から、トラフィック分割の設定に時間がかかり、ミスが発生しやすくなることがあります。
- Ingressコントローラーやサービスメッシュでは、Kubernetes機能の実装方法がベンダーによって異なります。
- Kubernetesは本来、レイヤー7のトラフィックを管理・把握するために設計されたものではありません。
- Ingressコントローラーやサービスメッシュの中には、高度なトラフィック管理をサポートしていないものもあります。
With NGINX Ingress ControllerとNGINX Service Meshなら、強力なトラフィックルーティングポリシーと分割ポリシーをわずか数秒で簡単に設定できます。エキスパートによるライブ配信デモをご覧ください。また、設定の簡素化、高度なカスタマイズ、可視性の向上によって時間を節約する方法については、この先をお読みください。
NGINX Ingress ResourcesとSMI仕様による設定の簡素化
以下のNGINXの機能により、設定が容易になります。
- NGINX Ingress Controller向けのNGINX Ingressリソース — 標準のKubernetes Ingressリソースでは、SSL/TLS終端、HTTP負荷分散、レイヤー7ルーティングを簡単に設定できますが、サーキットブレーカー、A/Bテスト、ブルーグリーンデプロイメントに必要なカスタマイズ機能は備わっていません。そのため、NGINXを使用していないユーザーは、アノテーション、ConfigMap、カスタムテンプレートを使用する必要があります。これらはいずれもきめ細かな制御ができず、セキュリティ上の問題があり、エラーが発生しやすく、使いにくいものです。NGINX Ingress Controllerには、NGINX Ingressリソースが標準のIngressリソースの代替として用意されており、標準のIngressリソースも引き続きサポートしています。NGINX Ingressリソースは、ネイティブで型安全性があり、インデントを使用する設定形式を提供し、Ingress負荷分散の実装を簡素化します。既存のNGINXユーザーには、さらに利点があります。Kubernetes以外の環境の負荷分散設定を転用しやすくなるため、すべてのNGINXロードバランサーで同じ設定を使用できます。
- SMIに対応したNGINX Service Mesh – NGINX Service Meshは、Service Mesh Interface(SMI)という仕様を実装しています。この仕様は、Kubernetes上のサービスメッシュの標準インターフェイスを定義し、型付きリソースとして
TrafficSplit、TrafficTarget、HTTPRouteGroupなどを備えています。Kubernetesの標準的な設定方法を使用することで、NGINX Service MeshとNGINX SMI extensionsにより、本番トラフィックへの影響を最小限に抑えながら、カナリアデプロイなどのトラフィック分割ポリシーを簡単にデプロイできます。たとえば、NGINX Service Meshでカナリアデプロイを定義するには、次のようにします。
apiVersion: split.smi-spec.io/v1alpha2kind: TrafficSplit
metadata:
name: target-ts
spec:
service: target-svc
backends:
- service: target-v1-0
    weight: 90
- service: target-v2-0
weight: 10- チュートリアル「トラフィック分割を使用したデプロイ」では、カナリアデプロイやブルーグリーンデプロイなど、トラフィック分割を活用したデプロイパターンの例を詳しく解説します。
高度なカスタマイズによる、よりきめ細かなトラフィック制御と分割
以下のNGINXの機能により、高度なトラフィック制御と分割を容易に行えます。
- カナリアデプロイメント向けのキーバリューストア:A/Bテストやブルーグリーンデプロイメントを行う際には、たとえば0%、5%、10%、25%、50%、100%のように、トラフィックを新しいバージョンに段階的に移行したい場合があります。ほとんどのツールでは、段階ごとに割合を編集して設定ファイルを再読み込みする必要があるため、多くの手作業が発生します。これほどの手間がかかると、リスクを承知で5%から一気に100%に移行する判断をするかもしれません。しかし、NGINX PlusベースのNGINX Ingress Controllerでは、キーバリューストアを活用して、再読み込みせずに割合を変更できます。
- NGINX Ingress Controllerによるサーキットブレーカー – 高度なサーキットブレーカーは、障害の検出とフェイルオーバーを迅速に行い、さらに異常のあるアップストリームに対して、書式を整えたカスタムエラーページを表示することで、時間を節約し、レジリエンスを向上させます。たとえば、検索サービスのサーキットブレーカーは、正しい形式の空の検索結果を返すように設定できます。このような高度な機能を実現するために、NGINX PlusベースのNGINX Ingress Controllerは、アクティブヘルスチェックを使用して、TCPおよびUDPアップストリームサーバーの稼働状態をプロアクティブに監視します。リアルタイムで監視するため、クライアントがアプリのエラーに遭遇する可能性を低減できます。
- NGINX Service Meshによるサーキットブレーカーの実装 – NGINX Service Meshのサーキットブレーカー仕様には3つのカスタムフィールドがあります。
errorsとtimeoutSecondsは標準的なサーキットブレーカー機能ですが、fallbackではバックアップサーバーを定義できるため、レジリエンスがさらに向上します。バックアップサーバーの応答が固有のものであれば、クラスター内の問題の早期兆候となり、すぐにトラブルシューティングを開始できます。errors– サーキットが遮断されるまでのエラー数timeoutSeconds– サーキットを遮断するかどうかの判断に使用するエラーの発生期間、およびサーキットを再接続するまでの待機時間fallback– サーキットの遮断後にトラフィックの転送先となるKubernetesサービスの名前とポート
ダッシュボードでトラフィック分割の結果を読み解く
トラフィック分割を実装したら、次は何をすればよいでしょうか。結果を分析しましょう。多くの組織では、Kubernetesのトラフィックやアプリのパフォーマンスに関する重要なインサイトが不足しているため、これが最も難しい作業になることもあります。NGINXでは、NGINX Plus dashboardと、Prometheus Exporterが公開するメトリクスを可視化する構成済みのGrafanaダッシュボードにより、インサイトをより簡単に取得できます。可視性を高めてインサイトを得る方法について詳しくは、ブログ記事「Kubernetesの可視性を向上させる方法」をご覧ください。
NGINXでマイクロサービスを使いこなす
NGINX Ingress Controller(NGINX Plusベース)では、30日間の無料トライアルをご利用いただけます。このトライアルには、コンテナ化されたアプリを保護するNGINX App Protectが含まれます。
NGINX Open SourceでNGINX Ingress Controllerをお試しいただくには、リリースのソースコードを入手するか、ビルド済みのコンテナをDockerHubからダウンロードできます。
常に無料で利用できるNGINX Service Meshのダウンロードは、f5.comからご利用いただけます。
著者について
関連するブログ記事

チュートリアル:NGINXを使用してアプリケーション向けにOpenTelemetryを構成する
OpenTelemetryを使用してNGINXサーバーの状態と健全性をより明確に把握することで、問題のトラブルシューティングを行い、Webアプリケーションのパフォーマンスを向上できます。
AkitaのNGINX Plus認定モジュールでAPIエンドポイントの問題を特定・修正
Akita SoftwareのAPIオブザーバビリティ向け新しいNGINX Plus Certified Moduleを活用して、APIエンドポイントの問題をより迅速に特定し、修正できます。
JavaプロジェクトをスキャフォールディングしてKubernetesネイティブアプリを構築する方法
Red HatのシニアプリンシパルデベロッパーアドボケイトであるDaniel Oh氏が、Javaプロジェクトをゼロから構築するためのひな形を作成し、Kubernetesネイティブアプリケーションとしてビルドする方法を解説します。
F5 NGINXaaS for Azureのご紹介:Microsoft Azureでネイティブに利用できるSaaS型ロードバランシング
NGINXaaS for Azureは、NGINX PlusをAzureネイティブのSaaSとして利用できるサービスです。NGINXの設定を容易にリフト&シフトできるため、クラウド導入とモダンアプリの展開を加速できます。
SELinuxでNGINXおよびNGINX Plusを使用する
Red Hat Enterprise Linux(RHEL)および関連ディストリビューションでSecurity-Enhanced Linux(SELinux)を有効にすると、デフォルト設定によりNGINXとNGINX Plusの一部の操作が制限されます。この記事では、すべての機能を利用できるようにSELinuxの設定を変更する方法について説明します。
NGINX PlusによるAWS Auto Scalingグループの負荷分散
新しいnginx-asg-sync統合ソフトウェアにより、NGINX PlusはAWS Auto Scalingグループの負荷を直接分散できるため、クラウドでの負荷分散がさらに柔軟になります