アプリとAPIのセキュリティでは、本番環境に移行してから脆弱性が見つかるのを待つのは、空き巣被害に遭ってからホームセキュリティシステムを設置するようなもので、手遅れです。この考え方は、F5のAPIセキュリティサービスに対するアプローチの中核を成しています。
だからこそF5チームは、F5 Distributed Cloud API Securityサービスに新たなAPIテスト機能を導入できることをうれしく思います。このサービスは、F5 Application Delivery and Security Platformの一部です。この機能は、攻撃者に悪用される前に脆弱性をプロアクティブに特定することで、セキュリティチームが開発プロセスの早い段階で潜在的な問題を把握できるようにします。進化し続ける今日の脅威環境において、APIセキュリティ態勢の強化を目指す組織に大きな変革をもたらします。
深刻化するAPIセキュリティの課題
アプリケーションプログラミングインターフェース(API)は、デジタルビジネスを支える基盤となっています。APIはアプリケーションをつなぎ、デジタル体験を実現し、イノベーションを推進します。しかし、こうした接続性には重大なリスクも伴います。F5の「2025 F5 State of Application Strategy Report」によると、組織の58%がAPIの無秩序な増加を重大な課題として挙げています。これにより管理が複雑化し、重要なサービスや、機密データを含むビジネス資産がますます多く脅威にさらされる可能性があります。
事後対応型から予防型のセキュリティへ
現在、ほとんどの組織はAPIセキュリティに事後対応型で取り組んでいます。本番環境のトラフィックを監視し、攻撃の兆候となり得る不審なパターンや挙動の特定を試みています。このアプローチは必要ですが、それだけでは十分ではありません。
最初に特定した課題の1つは、各セキュリティテストでコンテキストを考慮し、対象を絞り込む方法を把握することでした。まず各エンドポイントのロジックと機能を理解し、そのうえで個々のAPIに適したテストを実行できるようにする必要がありました。APIごとに、その目的や実装に応じた固有の脆弱性があるため、このレベルのカスタマイズが不可欠です。
その成果が、新たなAPIテスト機能です。セキュリティチームは、本番稼働前のAPIエンドポイントに対して、対象を絞ったテストを実行できます。導入前に脆弱性を特定することで、本番環境で悪用される前に問題を修正できます。
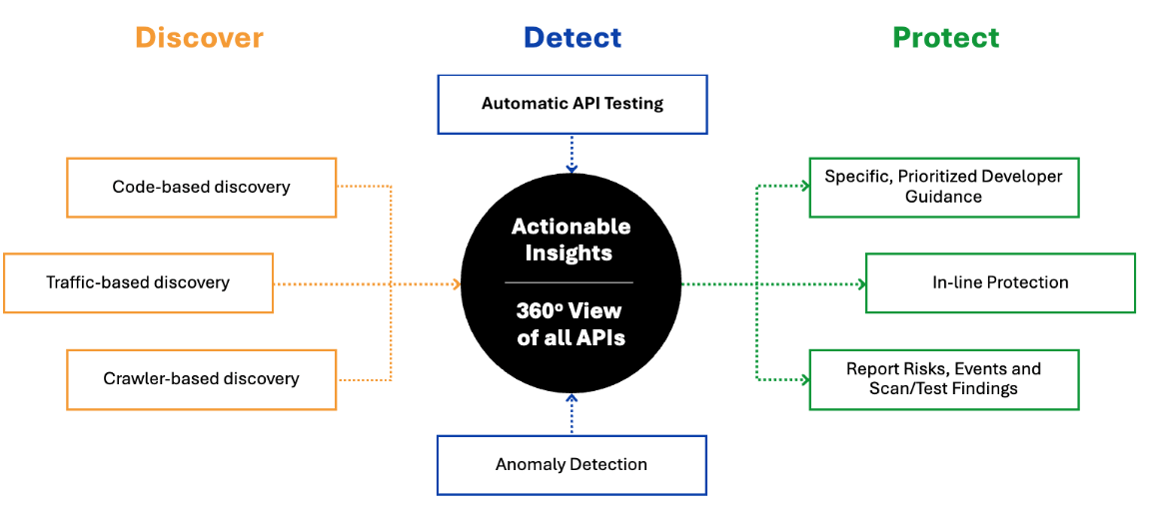
F5の包括的なAPIセキュリティアプローチは、検出、識別、保護の各機能を組み合わせ、APIエコシステムの全体像を360°の視点で把握できるようにします。これにより、脆弱性をプロアクティブに特定し、脅威にリアルタイムで対処できます。
適切なバランスを見極める
経験を通じて得たもう1つの知見は、APIテストツールを実際に利用しているのは誰かという点です。当初はDevOpsチームと開発者を対象としていましたが、主なユーザーはセキュリティ運用(SecOps)と開発セキュリティ運用(DevSecOps)の担当者であることがわかりました。この気づきが、私たちのアプローチを形作っています。
構成項目や設定の粒度を増やしすぎてソリューションを複雑にすることは、最善策ではないと学びました。セキュリティチームに必要なのは、高機能でありながらシンプルで、大がかりなトレーニングやセットアップを必要とせず、既存のワークフローに容易に統合できるソリューションです。
F5のソリューションは、Open Web Application Security Project(OWASP)API Security Top 10に準拠した高度なテストを実行します。これには、認証の不備、認可の欠如、その他の重大な脆弱性に関するチェックが含まれます。しかも、セキュリティチームが容易に利用でき、具体的な対策につなげられる形で実施します。
実環境での効果
“「執行局による調査と、その結果として締結された同意判決により、APIセキュリティが極めて重要であり、すべての通信事業者が注視すべき課題であることが明確になりました」—米国連邦通信委員会 執行局長兼プライバシー・データ保護タスクフォース委員長 Loyaan A. Egal”
APIセキュリティが経済に及ぼす影響は重大です。IBMの「データ侵害のコストに関する調査レポート」によると、2024年のデータ侵害1件あたりの平均コストは世界全体で488万米ドルに達し、前年比で10%増加しました。また、同調査では、セキュリティチームが侵害を特定して封じ込めるまでに要した期間は平均258日でした。
このように検知までに長い時間を要すると、攻撃者が機密データやシステムにアクセスできる脆弱な状態が長期間続きます。特にAPIは、価値の高いデータやビジネス機能に直接アクセスできるため、影響がさらに深刻になる可能性があります。プロアクティブなAPIテストを実施することで、本番環境で悪用される前に脆弱性を特定し、修正できます。この予防的なアプローチは、コストのかかる侵害の防止に役立つだけでなく、悪用された後に脆弱性へ対処する場合と比べて、修復に要する時間と労力を大幅に削減します。
多層的なアプローチでギャップを埋める
これまでに得られた知見の中で、おそらく最も重要なのは、堅牢なAPIセキュリティを実現するには、プロアクティブなテストとランタイム監視のどちらか一方だけでは不十分だということです。組織には、脆弱性を早期に特定するためのテストと、未知の脆弱性を悪用する攻撃を検知するための監視の両方が必要です。
API攻撃が進化を続け、その影響が深刻化する中、この多層的なアプローチは極めて重要です。Gartnerによると、API侵害によるデータ漏えい量は、平均的なセキュリティ侵害の少なくとも10倍に上ります。これは、組織が単一の防御策だけに依存できない理由を浮き彫りにする、看過できない統計です。攻撃が高度化し、潜在的な被害も拡大する中、予防的なテストと継続的な監視の両方が必要であることは、かつてないほど明白になっています。APIがアプリケーションとサービスをつなぐ役割を担う今日のデジタル経済において、プロアクティブなセキュリティテストは単なるベストプラクティスではなく、ビジネス上不可欠です。脆弱性が悪用される前に特定して対処することで、組織は最も価値の高いデジタル資産を保護しながら、お客さまが期待するシームレスな体験を提供できます。
包括的なF5 Distributed Cloud API Securityソリューションの詳細はこちらをご覧ください。
著者について
関連するブログ記事

F5 Application Study Tool:OpenTelemetryによるF5 BIG-IP環境の監視
F5の新しいオープンソースツールは、BIG-IP環境を詳細に可視化し、データを追跡するとともに、強力でカスタマイズ可能なインサイトを得るための基盤を提供します。

F5 BIG-IPでAI防御を実現
F5 BIG-IP Advanced WAF、BIG-IP APM、BIG-IP SSL Orchestratorが、生成AIアプリ向けに包括的なセキュリティソリューションを提供する仕組みをご覧ください。
F5 Advanced WAFによるGraphQL APIの保護
ここ数年、多くの組織がデジタルトランスフォーメーションを進めており、COVID-19のパンデミックによってその動きは加速しています。
アプリケーションサービスの現状 通信業界版:リーダーとしての台頭
通信ネットワークが進化し、さまざまな業界の幅広いユースケースに対応するなか、通信業界の回答者がテクノロジーリーダーとしての存在感を高めていることがわかります。
デジタルトランスフォーメーションは、単なるペーパーレス化ではない
デジタルトランスフォーメーションは、単なるペーパーレス化ではありません。真のモダナイゼーションにアプリケーションアーキテクチャとセキュリティの再構築が必要な理由を、F5ブログでご覧ください。
やめましょう。もう本当にやめましょう。HTTPSはHTTPより高速ではありません。
もうやめましょう。HTTPSはHTTPより高速ではありません。プロトコルのパフォーマンスに関する微妙な違いと、暗号化トラフィックを適切に最適化する方法については、F5ブログをご覧ください。