Zero Trust Architecturesに関するブログ記事
Zero Trust Architecturesに関するブログ記事(9)
F5とOmnissaで、最新のニーズに対応できるVDI環境を実現
今日のハイブリッドワークに欠かせない、シームレスで信頼性の高いアクセスを実現するために、F5とOmnissaがどのように連携しているかをご紹介します。
著者:Yuichi Miyazaki
こんにちは、F5 BIG-IP Zero Trust Access。F5 BIG-IP APMよ、永遠なれ!
F5 BIG-IP Access Policy Manager (APM)は、主要なユースケースの1つであるゼロトラストのアプリケーションアクセスを明確に打ち出すため、F5 BIG-IP Zero Trust Accessへと名称を変更します。
著者:Jay Kelley
F5 NGINX STIGs:公共部門および規制対象環境向けのセキュリティ設計指針
F5 NGINX STIGが、米国国防総省(DoD)および規制対象環境向けのセキュリティ設計指針をどのように提供し、可視性とレジリエンスを強化した堅牢なゼロトラストインフラストラクチャを構築しながら、コンプライアンスの達成を支援するかをご紹介します。
著者:Bill Church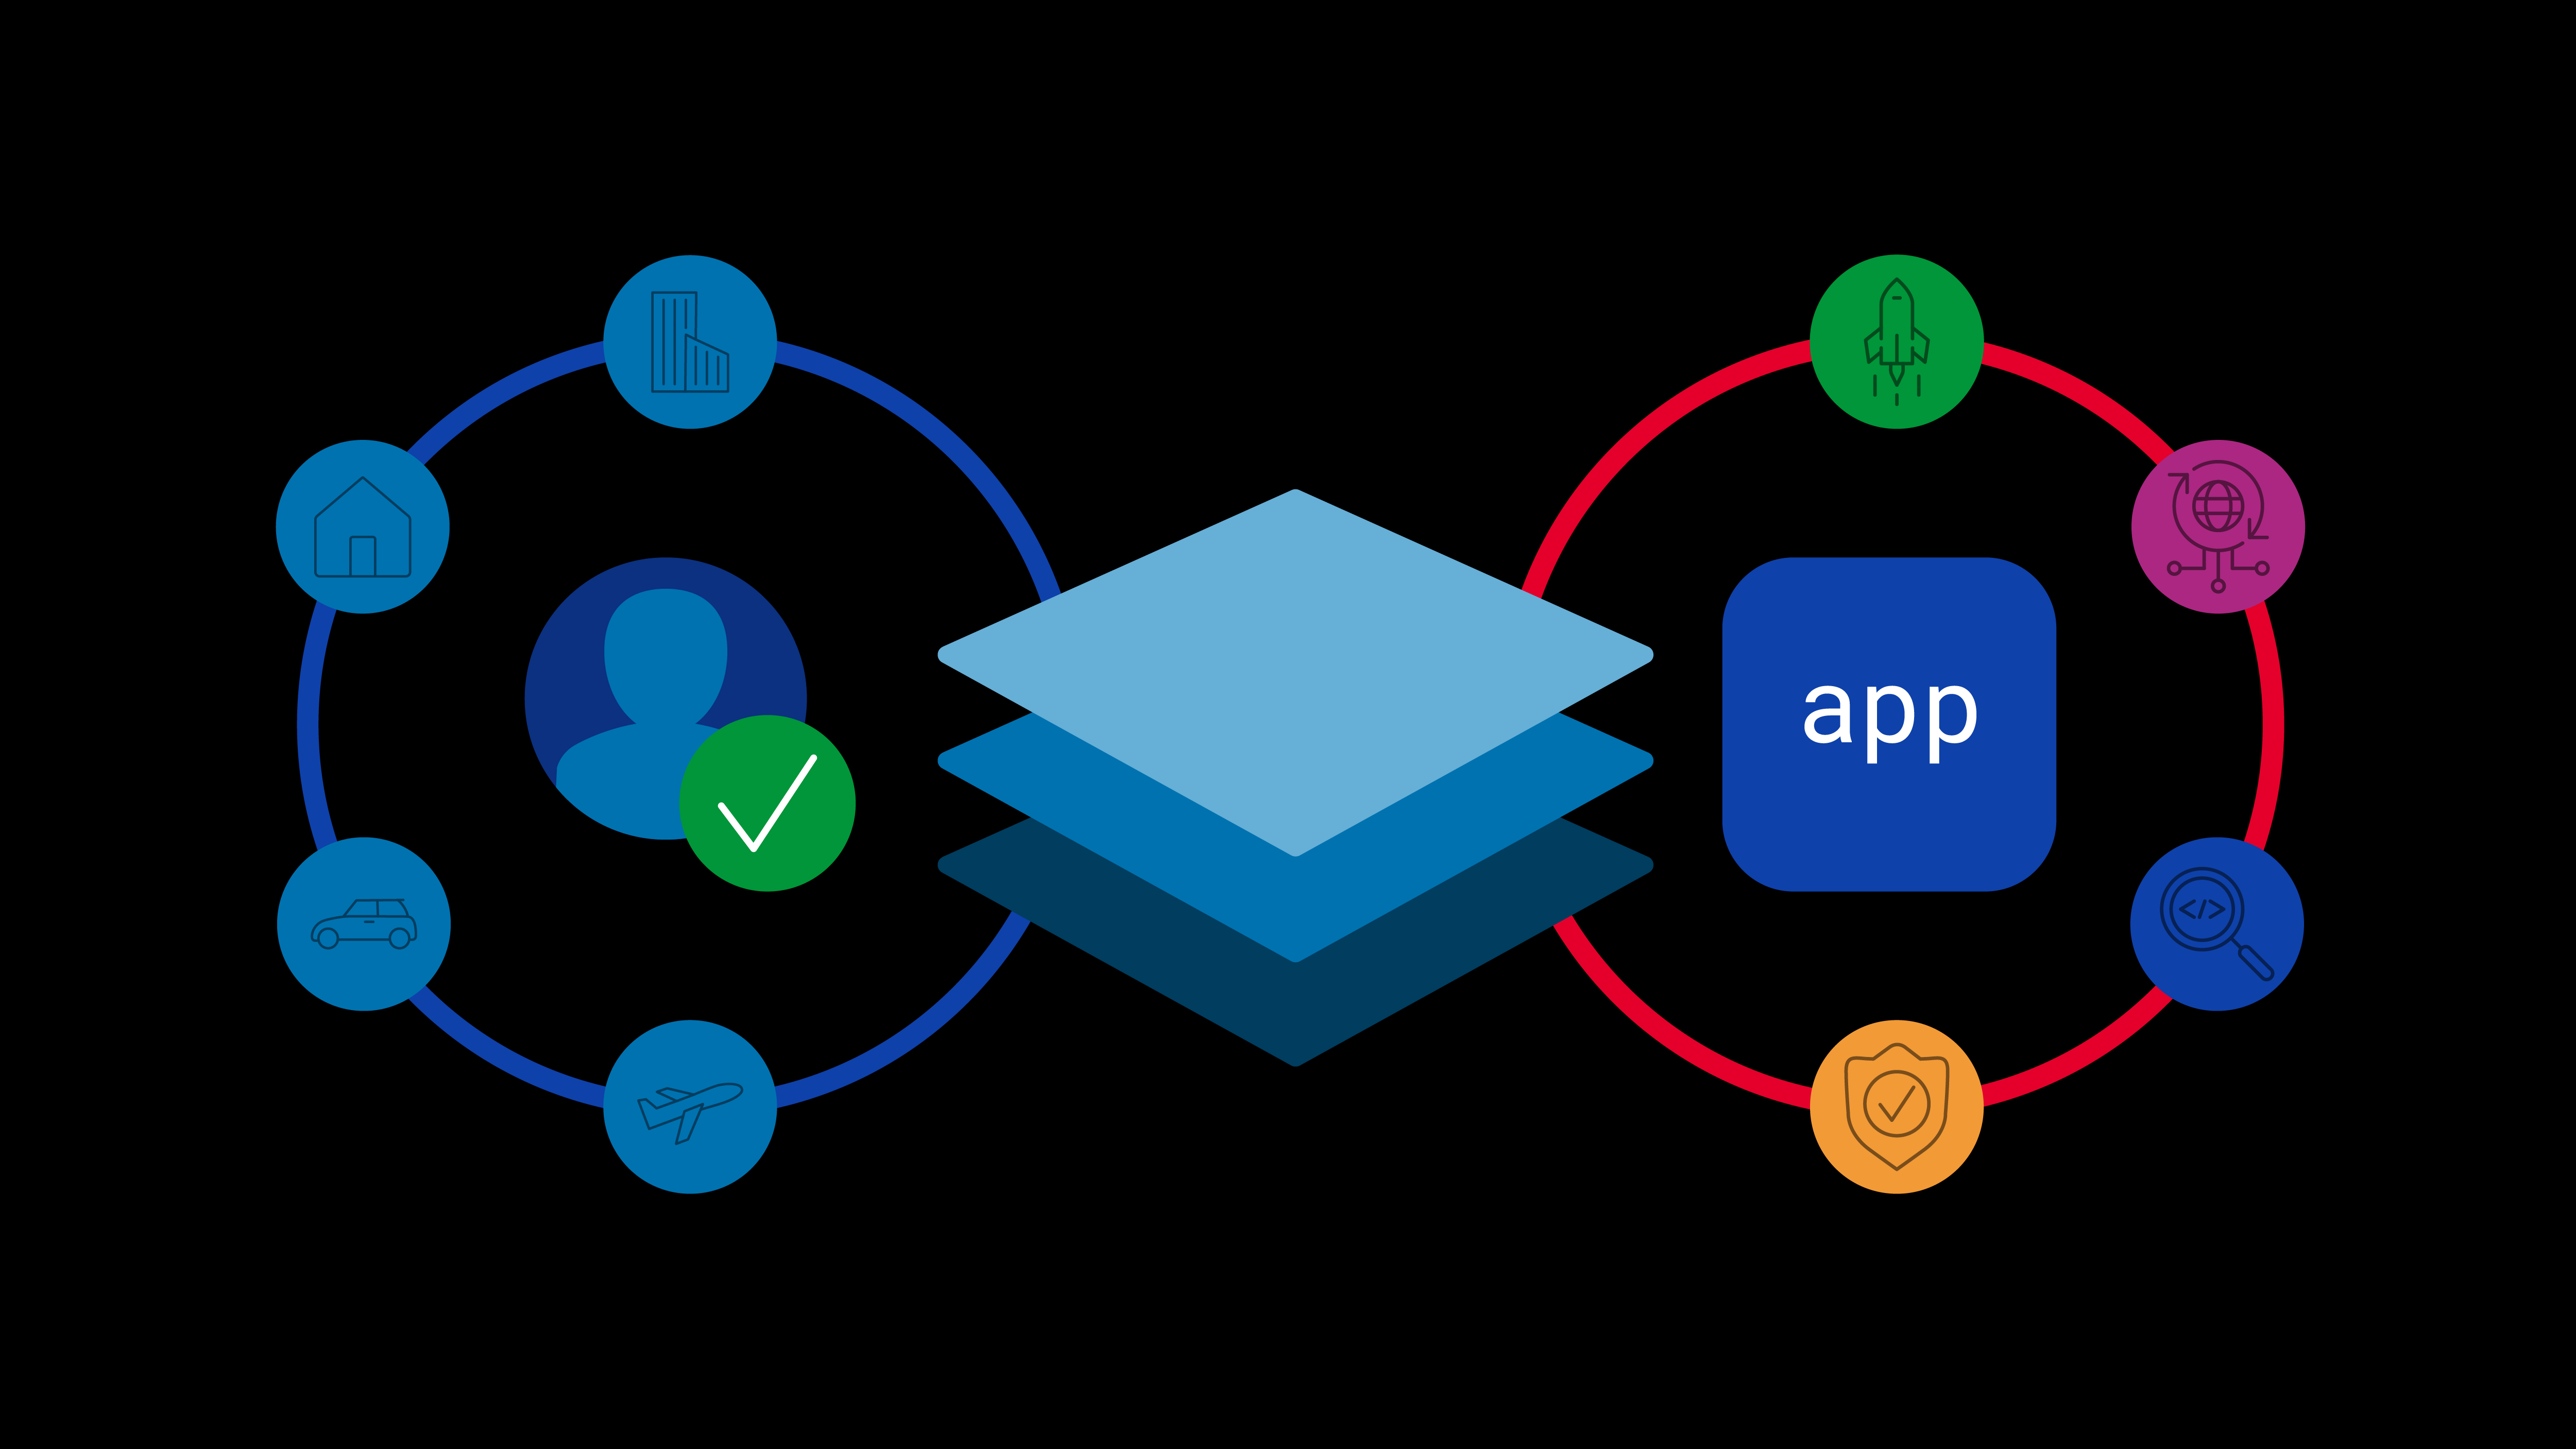
SASEとADSPが相互補完するプラットフォームである理由
SASEはハイブリッドワークフォースを保護し、ADSPはハイブリッドアプリケーション環境を保護します。これらの統合プラットフォームの違いと、相互に補完し合う理由をご紹介します。
著者:John Maddison
Comply-to-Connect:F5でゼロトラストの基盤を構築
米国国防総省のゼロトラストフレームワーク「Comply-to-Connect」の概要とその重要性、さらに政府機関が要件を満たすうえでF5がどのように支援できるかをご紹介します。
著者:Chad Davis
ゼロトラストの導入がボット対策とWebおよびAPIのセキュリティにつながる3つの理由
ゼロトラストセキュリティは、特定のテクノロジー製品を1つ導入するだけで実現できるものではありません。一定の前提に基づく考え方であり、その結果として、ボット対策やWebおよびAPIセキュリティなど、目的に応じたツールやテクノロジーを活用します。
著者:Lori Mac Vittieセキュリティルールゼロはゼロトラストの中核要素
セキュリティルールゼロは、ゼロトラストの中核を成す要素であり、サービスとAPIの効率性と安全性の向上につながります。
著者:Lori Mac Vittieハリウッドから学んだゼロトラスト
お気に入りのSF作品に登場する銀河間宇宙船が、重要システムのセキュリティ確保にゼロトラストの基本理念を取り入れていたなら、システムへの攻撃や障害の多くを防げていたでしょう。
著者:Ken Arora米国連邦政府機関で今こそゼロトラストを
連邦政府のIT幹部の約半数が、デジタルリソースを保護するため、各機関でアイデンティティを中心としたセキュリティ戦略、すなわちゼロトラストへの移行が進んでいると回答しています。このモデルの導入が加速している背景には、従来のネットワーク境界を保護する手法ではもはや十分ではないという認識の広がりがあります。
著者:Bill Church