現在、組織が最も重要な資産を保護し、提供する方法を方向付けているのは、2つの統合型プラットフォームです。ハイブリッドな働き方をする従業員向けのSecure Access Service Edge (SASE)と、ハイブリッドなアプリケーション環境向けのApplication Delivery and Security Platform (ADSP)です。レジリエンスの高いアーキテクチャを設計するには、両者の違いと、相互に補完し合う理由を理解することが重要です。
SASEとADSPの比較
SASEとADSPには多くの共通点があります。どちらもネットワークとセキュリティを統合したプラットフォームであり、ハードウェア、ソフトウェア、SaaSを通じて導入されます。また、NetOps、SecOps、PlatformOps、DevOpsなどの運用チームに対応するすべての機能を、単一のコンソールで管理するという考え方も共通しています。一方で、両者は大きく異なる技術でもあります。SASEは従業員に、ADSPはアプリケーションに重点を置いています。
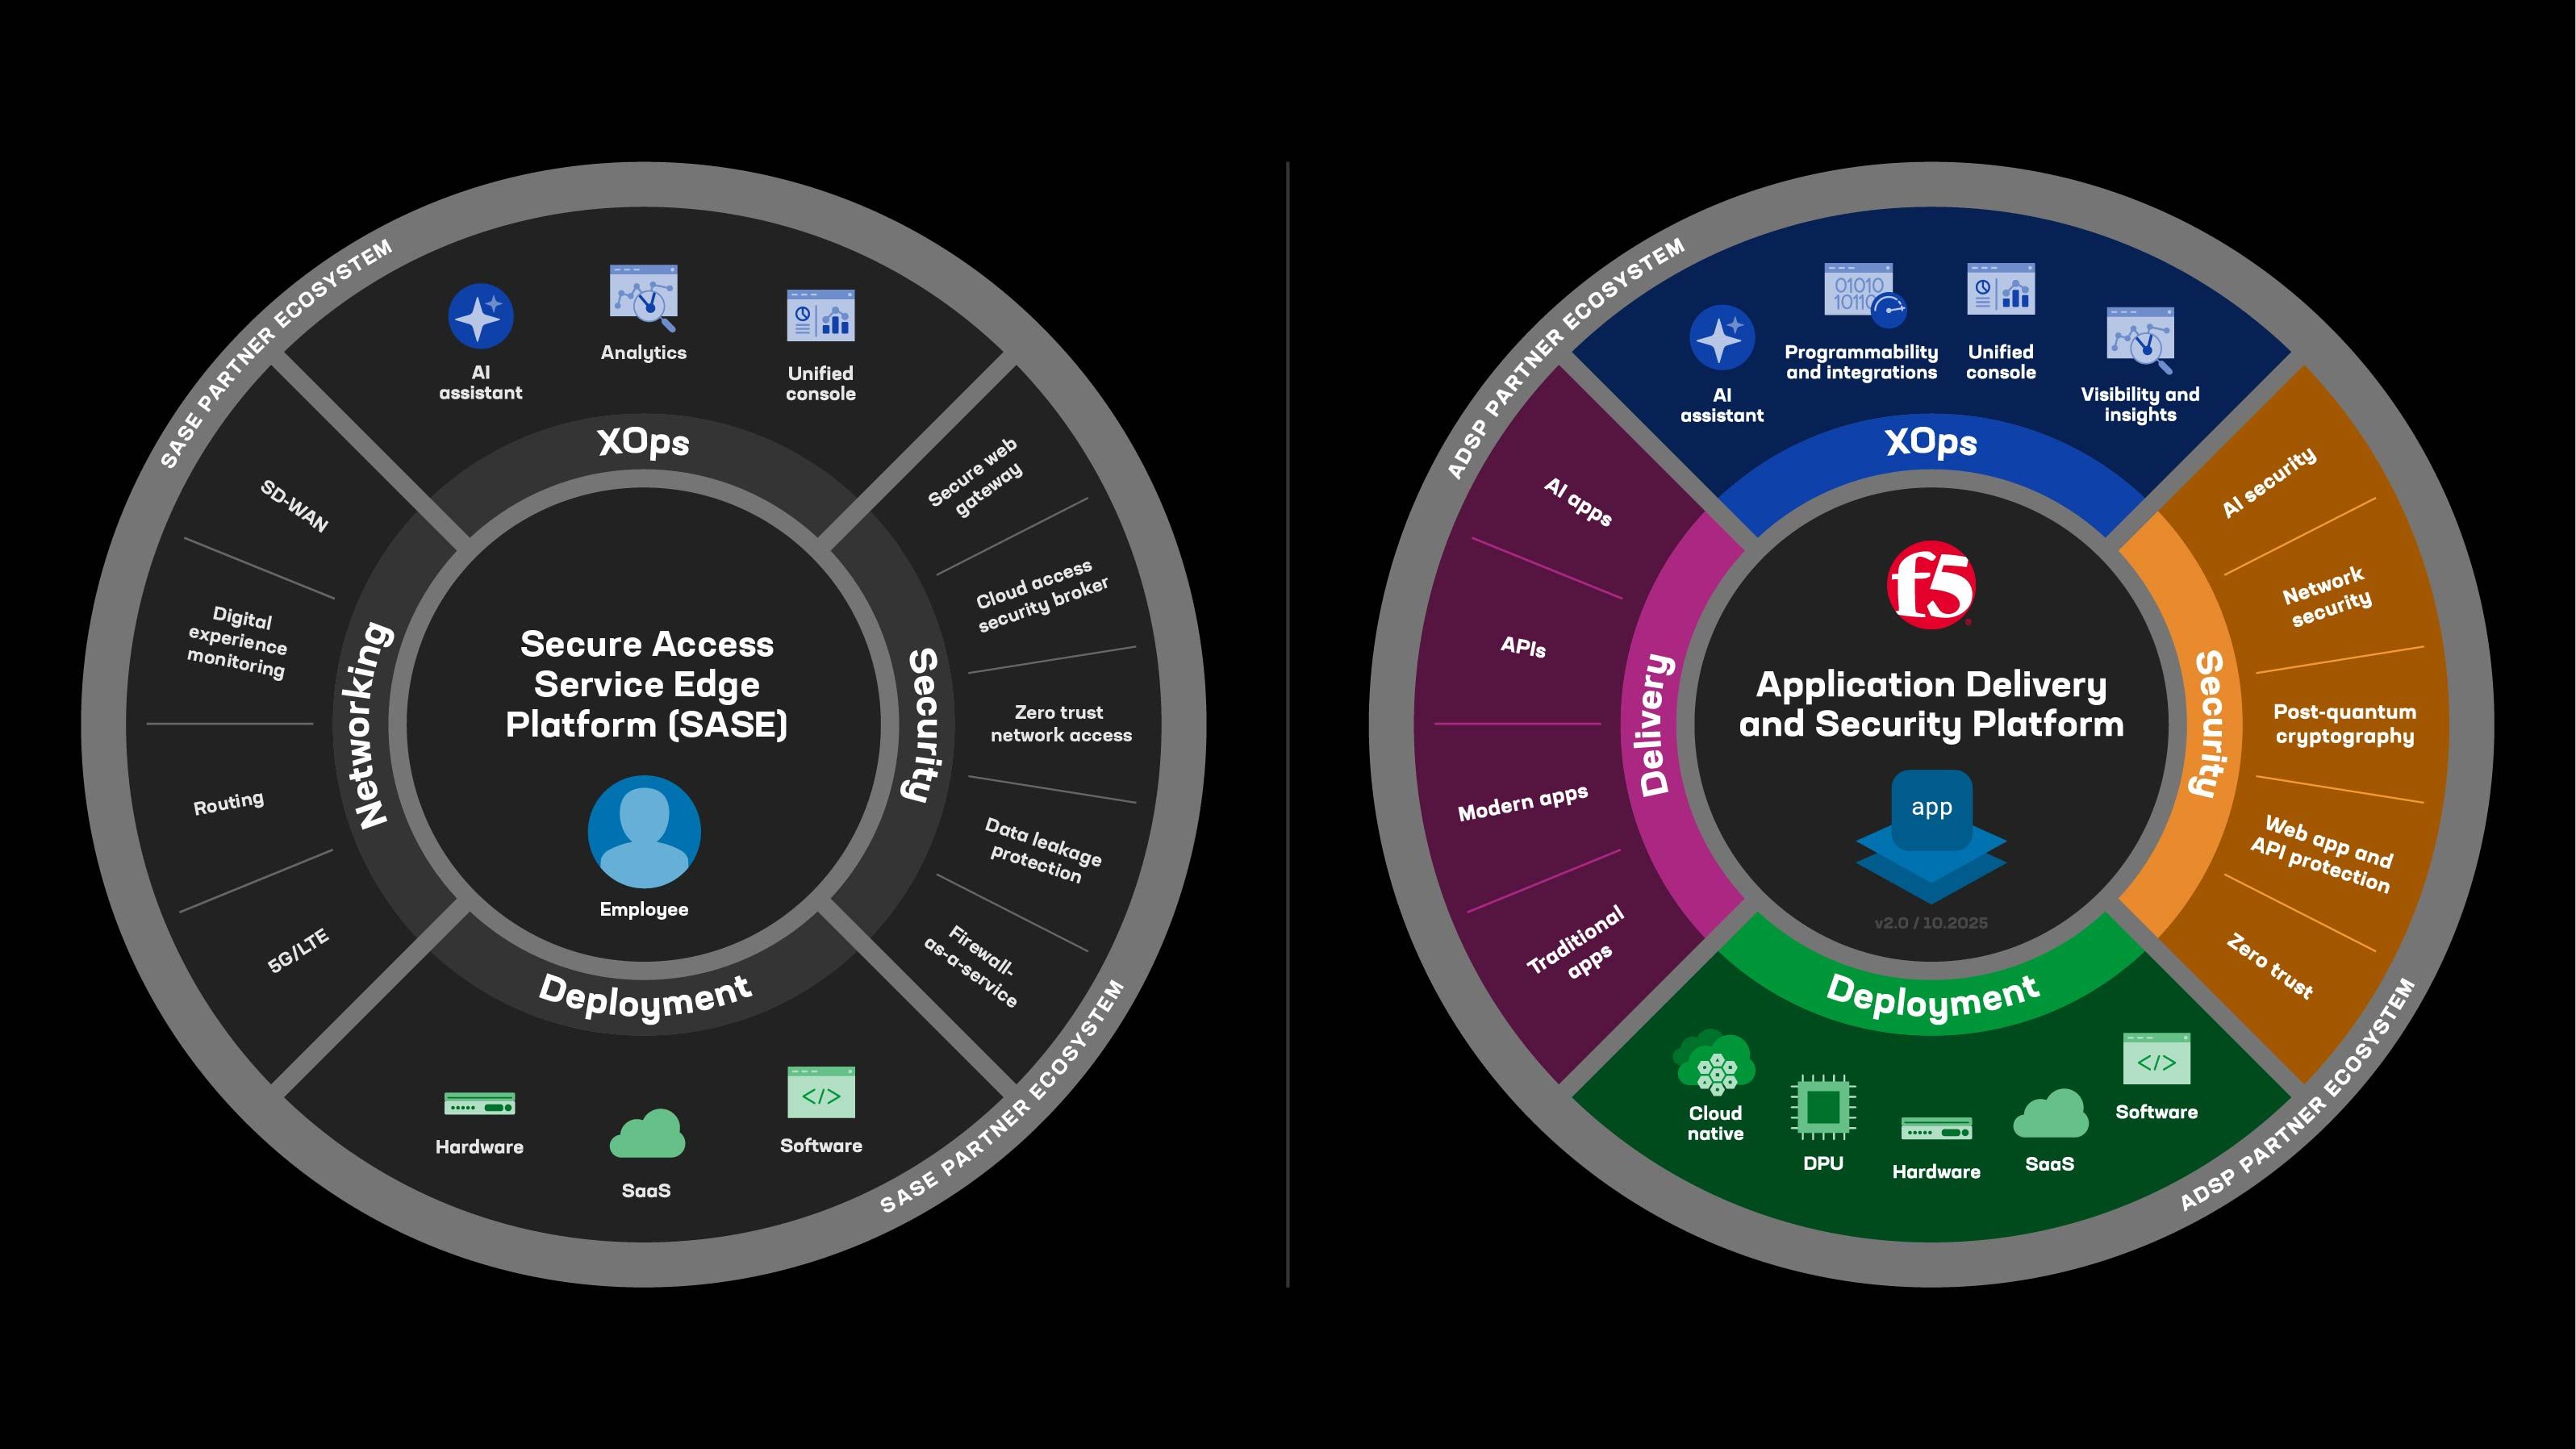
SASEプラットフォームは、企業の従業員が本社、支社、自宅、移動先のどこから接続しても、一貫したネットワークアクセス(SD-WAN/ZTNA)ポリシーとセキュリティ(セキュリティサービスエッジ)ポリシーを適用します。
一方、ADSPは、アプリケーションがデータセンター、マルチクラウド環境、エッジのどこに配置されていても、アプリケーションデリバリーコントローラー(ADC)を通じて一貫したアプリケーション配信を提供し、WebアプリケーションおよびAPI保護(WAAP)によって企業のアプリケーションを保護します。また、ADSPは、コンテンツ配信ネットワーク(CDN)経由で接続する消費者からのトラフィックも受信します。
では、ネットワークとセキュリティを統合したこの2つのプラットフォームには、どのような違いがあるのでしょうか。
当然のことに思えるかもしれませんが、従業員の保護を重視するSASEは、フォワードプロキシを利用してパブリックおよびプライベートのアプリケーションからコンテンツを受信し、検査して従業員に渡します。
一方、ADSPは主にリバースプロキシとして機能し、アプリケーション宛てのトラフィックを受け取り、検査して、そのアプリケーションをホストする適切なサーバーに渡します。根本的に、SASEとADSPは中核となるネットワーク技術とセキュリティ技術が異なり、規模も大きく異なります。アプリケーションにアクセスする消費者の数と、ネットワークにアクセスする社内の従業員の数を比較してみてください。
SASEとADSP:ネットワーキングの違い
ネットワーキングの違いを、まずSASEから見ていきましょう。Software-Defined Wide Area Networking(SD-WAN)は、トランスポートを担うアンダーレイとオーバーレイトンネルを組み合わせ、ユーザーとセキュリティサービスエッジ(SSE)クラウド、またはその他の宛先との間で最も信頼性の高い経路を提供します。リアルタイムのパフォーマンスに基づき、MPLS、ブロードバンド、5G/LTE、衛星回線の間でトラフィックの経路を動的に切り替えることができます。SD-WANはアプリケーションを認識するため、アプリケーションの識別情報、レイテンシ、ジッター、パケットロスに基づく経路選択など、従来のIPルーティングではできないルーティングやトラフィックエンジニアリングの判断を行います。
従業員が企業ネットワークの外部から接続する場合、通常、その経路にSD-WANは含まれません。社外からのトラフィックは標準的なインターネットルーティングに依存しており、パフォーマンスの保証、最適化された経路選択、企業のQoSポリシーはいずれも提供されません。この場合、クラウドベースのSSEがフォワードプロキシとして機能し、従業員の接続を終端して送受信トラフィックを検査したうえで、従業員に代わってコンテンツを取得します。
ADSPは、ネットワーキングスタックの別の部分を担います。ADSPのADCは、リクエストがアプリケーションに到達するまでの処理を最適化し、高いパフォーマンス、可用性、信頼性を確保します。レイヤー4~7で動作するADCは、アプリケーションプロトコル、セッションの挙動、トラフィックパターンを把握することで、高度な負荷分散、TLS終端、ヘルスモニタリング、接続管理を実行できます。
ADSPはリバースプロキシとして動作するため、アプリケーションの前段で受信トラフィックを検査し、ポリシーを適用して、適切なアプリケーションインスタンスまたはサービスを選択します。ADSPはWAAPと密接に関連していますが、CDNやその他の配信レイヤーと連携して、パフォーマンスとグローバルな到達範囲をさらに最適化することもできます。
SASEとADSP:セキュリティの違い
セキュリティにはどのような違いがあるのでしょうか。SASEモデルでは、SSEが従業員、特にそのデバイスとブラウザーセッションを、Webやクラウドを介した脅威から保護します。SSEは当初、セキュアWebゲートウェイ(SWG)機能が中心でしたが、その後、クラウドアクセスセキュリティブローカー(CASB)による制御、リモートブラウザー分離(RBI)、データ損失防止(DLP)を含むまでに拡張されました。
これに対して、ADSPはアプリケーションとAPIの保護に重点を置いています。中核となるセキュリティ機能は、Webアプリケーションファイアウォール(WAF)、分散型サービス拒否(DDoS)攻撃の緩和、ボット対策、APIセキュリティ、クライアントサイド保護など、WebアプリケーションとAPIの保護(WAAP)にわたります。また、APIやWebアプリケーションを通じた機密データの露出を防ごうとする組織が増えるにつれ、アプリケーションエッジでもDLPの重要性が高まっています。
Zero trust architectures
両プラットフォームは、環境内の異なるレイヤーでゼロトラストアーキテクチャの実現に貢献します。SASEはZero Trust Network Access(ZTNA)を提供し、アプリケーションへのアクセスを許可する前に、従業員のID、デバイスのセキュリティ状態、コンテキストに関するシグナルを検証します。これにより、未検証のユーザーや管理対象外のデバイスが内部リソースに到達するのを防ぎ、ユーザーエッジにおける攻撃対象領域を大幅に縮小します。
ADSPはZero Trust Application Access(ZTAA)によってこれを補完し、アプリケーションの直前に配置されたリバースプロキシでアクセス判断を適用します。接続を試みることができるユーザーを制御するZTNAとは異なり、ZTAAはトラフィックの到達後にユーザーが実際に実行できる操作を制御します。ZTAAは、リクエストの検査、きめ細かなポリシーの適用、すべてのトランザクションの仲介を通じて、従来のネットワークレイヤーの制御では検知できない、侵害されたID、悪意のあるペイロード、ラテラルムーブメントの試みからアプリケーション自体を保護します。
ZTNAとZTAAを組み合わせることで、多層型のゼロトラストモデルを実現します。一方がアプリケーションへのアクセスを保護し、もう一方がアクセス許可後のアプリケーションを保護します。
SASEとADSPの連携の仕組み
SASEとADSPは、それぞれ異なる課題に対処しながらも高い補完性を持ち、どちらも現代のデジタル運用に不可欠です。業界アナリストは一貫して、SASEがハイブリッドワーク環境で働く従業員のセキュリティ確保と接続に最適化されていると指摘しています。SASEはユーザーエッジでZTNA、SWG、CASB、DLPの機能を提供し、企業リソースへのアクセスが、アイデンティティ、デバイス、コンテンツに対する強固な制御を経て開始されるようにします。
一方、ADSPはアプリケーション自体の配信と保護に最適化されています。パフォーマンス、レジリエンス、アプリケーション固有の脅威への防御が重要となるアプリケーションエッジで、ADC、WAAP、DDoS緩和、Zero Trust Application Access、APIセキュリティを提供します。企業がハイブリッドワークやハイブリッドマルチクラウドアーキテクチャへの移行を進める中、広範囲に分散した環境全体で一貫したパフォーマンス、セキュリティ、ポリシー適用を維持するには、この2つのエッジが連携して動作する必要があります。
実際の運用では、SASEにより、適切な従業員とコンプライアンス要件を満たすデバイスのみが、社内アプリケーションやプライベートアプリケーションにアクセスできます。そのうえでADSPは、トラフィックの到達後も、これらのアプリケーションの高速性、信頼性、保護を維持します。たとえば、リモートで働く開発者や従業員はSASEのZTNA制御を通じて社内ツールにアクセスします。一方、顧客向けポータル、API、AIを活用したサービスは、効率的な配信、高度な脅威からの保護、アプリケーションを認識したセキュリティをADSPに依存しています。
2つのプラットフォームを組み合わせることで、従業員、ネットワーク、アプリケーションを網羅する包括的なゼロトラストアーキテクチャを構築できます。どちらのプラットフォームも単独ではこれを実現できませんが、組み合わせることで、現代のデジタルビジネスに必要なエンドツーエンドのセキュリティとパフォーマンスの基盤を提供します。
SASEとADSPは将来、1つのプラットフォームになるのでしょうか?
中小企業では、SASEとADSPを単一の統合プラットフォームで提供することは十分に考えられます。こうした組織はシンプルさを重視することが多く、ITチームの規模も小さいため、ネットワーキングとセキュリティを1つの統合クラウドサービスとして利用するメリットがあります。このような環境では、ユーザーエッジのセキュリティとアプリケーションエッジの配信を区別する重要性は比較的低くなります。
一方、大企業では運用規模が異なります。SASEとADSPは基盤となる技術も、解決する課題も異なり、それぞれ別のネットワークチームやセキュリティチームが担当します。こうした運用上の境界に加え、パフォーマンス、コンプライアンス、アーキテクチャに関する要件も厳しいため、完全な統合は現実的ではありません。大規模な組織では、2つのプラットフォームがそれぞれの専門性を維持しながらシームレスに連携することで、最大の価値が得られます。
Gartner AI Security Platform
企業でAIを活用したワークフローの導入が進むにつれ、堅牢なAIセキュリティ戦略の必要性が高まっています。これに対応するため、GartnerはAI Security Platform(AISP)という新しいカテゴリーを定義しています。これは、サードパーティー製と独自開発の両方のAIアプリケーションのセキュリティを確保するために設計されたフレームワークです。AISPは、次の2つの主要な柱で構成されます。
- AI Usage Control (AIUC): データ保護、知的財産のガバナンス、プライバシーに関するポリシーを適用し、生成AIプラットフォームやデータ分析エンジンなど、外部AIツールの企業内での利用を統制することに重点を置いています。
- AI Application Security (AIAS):独自開発のAIアプリケーションを、敵対的AI、不適切にトレーニングされたモデル、APIの悪用などの脅威から保護することを目的としています。
このフレームワークでは、SASEとADSPは相互補完的な役割を果たすことができます。SASEは、従業員を中心としたプロキシベースのポリシー適用モデルにより、人とAIのやり取りやサードパーティとの連携のセキュリティを確保するため、AIUCと自然に整合します。一方、ADSPは、エンタープライズ規模でアプリケーション、API、バックエンドインフラを保護する強みを活かし、AIASを支援するのに適しています。
プラットフォームアプローチのメリット
SASEやADSPなど、ネットワークとセキュリティを統合したプラットフォームは、企業にさまざまなメリットをもたらします。個別の製品を集約し、運用を簡素化するとともに、ネットワーク機能とセキュリティ機能の間でポリシーを同期します。
この2つの主要な統合プラットフォームのカテゴリーを組み合わせられるかどうかについては、議論の余地があります。しかし、企業にとって部門ごとに分断された管理体制から脱却することが難しい場合でも、プラットフォームアプローチのメリットは無視できないほど大きなものです。
メリットの詳細と、F5 Application Delivery and Security Platform (ADSP)があらゆる環境でアプリケーションを配信し、保護する仕組みについては、F5 ADSPのWebページをご覧ください。
著者について
John Maddisonは、F5の最高マーケティング責任者です。サイバーセキュリティ、クラウド、通信の分野で、製品チームおよびコーポレートマーケティング部門を率いてきた30年以上の経験があります。F5入社前はFortinetに12年間在籍し、直近では最高マーケティング責任者兼製品戦略担当エグゼクティブバイスプレジデントを務めました。それ以前には、Trend Micro、Vina Communications、Octel Communicationsで要職を歴任しました。 英国デヴォン州のPlymouth Universityで工学の理学士号(B.S.)を取得しています。
John Maddisonのその他のブログ記事関連するブログ記事

経営幹部が抱くAIに関する4つの誤解
AIに関する誤解は数多くあります。ここでは、組織が自社環境にAIを導入する際に見直す必要があるかもしれない4つの誤解を紹介します。
IT/OTコンバージェンスの現状と、セキュリティを最優先すべき理由
ITシステムとOTシステムの融合が進むにつれ、攻撃対象領域は拡大します。組織が安全に統合する方法と、F5 ADSPが大規模な運用の保護にどのように役立つかをご紹介します。
AIのレイテンシ:セキュリティを犠牲にできない理由
AIのレイテンシは、単なる速度の問題ではありません。パフォーマンス、セキュリティ、信頼性のバランスを取ったシステム設計が重要です。

AIアプリケーションを大規模に提供する:ADCの役割
AIアプリケーションを確実に提供するには、高速なモデルや柔軟に拡張できるインフラストラクチャだけでは不十分です。AIアプリケーションの利用方法を管理するための制御レイヤーが必要です。
MCP:AI対応のアプリケーションデリバリを実現する鍵
Model Context Protocol(MCP)は、最新のアプリケーションにおける安全で低遅延なAI統合を可能にします。将来を見据えたアプリケーションデリバリ戦略にMCPが不可欠な理由をご覧ください。
AIガードレールとは?基盤モデルプロバイダーの枠を超えて進化する安全対策
急速に変化する組織の脅威領域におけるリスクをより包括的に捉えるために、AIガードレールの進化が必要な理由をご覧ください。