私たちの業界は、テクノロジーの大きな変化、進化する攻撃者の戦術、変化するビジネスリスクに適応してきました。しかし、現在起きていることは、これまでとは根本的に異なるように感じられます。
私たちは、いわゆる「ポストMythos時代」に突入しました。フロンティアAIにより、脆弱性の発見とエクスプロイトの開発が加速しており、その速度は、ほとんどの組織が修正を安全に適用できる速度を上回っています。
問題はパッチ適用ではなく、時間軸にある
パッチ適用そのものに問題があるわけではありません。多くの組織でパッチ適用が遅れるのは、緊急性の認識や規律が欠けているからではありません。セキュリティリスクと、稼働時間、ガバナンス要件、規制上の義務、事業継続性とのバランスを取っているためです。
組織が安全に修復を迅速化できない場合、ランタイムセキュリティが主要な防御線となります。データパスに直接適用する保護策は、リスクへの露出を直ちに軽減し、開発チームが恒久的なコード修正を作成、テスト、デプロイするための貴重な時間を確保するのに役立ちます。
仮想パッチがこれまで以上に重要な理由
仮想パッチ適用は、組織の業務を中断することなく、脆弱性の悪用から修復までの時間差を縮めるのに役立ちます。
変化したのは仮想パッチという概念そのものではなく、それを有効に機能させるために求められるスピードと精度です。セキュリティチームは、エクスプロイトのリスクを迅速に特定して優先順位を付け、即時の効果が最も大きい箇所に的を絞った保護を適用する必要があります。適切に実施すれば、脅威にさらされる期間を数週間から数分に短縮できます。
そのためF5は、AIを活用したランタイムセキュリティ機能を拡充し、エクスプロイトがアプリケーションやAPIに到達する前に、データパス上で特定、優先順位付け、ブロックできるよう組織を支援しています。F5 Distributed Cloud ServicesのAIを活用したWebアプリケーションファイアウォール(WAF)とF5 Distributed Cloud Web App Scanningにより、組織による以下の取り組みを支援します。
- エクスプロイトのリスクを迅速に特定し、優先順位を付ける
- 対象を絞った仮想パッチをより高い精度で適用
- 開発チームが恒久的なコード修正に取り組んでいる間も、保護を維持
AI搭載WAFで保護に関する意思決定を迅速化
セキュリティチームには、即時対応が必要な脅威と、優先的に保護すべき箇所を確信を持って判断できることが求められます。
その確信を得られるよう、F5のAI搭載WAFにエージェント型脅威インテリジェンスと異常検知を導入します。エージェント型脅威インテリジェンスは、公開情報源やサイバーセキュリティ情報源を継続的に分析し、新たな脅威や実際に悪用されている脆弱性を特定します。さらに、そのインテリジェンスをお客さまの環境と関連付けることで、アプリケーションやインフラストラクチャに特に関係するリスクへの対応に注力できるよう支援します。
エージェント型脅威インテリジェンスは、相関分析した脅威を明らかにするだけでなく、その緩和に向けた短期的および長期的な推奨事項も提示します。悪意のあるIPアドレスのブロックや仮想パッチの適用といった即時対応から、全体的なセキュリティ態勢を強化するポリシー調整や修復戦略などの長期的な指針まで提供します。
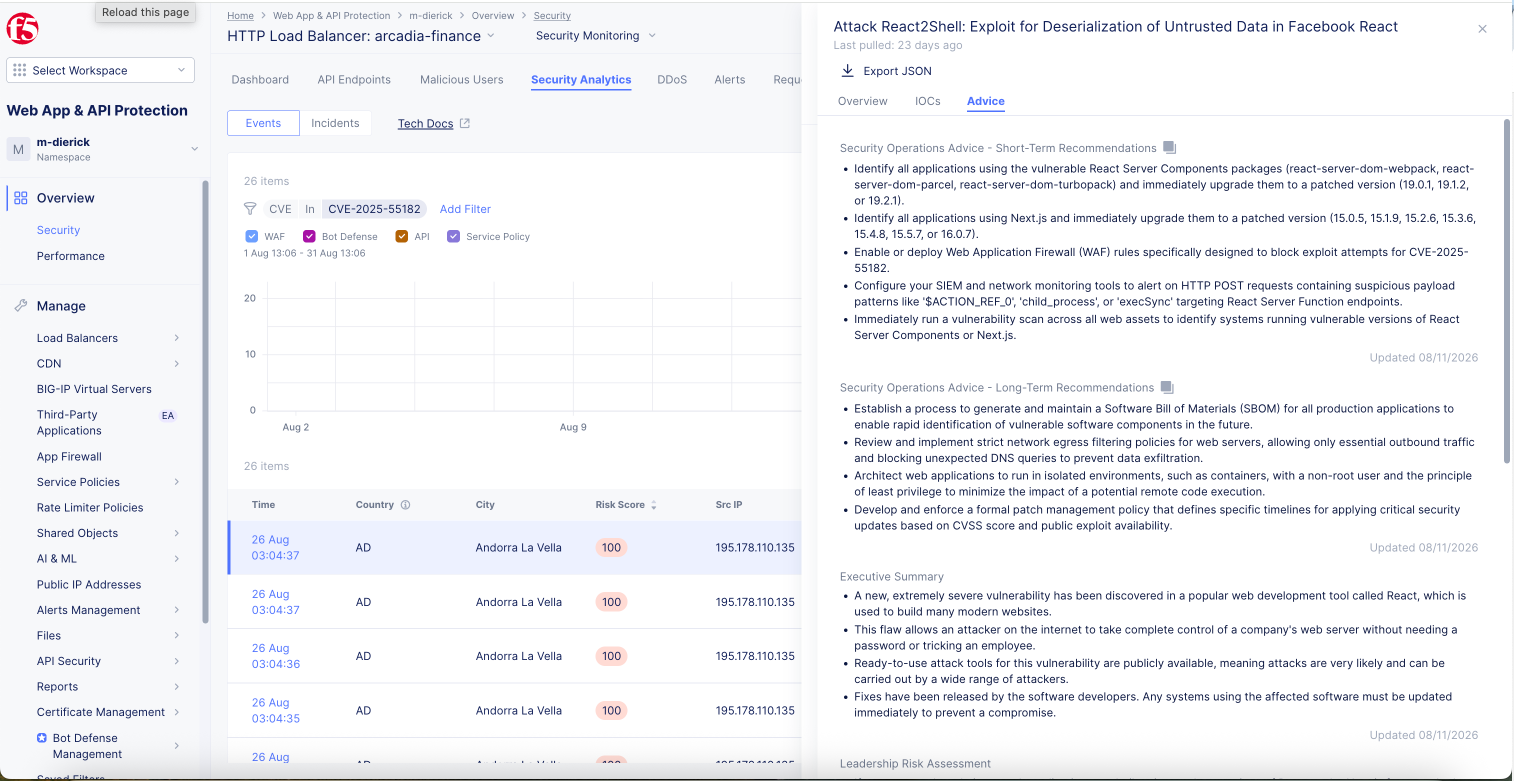
異常検知は、個々のアプリケーションの正常な動作を学習し、不正利用、悪用、攻撃活動の兆候となり得る有意な逸脱を特定することで、アプリケーション固有のコンテキストを付加します。これにより、チームは不審な動作と正当なトラフィックを区別し、より多くの情報に基づいて適用に関する判断を下せるようになります。
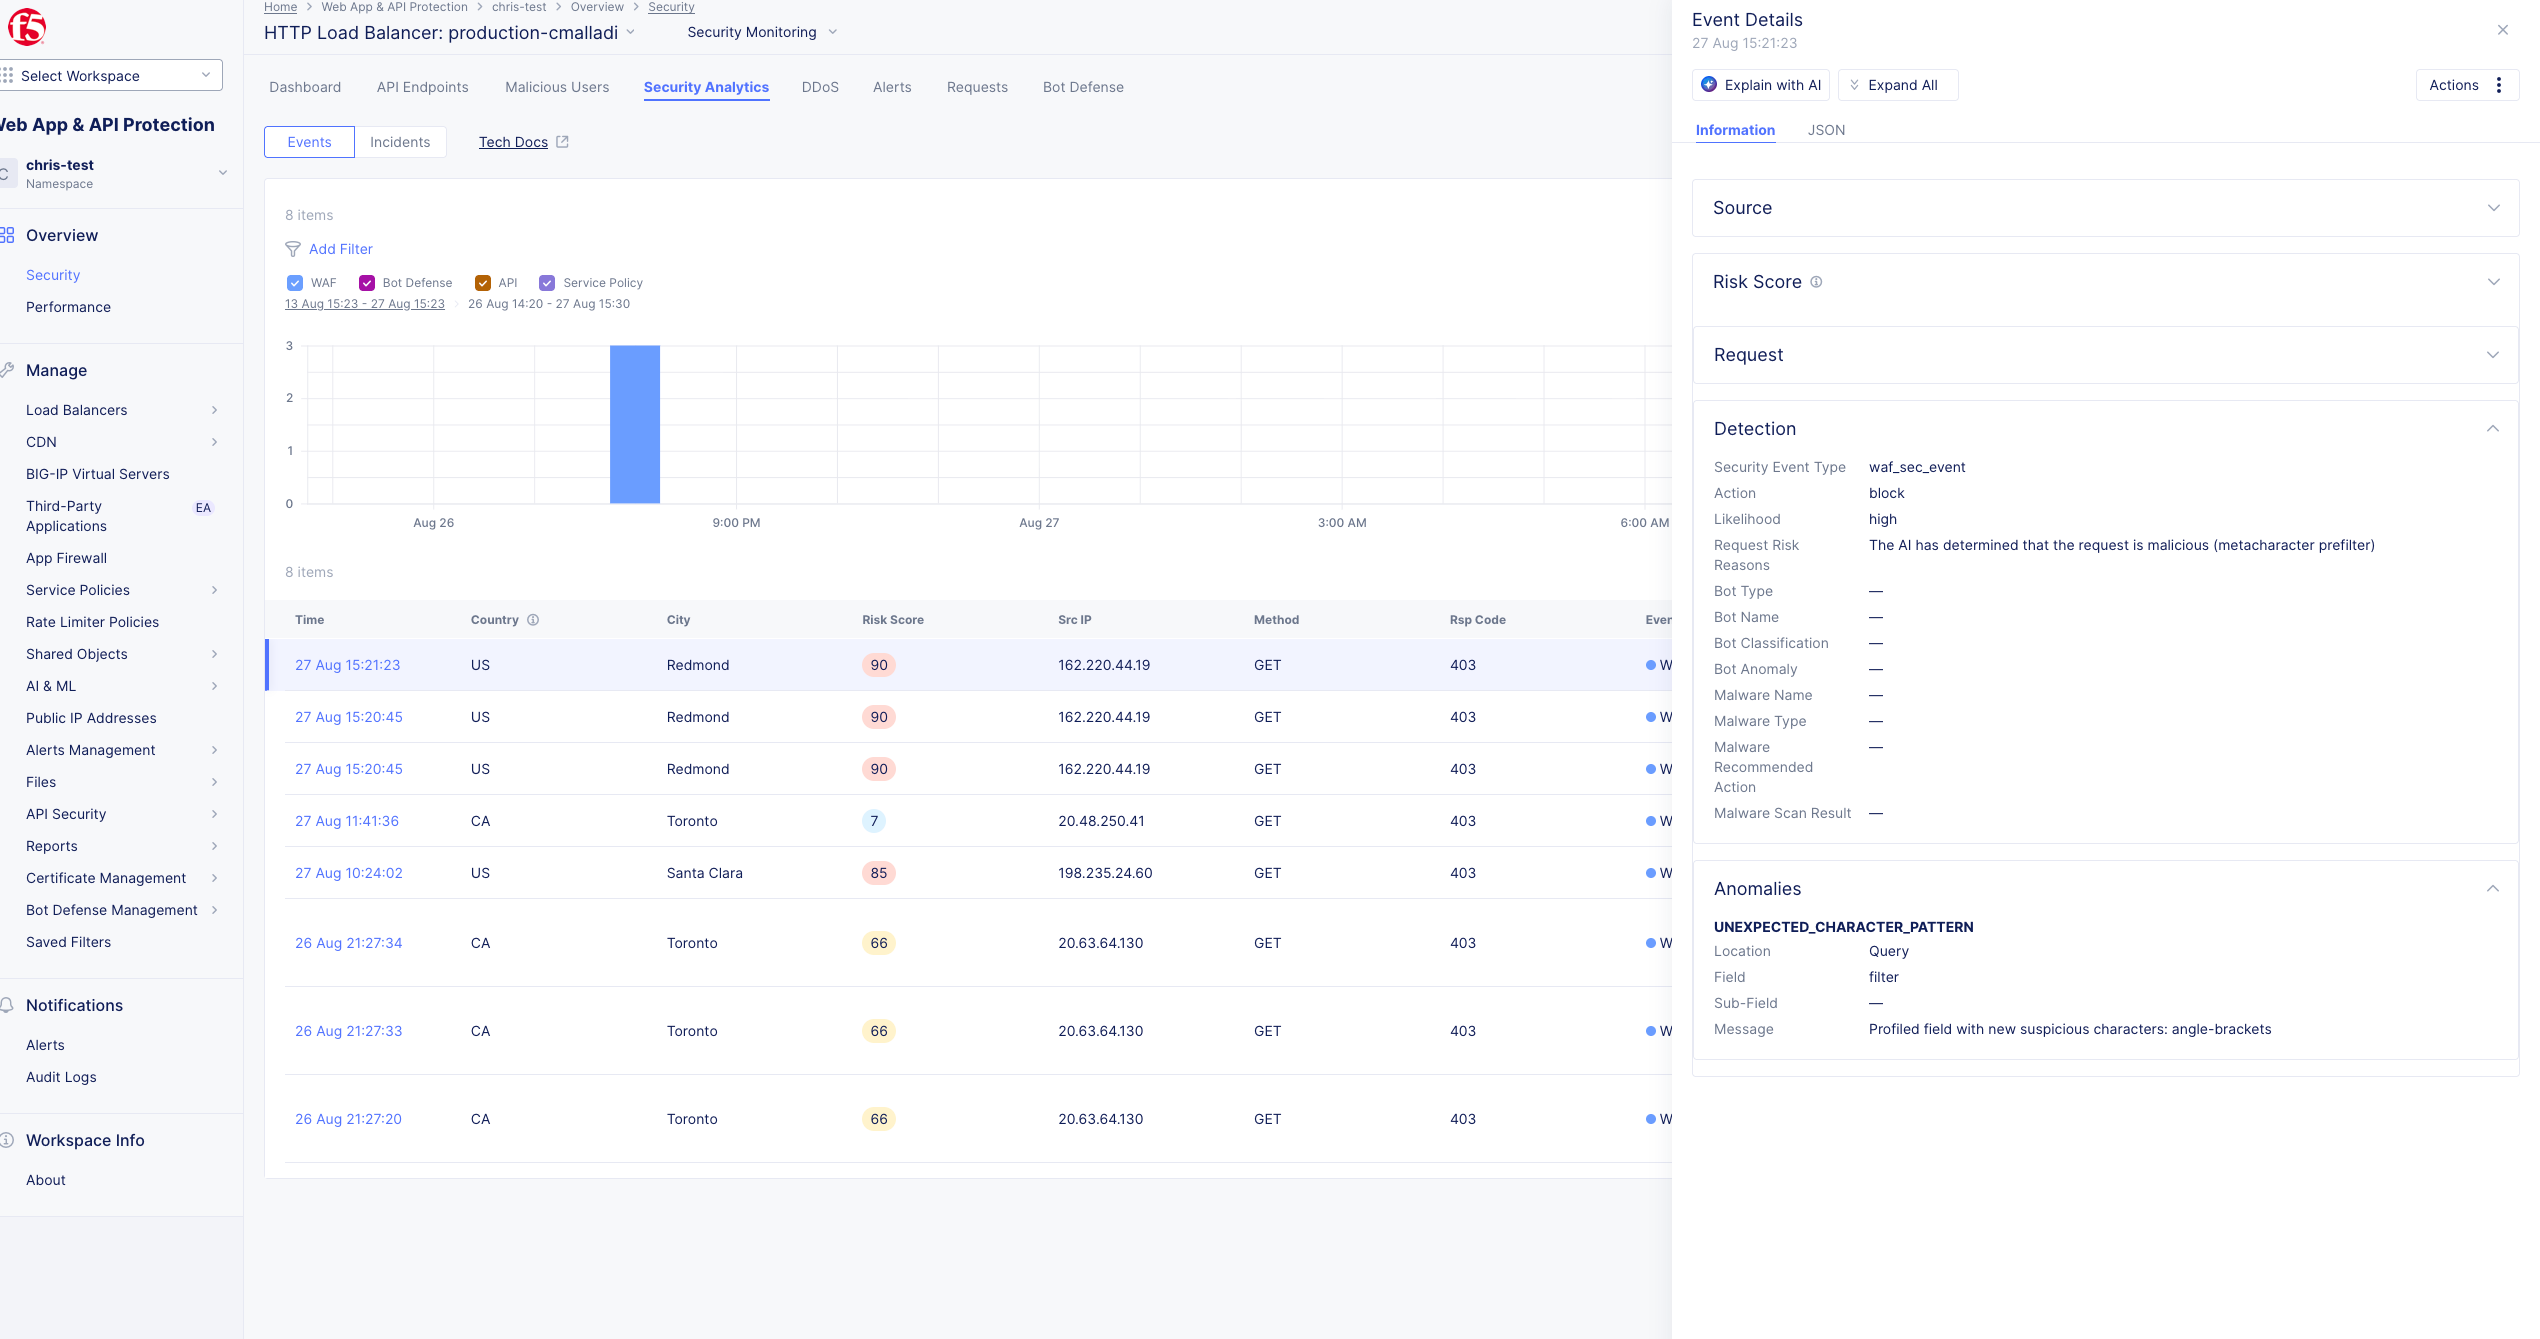
これらの機能を組み合わせることで、確立された開発、テスト、運用のワークフローを妨げることなく、より対象を絞った仮想パッチ適用が可能になります。F5の社内テストでは、AIを活用したWAFが98%の検知有効性を達成し、誤検知率を1%に低減しました。これにより、手動調整を大幅に減らしながら、モニタリングからブロックへ安心して移行できます。
これらのイノベーションは、今年初めに導入したAIを活用したランタイムセキュリティ機能をF5 Distributed Cloud WAFで直接発展させたものです。AIを活用したリスクスコアリングと行動分析を組み合わせることで、組織は脅威の監視から確信を持ったブロックへと移行でき、より迅速な保護を可能にする適用基盤を構築できます。
検出精度の向上が、より適切な優先順位付けにつながる
優先順位付けの有効性は、その基盤となる可視性によって決まります。
最新のアプリケーションでは、従来のテスト手法では十分な評価が難しいAPI、動的なワークフロー、ビジネスロジックへの依存が高まっています。スキャナーが評価できるのは到達可能な機能に限られるため、アプリケーションの攻撃対象領域全体に潜在的な死角が残る可能性があります。
この課題への対応を支援するため、F5 Distributed Cloud Web App ScanningにAI支援型テストを導入します。
汎用的な入力だけに依存するのではなく、AI支援テストにより、スキャナーはアプリケーションのコンテキストをより深く考慮して操作できます。フォームフィールドの目的を理解し、現実的な入力を生成することで、スキャナーは次のことが可能になります。
- アプリケーションのワークフローをより深く探索する
- 追加機能にアクセス
- そのままではテストされない可能性があるアプリケーション領域を評価する
アプリケーションとAPI全体の可視性をさらに高めることで、優先順位付けが強化され、早急な対応が必要となる可能性が最も高いエクスポージャーの保護に注力できます。
AI支援型テストにより、検出から適用までを直接連携できます。Web App Scanningで明らかになった脆弱性は、WAFの対象を絞った仮想パッチに直接反映され、露出の発見から保護までの一連のプロセスが完結します。
お客さま事例:大規模環境における運用規律
最近、F5を長年利用している大手金融機関が、今日多くのセキュリティ責任者が直面しているものと同じ課題に直面しました。同社では、成熟した脆弱性管理の実践と厳格な変更管理プロセスを維持していましたが、セキュリティ部門の責任者は、従来のコード修正だけでは、脆弱性が悪用されるまでの期間が短くなっている状況に対応しきれないと認識していました。
F5を戦略的セキュリティベンダーとして一層活用し、AIを活用したF5のWAFを導入して脅威検知を自動化するとともに、大規模な仮想パッチ適用を迅速化したことで、このお客さまは運用規律を損なうことなく、リスク管理能力を向上させました。緊急の変更を本番環境に適用するのではなく、確立されたガバナンスと修復プロセスを維持しながら、直ちにリスクへの露出を低減できる柔軟性をセキュリティチームにもたらしました。
大規模な環境では、保護と運用の安定性を両立することが、現代のセキュリティを特徴づける要件になりつつあります。
ポストMythos時代の新たなセキュリティモデル
脆弱性が悪用されるまでの期間が短縮し続けるなか、セキュリティ責任者には、脆弱性管理に関する従来の前提がもはや通用しない環境での対応が求められています。課題は、パッチを適用するかどうかではなく、脆弱性の発見から修正までの間、リスクをいかに効果的に管理するかです。
そのためF5は、AIを活用したランタイムセキュリティへの投資を継続し、アプリケーションが稼働するあらゆる場所で一貫して提供しています。F5 Distributed Cloud ServicesとF5 BIG-IPを通じて、ハイブリッド、オンプレミス、規制対象、エアギャップ環境に対応します。アプリケーションセキュリティの未来では、アラートへの対応よりも、組織がより適切なセキュリティ上の意思決定を行うために必要なコンテキスト、インテリジェンス、確信を提供することが重要になるとF5は考えています。
セキュリティの基本原則は変わっていません。しかし、Mythos後の時代に成功するのは、機械のような速度で変化する脅威環境に、その基本原則を適応させられる組織です。
F5 Post-Mythos Security Summitにぜひご参加ください
ぜひ、プレスリリースをご覧ください。また、最先端のAIを活用した脅威がセキュリティに及ぼす影響について理解を深めたい方は、9月10日からオンラインで開催されるF5 Post-Mythos Security Summitにお申し込みください。進化する脅威の状況を考察し、AIを活用したWAAPとボット対策の役割について議論するとともに、運用の安定性を維持しながら組織のリスクを軽減するために役立つ実践的な知見をご紹介します。
著者について
.jpeg)
Nirav Shahは、F5のシニアバイスプレジデント兼製品・ソリューションマーケティング責任者として、Application SecurityとAI Securityの戦略的方向性を統括しています。F5入社前はFortinetに11年間在籍し、複数のリーダー職を歴任しました。なかでも、AI-Powered SASE、SOC、Secure Networkingソリューションの責任者を務めました。また、Cisco Systemsでも要職を担い、SD-WANに関する主要な取り組みを主導しました。サイバーセキュリティ分野で20年以上の経験を持ち、市場を定義する製品の立ち上げや、製品開発と営業・マーケティングを連携させて最大限の成果を生み出す高パフォーマンスチームの構築において、確かな実績を築いています。ソートリーダーでありUSCの卒業生でもあるShahは、業界カンファレンスに頻繁に登壇し、AIとサイバーセキュリティの交差領域について主要な出版物に定期的に寄稿する一方、次世代のサイバーセキュリティ専門家の育成にも尽力しています。
Nirav Shahのその他のブログ記事関連するブログ記事

F5 Distributed Cloud CDN:アプリを高速化、ワンクリックで有効化、コストを削減
F5 Distributed Cloud CDNなら、既存のセキュリティポリシーを変更することなく、ワンクリックでアプリを高速化し、オリジンの負荷とエグレスコストを削減して、コンバージョンを向上できます。

F5 BIG-IP v21.1を先行紹介:AIセキュリティ、PQC、ソフトウェアの機能強化
F5のBIG-IP v21.1がAIセキュリティとPQC対応への準備をどのように実現するかをご紹介します。

新しいAI AssistantでGuardrailsを高度化し、セキュリティを強化
F5の新しいAI Assistantは、AI Guardrailのカスタムスキャナー機能に直接組み込まれています。この機能により、企業はGenAIを活用して、自社固有のユースケースや独自のリスクプロファイルに沿ったポリシーを作成し、標準搭載の保護機能を超える対策を実現できます。
EU AI Actへの準拠がより容易に
AIシステム全体でEU AI Act、特に最も重大な禁止事項を運用に落とし込むには、どうすればよいのでしょうか。GenAIを導入するチームにとって、Article 5の「禁止されるリスク」に関する規定への対応には特有の課題があります。操作的な行為、生体認証による監視、ソーシャルスコアリングなど、最も重大な違反の多くは、従来のセキュリティツールでは容易に検出できないためです。F5のAI […]
AIレッドチームに欠けているものと、その改善方法
レッドチーミングは長年にわたり、企業セキュリティの要となってきました。しかし生成AIに関しては、多くの組織が新たな脅威環境に旧来の手法を適用しています。静的なプロンプトテスト、単発の監査、CLIベースのツールでは明らかな不具合を発見できる場合もありますが、導入後の生成AIシステムの挙動が持つ現実世界の複雑さを捉えられることはほとんどありません。 […]
欧州連合の人工知能法
AIが国際ビジネスのあり方を変える中、欧州連合の人工知能法(EU AI Act)は、AI技術の進化における重要な節目となっています。27か国で法制化されたこの重要な規制枠組みは、AIの利用を予定するあらゆる企業や組織に影響を及ぼし、AIシステムのあり方を形作ることになります。[…]