仮想パッチは防御の最前線
フロンティアAIは、脆弱性が公開される前に、それを悪用する実動可能なエクスプロイトを作成できます。企業はF5の仮想パッチを活用することで、実行時にエクスプロイトをブロックし、パッチの作成、テスト、適用に必要な時間を確保できます。
今や脆弱性の公開に先行して出現するエクスプロイト
最先端のAIは、CVEが公開されるよりも前に、脆弱性を実際に機能するエクスプロイトへと変えます。公開時点を基準にすると、脆弱性からエクスプロイトが作成されるまでの時間は、今やマイナスです。数週間かかるパッチ適用サイクルでは、数分で構築される攻撃を阻止できません。仮想パッチは、実行時の保護を防御の主軸に据え、開発者が安全にコードを修正する間、データパス上でエクスプロイトをブロックします。
実行時にエクスプロイトをブロック
ネガティブデイ攻撃やゼロデイ攻撃が脆弱なコードに到達する前に、アプリケーション層で阻止します。
スキャン結果を強制適用につなげる
脆弱性の検出とWAFポリシーを連携させ、数分で仮想パッチを適用します。
やみくもではなく、確信を持ってブロック
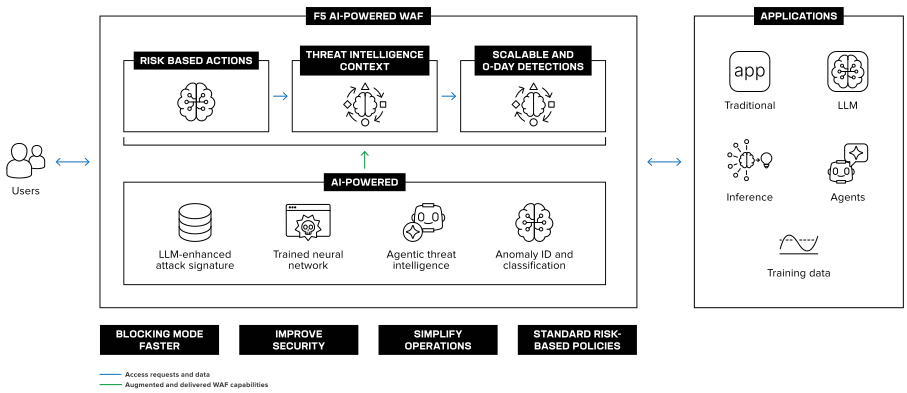
AIを活用したリスクスコアリングにより、誤検知率を28%から1%に削減し、ブロッキングモードへの移行を迅速化します。
ほぼあらゆる場所でパッチを適用
クラウド、オンプレミス、エッジ、エアギャップ環境全体で一貫した保護を適用します。
数週間も脅威にさらされる状態から、数分で保護される状態へ
仮想パッチで脆弱性の発見から恒久的な修正までの間をカバー
仮想パッチがなければ、脆弱性の発見は、そのたびに時間との競争の号砲となります。コードの修正が開発、テスト、デプロイの各段階を経る間、本番環境では数週間にわたって脆弱性が悪用され得る状態が続くことがあります。F5なら、仮想パッチにより、脆弱性の悪用の試みを数分で無力化できます。そのため、アプリケーションを保護しながら、開発者は時間に追われることなく、標準の変更管理プロセスに沿ってコードを修正できます。
F5による支援
APIの可視性のギャップ
APIの可視性のギャップ
発見できていないものに仮想パッチを適用することはできません。F5 Web App ScanningとF5 API Security for Distributed Cloudは、存在を把握していなかった、アクセス可能なアプリやAPI、およびその脆弱性を継続的に検出し、その結果を適用処理に直接反映します。エアギャップやデータ主権への対応が必要な環境では、F5 API Security Local Editionが同じAPI検出機能を完全にオンプレミスで提供します。
パッチ適用よりも脆弱性の悪用が先行する場合
パッチ適用より先に脆弱性が悪用されるとき
最先端のAIは、脆弱性が公表される前に、その脆弱性を悪用する実用的なエクスプロイトを作成できます。一方、変更管理プロセスに従ったコードの修正、テスト、デプロイには数週間かかることがあります。F5は、脆弱性の発見からエクスプロイトの出現までのギャップをランタイムで保護します。F5 Distributed Cloud Web App Scanningの結果はF5 WAF for BIG-IPに直接送られ、エクスプロイトに対する仮想パッチに使用するシグネチャを特定します。また、この結果をF5 WAF for Distributed Cloudに適用して保護することもできます。F5 WAF for Distributed Cloudは、対象を絞った仮想パッチを数分で適用し、シグネチャが存在する前にネガティブデイ攻撃やゼロデイ攻撃を阻止します。
ブロッキングモードのジレンマ
ブロッキングモードのジレンマ
誤検知や検知漏れが多いと、ブロッキングモードは防げる攻撃そのものよりもリスクが高いと感じられます。そのため、WAFは監視モードのまま運用されがちです。F5 WAF for Distributed CloudのAIを活用したリスクエンジンは、すべてのリクエストをリアルタイムでスコアリングし、誤検知率を28%から1%に低減します。これにより、SecOpsは正規ユーザーの利用を妨げることなく、より早い段階で自信を持ってブロックできます。
ソブリン環境とエアギャップ環境のアプリ
データ主権に対応したアプリとエアギャップ環境のアプリ
主権や規制上の要件により、最も重要なワークロードはエアギャップ環境や国内で運用する必要があります。一方、最新のセキュリティの多くは、こうした環境では許可できないクラウド接続を前提としています。F5 WAF for BIG-IP、F5 API Security Local Edition、F5 Threat Campaignsは、ローカルでの制御、一貫したポリシー、外部への通信を一切行わない仮想パッチにより、完全にオンプレミスでWAAPを提供します。
注目のトピック
リソース
ブログ
最新ニュース
ホワイトペーパー
ソリューションガイド
よくあるご質問
仮想パッチは、恒久的なコード修正がデプロイされるまでの間、既知の脆弱性やその疑いがある脆弱性を悪用する試みを実行時にブロックするセキュリティ制御です。アプリケーション自体を変更するのではなく、アプリケーション配信層のデータパス上で、通常はWAFによって仮想パッチを適用し、脆弱なコードに攻撃トラフィックが到達するのを防ぎます。開発者が標準的な変更管理プロセスに従って恒久的な修正を作成、テスト、リリースする間も、アプリケーションは保護されます。
従来のパッチ適用ではアプリケーションのコードを変更するため、開発、テスト、デプロイの各工程が必要となり、通常は数週間かかります。仮想パッチは、トラフィックがアプリケーションに到達する地点で即座に保護を適用します。この2つの手法は相互に補完するものであり、仮想パッチはコード修正に代わるものではありません。脆弱性の発見から恒久的な修正までの間、アプリケーションを保護するための対策です。
最先端のAIモデルは、CVEが公開される前に脆弱性を発見し、それを悪用する実用的なエクスプロイトを作成できます。公開時点を基準にすると、脆弱性がエクスプロイトに転換されるまでの時間は、今やマイナスです。公開に先立って悪用される可能性がある状況では、シグネチャ、アドバイザリ、パッチ適用サイクルを待つ防御は、出発点から後手に回ります。仮想パッチによる実行時の防御の適用が、主要な防御線となります。
F5は、アプリケーションやAPIが実際にトラフィックを受信するデータパス上のアプリケーション配信レイヤーで、仮想パッチを適用します。F5 Distributed Cloud Web App Scanningは、お客さまの個々のアプリケーションをテストし、その結果をF5 WAF for BIG-IPに直接提供するとともに、F5 WAF for Distributed Cloudと連携します。そのため、各仮想パッチは、汎用的なネットワークレベルのコンテンツフィードではなく、実際にリスクにさらされている箇所を的確に狙った、きめ細かなものになります。
F5は、F5 WAF for Distributed Cloudで仮想パッチとAIを活用したリスクスコアリングを組み合わせています。リアルタイムの機械学習による分類とニューラルネットワークのリスクエンジンで、すべてのリクエストを評価します。これにより、誤検知率を28%から1%に削減し、セキュリティチームは正当なトラフィックやアプリケーションの可用性を損なうことなく、アクティブブロッキングモードへより早く移行できます。
はい。F5 WAF for BIG-IP、F5 API Security Local Edition、F5 Threat Campaignsを組み合わせることで、API検出や仮想パッチの適用を含むWAAP機能を、完全にオンプレミスで利用できます。分析と管理もローカルで行い、クラウドには依存しません。これにより、デジタル主権の確保や、ワークロードが外部に接続できない厳格な規制下の環境に対応できます。