BIG-IP Carrier-Grade Network Address Translation (CGNAT)
統合された機能群の一環として、安全なIPアドレス戦略によりIPv4からIPv6への移行を容易にします。
BIG-IP CGNATでネットワークの拡張性を向上
IPv4アドレスの枯渇とIPv6への移行をシームレスに管理
サービスプロバイダーは、より新しいIPv6デバイスやアプリケーションへの移行を進めながら、IPv4デバイスを管理する必要があります。IPv6デバイスとコンテンツにはIPv4との後方互換性がないため、IPv6移行戦略では両者の共存をサポートする必要があります。BIG-IP CGNATは、多数のIPアドレス変換、高速なNAT変換セットアップ、高速ロギングにより、通信事業者向けのスケーラビリティを提供します。
- パブリックにルーティング可能なIPv4アドレス空間を節約 - NAPTとPBAにより、サービスプロバイダーは利用可能な送信元アドレスを飛躍的に拡張でき、大規模NAT(LSN)プールリソースで最大35対1の効率を実現できます。
- IPv4およびIPv6接続向けNAT - NAT 44、NAT 64、Deterministic NAT、464XLAT、DNS 64など、幅広い機能を提供します。
- キャリアグレードのパフォーマンス - BIG-IP CGNATは、約15億の同時セッションと1 Tbpsを超えるスループットに対応し、高性能な高速ロギング(HSL)も提供します。
セキュリティポリシーの一部としてのBIG-IP CGNAT
BIG-IP CGNATは、BIG-IP Advanced Firewall Manager (AFM)と組み合わせることで、包括的なセキュリティプラットフォームを提供できます。統合型のアプローチにより、管理と運用が簡素化され、運用コストが削減されるほか、機能やサービスを収益化する機会が広がります。
- 高性能ファイアウォール - BIG-IP AFMと組み合わせることで、BIG-IP CGNATは高性能ファイアウォールのメリットを提供します。これには、ACL、IPS、DDoS対策を統合した、加入者を識別できるネットワークファイアウォールが含まれます。
- 加入者認識 - 加入者認識により、CGNATのNAPTログおよびPBAログへの加入者IDの付加、加入者の検出、動的なポリシープロビジョニングが可能になります。
統合型N6 / S/Gi LANソリューション
BIG-IP CGNATは、DNS、エッジファイアウォール、DDoS対策、動画トラフィック管理などとともに、5Gネットワークの統合型S/Gi-LANまたはN6 LANの一部として構成できます。統合型アプローチにより、管理と運用が簡素化され、運用コストが削減されるほか、機能やサービスを収益化する機会が広がります。
- CapExとOpExのコストを削減 - VMの削減とシングルホップ設計により、TCOを最大60%削減。
- シンプルなアーキテクチャ - 導入、管理、保守、拡張が容易です。
- サービス提供の迅速化 - 新しいサービスの追加と展開が容易になります。
製品概要
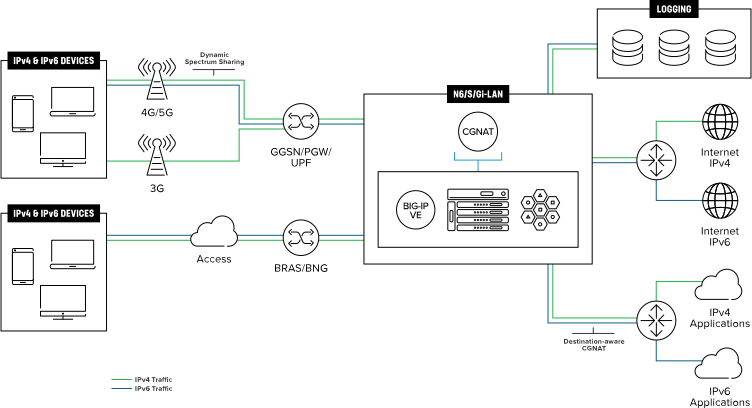
キャリアグレードNATのパフォーマンスでネットワークを拡張し、セキュリティを強化
BIG-IP CGNATは、IPv6への移行を支援するうえで不可欠なツールとして実績を重ねており、ネットワークの拡張とセキュリティ確保を支援することで、今日のネットワークにおいてもその価値を発揮し続けています。IPv6、IoT、5Gに向けてネットワークの拡張性を最適化したいサービスプロバイダーに、BIG-IP CGNATは、統合されたネットワーク機能スイートの一部として、シームレスでセキュアなIPアドレス戦略を提供します。
ソフトウェア
VNF(F5 BIG-IP Virtual Edition)として、またはNFV Gi-LAN、Gi Firewall、CGNATの各パッケージソリューションの一部として導入できます。BIG-IP Virtual EditionにIntel SmartNICを追加して、パフォーマンスを向上させ、CPU使用率を低減することもできます。
ハードウェア
F5 BIG-IP CGNATは、拡張性に優れたブレード型のVELOSまたはVIPRIONプラットフォームに加え、iSeriesおよびrSeriesアプライアンスにも導入できます。
コア機能
CGNATを実行する際、多大なコンピューティング能力を必要とする主な機能は2つあります。実際にIPアドレスを別のIPアドレスへ変換する処理と、地域の規制当局から求められることの多い、その変換のログ記録です。