BIG-IP Virtual Edition
セキュリティと制御を提供するF5 ADSPと、パブリッククラウドまたはプライベートクラウドの俊敏性を組み合わせます。同じ高度なF5アプリケーションサービスを、必要な方法と場所で利用できます。
あらゆるクラウド環境に対応する高度なアプリケーションサービス
インテリジェントなローカルおよびグローバルトラフィック管理:BIG-IP LTMとBIG-IP DNS
ローカルおよびグローバルのサーバー負荷分散、パフォーマンス最適化、暗号処理のオフロード、トラフィックの詳細な可視化により、アプリの高速性、可用性、セキュリティを確保します。
- インテリジェントなトラフィック管理 - 基本的な負荷分散から複雑なトラフィック管理の判断まで、BIG-IP LTMとBIG-IP DNSはアプリケーショントラフィックをきめ細かく制御します。
- プログラマビリティ - iRulesを使用すると、アプリケーションのトラフィックをプログラムで完全に制御でき、セキュリティルールの実装やアプリケーション関連のエラーのリアルタイム修正など、さまざまな対応が可能になります。
- 超高速SSL - BIG-IPの高性能な暗号処理機能により、クライアントからサーバーまでのすべての通信を暗号化し、コスト効率よくユーザー体験を保護します。
高度なアプリケーションおよびAPI保護:Advanced WAF
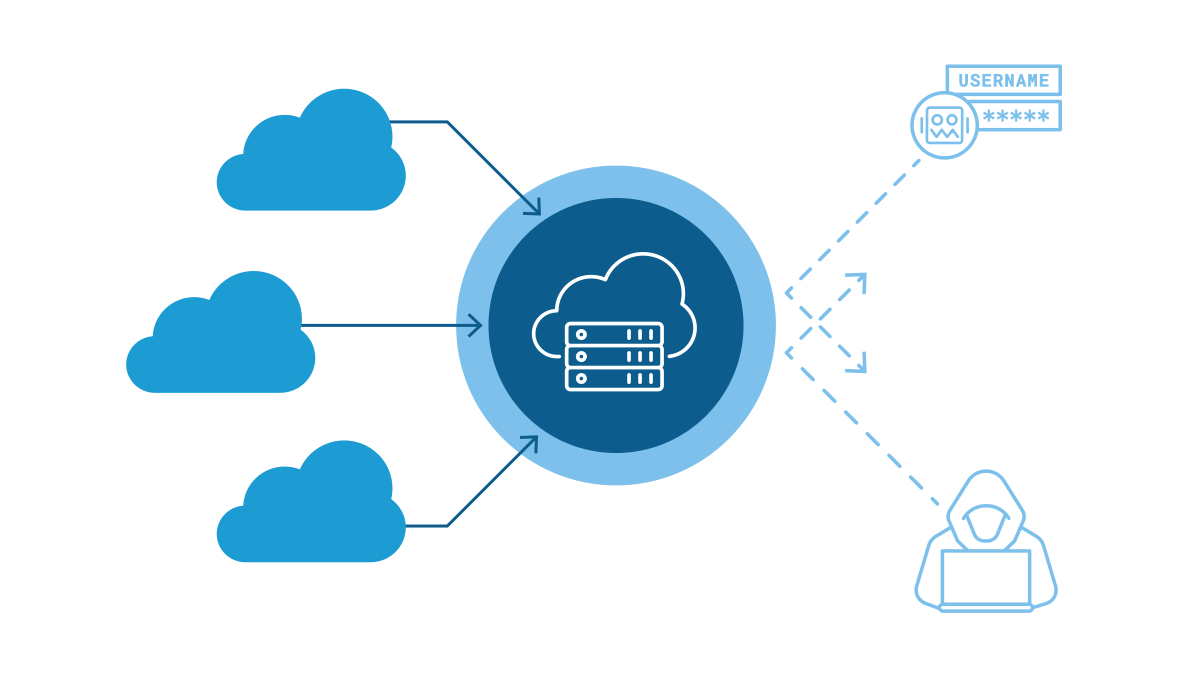
Advanced WAFはアプリケーションセキュリティを再定義し、今日の組織が直面する特に広く見られる脅威に対処します。これには、既存のセキュリティソリューションの処理能力を超える自動化されたボット攻撃、認証情報を盗んでユーザーアカウントに不正アクセスするWeb攻撃、レピュテーションと手動で作成したシグネチャに基づく静的なセキュリティを回避するアプリケーション層攻撃が含まれます。
- Proactive Bot Defense - ボットやその他の悪意あるツールによる自動化された攻撃からアプリを保護します。
- アプリケーション層(L7)DoS - 行動分析と機械学習を活用し、アプリに影響が及ぶ前にL7 DoS攻撃を検知して軽減します。
- API保護 - REST/JSON、XML、GWTのAPIを包括的に保護します。
セキュアで統一されたアプリケーションアクセス:BIG-IP APM
BIG-IP APMは、ネットワーク、クラウド、アプリ、APIへの世界中からのアクセスを管理する、セキュアで柔軟かつ高性能なアクセス管理プロキシソリューションです。
- Identity-Aware Proxy (IAP) - 詳細なコンテキストに基づくゼロトラストモデルの検証を導入し、アプリへのすべてのリクエストを保護します。
- IDフェデレーション、MFA、SSO - IDを連携し、適応型多要素認証(FIDO U2FおよびRADIUSプロトコルに対応)を実施し、シングルサインオンを有効にすることで、アプリへのアクセスを簡素化します。
- セキュアなリモートアクセスとモバイルアクセス - セキュアで適応型のアプリ単位VPNにより、SSL VPN経由のリモートアクセスのアイデンティティを統合します。
インフラストラクチャとDDoS対策:BIG-IP AFM
BIG-IP AFMは、高性能なフルプロキシ型ネットワークセキュリティソリューションです。激しいDDoS攻撃やプロトコル攻撃がサービスに過負荷や性能低下をもたらす前に、ネットワークとデータセンターを保護するよう設計されています。
- ネットワーク保護 - ネットワーク、プロトコル、DNSの脅威が重要なリソースに到達する前に、それらを特定して軽減します。
- DDoS緩和 - ユーザーのアプリケーション利用に影響が及ぶ前に、ボリューム型DDoS攻撃を阻止します。
- 大量ログの制御 - SNMP、SIP、DNS、IPFIXコレクターをサポートしながら、ログサーバーを過負荷から保護します。
製品概要
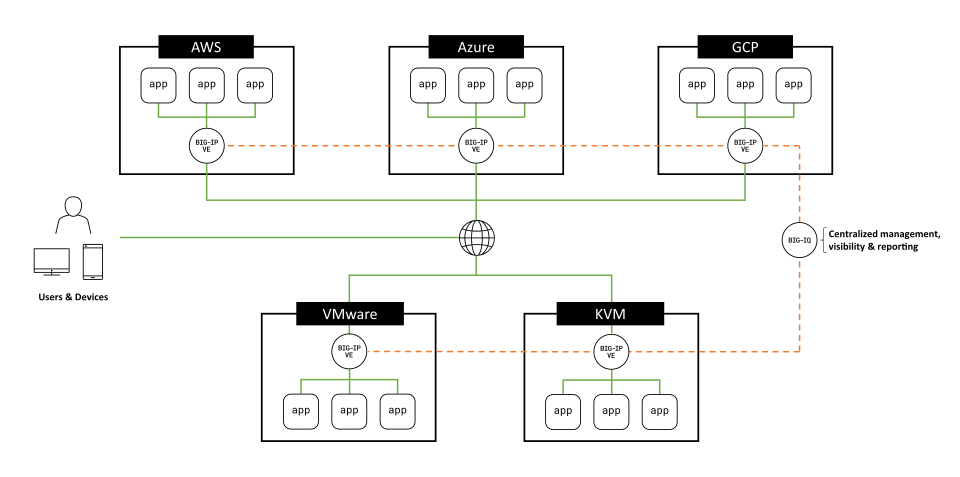
BIG-IP VEは、市場で最も高いパフォーマンスと信頼性を備え、最も幅広くサポートされているvADCです。
BIG-IP Virtual Editionは、業界最高の拡張性を備えた仮想アプリケーションデリバリーコントローラーです。主要なすべてのハイパーバイザーとクラウドプラットフォームで、高性能なアプリケーション配信とセキュリティ処理を支援します。BIG-IP VEは、物理BIG-IPアプライアンスと同じ、市場をリードするアプリケーションサービススイートをサポートし、マルチクラウド環境内のどこでも構成とポリシーの複製、再利用、一元管理を可能にします。
パブリッククラウド
AWS、Azure、GCP、Alibaba Cloud、IBM Cloud、Oracle Cloud Infrastructureをはじめ、主要なすべてのパブリッククラウドプラットフォームにVEを導入できます。
プライベートクラウド
オンプレミスでもコロケーション施設でも、プライベートクラウド環境のVMware、KVM、Hyper-Vハイパーバイザー上にVEを導入できます。
主なメリット
ハードウェアの制約を超えるスピードが求められるとき、BIG-IP Virtual Editionsは、必要なアプリケーションサービスを、より俊敏で柔軟な形態で提供します。
プラットフォームのサポートと連携
対応クラウド
対応するパブリッククラウドとプライベートクラウド
BIG-IP VEは、市場のどのvADCよりも多くのクラウド環境に対応しているため、アプリケーションの移行先を問わず、アプリケーションサービスを引き続き利用できます。
ハードウェアオフロードによるハードウェアオフロードの統合
ハードウェアオフロードの統合
DDoS緩和、CGNAT、暗号処理など、計算負荷の高い機能を高性能なIntelコンポーネントにオフロードすることで、パフォーマンスを大幅に向上させ、VEのコンピューティングリソースへの負荷を軽減できます。
サポート対象のハードウェアセキュリティモジュール
ハードウェアセキュリティモジュール(HSM)を使用したFIPS 140-2 L2/L3準拠
BIG-IP VEを主要なHSMと統合してFIPS 140-2レベル2または3の認証を取得することで、暗号化のセキュリティをさらに強化できます。
リソース
注目コンテンツ
BIG-IP VE導入事例:Paciolan、大学スポーツのチケット販売で大きな成果
PaciolanがAWS上のBIG-IP virtual Editionを活用して、ハイブリッドクラウドアーキテクチャへの移行に成功した事例をご覧ください。
導入事例を読むホワイトペーパー
F5を活用したTier 1アプリケーションワークロードのAWSへの移行 ›
F5 Application Delivery ServicesをOpenStackに追加する方法 ›
ソリューション概要
AWS上のBIG-IPアプリケーションデリバリーおよびセキュリティサービス ›
Microsoft AzureおよびAzure Stack上のBIG-IP Application Services ›
F5の次世代クラウドソリューションテンプレートでBIG-IP VEの導入を自動化 ›
BIG-IP VE for SmartNICsで仮想化環境のパフォーマンスを向上 ›
F5ニュースルームのブログ
ハードウェアのサプライチェーンの遅延を回避:BIG-IP Virtual Editionに切り替える5つの理由 ›
F5 BIG-IP Virtual Editionをアップグレードする7つの理由 ›