5G時代に不可欠なクラウドネイティブアプリケーションアーキテクチャ
サービスプロバイダー | 5Gアプリケーション
エグゼクティブサマリー
クラウドネイティブアーキテクチャへの移行は、サービスプロバイダーに多くのメリットをもたらす一方で、さまざまな課題も伴います。F5のクラウドネイティブソリューションは、5Gの導入加速を支援します。
アプリケーションとサービスを加入者のより近くに提供
5Gの導入は、数百万もの新しいアプリケーションの開発を加速させる原動力となっています。大量のデータを扱い、遅延の影響を受けやすいアプリケーションが膨大な規模で開発される中、加入者向けのコンピューティングはマルチアクセスエッジコンピューティング(MEC)へと移行しています。MECは、コンピューティング、ストレージ、ネットワーキング、サービスをアプリケーション、デバイス、ユーザーのより近くに配置します。また、低遅延とセキュリティの強化を実現し、行政、医療、製造など幅広い業界におけるイノベーションへの道を切り開きます。
アプリ中心の世界に不可欠なクラウドネイティブアーキテクチャ
サービスプロバイダーは、ネットワークのコアからエッジまで、マイクロサービスベースのクラウドネイティブインフラストラクチャを構築し、5Gへの取り組みを進めています。このクラウドネイティブソリューションは、仮想化ネットワークをさらに進化させたものです。ネットワーク内でワークロードを動的にプロビジョニングすることで、運用の自動化、柔軟性、適応性を新たなレベルへと高めることができます。
クラウドネイティブアーキテクチャへの移行には、次のような多くのメリットがあります。
- 市場投入までの時間を短縮: クラウドネイティブのアプローチでは、継続的インテグレーションと継続的デリバリー(CI/CD)、運用およびサポートにおけるプロセス自動化、アジャイルDevOps開発プロセスにより、新しいユースケースを迅速に導入できます。
- 効率の向上:クラウドネイティブアプリケーションは、仮想マシンベースのソフトウェアと比較して、リソース消費量を最大40%削減できます。
- スケーラビリティ: クラウドネイティブアーキテクチャにより、サービスプロバイダーは数十万ノードまで拡張できます。
- 運用コストの削減: マルチクラウド環境全体で運用を自動化し、プログラム可能にすることで、コスト削減に役立ちます。
- リソース利用効率の向上:ハードウェアとソフトウェアを分離することで、サービスプロバイダーは不要になったリソースを再利用できます。
- 開発期間の短縮:クラウドネイティブなアプローチにより、開発と運用におけるプロセスの自動化が加速し、アジャイルなDevOps開発プロセスが促進されます。
クラウドネイティブアプリケーションは、仮想マシンベースのソフトウェアと比較して、リソース消費量を最大40%削減できます。
サービスベースアーキテクチャによるネットワークのディスアグリゲーションへの移行
サービスプロバイダーは、コアからファーエッジまで、ネットワーク全体にわたるクラウドネイティブインフラストラクチャの定義と導入を進めています。3rd Generation Partnership Project(3GPP)の定義によると、サービスベースアーキテクチャ(SBA)とは、5Gネットワークのコントロールプレーン機能と共通データリポジトリを提供する、相互接続されたネットワーク機能(NF)の集合です。クラウドネイティブなSBAをサポートするには、ネットワーク全体に分散した、分離型ネットワーク機能の制御、連携、オーケストレーションに関する新たな要件への対応が必要です。ネットワーク機能はコンテナ化されたマイクロサービスであり、5G Core、仮想化無線アクセスネットワーク(vRAN)、N6-LANネットワーク機能をサポートできます。
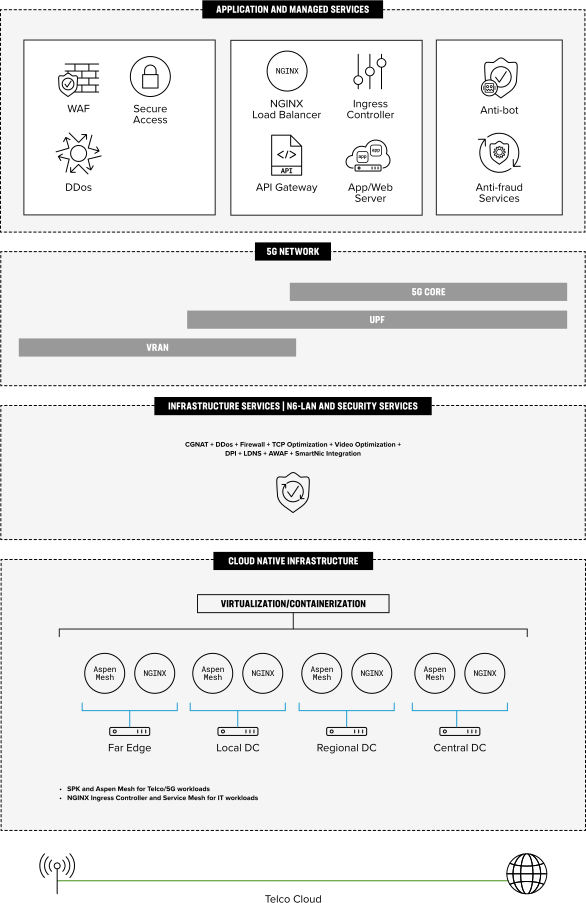
5Gネットワークのディスアグリゲーション
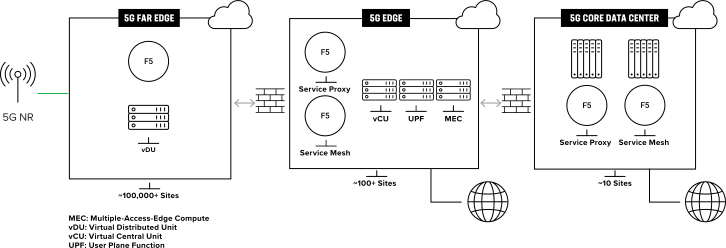
クラウドネイティブなサービスベースアーキテクチャは、サービスプロバイダーが垂直型スタックから水平型スタックの実装へ移行できるようにするパラダイムシフトをもたらします。垂直型スタックのアプローチでは、ベンダーロックインが強まり、各ベンダーが独自のインフラストラクチャを有効化する必要があるため、複雑性が増します。
水平スタック方式では、こうしたベンダーに起因する複雑さや制約を解消しながら、サービスプロバイダーがネットワークの制御と可視性を維持できます。水平スタックを採用することで、コア、エッジ、ファーエッジの各サイトに一貫したクラウドネイティブインフラストラクチャ(通信事業者向けクラウド)を実装し、vRAN、スタンドアロン(SA)5G Core、社内アプリケーション、企業および消費者向けアプリケーションをサポートできます。5Gにより、サービスプロバイダーは水平スタック方式へ移行し、加入者のニーズに応じてエッジサイトを拡張できるようになります。
“クラウドネイティブなサービスベースのアーキテクチャによってパラダイムシフトが起こり、サービスプロバイダーは垂直型から水平型のスタック実装へ移行できるようになりました。”
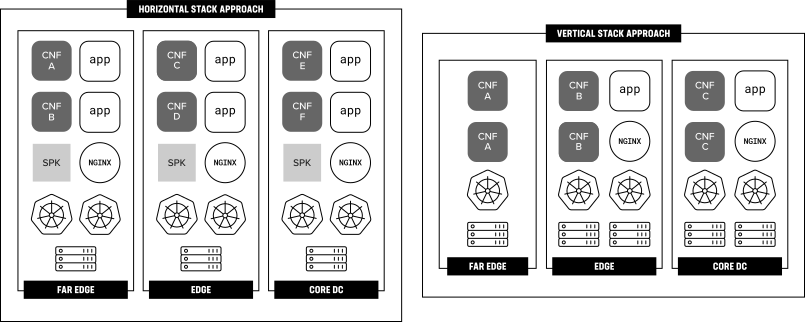
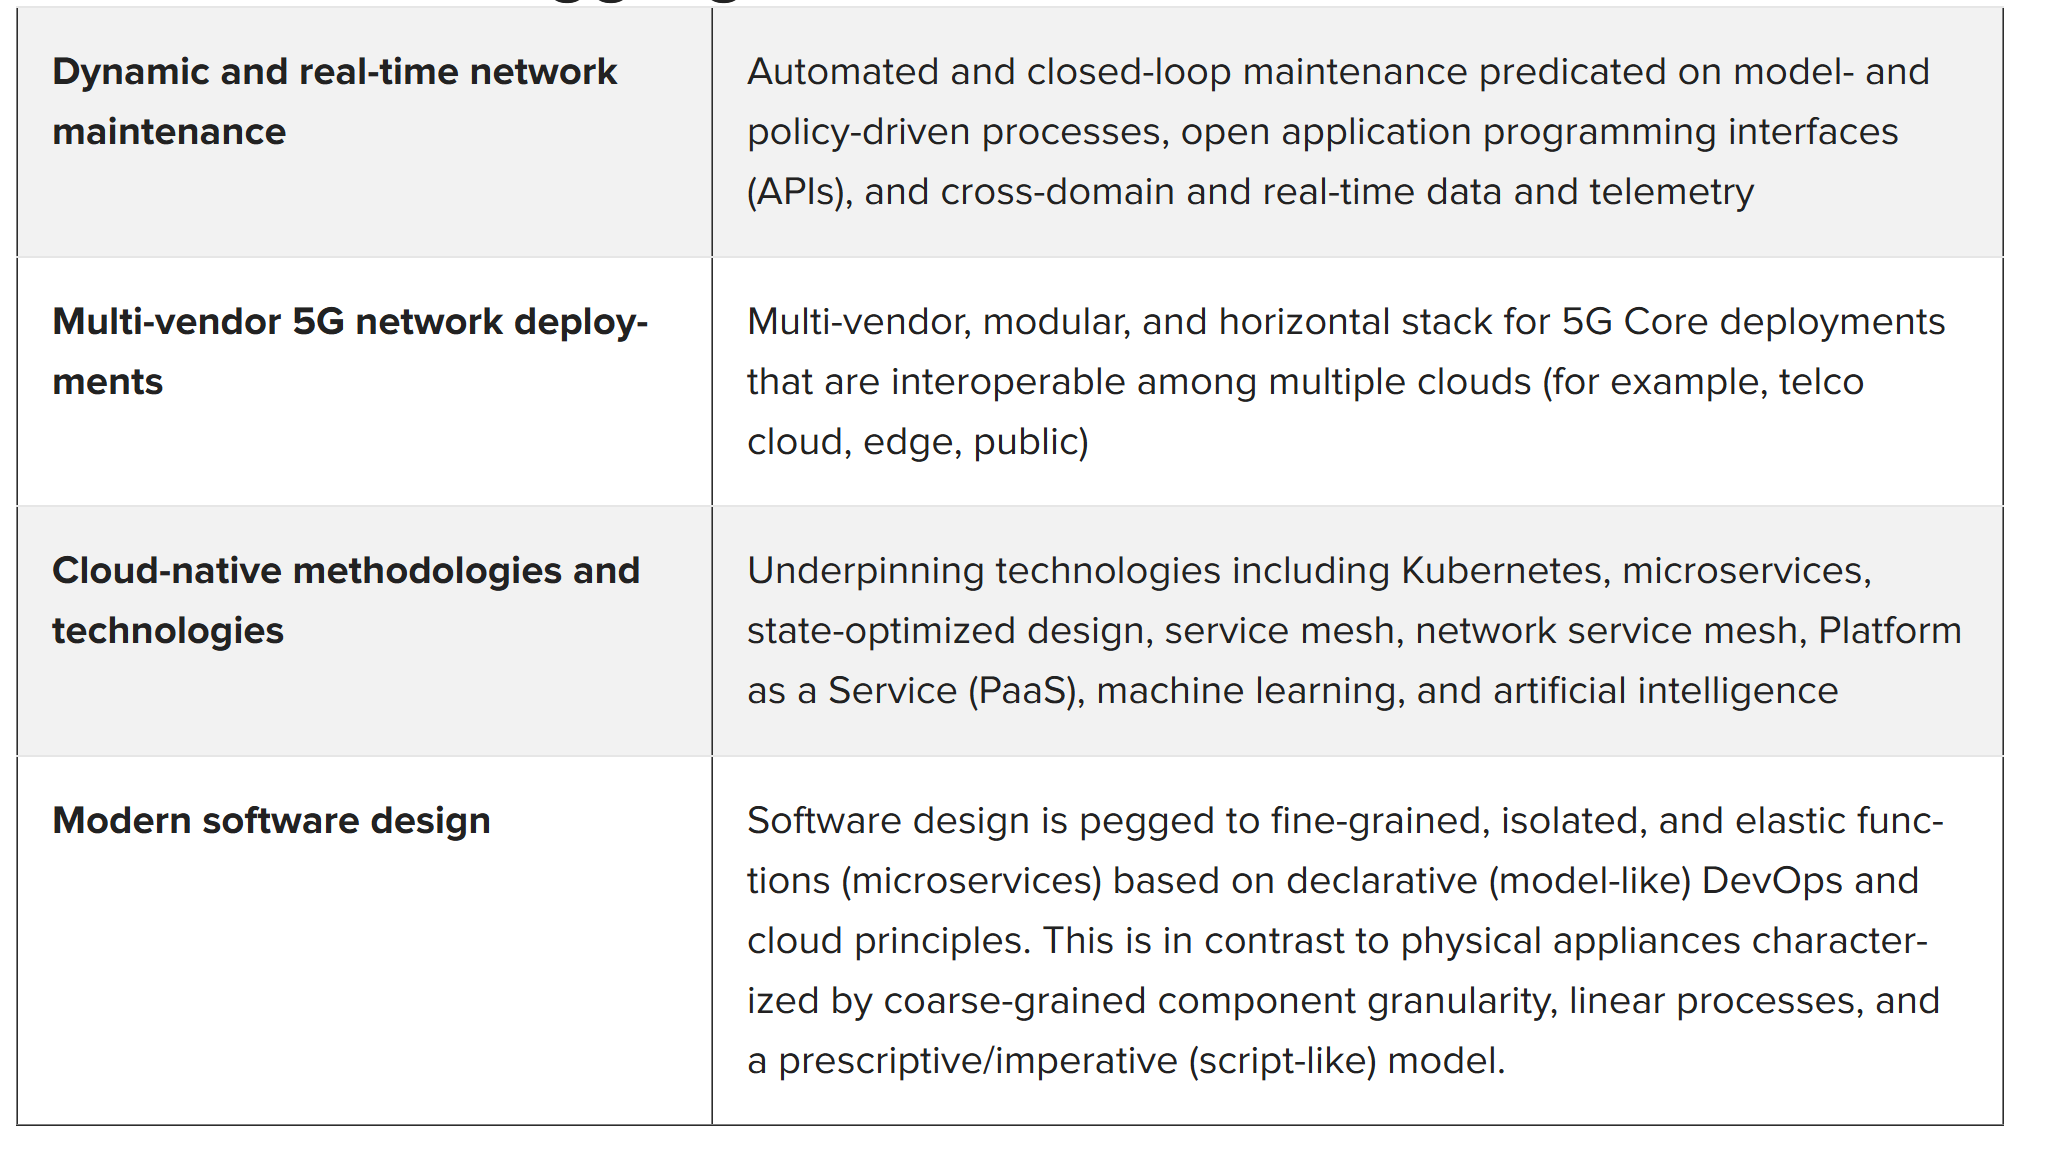
表1は、サービスプロバイダーがクラウドネイティブインフラストラクチャのメリットを最大限に活用できるようにする、5Gディスアグリゲーションの主な推進要因を示しています。1
ディスアグリゲーションを推進する要因
クラウドネイティブの課題
Kubernetesは、クラウドネイティブアーキテクチャにおけるコンテナの管理とオーケストレーションの標準となっています。しかし、Kubernetesは、通信事業者向けネットワーク機能(NF)や、5G HTTP/2-REST、Diameter、SIP、GTP、SCTPなどの通信事業者固有のプロトコルをホストするようには設計されていません。
サービスプロバイダーがKubernetesの利用に際して直面する課題には、次のようなものがあります。
- 複数のトラフィックタイプにポリシー制御を適用できず、4G(SIP、Diameter、SCTPなど)から5Gプロトコルへの移行をサポートできないこと。
- ネットワーク内の複数のポイントおよび複数のレイヤーにわたって、適切なセキュリティを適用できないこと。
- インフラストラクチャに流入するトラフィックと、その内部を流れるトラフィックの両方を可視化できないこと。
- 今後数年間にわたりサービスプロバイダーが4Gと5Gの両方を運用し続ける中で、収益管理が不十分であること。SA 5G Coreの導入に伴い、多くのサービスプロバイダーは既存の4G請求・課金システムを活用して5Gサービスの提供を迅速化し、投資回収を早めます。
F5 5Gソリューション
F5は、こうしたクラウドネイティブインフラストラクチャの課題に対応し、vRAN、5G Core、エンタープライズアプリケーションのネットワークおよびセキュリティ要件をサポートするソリューションを提供します。F5のソリューションには、以下が含まれます。
- F5 BIG-IP Next Service Proxy for Kubernetes
- F5 Carrier-Grade Aspen Mesh
- F5 N6-LANサービス
- F5セキュリティソリューション
F5 BIG-IP Next Service Proxy for Kubernetes
F5 BIG-IP Next Service Proxy for Kubernetes(SPK)は、Kubernetesのネットワークとセキュリティを一元化するために特別に設計され、サービスプロバイダーのネットワーク向けに専用設計された独自の製品です。BIG-IP Next SPKは、クラスターのネットワーク(イングレスとエグレス)を一元化し、攻撃対象領域を縮小してセキュリティを強化するとともに、4Gおよび5Gのシグナリングプロトコルをサポートします。また、構成とオーケストレーションについてKubernetesの設計パターンに準拠しています。BIG-IP SPKが提供する機能は次のとおりです。
イングレス/エグレス制御
- L4ロードバランシング:TCP、UDP、SCTP
- L7ロードバランシング:Diameter、SIP、HTTP/2
- GTPcV2ロードバランシング
- ルーティング
- レート制限
セキュリティ
- シグナリングファイアウォール、DDoS、WAF
- 暗号化/復号
- トポロジーの隠蔽
可視性
- 収益確保
- 統計と分析
F5 Carrier-Grade Aspen Mesh
F5 Carrier-Grade Aspen Meshは、サービスプロバイダーによるアプリケーショントラフィックの可視性、セキュリティ、ポリシー管理の向上を支援します。このサービスメッシュは、サービスプロバイダーのクラウドネイティブインフラストラクチャ向けに特別に設計されています。オープンソースプラットフォームのIstioを基盤とし、サービスプロバイダーネットワークに不可欠な機能が追加されています。F5 Carrier-Grade Aspen Meshは、以下を提供します。
- 各5G Core Kubernetesクラスター内のトラフィックを可視化することで、すべてのレイヤーでトラフィックの可視性を確保します。これにより、既存の課金システムを使用して5Gを収益化するために必要なデータを可視化し、収益を確実に把握できます。
- マルチベンダーおよびマルチサイトのネットワーク機能間のすべてのトラフィックを、一貫したアプローチで暗号化および認証する高度なセキュリティ。F5 Carrier-Grade Aspen Meshは、キャリアグレードかつ3GPP互換の認証局に基づく技術を採用しています。
- サービスプロバイダーがサービス間通信を効率的にルーティングし、サービスメッシュとネットワークトラフィックにビジネスポリシーおよびコンプライアンスポリシーを適用できるようにする、トラフィック制御とポリシー管理。
これらの機能に加え、F5 Carrier-Grade Aspen Meshは、標準のKubernetesにはないパケットキャプチャ機能を提供します。パケットキャプチャは、クラスター内のCNF間で発生する通信上の問題のトラブルシューティングや、合法的傍受などの政府要件への対応に重要です。
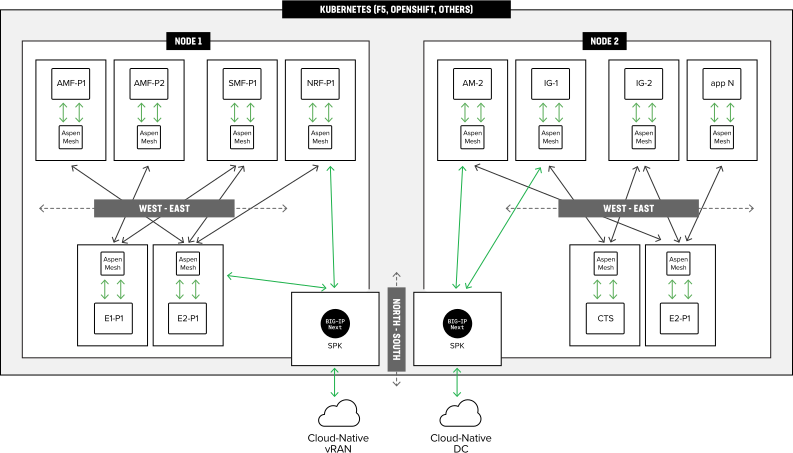
5G SAコアの例
BIG-IP Next SPKとCarrier-Grade Aspen Meshは、5GクラウドネイティブインフラストラクチャでKubernetesを使用する際の異なる課題を解決します。BIG-IP Next SPKは、マルチプロトコルのシグナリング対応、セキュリティ、およびKubernetesクラスターに出入りするトラフィックの可視化というニーズに応え、Carrier-Grade Aspen MeshはCNF間の通信に対応します。いずれも、5Gクラウドネイティブインフラストラクチャの導入に不可欠です。
F5 N6 LANサービス
5Gネットワークは、コアデータセンター、エッジ、ファーエッジに展開可能な動的アプリケーションを提供します。4GではS/Gi-LANに配置されていたネットワーク機能が、現在ではサービスベースのCNFとなり、アプリケーションの配置場所に移動できるようになっています。
新しいネットワーク機能は自己完結型で、独立しており、再利用可能です。各ネットワーク機能サービスは、HTTP/2を使用する明確に定義されたRESTインターフェースを採用したサービスベースインターフェース(SBI)を介して、その機能を公開します。N6 LANと呼ばれるこの機能は、パケットゲートウェイとデータネットワーク間のN6インターフェースに配置されます。
F5 N6 LANのネットワーク機能には、トラフィック管理、ネットワークセキュリティ、DNSサービス、ポリシー適用、キャリアグレードのネットワークアドレス変換(NAT)が含まれます。最近まで、これらのサービスの多くは専用ハードウェアデバイスに実装されていましたが、仮想化インフラストラクチャの普及に伴い、現在では仮想ネットワーク機能(VNF)として、さらに近年ではクラウドネイティブネットワーク機能(CNF)として導入されています。
サービスプロバイダーのニーズに応えるため、F5は、統合・仮想化されたソリューションとして業界で最も包括的なN6サービス群を提供します。N6サービスを統合・仮想化することで、パフォーマンスを向上させ、レイテンシを低減しながら、設備投資と運用コストを最大60%削減できる可能性があります。2
F5 N6サービスソリューションは、セキュリティから動画最適化まで、幅広いサービスを単一のプラットフォームに統合します。サービスの拡張が容易になり、統合フレームワークによって共通のテクノロジーが確保されるため、サービスプロバイダーによるネットワークの最適化と5Gへの移行を支援します。
F5のN6 LANネットワーク機能は、ハードウェアアプライアンス、VNF、またはCNFとして利用できるため、サービスプロバイダーはユースケースに最適な導入ソリューションを選択できます。
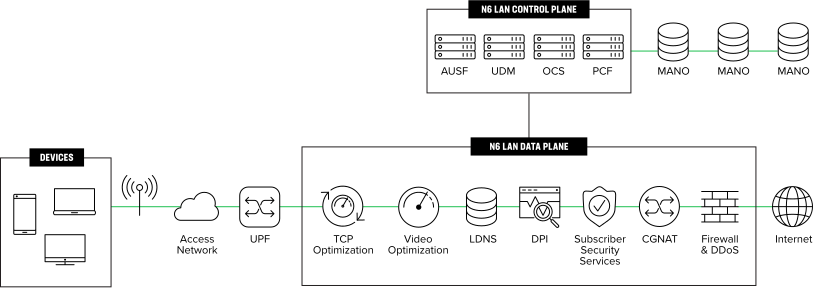
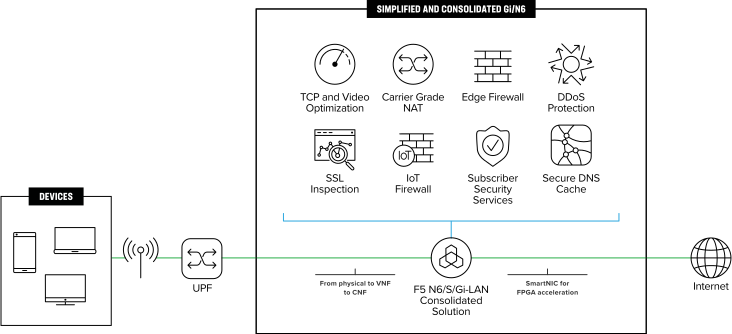
F5 N6のソリューションとサービスにより、サービスプロバイダーは以下を実現できます。
- カスタマイズ可能で、加入者とネットワークの状況を考慮したトラフィックステアリングソリューション向けに、インテリジェントなトラフィック管理とローカルDNSサービスを提供できます。
- キャリアグレードNAT(CGNAT)サービスを提供し、ネットワークをIPv4からIPv6へ移行します。
- ISCA認定のセキュリティソリューションにより、ネットワークをボリューム型攻撃から保護します。
- 加入者を認識したポリシー適用、トラフィック分類、TCP最適化、URL分類を実現します。
- DNSベースのペアレンタルコントロールや、IoTデバイスを対象として特別に設計された加入者対応型IoTファイアウォールなど、新たな加入者向けセキュリティサービスを構築して導入します。
- 機械学習を活用したシグネチャ検出ときめ細かなポリシー制御により、動画の最適化を強化します。
F5セキュリティソリューション
5Gでは、接続ポイントの増加、スループットの向上、新たなプロトコルの導入により、セキュリティ攻撃対象領域が拡大します。そのため、コア、エッジ、ファーエッジを含むネットワーク全体で包括的なセキュリティが必要です。F5のセキュリティツールには、以下が含まれます。
F5 DDoS protection:分散型サービス拒否(DDoS)攻撃の種類を問わず、迅速な対応を可能にする、シームレスで柔軟かつ導入しやすいソリューションを提供します。DDoS防御製品には、F5 DDoS Hybrid DefenderとF5 Silverline DDoS Protectionがあります。
F5 AFM:ネットワークとプロトコルを包括的に保護し、加入者の利用体験を確保することで、解約率の低減と収益の向上を支援します。実用的な可視性により、攻撃を迅速に緩和できます。
F5 Advanced Web Application Firewall (WAF):振る舞い分析、プロアクティブなボット防御、アプリケーション層での機密データ暗号化により、アプリを保護します。アプリ自体を更新することなく、アプリを標的とする最も一般的な攻撃から防御します。
F5 Distributed Cloud Bot Defense:人工知能と機械学習を活用して攻撃者を阻止し、不正行為を防止します。WebおよびモバイルアプリケーションとAPIエンドポイントを、高額な不正被害につながりかねない高度な自動化攻撃から保護します。
F5のサービスプロバイダー向け5Gソリューションを選ぶ理由
5Gへの移行を円滑化
F5が提供する以下の支援により、4Gインフラストラクチャを維持しながら、Kubernetesおよび5G Coreとの相互運用性を促進します。
- 魅力的で差別化された新しい5Gサービスの市場投入までの時間を短縮。
- F5独自のN6 LANソリューションにより、コアネットワークのアーキテクチャと運用を簡素化し、コストを削減します。
- 5Gサービスの課金を可能にします。
クラウドネイティブのパフォーマンスとセキュリティを実現
Kubernetesと高度なセキュリティを活用して、コンテナベースのクラウドネイティブアーキテクチャを構築します。F5により、サービスプロバイダーは以下を実現できます。
- コア、エッジ、ファーエッジに対応して拡張可能なコンテナベースのアーキテクチャを実現します。
- 動的なネットワークスケーラビリティにより、水平スケーリングと柔軟性を向上できます。
- コア、エッジ、ファーエッジにセキュリティを実装します。
- Aspen Meshの暗号化を活用します。
トラフィックの可視性と制御を最大化
Kubernetesコンテナによる5Gへの移行に不可欠な制御と可視性を実現する、サービスプロバイダー向けの機能を活用できます。F5が提供する機能:
- 課金に関する可視性とトレーサビリティを強化。
- 4Gプロトコル向けのルーティング、負荷分散、レート制限を含むトラフィック管理の改善。
- ロードバランシングを自動構成するためのKubernetes自己検出。
- トラブルシューティングおよび合法的傍受のためのパケットキャプチャ。
- 分析とポリシー管理のためのAspen Mesh。
- マルチテナント環境でのシームレスな運用。
まとめ
5Gの導入は、数百万もの新しいアプリケーションの開発を加速させる原動力となっています。大量のデータを扱い、遅延の影響を受けやすいアプリケーションが数多く開発される中、加入者向けコンピューティングはマルチアクセスエッジコンピューティング(MEC)へと移行しつつあります。MECは、コンピューティング、ストレージ、ネットワーキング、サービスをアプリケーション、デバイス、ユーザーのより近くに配置します。また、低遅延とセキュリティの強化を実現し、行政、医療、製造など幅広い業界におけるイノベーションへの道を切り開きます。
脚注
1 ABI Research、「5G時代のクラウドネイティブネットワーキング」
2 F5ソリューション概要、「Gi LANの簡素化」
関連コンテンツ
記事
5Gによるテクノロジー変革を解説
5Gネットワークを保護し、5Gの未来を支える鍵となるアダプティブアプリケーションを実現するために必要なセキュリティ、可視性、制御についてご覧ください。
EBOOK
5Gエッジへの近道
サービスベースアーキテクチャ上にクラウドネイティブなコンテナベースのマイクロサービスを実装するためのベストプラクティス。
ウェビナー
4Gと5Gの両方に対応するクラウドネイティブなネットワーク機能
4Gと5Gの両方にクラウドネイティブなネットワーク機能を追加するなら、今です
記事
N6 LAN OptimizationでネットワークQoEを向上し、TCOを削減
N6-LANの統合が、サービスプロバイダーによる5Gへの移行時に、ユーザー体感品質の向上と総所有コストの削減にどのように役立つかをご覧ください。