基盤インフラストラクチャを保護し、アプリとAPIを守る
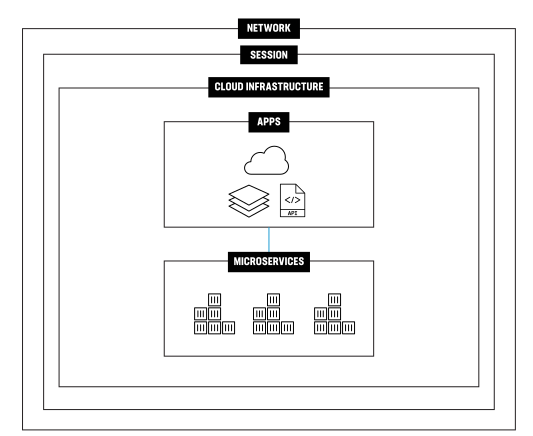
アプリケーションのセキュリティは、それを実行するインフラストラクチャのセキュリティに左右されます。お客さまに優れたデジタル体験を提供するには、ネットワークとセッションプロトコルに加え、クラウドネイティブのワークロードを保護することが不可欠です。
クラウドの台頭とアーキテクチャ上のリスク
クラウドネイティブアプリやマルチクラウドアプリの普及に伴い、リスクが高まっています。従来のセキュリティ制御は、動的で高度に分散したアーキテクチャを保護するようには設計されていないためです。組織には、単一の組織的な攻撃キャンペーンから生じる可能性のあるさまざまなセキュリティ脅威を特定するための可視性と制御が不足しています。たとえば、サービス拒否、プロトコルスプーフィング、暗号化されたマルウェア、設定に不備のあるクラウドAPIの悪用などです。
企業はこのギャップを埋めるためにクラウドインフラストラクチャプロバイダーを頼りにしていますが、責任共有モデル、セキュリティ態勢、クラウドネイティブツールはプロバイダーごとに異なります。さらに、アプリをクラウドに移行しても、あらゆるデジタルトラフィックを支える重要なネットワークプロトコルやセッションプロトコルに対するリスクは解消されません。実際、クラウドネイティブインフラストラクチャでは十分な可観測性とセキュリティが確保されていないことが多いため、リスク領域が拡大する可能性が高くなります。その結果、重大な死角や攻撃者に悪用される機会が生じ、ダウンタイムやサービス停止、事業への侵害につながるおそれがあります。
多くの組織では、エンタープライズおよびアプリケーションのアーキテクチャ、開発手法、ビジネスモデルが同時に変化しており、それらが相まって複雑性とリスクが増大しています。
アプリケーションとインフラストラクチャのモダナイゼーション
アプリとAPIは一般に、疎結合されたマイクロサービスの分散ファブリックを通じて提供されます。この設計により、新機能や統合を迅速に提供しやすくなります。しかし、モダナイゼーションは複雑さをもたらし、攻撃者が狙う攻撃対象領域を拡大させます。多くの組織がアプリケーションセキュリティの重要性を理解している一方で、ビジネスロジックを支えるインフラストラクチャが、セキュリティ全体の水準を左右する最も脆弱な要素となることが少なくありません。
アプリケーションインフラストラクチャを適切に可視化できなければ、ネットワークとセッションのセキュリティ、コンテナ、オーケストレーションツール、仮想マシン、クラウドプロバイダーAPIなど、組織のセキュリティ態勢に不備が生じ、侵害や情報漏えいのリスクが高まります。インフラストラクチャレベルの脆弱性や設定ミスにより、アプリケーションはデータ流出、カーネルの改変、未承認イメージ、クリプトマイナー、認証情報の窃取といった脅威にさらされます。
侵害分析:アーキテクチャ上のリスク
Webサーバーの脆弱性を悪用することから始まる高度な攻撃は、リモートコード実行の足掛かりとなる可能性があります。そこから攻撃者は権限を昇格させ、機密情報を含むデータベースへと横方向に移動できます。このデータベースにはユーザー認証情報が含まれている可能性がありますが、さらに重要なのは、内部のEast-West API用の保護されていないキーが含まれている可能性があることです。このキーを使用すると、攻撃者はセキュリティ制御を変更し、膨大な量の機密データを流出させることができます。
多くの組織では、エンタープライズおよびアプリケーションのアーキテクチャ、開発手法、ビジネスモデルが同時に変化しており、それらが相まって複雑性とリスクが増大しています。攻撃者がマルチクラウドアーキテクチャなどの新たなアプリケーションパラダイムによって広がる機会を悪用する中、可視性の向上は不可欠です。
主なメリット
可視性の向上
重要なプロトコルを保護し、クラウドワークロードがどこにデプロイされていても、復号とテレメトリ分析を通じてマルチクラウド環境の可観測性を確保します。
クラウドスケール
パフォーマンスと俊敏性を両立し、稼働時間を維持するとともに、インサイトをポリシーに反映して保護するループを自動化します。
効果的な検知
毎日収集される数十億件のデータポイントを遡及的に分析し、コンテキストとワークフローを活用して修復を迅速化することで、リアルタイムの保護を実現します。
エコシステム統合
セキュリティツール、SIEM、クラウドプロバイダーのプラットフォームと連携し、実用的なインサイトを収集・整理します。
ネットワークからクラウドワークロードまで、デジタルファブリック全体を保護
F5は、アプリやAPIが依存するアーキテクチャのあらゆるコンポーネントを包括的に防御します。サービス拒否攻撃に対するレジリエンスを確保し、暗号化されたマルウェアを排除するとともに、クラウドワークロード内の異常な実行ファイルを検出することで、侵害を未然に防ぎます。
主な特長
重要プロトコルの強化
デジタルトラフィックを支えるネットワークプロトコルとセッションプロトコルを保護し、大規模なインフラストラクチャをセキュアにします。
フルスタックテレメトリ
クラウドネイティブインフラストラクチャとアプリケーションスタック全体からインサイトを得られます。
暗号化された脅威の検知
ポリシーベースの復号と複数の検査デバイス間でのトラフィックステアリングにより、効率と有効性を最大限に高めます。
プロアクティブな修復
異常検知、機械生成のコンテキスト、実用的な分析を活用して、セキュリティワークフローを自動化します。
F5はアプリインフラストラクチャをどのように保護するのか
F5ソリューションは、アプリケーションインフラストラクチャを保護してリスクを軽減するとともに、重要なプロトコルやクラウドネイティブワークロードを標的とする攻撃からWebアプリとAPIを保護します。また、アプリの構築、デプロイ、運用を支えるインフラストラクチャ全体の可観測性を提供します。このインフラストラクチャは、分散化が進み、複数の拠点やクラウドにまたがるマルチクラウドアーキテクチャへと移行しています。
F5ソリューションは、クラウド規模のパフォーマンスと幅広いプロトコル対応力を提供し、大規模DDoS、DNSハイジャック、複雑なセキュリティエコシステムをすり抜ける暗号化された脅威から保護します。
クラウドワークロード保護は、ルールと機械学習を組み合わせ、クラウドプロバイダーのAPI、仮想マシンインスタンス、コンテナ、Kubernetesを含むインフラストラクチャスタック全体で攻撃をリアルタイムに検知します。これにより、最新のアプリケーションワークロードに対して詳細なテレメトリと高精度の侵入検知を提供します。F5ソリューションは、振る舞いベースの検知により、クラウドネイティブアプリケーションに対する内部脅威、外部脅威、データ損失リスクを特定できます。
F5 Office of the CTOのAditya Soodは、次のように述べています。「潜在的な攻撃を早期に検知できるオブザーバビリティ戦略により、攻撃に迅速に対応し、無力化できるようになります。」1 これを Web App and API Protection と組み合わせることで、組織は、アプリケーション、API、およびそれらが稼働するクラウドネイティブインフラストラクチャにまたがるセキュリティ脅威に対して、多層的な検知アプローチを実現できます。
潜在的な攻撃を早期に検知できるオブザーバビリティ戦略により、迅速に対応し、攻撃を無力化できます。
まとめ
組織がアプリケーションアーキテクチャのモダナイゼーションを進めるにつれて、攻撃対象領域は拡大します。高度な手口を駆使する悪意ある攻撃者は、脆弱性の悪用やビジネスロジックの不正利用から、クラウドネイティブインフラストラクチャ内で横方向に拡散する暗号化されたマルウェアまで、さまざまな手法でWebアプリやAPIを攻撃します。
クラウドコンピューティングには大きな可能性がある一方、相応のリスクも伴います。ハイブリッドかつマルチクラウドのデジタル環境では、異なる環境ごとにセキュリティ態勢や制御が異なるため、必然的に複雑さが増します。この複雑さをなくすことはできませんが、管理することは可能です。テクノロジーリーダーはこの課題に取り組む必要があり、ベンダーも解決を目指しています。2
複雑さをなくすことはできませんが、管理することは可能です。それこそが、テクノロジーリーダーが取り組むべき課題であり、ベンダーが解決を目指している課題でもあります。