オープンファイナンス向けAPIセキュリティ
オープンファイナンスは、世界中の人々がデジタル環境で資産を管理する方法に変革をもたらしましたが、その一方で、金融機関を新たなセキュリティ脅威にさらしています。
オープンファイナンスにおいて、より堅牢なAPIセキュリティが不可欠な理由
オープンAPIにより、金融機関はFinTechなどの主要パートナーを含む強力なエコシステムを構築できます。一方で、セキュリティ上の懸念も高まります。APIファーストで設計されたF5のセキュリティソリューションは、包括的な可視性、一貫性のあるプロアクティブな脅威緩和、コンプライアンスを重視した制御を提供し、銀行がオープンファイナンスの取り組みを安全かつ確実に拡大できるよう支援します。
APIセキュリティでよくある不備
APIを利用するサードパーティのエコシステムには本質的にリスクが伴うため、APIセキュリティは複雑です。APIの可視化やインベントリ管理の不備、不十分な認証、アクセス制御の欠如といった一般的な問題が、重大な侵害につながる可能性があります。銀行では、こうしたAPIセキュリティの脆弱性により、深刻なデータ漏えい、アカウント乗っ取りや不正行為、高額な規制上の制裁金、業務の中断が発生し、顧客の信頼やブランド評価が損なわれるおそれがあります。
課題
APIの可視性とインベントリ管理の不足
完全かつ最新のAPIインベントリを維持しないと、シャドーAPIや管理対象外のAPIが露出したままとなり、攻撃者にセキュリティ上の死角を悪用されるおそれがあります。その結果、制御の回避、データの侵害、検知されないままの権限昇格につながります。
アクセス制御の欠如
API内でアクセス制御を適用しなかったり、明確な権限境界を定義しなかったりすると、攻撃者が機密データ、トランザクション、重要な管理業務ロジック機能に不正アクセスできるようになります。
不十分な認証
APIの認証不備は、多くの場合、単純すぎる認証情報管理、不十分なトークン検証、認証プロトコルの実装上の欠陥に起因します。その結果、攻撃者に悪用されやすい隙が生じ、機密データやシステムへのアクセスを許すおそれがあります。
F5 Open Financeソリューションを見る
APIの保護には、従来のアプリケーションセキュリティを超えた対策が必要です。ビジネスリスクを軽減し、顧客データを保護するには、APIに特化したセキュリティアプローチが求められます。F5がその実現を支援します。
APIディスカバリ
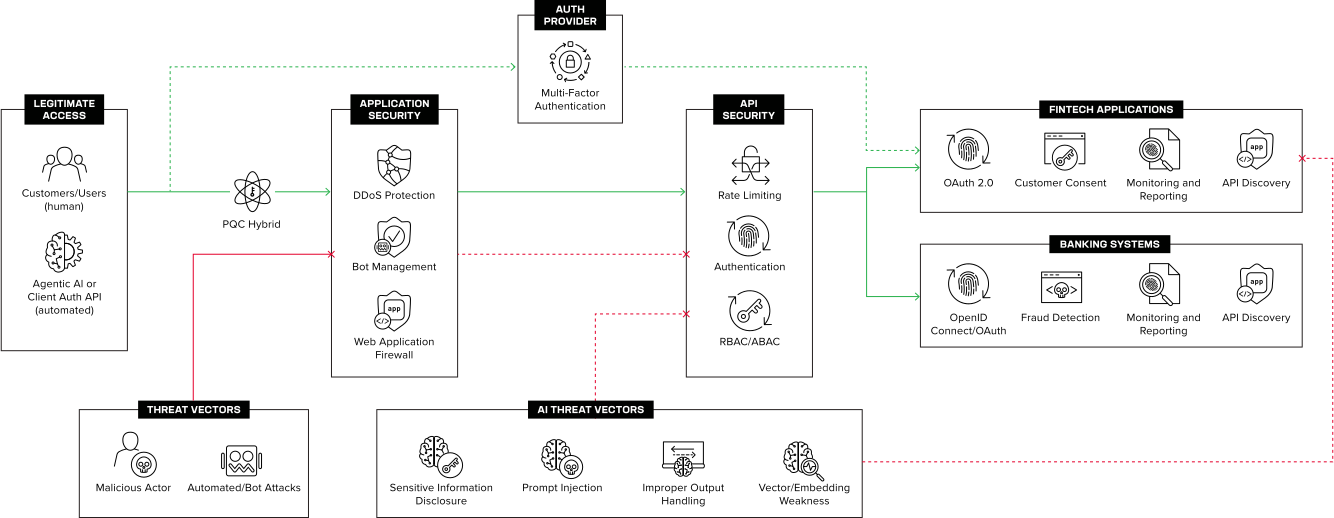
オープンバンキングにおける主な課題の1つは、APIの検出です。F5ソリューションは、コードリポジトリからの直接検出、トラフィック分析、外部ドメインのクロールを通じて、忘れられたAPI、管理されていないAPI、シャドーAPIを含むすべてのAPIの検出とマッピングを支援します。また、OpenAPI仕様(OAS)ファイルを自動生成し、アプリケーションエコシステムの全体像を把握できるようにします。
アクティブなAPIトラフィック監視
高度な脅威インテリジェンスと機械学習機能は、潜在的なセキュリティ脅威をリアルタイムで検知し、緩和するために不可欠です。F5ソリューションでは、継続的な機械学習によってすべてのトラフィックを監視できるため、組織は振る舞いのベースラインを維持しながら、疑わしいアクティビティを継続的に特定してブロックできます。さらに、AIアシスタントが自然言語クエリを活用し、APIセキュリティイベントの分析とアクセスを効率化するとともに、コンテキストと実行可能な推奨事項を提供します。
オープンファイナンスのエコシステム全体で一貫したセキュリティ
一貫したセキュリティによるポリシー適用は、オープンバンキングおよびオープンファイナンスの取り組みを保護するうえで重要な柱です。特に、ポスト量子コンピューティング時代への移行が進む中、その重要性は一層高まっています。F5ソリューションは、コード、テスト、ランタイムの各段階でAPIを保護します。きめ細かなL7ポリシーエンジンを含むWAFなど、インラインのアプリケーションおよびAPIセキュリティ機能を組み合わせることで、リスクを継続的に特定し、APIエンドポイントへの悪意のある呼び出しや不審なトラフィックを制限、認証、制御、ブロックするとともに、Bot攻撃やDDoOS攻撃を含む不審または悪意のあるアクティビティに対処できます。
リソース
お客さま事例
Ailos Cooperative、F5でアプリとAPIのセキュリティを強化 ›
AEON Credit India、F5を活用してマルチクラウドアプリを保護 ›
Global Credit Union、F5でプロアクティブなクラウドファーストセキュリティを実現 ›
動画とウェビナー
Open Finance APIは通信しています――セキュリティは確保されていますか? ›
オープンバンキングセキュリティとAPIゲートウェイのデモ ›
2025年のオープンファイナンス:金融イノベーションの次なる波を探る ›
インフォグラフィックとソリューション概要
PSD2準拠の強力な顧客認証を実現するF5 Distributed Cloudセキュリティソリューション ›
ブログ
オープンバンキングと金融データ交換が金融システムに及ぼす技術的影響 ›
2025年のオープンファイナンスを保護:金融機関が押さえるべき重要ポイント ›
金融サービスのAPIトランザクションを保護するためのNGINX Controller API ManagementとPingFederateの統合 ›
Open BankingのAdvanced FAPIセキュリティプロファイルをサポートするNGINX APIマイクロゲートウェイの設定 ›