ゼロトラストセキュリティモデルが重要な理由
企業アプリケーションへのアクセスを安全に管理することは、データ侵害の防止に不可欠です。適切なアクセス管理は、業務プロセスの効率化とユーザーの生産性向上にもつながります。ゼロトラストセキュリティモデルを採用すれば、アプリケーションの配置場所を問わず、ユーザーがどこからでもシームレスかつ安全にアクセスできるようになり、こうしたビジネス価値を実現できます。
100%ゼロトラスト
F5ソリューションはゼロトラストアーキテクチャにネイティブに適合し、最小権限アクセス、明示的な検証、継続的な評価、リスクを考慮した修復を通じてセキュリティを強化します。
動的で適応性の高いセキュリティ
F5は、クラウドやアーキテクチャ全体にわたる比類のない可視性と、高度にトレーニングされた機械学習を組み合わせることで、保護を自動化し、リスクの変化に応じてセキュリティポリシーを適応させます。
レジリエントな防御
強い動機を持つ高度な攻撃者を抑止し、セキュリティ制御をすり抜けた脅威がアプリケーションインフラストラクチャ全体に拡散する前に封じ込めます。
Learn more about zero trust
最適なゼロトラストアプローチの選択
ゼロトラストを理解する
ゼロトラストセキュリティモデルを実現する万能なソリューションはありませんが、F5はアクセス、アプリケーションセキュリティ、暗号化トラフィックの可視化に関する主要なコンポーネントを複数提供しています。F5ソリューションは、アプリケーションの場所や認証方式を問わず、アイデンティティとコンテキストを考慮したセキュアなアクセスを実現します。また、OWASP Top 10に挙げられているアプリケーションへの脅威をはじめ、コードレベルやソフトウェアの脆弱性を悪用する脅威から保護します。さらに、暗号化トラフィックを可視化するとともに、セキュリティおよびパフォーマンススタック全体でこのトラフィックをインテリジェントに管理します。
ブログを読むF5がどのように支援するか
アプリケーションアクセスの保護
ユーザー体験を向上させながら、アクセスを悪用した攻撃から保護
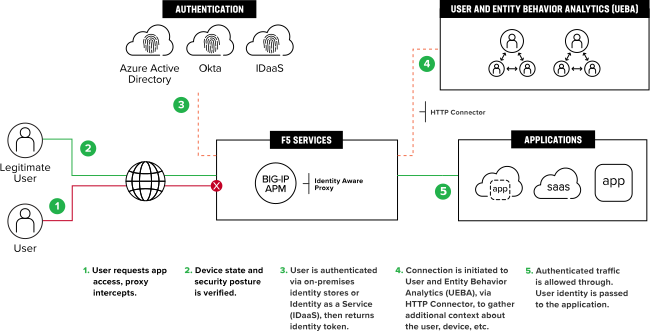
パスワードログインを狙う攻撃は、最も頻繁に試みられる攻撃です。フィッシングによる認証情報の窃取が広く行われ、成功していることに加え、過去に窃取された数十億件もの認証情報がダークウェブ上に存在するため、攻撃者は検知されることなくアプリケーションにログインできます。F5 BIG-IP Access Policy Managerの「Identity Aware Proxy」機能は、アプリ、API、データへのアクセスを保護、簡素化、一元化するとともに、シングルサインオンによってユーザーエクスペリエンスを向上させます。ハイブリッド環境では、F5により、ネイティブクラウドおよびSoftware as a Service(SaaS)アプリに加え、オンプレミスの従来型アプリやカスタムアプリにも、共通ポリシーとセキュアなフェデレーションアクセスを適用できます。
アプリケーションインフラストラクチャの保護
アプリケーションを支えるネットワークインフラを保護
SSL/TLS暗号化は今や標準となっています。プライバシー保護には有効ですが、攻撃者が同じ暗号化を悪用し、マルウェアなどの悪意あるペイロードを隠してセキュリティ制御を回避する可能性があります。F5 SSL Orchestratorは、受信および送信する暗号化トラフィックのオーケストレーションに特化したソリューションで、暗号化トラフィックに潜む脅威によるアプリケーション、データ、ネットワークへの攻撃を阻止します。SSL Orchestratorは、受信する暗号化トラフィックに隠れたマルウェアを可視化し、セキュリティの死角を解消します。また、暗号化された送信トラフィックを介した窃取データの流出も阻止します。
アプリの脆弱性から保護
コードレベルおよびソフトウェアライブラリの脆弱性の悪用を防止
ゼロトラストセキュリティモデルではセキュアなアクセスが重視されますが、アプリケーションは、WebアプリケーションやAPIへの攻撃を受ける可能性がある信頼できないネットワーク上に存在することを前提としています。そのため、インジェクション攻撃やクロスサイトスクリプティング(XSS)などの脆弱性から保護することが重要です。F5は、OWASP Web App Top 10やAPI Top 10で特定されている脅威をはじめとするセキュリティ脅威から企業を保護し、あらゆるアプリケーションアーキテクチャやソフトウェア開発ライフサイクルのプロセスに適合するWebアプリケーションファイアウォール(WAF)ソリューションを提供します。
エコシステム連携
ゼロトラストセキュリティモデルは、単一の製品やベンダーだけで実現できるものではないため、各コンポーネントを統合し、包括的にカバーすることが不可欠です。F5は主要なIdentity as a Service(IDaaS)プロバイダーと連携し、クラウドネイティブ、SaaS、オンプレミスの従来型アプリケーションおよびカスタムアプリケーション間にある、アイデンティティと認証のギャップを解消します。これにより、あらゆるアプリケーションのユーザーに、統一されたセキュアなアクセスエクスペリエンスを提供できます。
リソース
注目コンテンツ
F5 Zero Trustパネルディスカッション
経験豊富なサイバーセキュリティの専門家であっても、ゼロトラストアーキテクチャに初めて取り組む際には、その複雑さに圧倒されることがあります。待望のゼロトラストに関するF5のディスカッションにぜひご参加ください。
オンデマンドウェビナーを視聴する