Courier verhindert Versandbetrug
Der Kunde: Einer der fünf größten Kurierdienste
Ein weltweit führender Kurierdienstleister („Anbieter“) mit einem Jahresumsatz von über 50 Milliarden US-Dollar wollte seine Kunden vor Kontoübernahmen schützen und die betrügerische Erstellung von Konten verhindern.
Herausforderung Nr. 1: Kontoübernahme
Der Anbieter wollte die Kundenanmeldungen in seinen Web- und Mobilanwendungen vor Credential-Stuffing-Angriffen schützen. Beim Credential Stuffing testen Kriminelle massenhaft Zugangsdaten, die von Dritten gestohlen wurden, auf Anmeldeseiten, um Benutzerkonten zu übernehmen. Angreifer beschaffen sich eine umfangreiche Liste gestohlener Zugangsdaten und stellen in der Regel fest, dass etwa 0,1–2 % davon auf einer Zielwebsite gültig sind, weil Benutzer Passwörter mehrfach verwenden.
Über einen Zeitraum von acht Monaten verzeichnete der Anbieter neben dem anhaltenden automatisierten Datenverkehr drei separate Wellen mit starken Spitzen bei automatisierten Zugriffen. In einigen Fällen umfasste der Angriffsverkehr mehr als 100.000 POST-Anfragen an einem einzigen Tag und lag damit 50 % über dem legitimen Datenverkehr. Im Herbst 2017 veröffentlichte der Anbieter außerdem ein umfangreiches Upgrade seiner nativen mobilen API, das häufig zum Ziel von Angreifern wurde.
Die Angriffe verursachten dem Anbieter hohe Kosten, da er seinen Kunden die gestohlenen Beträge sowie sämtliche Rückbuchungsgebühren für nicht autorisierte Transaktionen erstatten musste, die mit einer mit dem Konto verknüpften Kreditkarte getätigt worden waren. Selbst die Credential-Stuffing-Angriffe an sich waren für den Anbieter kostspielig. Kunden überhäuften den Helpdesk mit Beschwerden über fehlende Pakete oder gesperrte Konten (zu solchen Sperrungen kam es aufgrund zu vieler fehlgeschlagener Anmeldeversuche durch einen Angreifer).
Herausforderung Nr. 2: Betrügerische Kontoerstellung
Der Anbieter sah sich außerdem mit zwei verschiedenen Betrugsmaschen konfrontiert, die auf der Erstellung betrügerischer Konten beruhten. Bei der ersten Masche erstellten Kriminelle automatisiert gefälschte Konten mit Adressen in wohlhabenden Postleitzahlgebieten und beantworteten die wissensbasierten Authentifizierungsfragen mithilfe öffentlich zugänglicher personenbezogener Daten korrekt. Anschließend nutzten sie den kostenlosen Dienst des Anbieters, um Pakete zu verfolgen und Benachrichtigungen über deren Versand zu erhalten. So konnten die Diebe Pakete nachverfolgen und Sendungen abfangen, von denen viele Waren enthielten, die sie weiterverkaufen konnten.
Bei der zweiten Masche erstellten die Angreifer gefälschte Konten und hinterlegten dort gestohlene Kreditkarten. Anschließend boten sie auf illegalen Marktplätzen Dienstleistungen wie vergünstigten Versand und Paketweiterleitung an und nutzten die gefälschten Konten, um Versandetiketten zu kaufen. Wenn das Opfer des Kreditkartendiebstahls den Betrug entdeckte, musste der Kurierdienst ihm die Versandkosten erstatten und möglicherweise zusätzlich Rückbuchungsgebühren an den Kreditkartenanbieter zahlen.
Die Lösung
Der Anbieter versuchte zunächst, eine eigene Lösung für diese Herausforderungen zu entwickeln. Dabei setzte er auf eine Kombination aus Web Application Firewall, Load Balancer und Analysetools, um das Problem zu lösen, indem er Helpdesk-Tickets mit Kundenbeschwerden abglich und anschließend eine Zurücksetzung des Passworts erzwang. Dieser selbst entwickelte Ansatz konnte die automatisierten Angriffe jedoch nicht wirksam eindämmen, sodass die Betrugsfälle anhielten.
Da der Anbieter das Problem nicht selbst lösen konnte, wandte er sich an F5 Distributed Cloud Bot Defense und entschied sich, die Lösung sowohl im Web als auch auf Mobilgeräten für seine Anwendungen zur Anmeldung und Kontoerstellung bereitzustellen.
Das Ergebnis
Eine typische Bereitstellung von Distributed Cloud Bot Defense erfolgt in zwei Phasen: Beobachtungsmodus und Abwehrmodus. Im Beobachtungsmodus analysiert F5 alle bei der Anwendung eingehenden Anfragen, um die Abwehr individuell anzupassen und automatisierten Datenverkehr zu kennzeichnen. Im Abwehrmodus ergreift F5 abhängig von der Art der Automatisierung und den Anforderungen des Anbieters automatisierte Maßnahmen.
Beobachtungsmodus
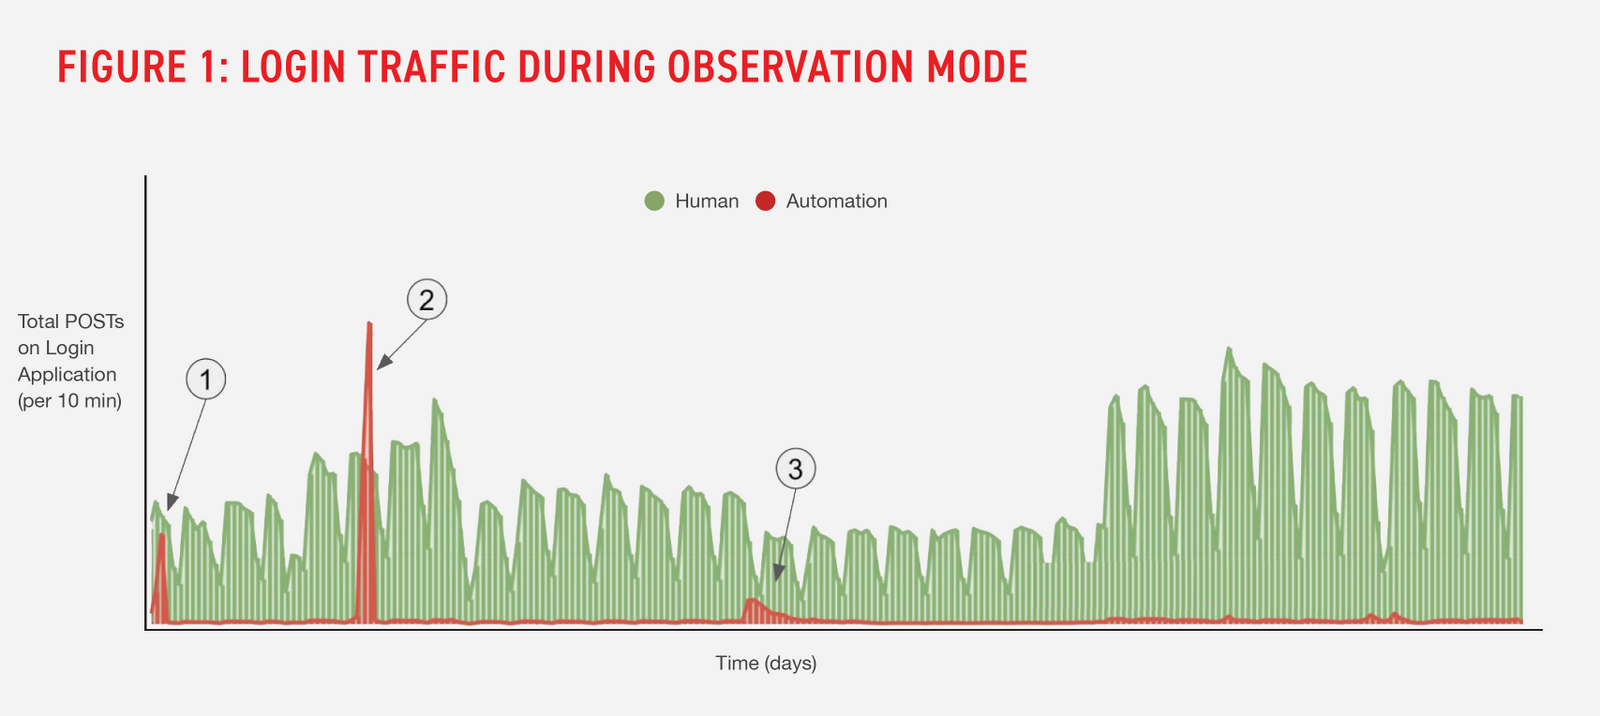
Sobald Distributed Cloud Bot Defense in den Beobachtungsmodus wechselte, konnte der Anbieter sofort den gesamten Umfang seines Anmeldeverkehrs erkennen und nachvollziehen. Wie in Abbildung 1 dargestellt, unterschied der Dienst während des Beobachtungsmodus in der Anmeldeanwendung zwischen legitimem menschlichem Datenverkehr (grün) und unerwünschter Automatisierung (rot).
Distributed Cloud Bot Defense stellte dem Anbieter außerdem erweiterte Threat-Intelligence-Berichte mit Erkenntnissen zu den Quellen des automatisierten Datenverkehrs bereit. So stellte der Dienst beispielsweise fest, dass die Hälfte der automatisierten Aktivitäten harmlos war, was dem Anbieter zuvor nicht bekannt gewesen war.
Darüber hinaus identifizierte Distributed Cloud Bot Defense im Beobachtungsmodus drei separate automatisierte Kampagnen, die im Diagramm mit 1, 2 und 3 gekennzeichnet sind. Diese Gruppen waren für fast die Hälfte der automatisierten Transaktionen während des gesamten Beobachtungszeitraums verantwortlich. Selbst wenn eine Angreifergruppe versucht, Distributed Cloud Bot Defense durch eine Anpassung ihrer Tools zu umgehen, indem sie beispielsweise neue Proxys zur Weiterleitung ihres Datenverkehrs nutzt oder einen anderen Browsertyp imitiert, kann der Dienst die Angreifergruppe anhand anderer Signale weiterhin identifizieren.
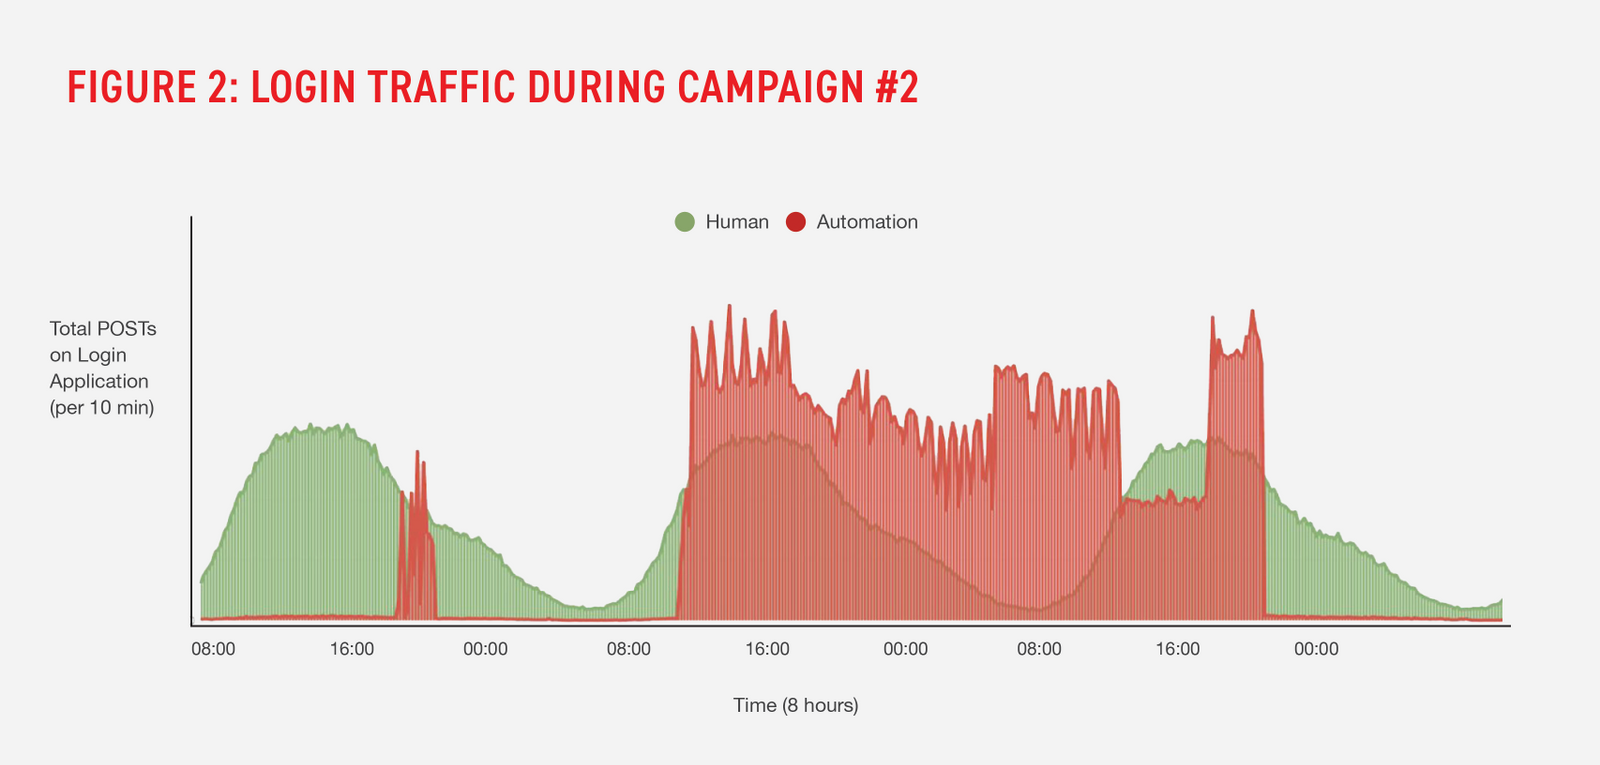
F5 nahm außerdem jede Kampagne genau unter die Lupe. Abbildung 2 zeigt eine Detailansicht der Kampagne Nr. 2, die dem Anbieter zur Verfügung gestellt wurde. Bei dieser Kampagne handelte es sich um einen stark verteilten Credential-Stuffing-Angriff, der von mehr als 25.000 IP-Adressen ausging. Während der dreitägigen Kampagne machten die Angriffe über 50 % des gesamten Datenverkehrs aus. Bemerkenswert war zudem, dass der Angreifer versuchte, einen über den Anmeldevorgang hinausgehenden Workflow zu durchlaufen.
Abwehrmodus
Nach einer fast sechsmonatigen Beobachtungsphase versetzte der Anbieter Distributed Cloud Bot Defense in den Abwehrmodus. Der Dienst blockierte umgehend Credential-Stuffing-Angriffe und verhinderte so Tausende von Kontoübernahmen. Der Anbieter schätzte, dass er durch den Schutz seiner Anwendungen für die Kundenanmeldung und Kontoerstellung mit F5 jährlich mindestens 3,5 Mio. US-Dollar an Betrugsverlusten einsparen konnte.
* F5 definiert eine Kampagne als eine Gruppe automatisierter Anfragen, die aus derselben Quelle stammen und anhand Hunderter proprietärer Signale identifiziert werden.
Zukunftspläne
Aufgrund des Erfolgs von Distributed Cloud Bot Defense beim Schutz von Kundenanmeldungen auf seiner Website und in seiner mobilen App weitet der Anbieter die Bereitstellung aus, um auch die Registrierung neuer Geschäftskundenkonten sowie weitere Geschäftsanwendungen zu schützen, darunter die Anmeldung für Geschäftskunden sowie Versand-, Zahlungs- und Sendungsverfolgungsdienste.
Der Anbieter arbeitet außerdem mit F5 daran, legitime (unbedenkliche) automatisierte Zugriffe von Geschäftskunden effizient zuzulassen, die Automatisierung in der Anmeldeanwendung für Endkunden nutzen, um ihre Produkte effizient zu versenden.
Vorteile
- Langfristige Wirksamkeit bei der Abwehr hochentwickelter Angreifer und Fähigkeit zur Erkennung bösartiger Aktivitäten, die zu Betrug führen.<br>
- Omnichannel-Schutz für Web-, Mobil- und API-Endpunkte.
- Ein vollständig verwalteter Service, der als Erweiterung des Sicherheitsteams des Anbieters fungierte und sich darauf konzentrierte, das gewünschte Ergebnis zu erzielen: jegliche unerwünschte Automatisierung zu stoppen.
Herausforderungen
- Kontoübernahme
- Betrügerische Kontoerstellung