Die neueste NetDevOps-Umfrage liegt vor, und die Ergebnisse stimmen zuversichtlich, was den Zustand der Deployment-Pipeline in Unternehmen angeht.
Als Gemeinschaftsprojekt geht die NetDevOps-Umfrage Details auf den Grund, die in Umfragen mit Schwerpunkt auf „dem Netzwerk“ normalerweise nicht zu finden sind. Unter dem oben genannten Link werden die wichtigsten Erkenntnisse ohne Umschweife präsentiert; dort sind auch die Rohdaten verfügbar. Diese habe ich natürlich sofort heruntergeladen, um sie genauer zu untersuchen.
Die unausweichliche Erkenntnis dieser Umfrage lautet, dass der Arbeitsalltag von Netzwerkbetriebsexperten zunehmend automatisiert wird. Von Konfigurationsänderungen über die Anomalieerkennung und Software-Upgrades bis hin zur Erstbereitstellung mithilfe von Herstellerlösungen ist Automatisierung inzwischen die Norm. Das überrascht uns nicht, denn unsere eigenen Untersuchungen kommen zum selben Ergebnis.
Was mir an dieser Umfrage gefällt, ist nicht, dass sie unsere eigenen Forschungsergebnisse bestätigt, sondern dass sie auf Details eingeht, die wir nicht untersuchen. So fragen wir beispielsweise zwar nach dem Stand der Pipeline-Automatisierung, tun dies aber nur allgemein. Die NetDevOps-Umfrage untersucht dagegen für jede einzelne Aktivität im Detail, was diese Automatisierung konkret bedeutet.
Von dreizehn verschiedenen Netzwerkbetriebsprozessen sind heute durchschnittlich 4,75 automatisiert. Konfigurationsbezogene Aktivitäten (Erstellung, Bereitstellung und Archivierung) sowie die Datenerfassung und Berichterstellung und Compliance-Prüfungen werden am häufigsten als automatisiert genannt.
Die meisten Unternehmen verfolgen bei ihrer Infrastruktur keinen unveränderlichen Ansatz. Das heißt, die größte Gruppe lässt neben automatisierten Bereitstellungen über die Pipeline auch Konfigurationsänderungen über die CLI zu. Wie wir bereits in anderen Bereichen, insbesondere beim Identitätsmanagement, beobachten konnten, können sich solche Ausnahmen als problematisch erweisen. Eine zentrale, verlässliche Datenquelle stellt sicher, dass Änderungen bei auftretenden Problemen problemlos rückgängig gemacht werden können. Änderungen über die CLI erhöhen die Entropie und können dadurch im Laufe der Zeit Probleme beschleunigen.
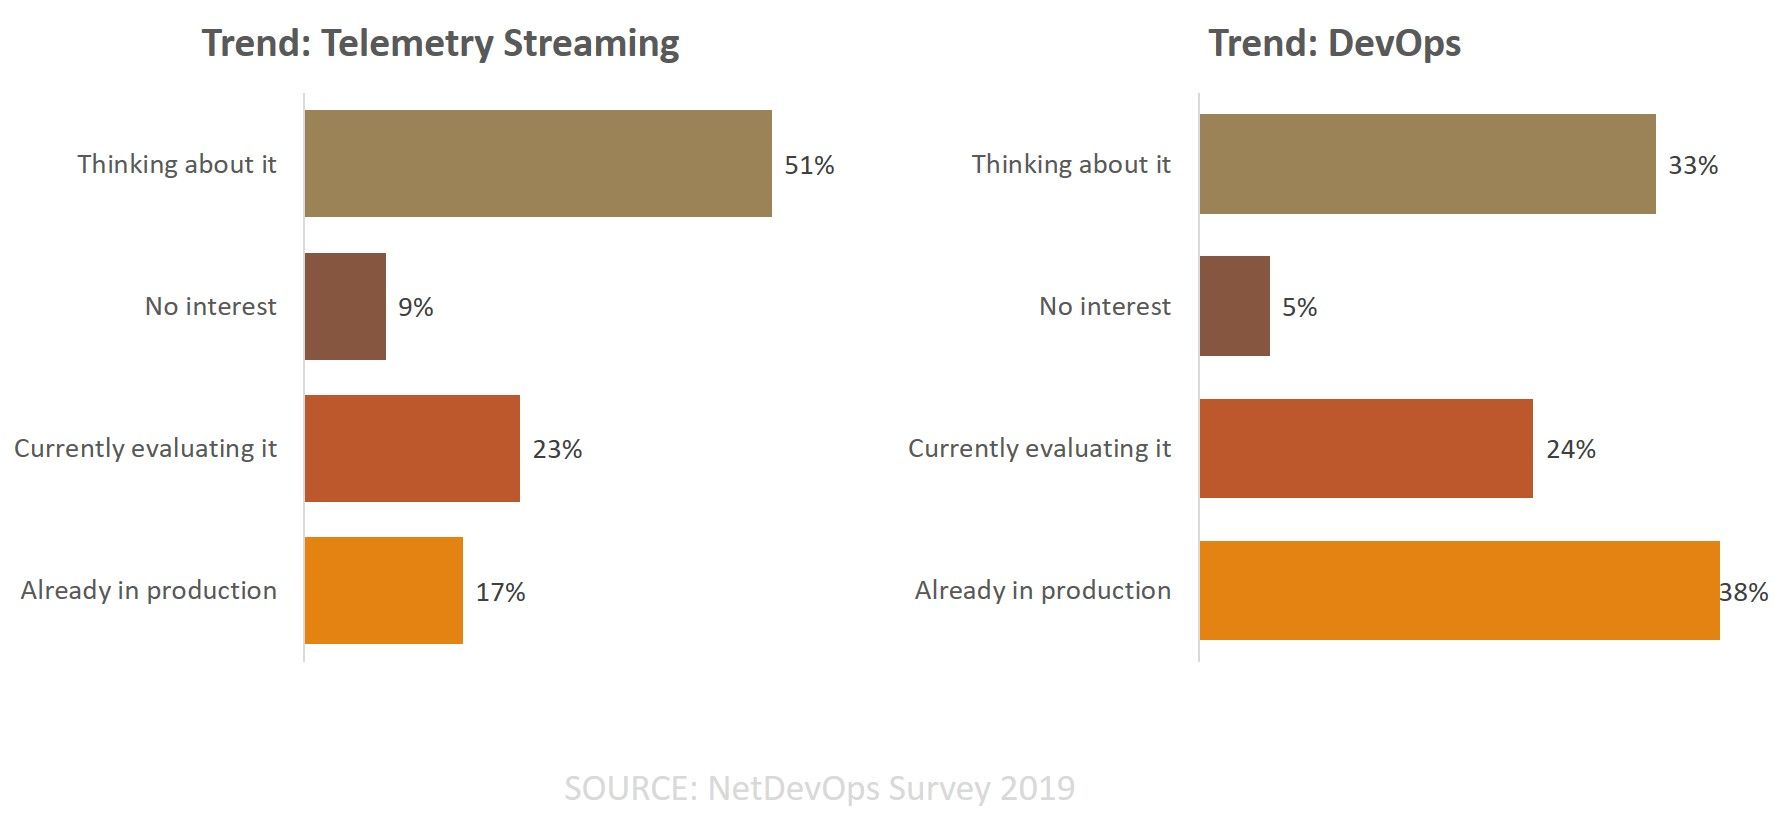
Die Erkennung von Problemen, also die Anomalieerkennung, stützt sich heute hauptsächlich auf automatisierte Warnmeldungen zu Verfügbarkeit und Schwellenwerten. Doch immer mehr NetOps setzen auf die Korrelation von Ereignissen mithilfe von Regel-Engines sowie KI/ML. SNMP bleibt die wichtigste Telemetriequelle, dicht gefolgt von anderen protokollbasierten Daten (ICMP) und herkömmlichen Protokolldateien. API- und Streaming-Telemetrie werden von etwa einem Viertel der Befragten genutzt. Die Hälfte der Befragten „denkt über“ Telemetrie-Streaming nach, während fast ein Viertel (23 %) dessen Einsatz prüft. Die Nutzung von API und Streaming-Telemetrie deutet auf eine Modernisierung des Netzwerkbetriebs hin, da beide Schlüsseltechnologien sind, die KI/ML und einen zukünftigen AIOps-Betrieb ermöglichen.
Während NetOps ihre automatisierte Zukunft gestalten, dürfte es niemanden überraschen – am allerwenigsten diejenigen, die unsere eigene Forschung verfolgt haben –, dass Python die bevorzugte Programmiersprache ist. Bei den Tools ist Ansible der klare Favorit für die automatisierte Erstellung und Bereitstellung von Konfigurationen, während Git als bevorzugtes Repository weiter an Bedeutung gewinnt.
Der Trend zur Automatisierung ist für die meisten Netzwerkbetriebsteams überlebenswichtig. Da mehr als ein Drittel 251 bis 1.000 Geräte und ein weiteres Drittel 1.001 bis 5.000 Geräte verwaltet, ist Automatisierung der effizienteste Weg, um mit den immer anspruchsvolleren Bereitstellungsplänen Schritt zu halten.
Die NetDevOps-Umfrage zeigt, dass die meisten Befragten größere Änderungen monatlich in die Produktionsumgebung übertragen. Die Mehrheit spielt größere Änderungen „seltener als einmal pro Monat“ oder „ein- bis fünfmal pro Monat“ ein. Kleinere Änderungen werden hingegen häufiger – nämlich wöchentlich – in die Produktionsumgebung übertragen. Die Mehrheit spielt kleinere Änderungen entweder „ein- bis fünfmal pro Woche“ oder „mehrmals täglich“ ein.
Die NetDevOps-Umfrage enthält noch viele weitere Details. Ich empfehle Ihnen dringend, sie zu lesen, um ein Gespür für den Puls der zunehmend automatisierten Welt des Netzwerkbetriebs zu bekommen.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...