Aus einer scheinbar einfachen Anwendungsanfrage lassen sich weitaus mehr Merkmale ableiten, als es zunächst den Anschein hat. Da wäre natürlich die IP-Adresse, anhand derer sich der Standort einer Person bestimmen lässt. Das nennt man Geolokalisierung, und die Erfassung dieser Information ist heute gängige Praxis. Daraus lassen sich jedoch auch weitere Merkmale ableiten, etwa ob sich jemand „innerhalb eines Unternehmensstandorts“ befindet. Mithilfe etwas fortschrittlicherer Datenanalysen lässt sich außerdem feststellen, ob der Standort für den Benutzer, der auf die Anwendung zugreifen möchte, typisch oder ungewöhnlich ist.
Und das lässt sich allein aus einer IP-Adresse ableiten. Betriebssystem- und Geräteparameter können leicht durch die Untersuchung der Header in der HTTP-Anfrage ermittelt werden, die für den Zugriff auf die Anwendung gesendet wird. Bei einem Webbrowser lässt sich sogar ein noch genauerer Fingerabdruck erstellen und anschließend mit früheren Kommunikationsvorgängen vergleichen, um festzustellen, ob „Jim“ tatsächlich derselbe „Jim“ ist, dem Sie bereits in der Vergangenheit Zugriff gewährt haben.
All diese Informationen – die extrahierten und abgeleiteten Variablen – bilden das, was in der Branche für Application Delivery Controller (ADC) seit vielen Jahren als „Kontext“ bezeichnet wird. Dieser Kontext dient als Grundlage für Sicherheitsentscheidungen, ermöglicht Innovationen bei der Bereitstellung und unterstützt den Einsatz von Beschleunigungstechniken, die das Anwendungserlebnis verbessern.
Daher war es nicht überraschend, diesen Artikel zu lesen, der den Tod von RBAC und die Einführung von ABAC verkündet (attributbasierte Zugriffskontrolle). Es basiert auf Kontext, wird aber mit einem viel cooleren Akronym bezeichnet, das etwas leichter über die Lippen geht (und wesentlich förmlicher klingt). Im Mittelpunkt des Artikels (lesen Sie ihn ruhig, ich bin noch hier, wenn Sie zurückkommen …) steht eigentlich die Abschaffung von Rollen als primärem Autorisierungsmittel und deren Ersetzung durch Attribute. Dabei geht es eher um einen Mechanismus zur internen Zugriffskontrolle oder zur Zugriffskontrolle zwischen Unternehmen, doch das Konzept ist breit anwendbar. Es kommt beispielsweise im Banken- und Finanzsektor häufig in Betrugsbekämpfungslösungen zum Einsatz. Wahrscheinlich sind Sie schon einmal mit einer solchen Lösung in Berührung gekommen, als Sie sich beim Onlinebanking angemeldet oder Ihre Aktienkurse überprüft haben und die App Sie dabei mit einer Ihrer Sicherheitsfragen genervt hat – weil Sie sich von einem für Sie untypischen Ort, mit einem neuen Gerät oder einem anderen Browser angemeldet haben.
Da ein erheblicher Anteil der Sicherheitsverletzungen in den vergangenen 15 Jahren auf Probleme beim Anwendungszugriff – vor allem gestohlene Zugangsdaten – zurückzuführen ist und dadurch Betrugsschäden in Millionenhöhe sowie der Verlust personenbezogener Daten entstanden sind, gewinnen solche Verfahren für den Schutz von Unternehmens- und Verbraucherdaten zunehmend an Bedeutung. Laut dem Bericht von Javelin Strategy & Research 2014 Identity Fraud Report: Datenschutzverletzungen bei Kartendaten und unzureichende Passwortgewohnheiten von Verbrauchern begünstigen besorgniserregende Betrugstrends sind 61 % aller Sicherheitsverletzungen auf gestohlene Zugangsdaten zurückzuführen.
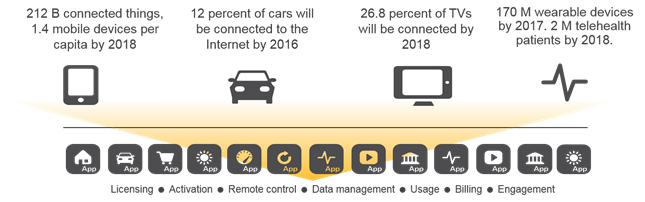
Und angesichts der wachsenden Zahl von „Dingen“, die weltweit mit Apps kommunizieren werden, ist es nun von existenzieller Bedeutung, diesen „Dingen“ den Zugriff auf Apps zu ermöglichen.
Und das bedeutet traditionell, dass irgendeine Form von Zugangsdaten erforderlich ist. Zugangsdaten, die gestohlen und missbraucht werden können, um in internen Systemen, Netzwerken und Datenbeständen verheerenden Schaden anzurichten.
Nun kenne ich keine Organisation, die ernsthaft erwägt, jedem „Ding“, dem sie möglicherweise Zugriff gewähren muss, eine Rolle zuzuweisen. Der dafür erforderliche Umfang ist zwar machbar, aber nicht praktikabel. Auch die Zuweisung einer eigenen Identität an jedes einzelne „Ding“ scheint eine unüberwindbare Herausforderung zu sein – mathematisch gesehen ein Grenzwert*, der niemals erreicht werden kann. Tatsache ist jedoch, dass diese Dinge (und ihre Besitzer) Zugriff auf Anwendungen benötigen werden, von denen sich zumindest einige direkt in Ihrem Rechenzentrum befinden könnten. Anwendungen, die das jeweilige Ding aktivieren, steuern und darüber Bericht erstatten.
Dies muss unbedingt vor der Bereitstellung bedacht werden. Vor der allgemeinen Verfügbarkeit. Bevor Millionen von Verbrauchern Ihr „Ding“ verwenden und damit versuchen, auf diese Anwendungen zuzugreifen.
Überlegen Sie jetzt, wie Sie einen sicheren Zugriff ermöglichen wollen, bevor daraus ein Problem wird. Konzipieren Sie eine Lösung, die auf dem Kontext – auf Attributen – basiert, bevor Firmware- oder Softwareupdates für unzählige Millionen Geräte erforderlich werden.
Der Hersteller einer Netzwerkschnittstelle (Ethernet, Bluetooth usw.) lässt sich anhand der MAC-Adressen identifizieren. Das ist eine äußerst relevante Information bei der Fehlerbehebung in einem lokalen Netzwerk, insbesondere wenn der Techniker oder Betreiber sie in einem Paketmitschnitt ohne Weiteres erkennen kann. Bei „Dingen“ wird es Möglichkeiten für dieselbe Art der attributbasierten Identifizierung geben, die bei der Konzeption und Implementierung eines ABAC-Systems hilfreich sein kann. Gemeint sind nicht MAC-Adressen, die außerhalb der lokalen Domäne nicht bestehen bleiben, sondern andere geräteidentifizierende Attribute, die in den Kommunikationsaustausch eingebettet und von den Zugangskontrollinstanzen zur Überprüfung der Legitimität verwendet werden können.
Und angesichts der Vielzahl an Dingen, die Sie identifizieren müssen, wenn Sie im IoT-Bereich tätig sind, sollten Sie ein solches System konzipieren und implementieren.
Wenn Sie also in das IoT einsteigen (und die Daten aus unserem demnächst erscheinenden Bericht „State of Application Delivery 2016“ zeigen, dass dies auf ziemlich viele von Ihnen zutrifft), ist es keineswegs zu früh, sich Gedanken darüber zu machen, wie Sie den Zugriff sicher verwalten wollen. Nennen Sie es Kontext, nennen Sie es ABAC oder geben Sie ihm einen anderen Namen. Doch wie auch immer Sie es nennen: Es darf nicht zu etwas werden, das Sie vergessen haben zu berücksichtigen – und in die Tat umzusetzen.
*Okay, ich gebe es zu. Mein Nebenfach im Grundstudium war tatsächlich Mathematik. So, jetzt ist es raus.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...