
Software-as-a-Service-Angebote (SaaS) setzen sich branchenübergreifend immer stärker durch, da Unternehmen nach zunehmend dynamischen und flexiblen Möglichkeiten suchen, Software zu nutzen und gleichzeitig Betriebsstabilität, Kostentransparenz, dynamische Skalierbarkeit und Agilität sicherzustellen.
Bevor wir uns jedoch der von einem Drittanbieter bereitgestellten Anwendung zuwenden, müssen mehrere Komponenten vorhanden sein, damit unsere Benutzer darauf zugreifen können. Dazu gehören Netzwerkkonnektivität, Speicher, Rechenleistung (auf der Infrastrukturebene), Virtualisierung, Betriebssystem, Middleware, Laufzeitumgebung und alles Weitere, was erforderlich ist, damit die Anwendung innerhalb der Dienstebene ausgeführt werden kann. Erst dann geht es um die RBAC-Konfiguration, die Benutzerverwaltung und die Bereitstellung der Anwendung für Ihre Endbenutzer.
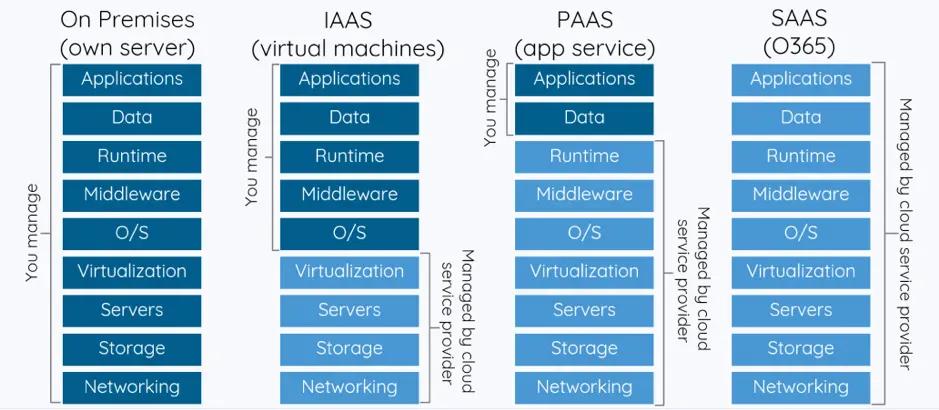
Es ist außerdem wichtig zu beachten, dass sich bei vielen der oben genannten Ebenen die zugrunde liegenden Technologien innerhalb des jeweiligen Funktionsbereichs zunehmend konsolidieren und überschneiden. Dennoch sind in Unternehmen in der Regel unterschiedliche Teams mit eigenen Prozessen für die jeweilige Ebene verantwortlich. Häufig sind auf jeder Ebene sogar mehrere Teams tätig.
Dieser Artikel stellt die Ideen und Innovationen von Thad Széll (Distinguished Engineer bei UBS) und Nuno Ferreira (Field CTO bei Volterra) vor, die es Unternehmen ermöglichen sollen, SaaS-Anwendungen in Echtzeit sicher und unter Wahrung der Privatsphäre einzuführen, ohne die bestehende Umgebung zu beeinträchtigen oder zu verunreinigen. Ihr Fokus lag zunächst auf Microsoft Office 365.a
Wie wir alle wissen, erfolgt der Zugriff auf SaaS-Anwendungen in der Regel über das öffentliche Internet, und genau hier treten die ersten Probleme auf. Das erste Infrastrukturproblem ergibt sich daraus, dass die Anwendung zuvor in einer kontrollierten, weitgehend statischen Infrastruktur betrieben wurde und nun über das Internet aufgerufen wird, das äußerst dynamisch ist und nicht der Kontrolle einer einzelnen Instanz unterliegt.
Einige SaaS-Anbieter können dedizierte Verbindungen (z. B. bietet Azure ExpressRoute an) oder VPNs bereitstellen, über die sich Organisationen privat mit ihnen verbinden können. Um solche Mechanismen einzuführen, müssen Organisationen mindestens:
Richten Sie ein Peering (auf Netzwerkebene) mit dem SaaS-Anbieter ein und pflegen Sie die Routing-Beziehungen. Speisen Sie die öffentlichen IP-Adressen des SaaS-Anbieters in das Unternehmensnetzwerk ein bzw. kündigen Sie sie dort an. Behandeln Sie den Dienst wie ein Extranet oder eine DMZ und ergänzen Sie ihn um mehrere Segmentierungs- und Sicherheitsebenen. Falls der SaaS-Anbieter seinen Kunden lediglich einen VPN-Dienst anbietet, ist ein Gerät erforderlich, das dieses VPN aufbaut und aufrechterhält. Beachten Sie, dass diese Technologien das Latenzproblem nicht lösen.
Der Einsatz eines Forward-Proxy-/NAT-Geräts kann einige Sicherheitsbedenken ausräumen, löst jedoch NICHT das Routing-Problem und beseitigt auch nicht die Notwendigkeit, öffentliche IP-Adressen von Drittanbietern in das Unternehmensnetzwerk einzuspeisen.
Darüber hinaus sind SaaS-Anbieter häufig äußerst dynamisch, und die von ihnen bekannt gegebenen Adressen, DNS-Namen und veröffentlichten Endpunkte ändern sich sehr regelmäßig. Daher müssen betriebliche Mechanismen vorhanden sein, um Peering, Einspeisung, Bekanntgabe und Sicherheitskontrollen aufrechtzuerhalten.
Eine Lösung, die einen Forward-Proxy bzw. NAT ohne Routing ermöglicht, ist daher eleganter und notwendig.
Nehmen wir Office 365 als Beispiel. Microsoft baut seine Cloud-Präsenz mit Azure aus, und die Microsoft Application Services werden täglich erweitert. Diese Plattform ermöglicht großen Unternehmen private, dedizierte physische Hochgeschwindigkeitsverbindungen zu Azure, die als ExpressRoute bezeichnet werden.
Microsoft könnte daher die oben genannten Probleme (in Bezug auf Datenschutz und Latenz) lösen, indem das Unternehmen den Mitarbeitern den Zugriff auf Office 365 über diese dedizierte private ExpressRoute-Verbindung ermöglicht.
ExpressRoute für Office 365 bietet einen alternativen Routingpfad zu vielen über das Internet erreichbaren Office 365-Diensten. Die Architektur von ExpressRoute für Office 365 basiert darauf, die öffentlichen IP-Präfixe von Office 365-Diensten, die bereits über das Internet zugänglich sind, in Ihren bereitgestellten ExpressRoute-Verbindungen anzukündigen, damit diese IP-Präfixe anschließend in Ihrem Netzwerk weiterverteilt werden können. Mit ExpressRoute aktivieren Sie faktisch mehrere unterschiedliche Routingpfade für Office 365-Dienste – über das Internet und über ExpressRoute. Diese Routingkonfiguration in Ihrem Netzwerk kann eine erhebliche Änderung an der Gestaltung und Absicherung Ihrer internen Netzwerktopologie darstellen.
Okay, also vielleicht doch nicht ganz so privat.
Das folgende Bild veranschaulicht dieses Szenario:
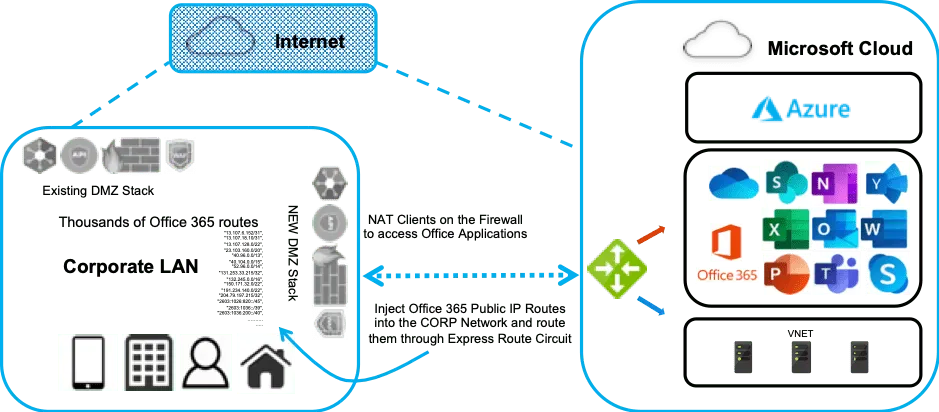
Dieser Ansatz stellt Netzwerk- und Sicherheitsteams vor drei unterschiedliche Herausforderungen:
Netzwerkrouting und NAT: Das Infrastrukturteam für das Unternehmensnetzwerk muss öffentlich routbaren IP-Adressraum in das Unternehmensnetzwerk einspeisen, damit Benutzer den bevorzugten Pfad (über ExpressRoute) nutzen können. Um zu verhindern, dass das Unternehmensnetzwerk gegenüber Microsoft offengelegt wird, muss das Netzwerkteam außerdem NAT für dieses Microsoft-Netzwerk implementieren. Dies erhöht nicht nur die betriebliche Komplexität durch die Verwaltung des BGP-Peerings (einschließlich NAT) mit Microsoft, sondern erfordert auch eine sorgfältige Planung, um den Netzwerkkomplexitäten Rechnung zu tragen, die dadurch entstehen, dass das Routing sowohl über eine dedizierte Verbindung mit in das Kernnetz eingespeisten Routen als auch über das Internet verfügbar ist. Änderungsmanagement für die Sicherheit: Die Adressen von Office 365 ändern sich von Zeit zu Zeit. Daher müssen diese Änderungen in der internen Sicherheits- und Proxy-Infrastruktur des Unternehmens berücksichtigt werden. Andernfalls kann es bei aktivierter ExpressRoute-Verbindung zu zeitweiligen oder vollständigen Verbindungsverlusten zu Office-365-Diensten kommen. Microsoft stellt ein umfassendes und regelmäßig aktualisiertes Dokument (sowie eine REST-API) bereit, das eine Liste der Domänen, IP-Adressen und TCP/UDP-Ports enthält, die auf den Sicherheits- und Routing-Appliances des Unternehmens konfiguriert und fortlaufend aktualisiert werden müssen, um die Sicherheits- und Governance-Richtlinien des Unternehmens durchzusetzen. Betriebliche und sicherheitsbezogene Transparenz: NAT-Geräte bieten kaum oder gar keinen Einblick in die Anwendung. Wie sind wir also mit diesem Szenario umgegangen, als keine Lösung gut genug erschien?
Wir haben eine elegante Lösung entwickelt, die die Verwaltung komplexer Netzwerkinfrastrukturen und Sicherheitsrichtlinien überflüssig macht und Mitarbeitern zugleich die Vorteile einer ExpressRoute-Verbindung für den Zugriff auf Office 365 und zugehörige Anwendungsdienste bietet.
Der integrierte Netzwerk- und Sicherheits-Stack von Volterra umfasst einen Anwendungsrouter mit programmierbaren Proxy- und Lastenausgleichsfunktionen, um diesen Bedarf zu erfüllen. Darüber hinaus bietet Volterra Unternehmen einen einfachen Weg zur Einführung einer Zero-Trust-Sicherheitsarchitektur.
Auf übergeordneter Ebene verfügt das Unternehmen über einen Volterra-Application-Gateway-Cluster, der mit dem ExpressRoute-Router gekoppelt ist, über den Microsoft die Office-365-Routen und -Dienste bereitstellt. Das Volterra Application Gateway erkennt die Office-365-Endpunkte automatisch über diesen Router, sodass Unternehmen von dort aus auf Office-365-Dienste zugreifen können. Dank dieser Innovation müssen die Betreiber keinen weiteren Prozess verwalten, der dynamische Konfigurationen in Regeln für ihre Infrastruktur übersetzt. Die Auto-Discovery-Funktion des Volterra Gateway ermöglicht es den Clients, das Ziel ihrer Anfragen fortlaufend zu ändern. Das Gateway führt bei jeder eingehenden Anfrage automatisch eine Erkennung und TLS-Integritätsprüfung durch.
Der zweite Teil der Lösung besteht darin, diese Dienste für Unternehmensbenutzer bereitzustellen, ohne die öffentlichen Microsoft-Routen innerhalb des Unternehmensnetzwerks bekannt zu geben. Dies kann auf zwei Arten erreicht werden:
Die erste Methode besteht darin, dies direkt über den ExpressRoute-Verbindungskreis vom Volterra-Application-Gateway-Cluster in Azure aus durchzuführen. Dabei ist zu beachten, dass lediglich die IP-Adresse des Volterra-Application-Gateway-Clusters in Azure in das Unternehmensnetzwerk eingespeist wird. Zur Veranschaulichung gehen wir davon aus, dass sich das Gateway in Azure befindet. Es kann jedoch an einem beliebigen Ort bereitgestellt werden, sofern die folgenden beiden Bedingungen erfüllt sind: a. Benutzer können auf das Gateway zugreifen, um Datenverkehr dorthin zu senden (oder das Gateway fängt diesen ab). b. Das Gateway ist mit einem ExpressRoute-Verbindungskreis verbunden, über den die Office-365-Endpunkte erreichbar bzw. auffindbar sind. Die zweite Methode besteht darin, einen oder mehrere Volterra-Application-Gateway-Cluster innerhalb des Unternehmensnetzwerks (und in privaten Rechenzentren) hinzuzufügen. Anschließend konfigurieren wir Richtlinien, um die ermittelten Office-365-Endpunktdienste über den lokalen Application-Gateway-Cluster bereitzustellen. Diese Endpunkte werden über das Volterra Application Gateway ermittelt, das sich in der Azure Cloud befindet (wie im ersten Teil erläutert). Darüber hinaus kann das IT-Betriebsteam des Unternehmens zusätzliche Sicherheits- und Authentifizierungsrichtlinien konfigurieren und gleichzeitig den gesamten Datenverkehr verschlüsseln. Die folgenden Abbildungen veranschaulichen diese Szenarien:
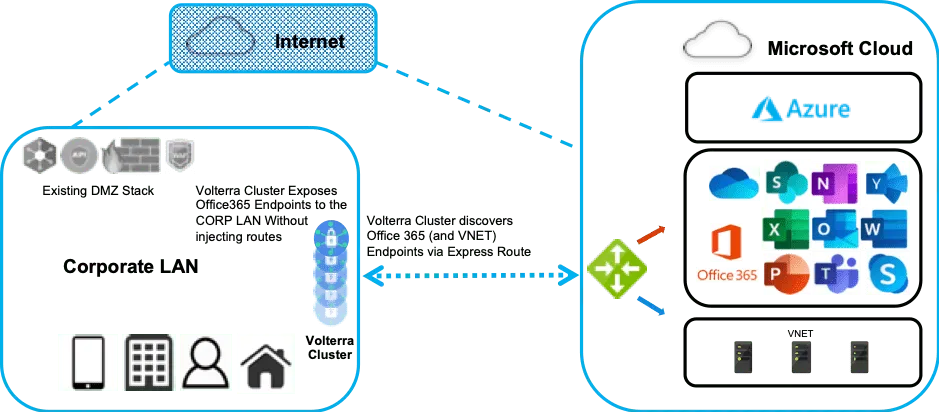
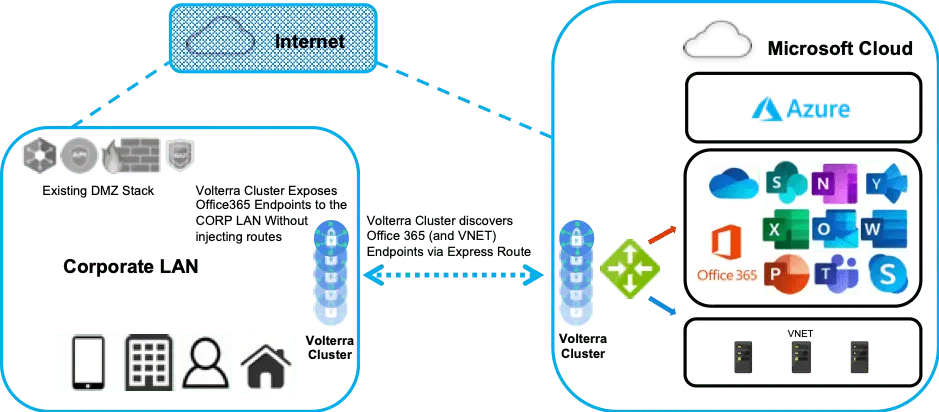
Der Volterra Application Gateway-Cluster bietet außerdem Funktionen zur automatischen Skalierung. Das bedeutet, dass eine weitere Gateway-Instanz gestartet und dem Cluster hinzugefügt wird, sobald ein Gateway einen bestimmten Schwellenwert überschreitet.
Weitere Funktionen der Volterra-Lösung, die den Netzwerk-, Sicherheits- und Betriebsteams des Unternehmens erhebliche Vorteile bieten, sind:
Einfache Betriebsführung durch zentralisierte Richtlinien und SaaS-basiertes Management. Integrierte, einheitliche Proxy-, Sicherheits- und Routing-Funktionen mit programmierbarer Datenebene. Detaillierte und umfassende Transparenz, Protokollierung und Metriken zur Anwendungsnutzung und zu Zugriffen. Durch diese Einfachheit und operative Exzellenz ist diese Lösung unserer Ansicht nach die richtige Antwort für Unternehmen, die ähnliche Ziele wie UBS verfolgen. Sie ermöglicht die private Nutzung von SaaS-Diensten wie Office 365, ohne dass das Unternehmensnetzwerk „für öffentliche Netzwerke verfügbar gemacht oder sogar Teil davon werden muss“.
Über den Autor
Ähnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...