Damals (wir sprechen hier vom Jahr 2003, in technologischer Hinsicht also von grauer Vorzeit) waren die Hoffnungen und Erwartungen an eine nahtlosere Identitätsverwaltung groß. Zu dieser Zeit gewann die Security Assertion Markup Language (SAML) erstmals an Bedeutung und wurde zunehmend für die Identitätsbereitstellung eingesetzt, insbesondere zur Implementierung von Single-Sign-on-Lösungen (SSO).
Die größte Sorge galt damals verwaisten Konten und der Vereinfachung der Passwortverwaltung. Wie Sie sich vielleicht erinnern, war dies das Zeitalter der Webifizierung und der serviceorientierten Architektur (SOA), in dem alles in eine Webanwendung umgewandelt wurde. Daher lag es nahe, einen webnativen Standard einzusetzen, um die Herausforderungen bei der Identitätsverwaltung zu bewältigen.
Wie sich herausstellt, ergibt es jetzt auch Sinn.
Schließlich wird heutzutage alles in die „Cloud“ verlagert. Das ist eigentlich nur eine nette Umschreibung dafür, dass all Ihre webbasierten Anwendungen nach draußen in die „Cloud“ wandern. Die Herausforderungen bei der Bereitstellung und Verwaltung (sowie bei der Vermeidung verwaister Konten oder unbefugter Zugriffe) betreffen nun nicht mehr nur interne Systeme, sondern auch extern gehostete (cloudbasierte) Systeme.
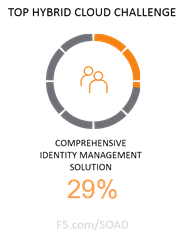
Und das bestätigen auch die Ergebnisse unserer Umfrage von 2016 zum Stand der Anwendungsbereitstellung . Auf die Frage nach den Herausforderungen, mit denen die Befragten bei hybriden (Multi-)Cloud-Umgebungen konfrontiert waren, wurden am häufigsten fehlende Analysen zur Bestimmung des geeigneten Hosting-Standorts für eine bestimmte Anwendung (29 %) und das Fehlen einer umfassenden Identitätsmanagementlösung (29 %) genannt. Das könnte erklären, warum Identitätsföderation (26 %) – Trommelwirbel bitte – ganz oben auf der Liste der für 2016 geplanten Dienste stand.
Identitätsföderation ist im Grunde die Weiterentwicklung (oder Evolution) von Lösungen, die für die automatisierte Bereitstellung, Überprüfung und Verwaltung von Identitäten innerhalb des Unternehmens konzipiert wurden und dabei auch externe Systeme (außerhalb des Unternehmens, in der Cloud) einbeziehen. Die Lösung stützt sich auf eine „maßgebliche Identitätsquelle“, ähnlich wie DNS, anhand derer anwendungsspezifische Identitäten verwaltet werden können. Diese Quelle befindet sich fast immer im eigenen Rechenzentrum, da sie den unternehmensweiten (maßgeblichen) Identitätsspeicher darstellt.
Die Identitätsföderation nutzt dann SAML als Vermittler für Anwendungen, die sich außerhalb der Kontrolle der IT befinden, etwa SaaS-Anwendungen. Der Identitätsföderationsdienst vermittelt zwischen den Benutzern und den Anwendungen, auf die sie zugreifen möchten, und stellt sicher, dass Bobs Identität beim Versuch, auf Office365 zuzugreifen, weiterhin gültig und zum Zugriff auf die Anwendung berechtigt ist. Andernfalls wird der Zugriff VERWEIGERT. Ist alles in Ordnung, können Sie sicher sein, dass schon bald eine weitere PowerPoint-Präsentation in Ihrem Posteingang landet.
Laut Osterman Researcherkennt die IT-Abteilung erst 9 Tage nach dem Ausscheiden eines Benutzers aus dem Unternehmen, dass dessen Konto deaktiviert werden muss. Der Studie zufolge sind durchschnittlich 5 % der Benutzer im Active Directory nicht mehr im Unternehmen beschäftigt. Auch der Aspekt „autorisiert“ darf nicht außer Acht gelassen werden: Laut derselben Studie wechseln 19 % der Beschäftigten jedes Jahr ihre Position oder ihren Aufgabenbereich, wodurch sich ihre Zugriffsberechtigungen ändern können.
ID-Föderationsdienste können auch SSO-Funktionen bereitstellen. Beispielsweise kann ich mich bei unserem Remote-Portal (von F5) einmal anmelden und anschließend dank der ID-Föderationsdienste automatisch verschiedene Webanwendungen starten – einige davon lokal, andere als SaaS. Ich melde mich einmal an und muss mich danach nicht mehr darum kümmern.
Und auch die IT muss sich darum keine Gedanken machen, denn meine Rolle, meine Zugriffsebenen und meine Berechtigung werden anhand der maßgeblichen Quelle überprüft. Die Daten sind stets aktuell – und nicht erst neun Tage später –, da Änderungen nicht erst einen manuellen oder webbasierten Prozess durchlaufen müssen. Das steigert nicht nur meine Produktivität, sondern auch die der armen IT-Mitarbeiter, die sonst den ganzen Tag damit verbringen würden, Änderungen anhand einer Excel-Tabelle zu überprüfen, die ihnen jemand von SaaS-1 und SaaS-2 am selben Tag zuvor per E-Mail geschickt hat. Und ja, genau so lief es tatsächlich, bevor SAML praktisch zum De-facto-Standard für die Identitätsföderation bei SaaS-Lösungen für Unternehmen wurde.
Aber denken Sie nicht, SAML sei nur für „Benutzer“-Anwendungen wie DropBox, SFDC und Office365 gedacht. Es ist auch ein äußerst wertvolles Werkzeug zur Verwaltung der cloudbasierten Systeme, auf die die IT-Abteilung Zugriff hat. Nehmen wir zum Beispiel an, dass Mitarbeiter Instanzen, Zugriffsrechte und Dienste in AWS verwalten. Das geschieht (in den meisten Fällen) über das AWS-Verwaltungsportal. Ein Portal, das über einen Dienst zur Identitätsföderation verwaltet werden kann.
Die gleichen Gründe, aus denen Sie den Zugriff auf Office365 über eine zentrale, maßgebliche Quelle steuern möchten, gelten auch für den Zugriff auf die Systeme, mit denen Ihre Cloud-Infrastruktur verwaltet wird. Sie möchten weder, dass ehemalige Beschäftigte weiterhin Zugriff auf dieses System haben, noch neun Tage darauf warten, dass der Zugriff gesperrt wird. Durch die Integration und Automatisierung mittels SAML zugleich Risiken zu beseitigen und den Bereitstellungsprozess zu verbessern, ist wie eine „Zwei zum Preis von einem“-Aktion in Ihrem Lieblingsgeschäft.
Dienste für die Identitätsföderation steigern nicht nur die Produktivität und reduzieren Risiken, sondern können auch die Betriebskosten senken, da bei jedem Ausscheiden aus dem Unternehmen oder bei Änderungen von Rollen bzw. Zuständigkeiten keine kostspieligen manuellen Prozesse mehr durchgeführt werden müssen, die zudem einer Kontrolle bedürfen.
Diese Funktion verbessert letztlich die Agilität, sodass die IT sich besser anpassen und Geschäftsinitiativen unterstützen und ermöglichen kann. Wenn die IT nicht mehr durch langwierige manuelle Prozesse oder individuelle Integrationen gebunden ist, kann sie Systeme einfacher und schneller ändern und eine einheitliche Durchsetzung von Richtlinien gewährleisten, ohne dafür zahlreiche Hürden überwinden zu müssen. Das bedeutet, dass das Unternehmen Systeme und Anwendungen nach Bedarf migrieren, hinzufügen und entfernen kann, ohne dadurch ausgebremst zu werden, dass die IT alle für die Gewährleistung von Compliance und Zugriff erforderlichen Komponenten manuell miteinander „verknüpfen“ muss.
ID-Föderationsdienste gewinnen zunehmend an Bedeutung, da sie nicht nur den Alltag der Benutzer durch SSO und föderierten Zugriff erleichtern, sondern auch die Agilität erhöhen, Risiken reduzieren und die Betriebskosten für die Verwaltung der wachsenden Zahl von Anwendungen senken, die wir täglich lokal und in der Cloud nutzen müssen.
Möchten Sie tiefer in die Details von SAML eintauchen? Sehen Sie sich diese Lightboard-Lektion zu SAML von unserem Kollegen John Wagnon an.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...