Für CISOs lautet die Frage heute nicht mehr: „Sind wir sicher?“ Der explosionsartige Einsatz von KI hat die Spielregeln verändert.
Unser E-Book „F5 State of Application Security Strategy 2026“ bietet viele wertvolle Einblicke darin, inwiefern die Sicherheit mit KI-Implementierungen Schritt hält – und inwiefern nicht. Eine Statistik aus unserer Studie, die mir besonders aufgefallen ist, betrifft die zunehmende Verbreitung agentischer KI.
Da sich KI-Agenten in Unternehmen immer weiter vermehren, geben mehr als drei Viertel (77 %) der Organisationen an, dass die Bewältigung der explosionsartigen Zunahme nichtmenschlicher Identitäten – einschließlich der Kontrolle ihrer Zugriffsrechte und der Sicherstellung, dass sie nicht ausgenutzt werden können – zu einer erheblichen Herausforderung wird.
Tatsächlich muss sich jedes Unternehmen damit auseinandersetzen – unabhängig davon, ob es voll auf KI setzt oder nicht. Da inzwischen fast jeder eigene KI-Agenten entwickeln und mehrere miteinander kooperierende Agenten einsetzen kann, hat ein CISO, der nicht versteht, was all diese Agenten tun, keine Chance. Daher müssen CISOs zunehmend folgende Fragen stellen und beantworten: „Was weiß diese KI? Wozu ist die KI berechtigt? Und können wir sie bei Bedarf stoppen?“
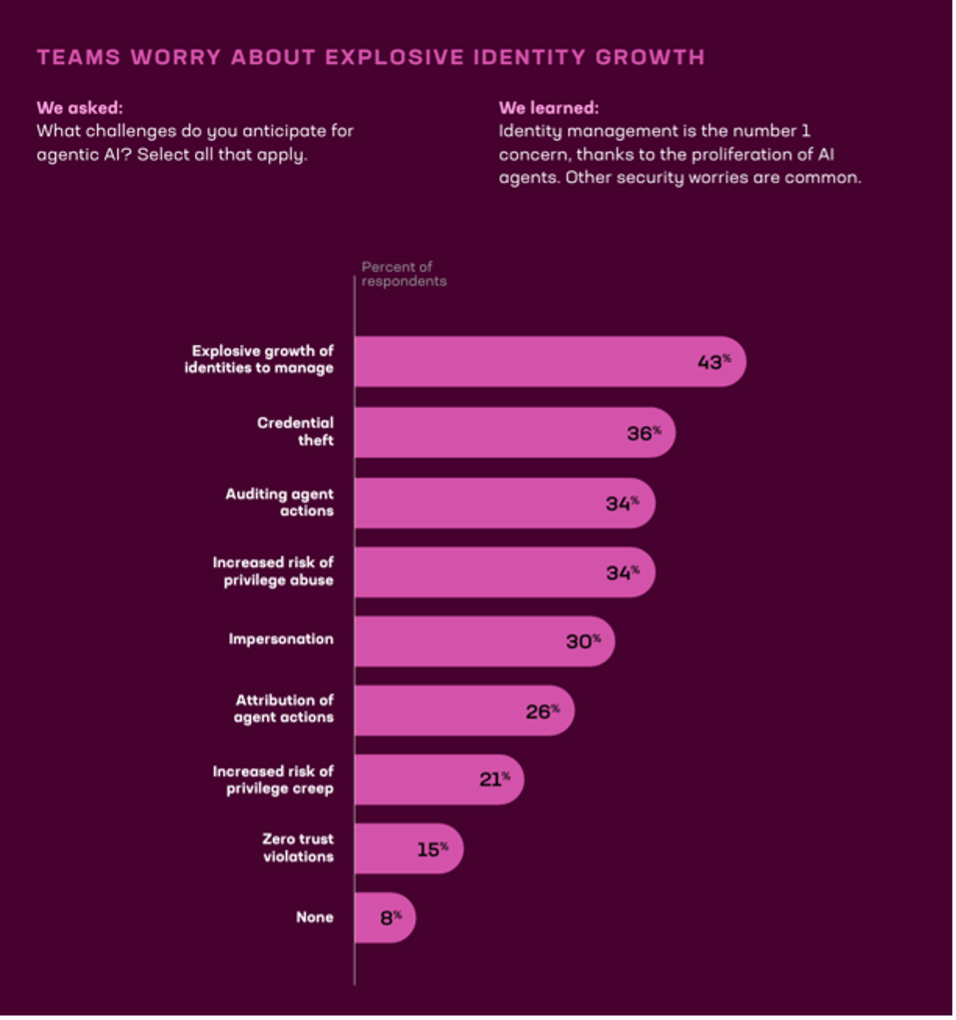
Die Standardantwort lautet: „bessere Transparenz und wirksame Governance“. Ohne Transparenz auf Laufzeitebene über alle Agenten hinweg, die auf Modelle zugreifen, mit Daten interagieren und Workflows auslösen, sind Sicherheit und Kontrolle unmöglich. Das gilt unabhängig davon, wo Ihre Anwendungen ausgeführt werden – ob in lokalen Rechenzentren oder in hybriden Multicloud-Umgebungen.
Deshalb ist Schatten-KI heute ein häufig diskutiertes Thema. Da mittlerweile fast jeder eigene KI-Agenten entwickeln und mehrere zusammenarbeitende Agenten einsetzen kann, hat ein CISO keine Chance, wenn er diese Schattenbereiche nicht ausleuchten und nachvollziehen kann, was jeder einzelne Agent tut.
Die Vertrauensgrenze erweitern – oder verletzen?
Doch selbst wenn der CISO jeden für das Unternehmen tätigen Agenten ausfindig machen kann – was keineswegs selbstverständlich ist, da nichtmenschliche Identitäten die menschlichen Identitäten im Organigramm schon bald im Verhältnis drei zu eins übertreffen werden –, ist die Governance alles andere als einfach.
Erstens schreitet Innovation meist schneller voran, als Kontrollmechanismen mithalten können. Die für Risiko- und regulatorische Compliance zuständigen Personen hinken in der Regel hinterher. Und wie ein altes Sprichwort sagt: Nur weil wir etwas tun können, heißt das nicht, dass wir es auch tun sollten. Vor der Bereitstellung eines bestimmten KI-Agenten müssen Unternehmen abwägen, ob der geschäftliche Nutzen den Aufwand für seine Absicherung rechtfertigt.
Zweitens werden Agenten mit bestimmten Zielsetzungen und den dafür erforderlichen Berechtigungen entwickelt. Entsprechend ihrem Zweck greifen sie auf Daten zu, treffen Entscheidungen, rufen APIs auf, stoßen Geschäftsprozesse an und kommunizieren mit Kunden sowie anderen Agenten.
Jede einzelne dieser nicht menschlichen Identitäten erweitert die Vertrauensgrenze und die Bedrohungslandschaft des Unternehmens. Daher müssen ihre Berechtigungen mit derselben Konsequenz geschützt werden wie die menschlicher Identitäten – vielleicht sogar noch stärker, da es für Sicherheitsteams äußerst schwierig sein kann, einen Angreifer zu erkennen, der eine Agentenidentität übernimmt und deren Berechtigungen ausweitet. Ein solcher Angreifer würde weiterhin wie ein autorisierter Benutzer erscheinen, insbesondere wenn sein Verhalten innerhalb bestimmter Parameter bleibt. Hier können probabilistische Sicherheitsmodelle helfen, die den Schwerpunkt auf das Verhalten legen.
Leider haben viele Unternehmen hierfür noch keine umfassende Lösung gefunden. Der Reifegrad variiert stark. Doch die geschäftlichen Folgen eines Versagens könnten – ob in regulatorischer Hinsicht, für die Reputation oder die Wettbewerbsfähigkeit – existenzbedrohend sein. Führt ein unkontrollierter Agent oder eine agentische Identität zu einer Datenschutzverletzung, könnte es äußerst schwierig sein, das Vertrauen der Kunden zurückzugewinnen oder den Aktienkurs wieder zu stabilisieren.
Schließlich wissen wir aus mehreren aktuellen, viel beachteten Beispielen wie dem Vorfall zwischen Hugging Face und OpenAI, dass Agenten häufig Dinge tun, die von ihren Betreibern nicht beabsichtigt waren. Die Beharrlichkeit von Agenten angesichts von Hindernissen führt mitunter dazu, dass sie es so lange weiter versuchen, bis sie eine völlig unerwartete Umgehungsmöglichkeit finden. Sie verfolgen unerbittlich das Ziel, für das sie programmiert wurden – selbst wenn sie ausdrücklich angewiesen werden, bestimmte Dinge nicht zu tun. Handelt es sich bei dem Hindernis um eine Schutzmaßnahme, die zur Risikobegrenzung oder sogar gezielt dazu eingerichtet wurde, den Agenten unter bestimmten Bedingungen zu stoppen, entsteht daraus ein Sicherheitsproblem.
Die KI-Entwickler können die Kontrolle behalten, indem sie nicht nur sicherstellen, dass alles korrekt konfiguriert ist, sondern auch Ausfallsicherungen in unsere Governance-Systeme integrieren. Ein Mensch als Kontrollinstanz reicht in der Regel nicht aus. Governance muss lange vor der Ausführung des ersten Prompts beginnen. Die Verantwortlichen auf Unternehmensseite werden in den Prozess einbezogen, um sicherzustellen, dass ihre Agenten wie gewünscht agieren, die Ergebnisse nachvollziehbar sind und Entscheidungen erklärt werden können.
Oft fehlt es an Verantwortlichkeit
Ich bin der Überzeugung, dass Governance mit der Verantwortung von Menschen beginnt. Leider wird dieses Thema jedoch in vielen Diskussionen nicht berücksichtigt. Was mir am meisten Sorgen bereitet und worüber sich, wie ich höre, auch andere CISOs Gedanken machen, ist die Frage: „Wer trägt die Verantwortung, wenn das Modell etwas ableitet, das es nicht ableiten sollte, oder wenn der Agent beziehungsweise eine Reihe von Agenten etwas tut, das wir nicht beabsichtigt haben?“ Denn standardmäßig wird die Verantwortung für solche Fehler dem CISO zugeschrieben.
CISOs allein verantwortlich zu machen oder ihnen standardmäßig die Risiken zuzuweisen, ist nicht der richtige Ansatz. Es muss ein Modell der geteilten Verantwortlichkeit eingeführt werden. Auch die Person, die den Einsatz des Agenten vorantreibt, sollte Verantwortung übernehmen, denn sie versteht den Zweck des Agenten und seine potenziellen Auswirkungen auf das Unternehmen – sowohl wenn der Agent wie vorgesehen funktioniert als auch wenn er außer Kontrolle gerät.
Von den CISOs, mit denen ich regelmäßig spreche, höre ich bereits zunehmend von diesem Problem. Sie sind nicht unbedingt in der Lage, die Ziele von Agenten, ihre Ablaufzeitpunkte oder mögliche Fehlentwicklungen zu beurteilen. Wenn wir dennoch dazu aufgefordert werden, werden wir allzu oft zur „Abteilung für Nein“, und das ist keine Rolle, die sich die meisten CISOs wünschen. Dann besteht die Gefahr, dass die KI-Governance zu einer inhaltsleeren Compliance-Checkliste verkommt, statt eine von der Geschäftsstrategie geleitete operative Disziplin zu sein.
Stattdessen benötigen CISOs Tools, mit denen sie die Führungskräfte der Geschäftsbereiche in die Verantwortung dafür einbinden können, was jeder Agent tun sollte, tun kann und nicht tun darf. Wenn ein KI-Agent im Namen Ihres Unternehmens handeln kann, muss jemand im Unternehmen dafür verantwortlich sein. So können CISOs die Lösungen mitgestalten, anstatt lediglich Vorgaben durchzusetzen.
Governance erfordert ein gutes Asset-Management
Im Kern ist Governance zum Teil eine Frage des Asset-Managements – unabhängig davon, ob es sich bei diesem Asset um einen weithin bekannten KI-Agenten handelt, der von allen im Unternehmen genutzt wird, oder um eine nicht genehmigte nicht-menschliche Identität, die ein Mitarbeiter im Verborgenen einsetzt, um produktiver zu sein.
Wie bei jedem anderen Asset muss das Unternehmen auch bei jedem Agenten steuern, wann er eingesetzt wird, wer die Verantwortung dafür trägt, wer davon profitiert (und zu welchen Kosten) und wann er aktualisiert, ersetzt oder außer Betrieb genommen werden muss.
Verwaiste KI-Agenten können leicht zum Ziel von Angriffen werden. Deshalb ist es entscheidend, für jeden Agenten eine namentlich benannte verantwortliche Person festzulegen. Eine einzelne Person kann für Tausende von Agenten verantwortlich sein, oder die Verantwortung kann auf mehrere Führungskräfte der obersten Leitungsebene verteilt werden. Es muss jedoch jemanden im Unternehmen geben, der den geschäftlichen Nutzen dieser Agenten versteht, die Verantwortung für sie übernimmt und dabei hilft, Leitplanken zu schaffen, damit sie auf Kurs bleiben. Eindeutige Identitäten, Autorisierung, kontinuierliche Überwachung und Lebenszyklusmanagement sind dabei von zentraler Bedeutung.
Für CISOs stehen zunächst konkrete Maßnahmen an: Sie müssen alle agentischen Identitäten erfassen, jeweils einen namentlich benannten Verantwortlichen aus dem Fachbereich zuweisen, festlegen, was jeder Agent tun darf, das Verhalten kontinuierlich überwachen und einen klaren Prozess für die Außerbetriebnahme etablieren. Ohne diese Grundlagen kann es in Unternehmen zu umfangreichen KI-Aktivitäten kommen, ohne dass die für das Risikomanagement erforderliche Verantwortlichkeit, Transparenz oder Kontrolle gewährleistet ist.
Natürlich ist die Governance agentischer Identitäten nur eine der großen Herausforderungen, vor denen CISOs heute stehen. Wenn Sie mehr über Sicherheit im KI-Zeitalter erfahren möchten, empfehle ich Ihnen dringend unser E-Book „F5 State of Application Security Strategy 2026“.
Über den Autor
Ähnliche Blogbeiträge
Vier Gründe, warum Sie den F5 Post-Mythos Security Summit nicht verpassen sollten
Holen Sie sich Expertenrat, um Ihre Apps, APIs und Modelle in der Post-Mythos-Welt zu schützen.

Von einer App zu einer ganzen Agentenflotte: Ein 90-Tage-Framework für KI-Sicherheit
Vermeiden Sie den kostspieligen Ansatz „Jetzt bereitstellen, später absichern“ – mit einem umfassenden Framework zum Schutz von KI-Modellen, Anwendungen und autonomen Agenten.

Fünf Stufen antifragiler Cyberresilienz verwandeln Praxis in Ergebnisse
Erfahren Sie, wie fünf Stufen antifragiler Resilienz Störungen in adaptive Verhaltensweisen überführen, die Ausfälle begrenzen und hybride Multicloud-Architekturen stärken.
Warum Ihre KI-Richtlinien, Governance und Leitplanken nicht warten können
KI-Richtlinien und -Governance dürfen nicht länger als reine Formalitäten oder Zukunftsthemen betrachtet werden. Sie müssen durch praktische, durchsetzbare Leitplanken ergänzt werden.

Wenn „privat“ nicht privat ist: Wie ChatGPT-Unterhaltungen öffentlich wurden
KI verändert die Arbeitsabläufe in Unternehmen, doch eine übersehene Einstellung hat bereits Tausende vertraulicher Unterhaltungen öffentlich zugänglich gemacht
KI-Nutzung verstehen: Warum Unternehmen Transparenz brauchen
Anstatt einen zu laxen oder zu strengen Ansatz zu verfolgen, können Unternehmen durch mehr Transparenz bei der KI-Nutzung fundierte und durchsetzbare Entscheidungen treffen.