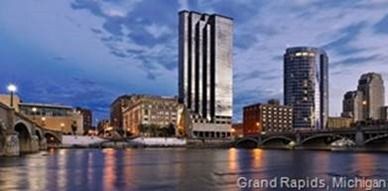
Grand Rapids ist die zweitgrößte Stadt Michigans und liegt auf der Unteren Halbinsel (die wir im Mittleren Westen umgangssprachlich als „unterhalb der Brücke“ bezeichnen). Grand Rapids hat keine herausragenden Wahrzeichen wie die Space Needle oder die Golden Gate Bridge, die Sie wahrscheinlich beide erkennen, ohne wissen zu müssen, in welchen Städten sie sich befinden. Obwohl Grand Rapids rasant wächst, denken die meisten Menschen bei Michigan an Detroit und daran, dass die Stadt lange als „Motor City“ bekannt war.
Es mag Sie überraschen, dass ein bedeutender Akteur im Bereich der Virtualisierung seinen Hauptsitz tatsächlich in Grand Rapids hat. Bei diesem Akteur handelt es sich um Blue Medora, einen führenden Entwickler von Produkterweiterungen für Cloud-Management-Plattformen. Obwohl das Unternehmen aus dem Mittleren Westen relativ klein ist, spielt es eine wichtige Rolle im Ökosystem von VMware vRealize Orchestrator (vRO). Seine True Visibility Suite für vRO deckt mehrere Ebenen des Rechenzentrums ab – von Daten über Anwendungen bis hin zur Infrastruktur (da kommen wir, F5, ins Spiel).
Das BIG-IP-vRO-Plug-in ist nun bereits seit drei Jahren als von der Community unterstütztes Plug-in verfügbar. Da es sich zum meistgefragten Drittanbieter-Plug-in auf der VMware Solution Exchange entwickelt hat, sind wir eine Partnerschaft mit Blue Medora eingegangen, um ein kommerziell unterstütztes vRO-Plug-in für BIG-IP zu entwickeln. Ein „unterstütztes vRO-Plug-in“ bedeutet, dass wir eine vollständige Integration in vRealize bieten und gemeinsam mit Blue Medora ein vROps-Management-Pack entwickelt haben. Dies ist bereits das dritte vROps-Plug-in dieser Art von Blue Medora zur Unterstützung von BIG-IP, und wir möchten auch bei künftigen Plug-ins weiterhin genauso eng mit dem Unternehmen zusammenarbeiten wie bisher.
Kunden wünschen sich vollständig unterstützte Plug-ins, da Unternehmen die Flexibilität benötigen, Anwendungsdienste sowohl mit F5-Hardware als auch mit VEs (Software) zu konfigurieren und bereitzustellen. Da sich das Rechenzentrum durch Cloud und Microservices zunehmend aufteilt, wird es entscheidend, Anwendungsdienste unabhängig von ihrer Bereitstellungsform einheitlich orchestrieren und verwalten zu können. Einige Anwendungsdienste werden im „Kernnetzwerk“ bereitgestellt, andere in einer virtualisierten, Cloud-ähnlichen Umgebung und wieder andere als integraler Bestandteil der Anwendungsarchitektur.
In vielen Fällen muss ein vollständiger Workflow alle drei Kombinationen unterstützen. Mit einem vollständig unterstützten vRO-Plug-in können Kunden solche „Full-Stack“-Workflows erstellen, um die Bereitstellung und Verwaltung von Anwendungen über verschiedene Formfaktoren hinweg zu automatisieren, auf potenzielle Engpässe zu reagieren und ihre Infrastruktur zentral über eine einheitliche Oberfläche zu verwalten. Das bedeutet, dass sich vRO-Workflows erstellen lassen, die BIG-IP- und NSX-Workflows mithilfe des NSX-Plug-ins für vRO kombinieren und so eine vollständige Automatisierung der Schichten 2 bis 7 (des gesamten Stacks) ermöglichen.
Dieser vollständige Workflow wird für den IT-Betrieb immer wichtiger, um Bereitstellungen schneller, häufiger und konsistenter durchführen zu können. Wir können keine kontinuierliche Bereitstellung ermöglichen, solange wir nicht den gesamten Service-Stack automatisieren können der erforderlich ist, um schnelle, sichere und verfügbare Anwendungen bereitzustellen.
Sie können Grand Rapids und Blue Medora virtuell besuchen, indem Sie deren Website aufrufen und eine Testversion des neuen Plugins anfordern.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...