Diese Woche macht ein (mehr oder weniger) neuer Angriff die Runde. Ich sage „mehr oder weniger neu“, weil der Angriff an sich nicht gerade originell ist. ICMP-Angriffe gibt es bereits seit den 90er-Jahren. Ich bezeichne ihn auch deshalb als „mehr oder weniger neu“, weil er in starkem Kontrast zu den öffentlichkeitswirksamen volumetrischen Angriffen steht, die Schlagzeilen machen, wenn sie den Zugang zum halben Internet lahmlegen. Es handelt sich um einen DoS-Angriff (beachten Sie, dass hier nur ein „D“ steht, nicht zwei) auf bekannte und weitverbreitete Firewalls, der ein Unternehmen mit wenig Aufwand in die Knie zwingen kann.
Ich werde Sie nicht mit Einzelheiten dazu langweilen, wie dieser als BlackNurse (ohne einen für mich bislang ersichtlichen Grund) bezeichnete ICMP-Angriff (Ping!) funktioniert. Zu diesem Thema gibt es bereits jede Menge Informationsquellen und Kommentare, darunter etwa Threat Post, El Reg, TDC SOC oder Netresec. Ich möchte vielmehr darauf aufmerksam machen, welch verheerende Störungen dieser Angriff für Unternehmen verursachen könnte – insbesondere für solche, die stark auf cloudbasierte Anwendungen angewiesen sind.
Denn bei diesem Angriff geht es nicht nur darum, den Zugriff auf Anwendungen von außen nach innen zu stören, sondern auch darum, den Zugriff auf Anwendungen von innen nach außen zu unterbrechen. TDC SOC weist in seinem Bericht ausdrücklich darauf hin: „Während eines laufenden Angriffs können Benutzer auf der LAN-Seite keinen Datenverkehr mehr ins Internet senden oder aus dem Internet empfangen.“
LAN-Seite. Das ist die Unternehmensseite der Firewall.
Wir neigen dazu, Firewalls als taktische Maßnahme zu betrachten, mit der Angreifer aus unseren Unternehmensnetzwerken ferngehalten werden. Sie sind die Mauern um die Burg, die Sandsäcke entlang des Flusses, die Brandschneise in der Wildnis, die ein wütendes Feuer aufhalten soll. Doch Firewalls erfüllen in Unternehmen seit Langem einen doppelten Zweck: Sie kontrollieren auch den Zugriff von innen nach außen. Anfangs wurden sie eingesetzt, um den Zugang zum noch jungen Internet zu beschränken. Bis heute dienen sie als Mechanismus für vorbeugende Maßnahmen gegen „Phone-Home“-Versuche von Schadsoftware und Viren, denen es gelungen ist, interne Systeme zu infizieren.
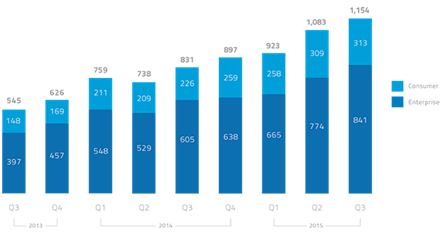
Die heutige Verbreitung cloudbasierter Produktivitätsanwendungen erfordert einen Zugriff von innen nach außen. Und wenn wir cloudbasierte Anwendungen nutzen, brauchen wir gewissermaßen auch Zugang zum Internet. Salesforce.com. Concur. Google Docs. Soziale Medien. Die Liste der Anwendungen, die sich außerhalb des Unternehmens befinden und auf die das Unternehmen zugreifen muss, ist lang und wird immer länger. Wie diese anschauliche Grafik von Skyhigh Networks zeigt, nimmt die Nutzung cloudbasierter Anwendungen in Unternehmen seit Jahren stetig zu. Im Bericht für das 4. Quartal 2015 hieß es sogar: „Ein durchschnittliches Unternehmen nutzt mittlerweile 1.154 Cloud-Dienste.“
Unternehmen sind unbestreitbar von der Cloud abhängig.
Das bedeutet, dass eine Unterbrechung des Zugriffs auf diese Dienste verheerende Auswirkungen auf die Produktivität hat, die in jedem Unternehmen zu den wichtigsten Leistungskennzahlen zählt.
Daher ist ein Angriff wie BlackNurse, der relativ einfach durchzuführen ist und kaum mehr als einen einzigen Laptop erfordert, unglaublich störend trotz seiner vergleichsweise einfachen Funktionsweise. Das Ziel solcher Angriffe ist simpel: Ressourcenverbrauch. Low-and-Slow-Angriffe, unabhängig davon, ob sie auf Firewalls oder Webserver abzielen, sollen Ressourcen binden, sodass das Gerät nicht mehr auf legitime Anfragen reagieren kann. Das Problem besteht darin, dass solche Angriffe oft schwieriger zu erkennen sind als ihre volumenbasierten Pendants. Ein hohes Datenverkehrsaufkommen fällt auf. Es löst Alarme und Warnsignale aus, und die Verantwortlichen verstehen sofort, was vor sich geht. In den vergangenen zehn Jahren haben wir viel Energie darauf verwendet, zu verstehen, wie sich solche Angriffe abwehren lassen, und glücklicherweise werden wir darin immer besser.
Doch einen Low-and-Slow-Angriff zu erkennen, ist schwieriger. Die CPU-Auslastung steigt plötzlich auf 100 % und das System reagiert nicht mehr. Es könnte ein Softwareproblem sein. Es könnte ein Hardwareproblem sein. Es könnte viele Ursachen haben. Protokolle nach dem geringen Paketaufkommen zu durchsuchen, das für diese Art von Angriff typisch ist, gleicht der Suche nach der Nadel im Heuhaufen. Forschern zufolge erzeugen BlackNurse-Angriffe lediglich 15 bis 18 Mbit/s. Ja, Sie haben richtig gelesen. Bei dieser Maßeinheit steht kein „G“. Das entspricht etwa 40.000 bis 50.000 Paketen pro Sekunde, was für moderne Firewalls praktisch nichts ist. Der gegen Dyn registrierte DDoS-Angriff erreichte dagegen eine Größenordnung von 1 Tbit/s. Das ist ein „T“, das größer als „G“ und weitaus größer als „M“ ist.
Die übliche Antwort auf solche Angriffe besteht darin, Anwendungen in die Cloud zu verlagern, wo Firewall-Dienste nicht durch derart überholte Konzepte wie „begrenzte Ressourcen“ eingeschränkt sind und sich mühelos und wie von Zauberhand skalieren lassen. Doch so einfach ist es nicht, denn das Unternehmen hat nach wie vor Mitarbeiter hinter der Unternehmens-Firewall, die auf diese Anwendungen (und andere) zugreifen müssen. Und es ist deren Zugriff, der beeinträchtigt wird, wenn der Angriff der Unternehmens-Firewall gilt, die zwischen ihnen und „der Cloud“ steht.
Darunter leidet die Produktivität.
Unternehmen müssen erkennen, welche potenziell gefährliche Lage durch Angriffe entsteht, die sowohl den ausgehenden als auch den eingehenden Datenverkehr stören. Für BlackNurse gibt es zwar bereits eine relativ einfache Abwehrmaßnahme, doch wahrscheinlich existieren weitere Angriffe, die sich nicht so leicht abwehren lassen. Und in einer Welt, in der wir auf Anwendungen innerhalb der Firewall ebenso angewiesen sind wie auf solche außerhalb, müssen wir die Möglichkeiten derartiger Angriffe genauer untersuchen.
Falls Sie es noch nicht getan haben, ist es höchste Zeit zu prüfen, wie abhängig Ihr Unternehmen von Anwendungen „in der Cloud“ ist oder künftig sein wird und wie sich der Zugriff darauf am besten vor Bedrohungen schützen lässt, die gezielt darauf ausgelegt sind, den täglichen Geschäftsbetrieb lahmzulegen.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...