Bots sind cool. Bots sind beängstigend. Bots sind die Zukunft. Bots werden jeden Tag intelligenter.
Je nachdem, von welcher Art von Bot wir sprechen, sind wir entweder frustriert oder fasziniert. Einerseits gelten Chatbots häufig als zentraler Bestandteil der digitalen Transformationsstrategien von Unternehmen. Auf Kundenseite ermöglichen sie es, schnell auf Fragen und Anliegen zu reagieren. Intern können sie Aufgaben ausführen und Fragen zum Status verschiedenster Vorgänge beantworten – von einer kürzlich eingereichten Spesenabrechnung bis hin zur aktuellen Kapazität Ihrer brandneuen App.
Auf der anderen (und zugegebenermaßen düstereren) Seite gibt es Bots, die bösartig sind. Sehr bösartig. Da wären zum Beispiel Thingbots – also kompromittierte IoT-Geräte, die sich einem Todesstern-Botnetz angeschlossen haben. Und dann gibt es Bots, deren einziger Zweck darin besteht, Daten abzugreifen, zu stehlen und Unternehmen durch Täuschung lahmzulegen.
Mit diesen letztgenannten Bots befassen wir uns heute, denn sie werden deutlich intelligenter und stellen inzwischen leider die Mehrheit der „Nutzer“ im Internet dar.
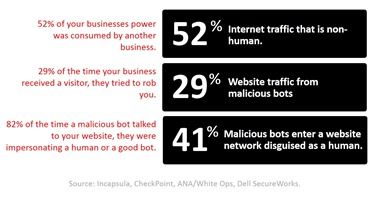
Im Ernst. 52 % des gesamten Internetverkehrs stammen nicht von Menschen. Ein Teil davon entfällt zwar auf Business-to-Business-APIs und legitime Bots wie Suchmaschinen-Crawler und Medien-Bots. Doch ein erheblicher Anteil besteht schlichtweg aus schädlichen Bots. Laut Distil Networks, einem Unternehmen, das diese digitalen Schädlinge verfolgt, „entfielen 20 % des gesamten Web-Traffics auf schädliche Bots, die jederzeit und überall aktiv sind“. Bei großen Websites machten sie 21,83 % des Traffics aus – ein Anstieg um 36,43 % seit 2015. Andere Untersuchungen zeichnen ein ähnliches Bild. Ganz gleich, von wem die Zahlen stammen: Für Unternehmen verheißt keine davon etwas Gutes.
Im Bericht von Distil Networks heißt es: „2016 verzeichnete ein Drittel (32,36 %) der Websites Spitzen beim Datenverkehr durch schädliche Bots, die dreimal so hoch waren wie der Durchschnitt. Im Schnitt traten 16 solcher Spitzen pro Jahr auf.“ Plötzliche Lastspitzen führen sowohl zu Leistungsproblemen (mit zunehmender Last sinkt die Leistung) als auch zu Ausfallzeiten.
Wenn Bots lokale Anwendungen angreifen, können sie nicht nur Ausfälle verursachen, sondern auch die mit der jeweiligen Anwendung verbundenen Kosten in die Höhe treiben. Viele Anwendungen werden nach wie vor auf Plattformen bereitgestellt, für die Lizenzen erforderlich sind. Jedes Mal, wenn eine neue Instanz gestartet wird, kommt auch ein neuer Posten in der Buchhaltung hinzu. Die Skalierung von Software kostet bares Geld. Unabhängig von den Lizenzkosten fallen bei jeder Transaktion weitere Kosten an, da Hardware und Bandbreite noch immer nicht so günstig sind, wie wir es uns wünschen würden.
In der Cloud lässt sich die Kapazität (in der Regel) leichter skalieren, aber dafür müssen Sie trotzdem bezahlen. Weder Rechenleistung noch Bandbreite sind in der Cloud kostenlos, und genau wie bei lokalen Systemen steigen durch Bot-Traffic die Kosten einer echten Transaktion.
Die Lösung liegt natürlich auf der Hand: Stoppen Sie den Datenverkehr, bevor er die Anwendung erreicht.
Das klingt viel einfacher, als es ist. Denn die Sicherheitsinstanz ist gezwungen, als „Spieler C“ in der Standardinterpretation des Turing-Tests zu agieren. Zur Erinnerung: Beim Turing-Test muss ein Fragesteller (Spieler C) feststellen, welcher Spieler (A oder B) eine Maschine und welcher ein Mensch ist. Dabei darf er sich ausschließlich auf schriftliche Antworten stützen, denn sonst wäre es ja wohl offensichtlich. Ganz einfach.
Ganz ähnlich müssen Sicherheitslösungen heute allein anhand digital übermittelter Informationen zwischen Mensch und Maschine unterscheiden.
Web-App-Firewalls: Akteur „C“ im Turing-Sicherheitstest
Web Application Firewalls (WAF) sind genau dafür konzipiert. Ob als Service, lokal oder in der Public Cloud: Eine WAF schützt Anwendungen vor Bots, indem sie diese erkennt und ihnen den Zugriff auf die gewünschten Ressourcen verweigert. Das Problem besteht darin, dass viele WAF nur Bots herausfiltern, die bekannten schädlichen User-Agents und IP-Adressen entsprechen. Doch Bots werden immer intelligenter und können zwischen verschiedenen IP-Adressen und User-Agents wechseln, um der Erkennung zu entgehen. Distil weist auf diese zunehmende Intelligenz hin und stellt fest, dass 52,05 % der „schädlichen Bots JavaScript laden und ausführen – was bedeutet, dass sie über eine installierte JavaScript-Engine verfügen.“
Das bedeutet, dass Sie wesentlich mehr Informationen über den „Benutzer“ benötigen, wenn Sie schädliche Bots erfolgreich erkennen und abweisen wollen. Die gute Nachricht ist, dass diese Informationen verfügbar und vollständig digital sind. So wie sich aus der Körpersprache, den Sprachmustern und der Wortwahl eines Menschen viel ableiten lässt, können auch die digitalen Daten, die bei jeder Transaktion übermittelt werden, zahlreiche Erkenntnisse liefern.
Mit der richtigen Kombination aus Bedrohungsinformationen, Geräteprofilierung und Verhaltensanalyse kann eine WAF zuverlässig zwischen schädlichen Bots und legitimen Benutzern – ob Mensch oder Bot – unterscheiden. Ihre Wahl entscheidet darüber, ob ein Bot Ihre Sicherheitsstrategie überlisten und den Turing-Sicherheitstest tatsächlich „bestehen“ kann.
- Bedrohungsinformationen
Bedrohungsinformationen kombinieren Geolokalisierung mit der proaktiven Klassifizierung des Datenverkehrs und nutzen Informationsfeeds aus möglichst vielen vertrauenswürdigen Quellen, um schädliche Bots zu identifizieren. Im Wesentlichen handelt es sich dabei um „Big Security Data“, die es einem gesamten Ökosystem von Sicherheitspartnern ermöglichen, Informationen auszutauschen. Dadurch können neueste Bot-Angriffe zeitnah und somit präziser erkannt werden.
Geräteprofilierung
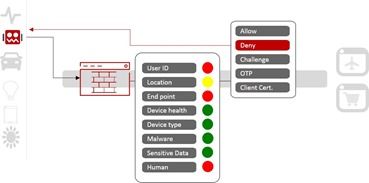
Bei der Profilierung eines Geräts werden Anfragen mit bekannten Bot-Signaturen abgeglichen und Identitätsprüfungen durchgeführt. Betriebssystem, Netzwerk, Gerätetyp – alles, was sich aus einer Verbindung ableiten lässt (und das ist eine Menge), kann genutzt werden. Auch Fingerprinting ist wertvoll, denn es zeigt sich, dass die Menge an Informationen, die Browser (und ebenso Bots) – möglicherweise unbeabsichtigt – preisgeben, nahezu ausreicht, um sie eindeutig zu identifizieren. Eine sehr lesenswerte Abhandlung zu dieser Theorie findet sich auf der Website der EFF . Erwähnenswert ist, dass statistisch ermittelt wurde, dass im Jahr 2007 lediglich 32,6 Bit an Informationen erforderlich waren, um eine Person eindeutig zu identifizieren. User-Agent-Strings enthalten etwa 10,5 Bit, und Bots stellen diese bereitwillig zur Verfügung.Verhaltensanalyse
In einer digitalen Welt können sich Profile jedoch augenblicklich ändern, und der Standort kann verschleiert oder manipuliert werden. Deshalb gehört auch die Verhaltensanalyse dazu, schädliche Bots von legitimem Datenverkehr zu unterscheiden. Häufig erfolgt dies in Form einer Überprüfung. Nutzern begegnet sie etwa als CAPTCHA oder als Kontrollkästchen mit der Aufschrift „Ich bin kein Roboter“, doch dies sind nicht die einzigen Möglichkeiten, Bots zu überprüfen. Die Verhaltensanalyse achtet außerdem auf Anomalien bei Sitzungen und Transaktionen sowie auf Brute-Force-Zugriffsversuche.
Die Verwendung aller drei Optionen liefert einen umfassenderen Kontext und ermöglicht es der WAF, schädliche Bots zuverlässig zu erkennen und ihnen den Zugriff zu verweigern.
Wir (damit ist das Unternehmen gemeint) haben diese einzigartige Kombination von Variablen schon immer als „Kontext“ bezeichnet. Kontext ist heute ein integraler Bestandteil vieler Sicherheitslösungen – etwa für Zugriffskontrolle, Identitätsmanagement und Anwendungssicherheit. Für eine anwendungszentrierte Sicherheitsstrategie ist Kontext von entscheidender Bedeutung. Zudem gehört er zu den Kernfunktionen jeder WAF, die zuverlässig und effektiv mit schädlichen Bots umgehen kann. Kontext vermittelt das „Gesamtbild“ und ermöglicht es einer WAF, schädliche Bots zuverlässig von legitimen zu unterscheiden, dadurch wertvolle Ressourcen zu schützen und die Betriebskosten zu begrenzen.
Die Lösung ist da. Bots werden bleiben, und mit der richtigen WAF können Sie besser verhindern, dass sie das tun, was bösartige Bots tun: Daten und Ressourcen stehlen und damit den Gewinn des Unternehmens ganz konkret beeinträchtigen.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...