Die Technologie entwickelt sich rasant. Oder vielleicht wirkt es auch nur so, weil überall neue Trends, Ansätze und Architekturen auftauchen. Diesen Monat ist es der plötzliche Aufstieg „serverloser“ Architekturen, die in aller Munde sind und die Twitter-Feeds beherrschen. Zumindest, wenn man in der DevOps-Welt unterwegs ist.
Für diejenigen unter Ihnen, die sich mit Infrastruktur, Netzwerkarchitektur und Betrieb befassen und noch nicht mit dieser neuen Architektur überschwemmt wurden: Es handelt sich um eine logische Entwicklung von monolithischen Architekturen –> Microservices –> serverlosen Architekturen. Dabei werden Anwendungen noch weiter untergliedert: von Geschäftsanwendungen –> Diensten –> Funktionen.
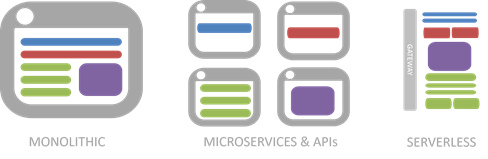
Wörtlich genommen geht es um Funktionen. Ereignisgesteuerte, feingranulare Funktionen.
Und jede einzelne Funktion konzentriert sich auf einen noch kleineren Teil der Anwendungslogik als ein Microservice. Während ein Microservice möglicherweise die gesamte Anwendungslogik enthält, die zur Implementierung eines „Profildienstes“ erforderlich ist, unterteilt eine serverlose Architektur diese weiter in einzelne Funktionen: eine für die Anmeldung, eine für die Abmeldung, eine zum Ändern des Passworts und eine zum Zurücksetzen des Passworts. Im Grunde ist es so, als würde man für jede Aktion, die man innerhalb einer App ausführen kann, einen kleinen, spezialisierten Dienst entwickeln.
Der Grund, warum dies als „serverlos“ bezeichnet wird, liegt darin, dass es sich im Grunde um eine hochentwickelte Form von PaaS handelt. Das ist erfreulich für PaaS, denn als Markt ist PaaS nie wirklich zu dem Giganten geworden, der es einmal sein wollte. Es dümpelt irgendwie vor sich hin und bekommt zwar Anerkennung von Fanboys, die es lieben, wurde aber größtenteils ignoriert und wächst bei Weitem nicht so rasant wie die Private oder Public Cloud und schon gar nicht wie SaaS. Bei einer serverlosen Architektur ist der Cloud-Anbieter für alles verantwortlich – mit Ausnahme des Codes, der ausgeführt werden muss, wenn ein Benutzer eine Schaltfläche oder ein Kontrollkästchen betätigt oder auf einen Link klickt. Das ist der Ereignisteil von „ereignisgesteuert“: Wenn Benutzer auf Schaltfläche klickt führe function_in_the_cloud aus. Diese Funktion ist in der Regel Teil einer größeren API, die von einem weiteren Dienst in der Cloud verwaltet wird.
Wichtig ist hierbei, dass die Person, die die Funktion schreibt, keine VM oder keinen Container bereitstellt, konfiguriert oder startet. Sie muss sich keine Gedanken über betriebliche Details wie die Skalierung machen. Sie schreibt einfach etwas Code und mit einem Klick – voilà! Sofortige Funktionalität.
Das ist Cloud-Computing in seiner extremsten Form, denn der Stack, für den die Entwickler nun verantwortlich sind, schrumpft auf eine einzige Schicht zusammen: die Anwendungsschicht. „Nothing Else Matters“, wie Metallica sagen würde. Um sämtliche betrieblichen Details kümmert sich die zugrunde liegende Plattform. Es ist NoOps – zumindest aus Sicht der Entwickler.
Denn Sie wissen, dass es unterhalb der Plattform Server, Dienste, Infrastruktur und ein Netzwerk gibt, die diese magische Funktionalität ermöglichen. Entwickler müssen sich darum lediglich keine Gedanken machen. Sie als Fachkraft für Infrastruktur- oder Netzwerkbetrieb hingegen schon.
Deshalb ist es unwahrscheinlich, dass Unternehmen in nächster Zeit auf diesen Zug aufspringen. Eine solche Leistung erfordert eine voll funktionsfähige Cloud-Computing-Umgebung, die nicht nur Funktionen zur Bereitstellung virtueller Maschinen oder Container umfasst, sondern auch die automatische automatische Skalierung. Mit anderen Worten: Skalierung ohne Parameter oder Eingaben von Entwicklern. Sie soll einfach erfolgen, verdammt noch mal, und damit hat es sich. Es handelt sich nicht um Self-Service, sondern um einen automatischen Service. Dabei geht es nicht nur um Skalierung, sondern auch um die automatische Bereitstellung. Hinzu kommen Überwachung, Berichterstellung und so ziemlich alles, was heute mit dem IT-Betrieb zusammenhängt. Deshalb ist dieses Modell vor allem in etablierten Umgebungen von Cloud-Anbietern zu finden; nur sie verfügen über die zugrunde liegende Infrastruktur, Automatisierung und Orchestrierung, die erforderlich sind, um ein derart weitgehend autonomes Betriebsmodell zu unterstützen.
Daher konzentriert sich die Aufmerksamkeit beim Thema Serverless derzeit vor allem darauf, erste Erfahrungen zu sammeln und herauszufinden, wie sich die aktuell in der Cloud verfügbaren Lösungen nutzen lassen: Amazon Lambda, Google Cloud Functions, Microsoft Azure Functions und IBM OpenWhisk. Es gibt durchaus auch Angebote wie Serverless und Iron.io, die On-Premises-Implementierungen unterstützen. Doch Serverless steckt derzeit noch in den (allerersten) Kinderschuhen.
Dennoch werden Sie wahrscheinlich schon bald erste Gerüchte über Serverless hören. Vorerst laufen im Wesentlichen nur die Motoren einer neuen Architektur an. Kurzfristig (in den nächsten 12 bis 15 Monaten) dürfte sie sich auf die meisten Unternehmen kaum auswirken. Es ist jedoch sinnvoll, zu verstehen, worum es dabei geht, bevor sie zum Boxenstopp im eigenen Rechenzentrum ansetzt.
The NewStack bietet einen hervorragenden Überblick wenn Sie mehr über Serverless sowie die aktuellen Vorteile und Herausforderungen erfahren möchten.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...