Ich denke, man kann mit Fug und Recht behaupten, dass wir alle von Technologie begeistert sind. Allein durch den Einsatz von Technologie verwandelt sich das Alltägliche in etwas Magisches. Natürlich lässt der Reiz des Neuen mit der Zeit nach, doch bis dahin gibt es bereits eine andere Aufgabe, die sich über ein Gerät oder Smartphone steuern lässt – und der Kreislauf beginnt von vorn.
Tatsächlich verwalten die meisten Menschen ihre (wachsende Zahl von) Geräte nicht so, wie die IT Systeme verwaltet. Nicht einmal IT-Fachleute. Erinnern Sie sich an die Tripwire-Umfrage der zufolge „30 Prozent der IT-Fachleute und 46 % der befragten Arbeitnehmer nicht einmal das Standardpasswort ihrer WLAN-Router ändern“? Das ist etwas mehr als bei einer Studie, die ergab dass „40 Prozent der Amerikaner angaben, sie seien zu faul, fänden es zu umständlich oder es sei ihnen schlicht egal …“5, grundlegende Sicherheitsempfehlungen zu befolgen.
Daher sollte es nicht überraschen, dass zumindest Hersteller verbraucherorientierter IoT-Geräte offenbar ihre Anstrengungen verstärken, wenn sie von Sicherheitsexperten bedrängt und in der Fachpresse scharf kritisiert werden. Automatische Updates, Patches und Hotfixes können regelmäßig und so einfach wie das Aktivieren eines Kontrollkästchens auf vernetzte Geräte übertragen werden.
Zumindest die Verbraucher geben die Kontrolle an Hersteller ab, die versprechen, ihre Geräte vor Angreifern zu schützen.
Nun, das ist der Verbraucherbereich. Bislang scheint ein solches Verhalten im Unternehmensumfeld tabu zu sein, selbst wenn es um IoT-Geräte geht. Unternehmen werden die Kontrolle über solche Dinge sicherlich auch in absehbarer Zukunft behalten. Schließlich kann ein fehlgeschlagenes Update im Rechenzentrum beträchtliche Auswirkungen haben.
Das lässt sich jedoch nicht skalieren, und wir wissen aus eigener Forschung und einem Blick auf Shodan.io nur zu gut, dass ein ziemlich großer Anteil der IoT-Geräte innerhalb von Unternehmen nicht nur mit dem Internet verbunden, sondern auch angreifbar ist.
Und wenn sie anfällig sind, bedeutet das, dass ein Patch verfügbar sein sollte (vielleicht ist er es ja?). Doch wenn beides zuträfe, müssten dann nicht weniger Geräte für die Rekrutierung als Thingbot zur Verfügung stehen?
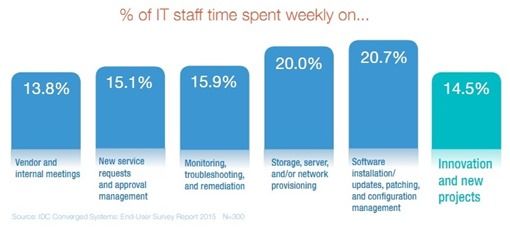
Angesichts einer IDC-Studie von vor zwei Jahren, der zufolge Patches, Updates und Installationen 20,7 % der Arbeitswoche eines durchschnittlichen IT-Mitarbeiters beanspruchen, erscheint es kaum möglich, dass die IT-Abteilungen ihre Kapazitäten – selbst mit Automatisierung – so weit skalieren können, dass sie die prognostizierte Verdopplung der Gerätezahl (von heute 9259 Geräten auf 18631) in den nächsten zwei Jahren bewältigen können.
Was also soll das Unternehmen tun?
Die Frage, die wir beantworten müssen, lautet: Sollten wir Hersteller dazu ermutigen, noch einen Schritt weiterzugehen und ihre Geräte, die sich innerhalb des Unternehmens befinden, automatisch zu aktualisieren? Denn es ist nicht ganz fair, ihnen die Schuld zu geben, ohne zu berücksichtigen, dass Patch-Müdigkeit und Personalmangel möglicherweise dazu führen, dass diese Patches gar nicht erst installiert werden. Wie eine weitere interessante Studie von Tripwire feststellte: „Im Jahr 2015 wurden über 6.000 neue CVEs erfasst. Wenn nur ein Zehntel dieser Schwachstellen Geräte in Ihrem Verantwortungsbereich betroffen hätte, wären Sie dafür verantwortlich gewesen, jährlich 630 Schwachstellen beziehungsweise 2,5 Schwachstellen pro Arbeitstag zu beheben.“
Das sind eine ganze Menge Schwachstellen, die behoben werden müssen. Und entsprechend viele Patches.
Leider bedeutet die Veröffentlichung eines Patches nicht automatisch, dass er sofort eingespielt wird. Wie die Tripwire-Umfrage feststellt: „Ein wesentlicher Faktor für den Zeitaufwand bei der Bereitstellung von Patches sind die erforderlichen Tests. Die Befragten wurden gefragt, ob sie Patches vor der Bereitstellung testen. 47 Prozent gaben an, dies bei Desktop-Systemen zu tun, und 55 Prozent bei Servern.“ Ein genauerer Blick darauf, wie lange es tatsächlich dauert, bis ein Sicherheitspatch in der Produktivumgebung eingesetzt wird, offenbart einige alarmierende Zahlen. So schaffen es 93 % der Befragten, Sicherheitspatches innerhalb eines Monats zu testen und bereitzustellen.
Gar nicht so schlecht, wenn man bedenkt, mit wie vielen Systemen und den damit verbundenen Schwachstellen ein typisches mittleres bis großes Unternehmen zu tun hat.
Bedenken Sie jedoch, dass es nach der Bekanntgabe von CVE-2017-8225 – einer Schwachstelle, die einen einzigen chinesischen Hersteller von IP-Kameras betraf – weniger als zwei Monate dauerte, bis sich über 600.000 dieser Kameras mit Persirai infizierten. Das sind 10.000 Geräte pro Tag. Das bedeutet, dass ein Monat einen Monat zu lang ist. Und dabei handelte es sich nur um eine Schwachstelle.
Da das IoT in Form von immer mehr Sensoren, Überwachungsgeräten und wer weiß was noch Einzug in Unternehmen hält und diese Geräte zugänglich und häufig anfällig sind, stellt sich die Frage: Wie soll die IT da Schritt halten? Kann sie überhaupt Schritt halten, selbst wenn ihr Automatisierung zur Seite steht?
Meine eigentliche Frage lautet also: Würden Sie das tun? Würden Sie die Kontrolle über IoT-Geräte abgeben, wenn die Hersteller mehr Verantwortung für die Aufrechterhaltung der Sicherheit ihrer Geräte übernehmen würden? (Mir ist klar, dass das ein großes Wenn ist, aber lassen Sie sich um des Erkenntnisgewinns willen auf dieses Gedankenspiel ein.)
Sie können diese Frage hier beantworten (und sehen, was andere darüber denken). Nur zu, sagen Sie Ihre Meinung!
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...