Alles scheint einem gewissen wiederkehrenden Zyklus zu folgen (zumindest im Rückblick): Veränderungen bei App-Architekturen und deren Nutzung führen dazu, dass neue Netzwerktechnologien benötigt werden. Diese Technologien sollen Herausforderungen bewältigen, die den Erfolg von Anwendungen beeinträchtigen – unabhängig davon, ob dieser anhand verbraucherbezogener oder unternehmerischer Kennzahlen (Gewinn und Produktivität) gemessen wird.
Verfügbarkeit und Performance sind in der Regel die ersten dieser Herausforderungen, die bewältigt werden müssen. Und an letzter Stelle steht immer (oder zumindest scheint es so) die Sicherheit. Allen drei Aspekten, die nahezu perfekt mit den Komponenten des operationellen Risikos übereinstimmen, wird meist mit individuellen, gezielten Lösungen (sogenannten „Punktlösungen“) begegnet.
Irgendwann im Laufe dieses Zyklus stellen Unternehmen fest, dass sie viel zu viele Lösungen im Einsatz haben und diese zu einer Aufblähung beitragen, die ihre Betriebsbudgets aufzehrt. Das ist der sogenannte „Lösungswildwuchs“. Daher versuchen sie verständlicherweise, Lösungen zu konsolidieren oder zu zentralisieren, um die operative Belastung ihrer Budgets und zunehmend auch ihrer Mitarbeitenden zu verringern.
Die Cloud ist eine dieser Veränderungen in der Anwendungsarchitektur, da sie eine weitere Umgebung bereitstellte, die sowohl aus betrieblicher als auch aus finanzieller Sicht eine attraktive Option darstellte. Unternehmen haben diese Möglichkeit zweifellos genutzt und tun dies auch heute noch. Während SaaS den größten Teil der „Cloud“-Anwendungslandschaft ausmacht, verzeichnen öffentliche IaaS- und PaaS-Angebote inzwischen zumindest erste Erfolge bei der Gewinnung von Unternehmen.
Diese Entwicklung hat nicht nur zu betrieblich voneinander getrennten Umgebungen geführt, sondern auch unsere traditionelle Vorstellung von der zu schützenden „Perimetergrenze“ grundlegend verändert. Der Perimeter befindet sich nicht mehr am Rand des Netzwerks, wo Unternehmensrouter und Firewalls die Verantwortung für den Datenverkehr an Provider und das Internet übergeben. Vielmehr gibt es mehrere Perimeter, die jeweils – wie ich finde, völlig zu Recht – eine Anwendung in den Mittelpunkt stellen.
Der Schutz jeder einzelnen Anwendung ist von größter Bedeutung. Das steht außer Frage. Anwendungen sind das Tor zum Datenschatz eines Unternehmens, unabhängig davon, ob es sich um Unternehmens- oder Verbraucherdaten handelt. Anwendungen dürfen keinesfalls ohne angemessene Sicherheitsvorkehrungen bereitgestellt werden, da sie sonst ausgenutzt und die Daten offengelegt werden könnten, für deren Bereitstellung, Verarbeitung und Bearbeitung sie konzipiert wurden.
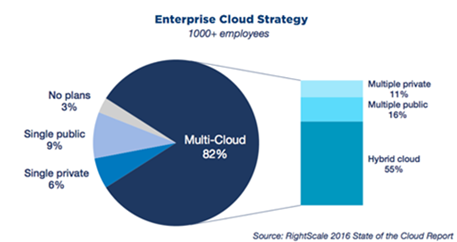
Es gibt kaum einen Unterschied zwischen einer unkontrollierten Ausbreitung von Lösungen in lokalen Rechenzentren und einer solchen Ausbreitung über mehrere Cloud-Umgebungen hinweg.
Allerdings ist eine „Zentralisierung“ nicht so einfach wie die Konsolidierung mehrerer Lösungen in einer einzigen Lösung.
Oder vielleicht doch.
Die Ursache für die Vielzahl an Einzellösungen – die Cloud – erweist sich als perfekte Lösung für die Notwendigkeit, zumindest Sicherheitslösungen so zu zentralisieren, dass dies mit dem Konzept vereinbar ist, wonach jede Anwendung ihre eigene Sicherheitsgrenze bildet.
Durch die Zentralisierung des Schutzes kritischer Anwendungen – der Sicherheit auf Netzwerk- und Anwendungsebene – in der Cloud können Unternehmen die Vielzahl unterschiedlicher Lösungen reduzieren. Dies sorgt nicht nur für eine konsistentere Sicherheit über alle Anwendungen hinweg, unabhängig von deren Bereitstellungsort, sondern entlastet auch Sicherheitsfachkräfte und vereinfacht die entsprechenden Prozesse, da zugleich die Vielzahl verteilter Protokolldaten abnimmt und sich Ereignisse leichter korrelieren lassen.
Die Entscheidung für eine zentralisierte Lösung, die sowohl volumetrische Angriffe auf Netzwerkebene als auch Angriffe auf Anwendungsebene erkennt und verhindert, entlastet Netzwerk- und Sicherheitsexperten zusätzlich und erfüllt zugleich den Bedarf von Unternehmen an Transparenz hinsichtlich Bedrohungen für Anwendungen.
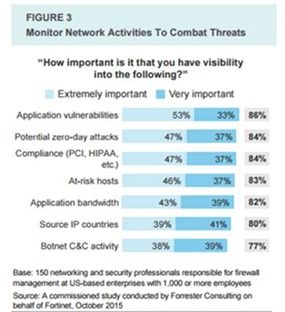
Eine von Fortinet in Auftrag gegebene Forrester-Studie ergab, dass die Transparenz sowohl der Anwendungs- als auch der Netzwerkeigenschaften für Netzwerk- und Sicherheitsexperten wichtig ist. In der heutigen, über die Cloud verteilten Landschaft ist es unerlässlich, beides mit einer einzigen cloudbasierten Lösung abzudecken, die als Sicherheitswächter für zahlreiche Anwendungen an unterschiedlichen Standorten dienen kann.
Sowohl der DDoS-Schutz als auch die Sicherheit von Webanwendungen sind beim heutigen anspruchsvollen Schutz von Anwendungen mit hohem Datenaufkommen von entscheidender Bedeutung. Die Kombination beider Funktionen in einer einzigen cloudbasierten Lösung erfüllt die Anforderung, die Sicherheit zu zentralisieren und gleichzeitig geeignete anwendungszentrierte Sicherheitsgrenzen zu schaffen – unabhängig davon, wo die jeweilige Anwendung bereitgestellt wird.
Es ist nicht praktikabel, solche anwendungszentrierten Sicherheitsgrenzen in der eigenen Infrastruktur einzurichten. Die damit verbundenen architektonischen Nachteile überwiegen die betrieblichen Vorteile. Wird dasselbe Konzept jedoch als cloudbasierter Dienst in die Cloud verlagert, bietet es nicht nur die gleichen betrieblichen Vorteile der Zentralisierung, sondern ist auch aus architektonischer Sicht sinnvoll. Eine cloudbasierte Lösung verfügt über eine größere Bandbreite und kann daher einer Flut von Angriffen auf Netzwerk- und Anwendungsebene standhalten. Zudem bietet sie schnellere Verbindungen, sodass der zusätzliche „Hop“, der zur Aktivierung der Anwendungsschichtsicherheit für jede Anwendung erforderlich ist, praktisch keine Auswirkungen hat. Umgekehrt kann der Versuch, sämtliche Anfragen an cloudbasierte Anwendungen über einen lokalen Sicherheitsdienst für Webanwendungen zu leiten, zu übermäßigen Latenzen führen. Hinzu kommen ein erhöhter interner Skalierungsbedarf und möglicherweise die Notwendigkeit, die verfügbare Uplink-Bandbreite zu erweitern.
Die Zentralisierung des DDoS-Schutzes zusammen mit der Sicherheit von Webanwendungen ist sowohl aus betrieblicher als auch aus architektonischer Sicht sinnvoll.
Weitere Informationen zu einer konvergenten cloudbasierten Lösung für DDoS-Schutz und Webanwendungssicherheit finden Sie unter F5 Silverline. Und wenn Sie tiefer in das Thema einsteigen möchten, nehmen Sie am 25. Mai gemeinsam mit uns und Equinix an einem Live-Webinar zum hybriden DDoS-Schutz teil.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...