
Heutzutage spielen automatisierte Prozesse bei vielen Sicherheitsvorfällen im Web eine Rolle. Angriffe durch Web-Scraping, die Wiederverwendung von Passwörtern und Klickbetrug werden von Angreifern verübt, die versuchen, echte Nutzer nachzuahmen. Daher erwecken sie den Anschein, als kämen ihre Anfragen von einem Browser. Als Websitebetreiber möchten Sie sicherstellen, dass Sie echte Menschen bedienen. Als Anbieter eines Webdienstes möchten Sie, dass der programmatische Zugriff auf Ihre Inhalte über Ihre API erfolgt, anstatt sie über Ihre ressourcenintensivere und weniger stabile Weboberfläche auszulesen.
Wenn Sie grundlegende Prüfungen für cURL-ähnliche Besucher eingerichtet haben, besteht der nächste sinnvolle Schritt darin, sicherzustellen, dass Besucher echte Browser mit Benutzeroberfläche verwenden – und keine Headless-Browser wie PhantomJS und SlimerJS.
In diesem Artikel stellen wir einige Techniken vor, mit denen sich Besuche durch PhantomJS erkennen lassen. Wir konzentrieren uns auf PhantomJS, da es die beliebteste Headless-Browser-Umgebung ist. Viele der vorgestellten Konzepte lassen sich jedoch auch auf SlimerJS und andere Tools anwenden.
HINWEIS: Die in diesem Artikel vorgestellten Techniken gelten sowohl für PhantomJS 1.x als auch für 2.x, sofern nicht ausdrücklich anders angegeben. Zunächst einmal: Ist es möglich, PhantomJS zu erkennen, ohne überhaupt darauf zu antworten?
HTTP-Stack
Wie Sie vielleicht wissen, basiert PhantomJS auf dem Qt-Framework. Die Art und Weise, wie Qt den HTTP-Stack implementiert, unterscheidet es von anderen modernen Browsern.
Werfen wir zunächst einen Blick auf Chrome, das die folgenden Header sendet:
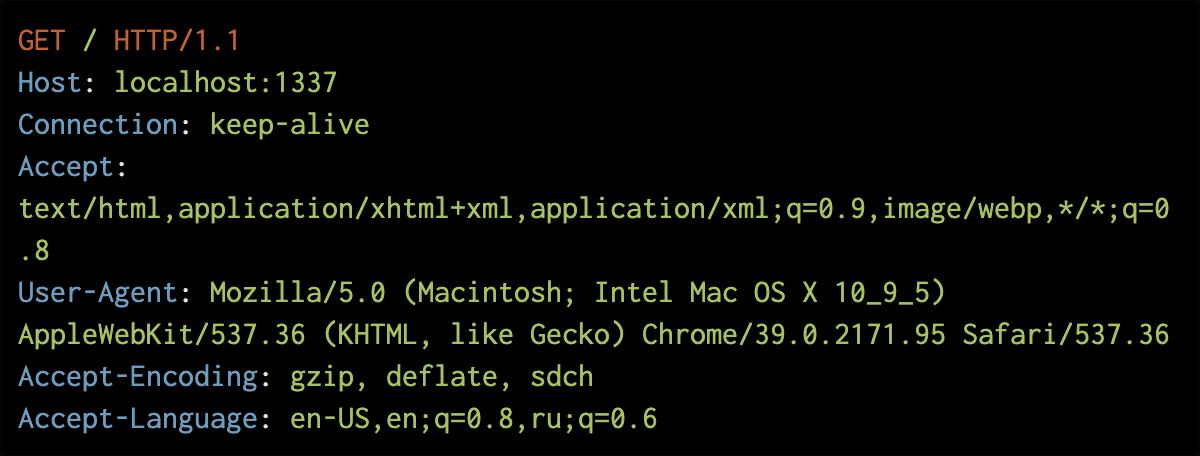
In PhantomJS sieht dieselbe HTTP-Anfrage jedoch so aus:
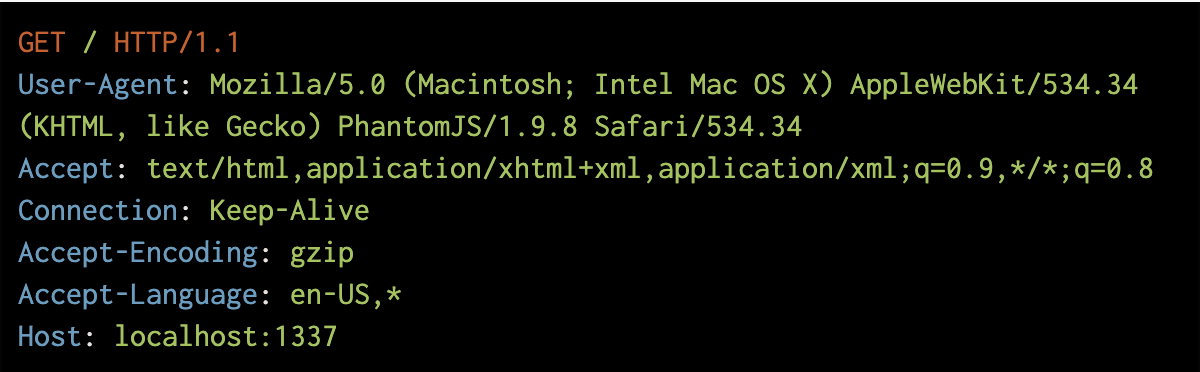
Sie werden feststellen, dass sich die PhantomJS-Header in einigen subtilen Punkten von denen in Chrome (und, wie sich herausstellt, in allen anderen modernen Browsern) unterscheiden:
- Der Host-Header erscheint zuletzt
- Der Wert des Headers Connection enthält Groß- und Kleinbuchstaben
- Der einzige Wert für Accept-Encoding ist gzip
- Der User-Agent enthält „PhantomJS“
Durch die serverseitige Überprüfung auf diese Abweichungen in den HTTP-Headern sollte es möglich sein, einen PhantomJS-Browser zu identifizieren.
Aber kann man diesen Werten wirklich trauen? Wenn ein Angreifer einen Proxy vorschaltet, der die Header des Headless-Browsers umschreibt, könnte er sie so verändern, dass sie stattdessen wie die eines normalen modernen Browsers aussehen.
Offenbar ist es kein Allheilmittel, dieses Problem ausschließlich auf dem Server anzugehen. Sehen wir uns also an, was sich mithilfe der JavaScript-Umgebung von PhantomJS auf dem Client tun lässt.
Clientseitige User-Agent-Prüfung
Möglicherweise können wir dem über HTTP übermittelten User-Agent-Wert nicht vertrauen, aber wie sieht es auf der Clientseite aus?
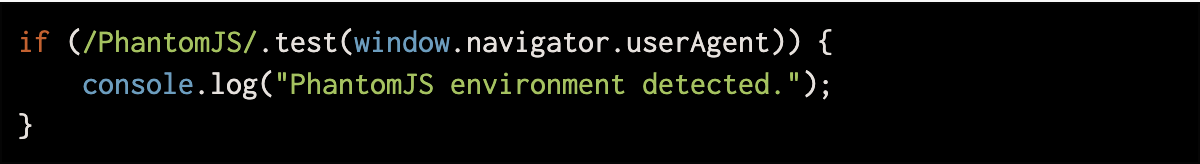
Leider lassen sich der User-Agent-Header und die navigator.userAgent-Werte in PhantomJS ebenso einfach ändern, sodass dies möglicherweise nicht ausreicht.
Plug-ins
navigator.plugins enthält ein Array der im Browser vorhandenen Plugins. Zu den typischen Plugins gehören Flash, ActiveX, die Unterstützung für Java-Applets und der „Default Browser Helper“. Dieses Plugin zeigt an, ob der betreffende Browser unter OS X als Standardbrowser festgelegt ist. Unsere Untersuchungen haben ergeben, dass die meisten Neuinstallationen gängiger Browser mindestens ein Standard-Plugin enthalten – selbst auf Mobilgeräten.
Anders als PhantomJS, das keine Plugins implementiert und auch keine Möglichkeit bietet, eines hinzuzufügen (über die PhantomJS-API).
Die folgende Prüfung könnte dann hilfreich sein:
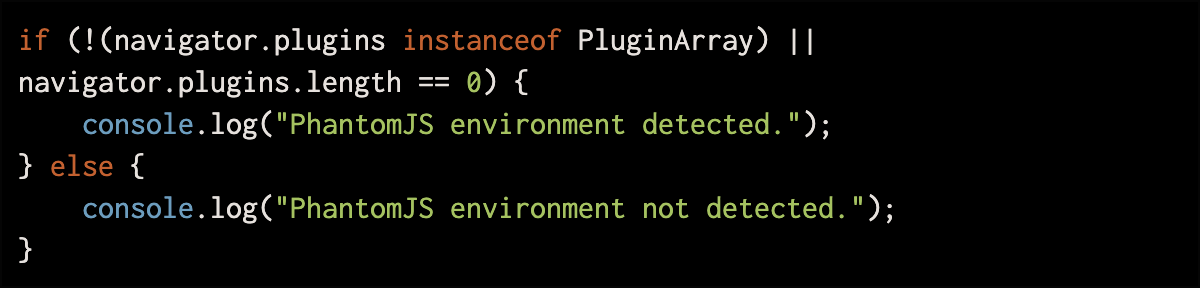
Andererseits lässt sich dieses Plugin-Array recht einfach fälschen, indem die PhantomJS-JavaScript-Umgebung vor dem Laden der Seite geändert wird.
Auch eine benutzerdefinierte Version von PhantomJS mit echten, implementierten Plug-ins ist durchaus vorstellbar. Das ist einfacher, als es klingt, da das Qt-Framework, auf dem PhantomJS basiert, eine native API für die Implementierung von Plug-ins bereitstellt.
Zeitsteuerung
Ein weiterer interessanter Aspekt ist, wie PhantomJS JavaScript-Dialoge unterdrückt:
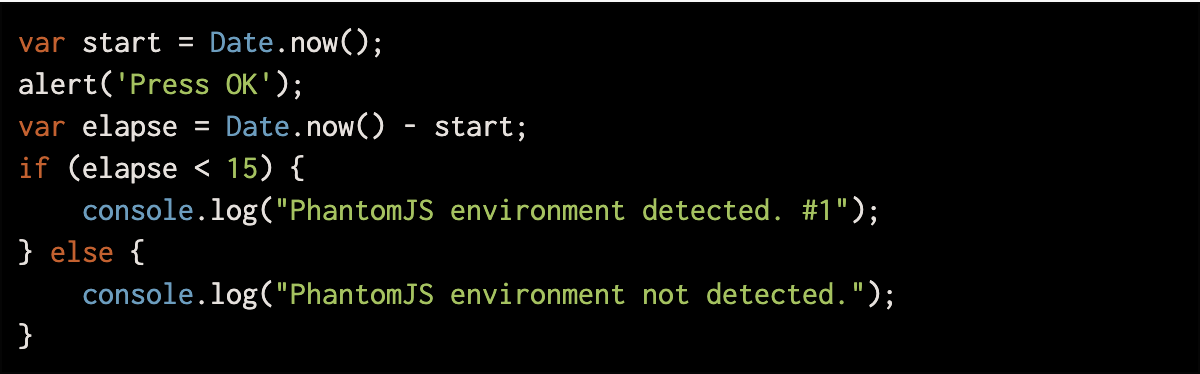
Nach mehreren Messungen zeigt sich, dass der Browser wahrscheinlich nicht von einem Menschen gesteuert wird, wenn das Warnfenster innerhalb von 15 Millisekunden geschlossen wird. Dieser Ansatz bedeutet jedoch, dass echte Nutzer mit einem Warnfenster belästigt werden, das sie manuell schließen müssen.
Globale Eigenschaften
PhantomJS 1.x stellt zwei Eigenschaften im globalen Objekt bereit:
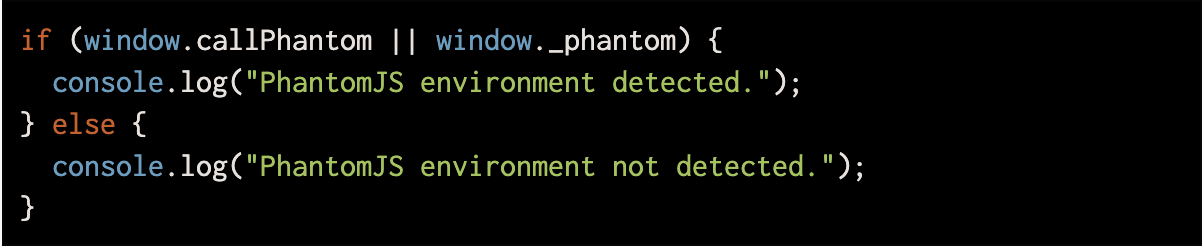
Diese Eigenschaften sind jedoch Teil einer experimentellen Funktion und können sich in Zukunft ändern.
Fehlende Funktionen der JavaScript-Engine
PhantomJS 1.x und 2.x verwenden derzeit veraltete WebKit-Engines. Daher gibt es Browserfunktionen, die in neueren Browsern, nicht aber in PhantomJS verfügbar sind. Dies betrifft auch die JavaScript-Engine: Einige native Eigenschaften und Methoden unterscheiden sich oder fehlen in PhantomJS.
Eine solche Methode ist Function.prototype.bind, die in PhantomJS 1.x und älteren Versionen fehlt. Das folgende Beispiel prüft, ob bind vorhanden ist und ob die Methode in der Ausführungsumgebung nicht vorgetäuscht wurde.
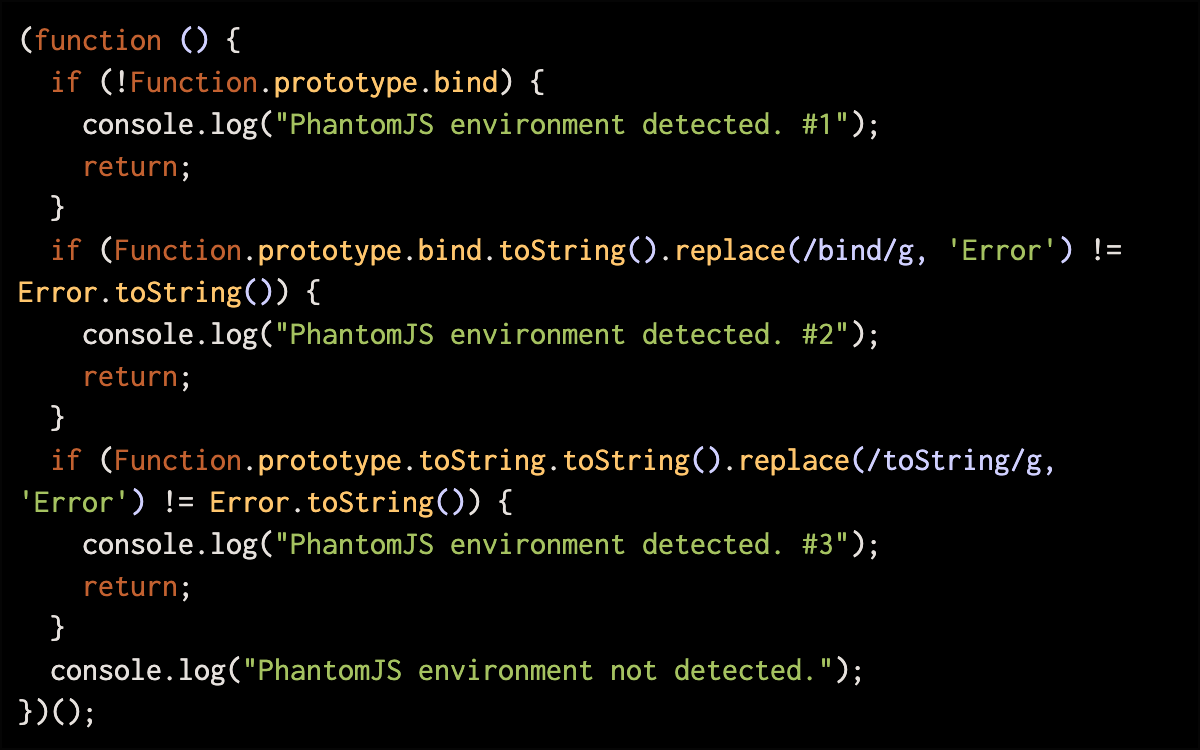
Dieser Code ist etwas zu kompliziert, um ihn hier ausführlich zu erklären. Weitere Informationen finden Sie in unserer Präsentation.
Stacktraces
Fehler, die von JavaScript-Code ausgelöst werden, der von PhantomJS über den Befehl evaluate ausgeführt wird, enthalten einen eindeutig identifizierbaren Stacktrace, anhand dessen wir den Headless-Browser erkennen können.
Nehmen wir beispielsweise an, PhantomJS ruft „evaluate“ für den folgenden Code auf:
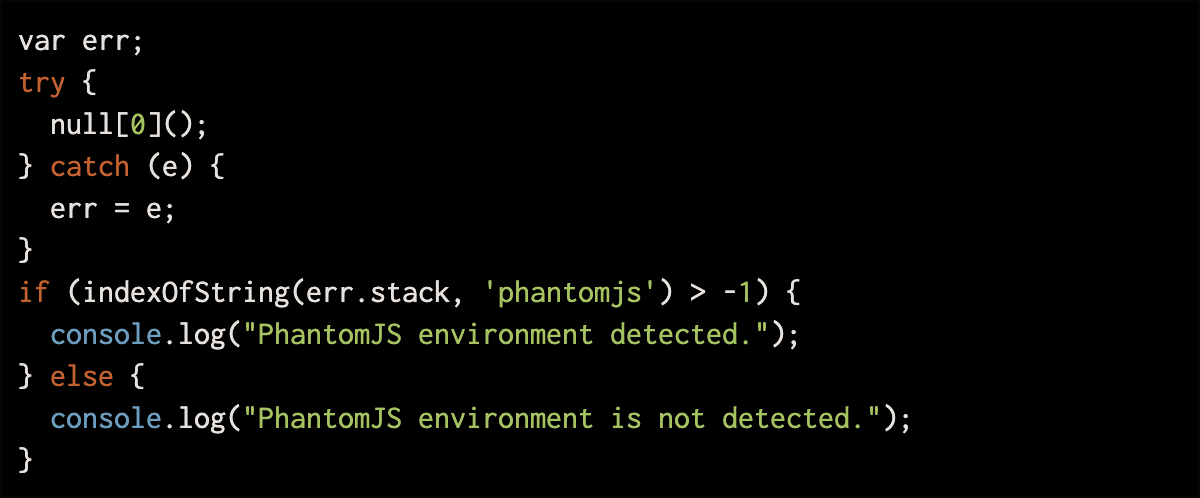
Beachten Sie, dass in diesem Beispiel eine benutzerdefinierte Funktion indexOfString() verwendet wird, deren Implementierung dem Leser als Übung überlassen bleibt, da PhantomJS die native Methode String.prototype.indexOf so manipulieren kann, dass sie stets ein negatives Ergebnis zurückgibt.
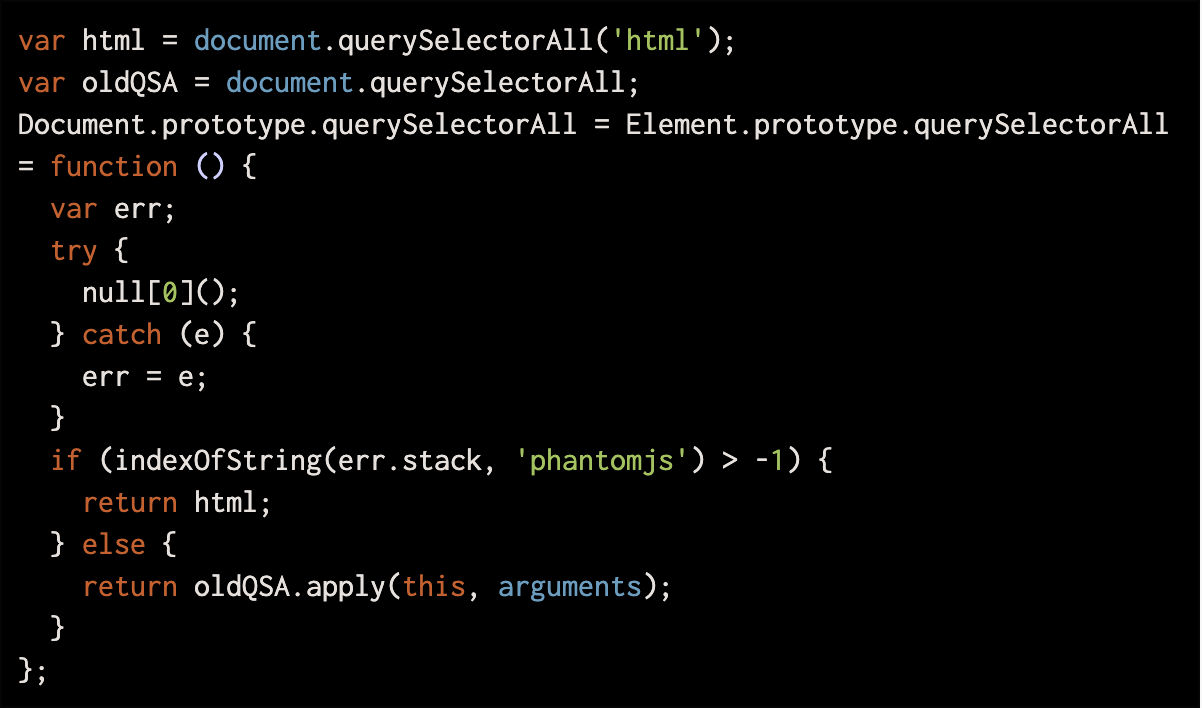
Wie bringt man nun ein PhantomJS-Skript dazu, diesen Code auszuwerten? Eine Möglichkeit besteht darin, einige häufig verwendete DOM-API-Funktionen zu überschreiben, die wahrscheinlich aufgerufen werden. Der folgende Code überschreibt beispielsweise document.querySelectorAll, um den Stacktrace des Browsers zu untersuchen:
Zusammenfassung
In diesem Artikel haben wir uns sieben verschiedene Techniken zur Erkennung von PhantomJS angesehen – sowohl auf dem Server als auch durch die Ausführung von Code in der clientseitigen JavaScript-Umgebung von PhantomJS. Indem Sie die Erkennungsergebnisse mit einem wirksamen Reaktionsmechanismus kombinieren – beispielsweise indem Sie eine dynamische Seite funktionsunfähig machen oder das aktuelle Sitzungscookie ungültig machen –, können Sie PhantomJS-Besuchern eine erhebliche Hürde in den Weg stellen. Bedenken Sie jedoch stets, dass diese Techniken nicht unfehlbar sind und ein versierter Angreifer sie letztlich überwinden wird.
Wenn Sie mehr erfahren möchten, empfehlen wir Ihnen, sich diese Aufzeichnung unseres Vortrags auf der AppSec USA 2014 anzusehen (Folien). Außerdem haben wir ein GitHub-Repository mit Beispielimplementierungen – und möglichen Umgehungsmethoden – für die hier vorgestellten Techniken zusammengestellt.
Vielen Dank fürs Lesen und viel Erfolg bei der Suche.
Mitwirkende
Sergey Shekyan – @sshekyan
Ben Vinegar – @bentlegen
Bei Zhang – @ikarienator
Über den Autor
Ähnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...