Automatisierung steht im Widerspruch zur Datensicherheit im Unternehmen. Warum?
Der Kern des Problems
Automatisierung steigert die Produktivität, indem sie die Leistungsfähigkeit von Maschinen nutzt. Für die Kosten einer einzigen Fachkraft in der Informationsverarbeitung lassen sich etliche Server kaufen oder in einer Cloud mieten. Der Zugriff auf Unternehmensdaten – insbesondere mit der Geschwindigkeit und in den Mengen, mit denen Maschinen arbeiten – verstößt jedoch gegen zahlreiche Richtlinien, die entwickelt und durchgesetzt wurden, um das Risiko einer unkontrollierten Verbreitung und Offenlegung dieser Daten zu verringern. Beim Erstellen einer Automatisierung stieß ich kürzlich auf dieses Spannungsfeld.
Die Automatisierung liest einige interne Webseiten mit Nutzungskennzahlen aus und überträgt diese in mehrere Tabellen. Anschließend werden die Tabellen in einen Netzwerkordner verschoben, wo eine zweite Automatisierung die neuen Dateien erkennt und an einen festgelegten Speicherort hochlädt. Dort vermerkt mein Kollege alle Aktivitäten oder Trends, die Aufmerksamkeit erfordern. Wir sind begeistert. Doch nach mehreren Wochen erfolgreicher Ausführung schlug der Prozess fehl, weil ein Sicherheitsgeheimnis abgelaufen war. Unsere Richtlinie zur Steuerung des Datenzugriffs schreibt vor, dass bestimmte Systemzugangsdaten regelmäßig ablaufen müssen. Gut für die Sicherheit. Abgelaufene Zugangsdaten setzen Automatisierungen außer Kraft. Schlecht für die Produktivität.
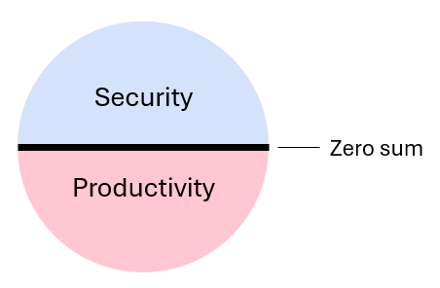
Sicherheitsgeheimnisse regelmäßig ablaufen zu lassen, ist eindeutig eine bewährte Vorgehensweise – aber muss dadurch gleich etwas nicht mehr funktionieren? Die Automatisierung spart meinem Team viel Zeit, liest jedoch lediglich Daten an einem Ort aus und formatiert sie für eine einfache Analyse an einem anderen Ort neu. Muss die Automatisierung wirklich mit denselben Berechtigungen ausgeführt werden wie ich als Mensch? Es muss doch irgendwo einen vernünftigen Mittelweg geben.
Kompromiss
Hier sind zwei mögliche Optionen, die als Kompromiss dienen könnten:
Option A
Geben Sie fünf Tage vor Ablauf eine Warnung aus, damit genügend Zeit bleibt, die Verlängerung vorzunehmen, bevor etwas ausfällt.
Option B
Stellen Sie speziell für die Automatisierungsaufgabe vorgesehene Dienstanmeldeinformationen mit den mindestens erforderlichen Berechtigungen aus.
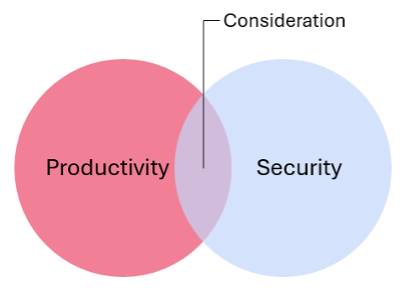
Behandeln Sie Automatisierung wie einen weiteren Benutzertyp
Beide Optionen erfüllen die Datensicherheitsanforderungen des Unternehmens. Mit etwas mehr Transparenz und Kommunikation zwischen den Fachbereichen und dem Security Operations Team (SecOps) lässt sich eine umsichtige und effektive Lösung finden. Ein wohlüberlegter Kompromiss kann das Spannungsverhältnis zwischen zwingenden Datensicherheitsanforderungen und produktivitätssteigernden Automatisierungen entschärfen. In den meisten Fällen verliert dabei keine Seite – und das Unternehmen gewinnt.
Durch Automatisierung kommt ein neuer Benutzer in der Unternehmens-Governance hinzu: der maschinelle Mitarbeiter. Er bringt die Verantwortlichen für die Umsetzung von Sicherheitsrichtlinien und Automatisierung zusammen. Unternehmen, die diesen neuen Benutzer anerkennen und seine tatsächlichen Anforderungen differenziert betrachten, können Nullsummenkonflikte vermeiden, sicherere Verfahren für die Datennutzung etablieren und die geschäftlichen Vorteile produktivitätssteigernder Technologien ausschöpfen.
Über den Autor

Ähnliche Blogbeiträge

Ein umfassender Leitfaden zur Bereitstellung und Sicherheit von KI-Anwendungen
Entdecken Sie optimale Strategien für die Absicherung und Bereitstellung von KI-Anwendungen.
KI zulassen und einführen? Lehren aus der Public Cloud
Die Einführung von KI steht unmittelbar bevor und könnte entscheidend sein, um wettbewerbsfähig zu bleiben. Daher muss die IT-Sicherheit proaktiv handeln und der KI-Einführung schon jetzt einen Schritt voraus sein, um sie auf einen risikogerechten Weg zu lenken.
Stand der Anwendungsstrategie 2022: Zeit für die Modernisierung des Betriebs
Es ist deutlich geworden, dass Unternehmen ihren Fokus erneut auf die Geschäftsfunktionen richten müssen, um die Dynamik ihrer digitalen Transformation aufrechtzuerhalten. Kundenerlebnisse haben zwar weiterhin Priorität, doch auch Geschäftsfunktionen wie Recht, Personalwesen und Finanzen müssen digitalisiert werden. Das bedeutet, dass CIOs das Steuer übernehmen, während sich die digitale Transformation von der Modernisierung von Anwendungen hin zur Modernisierung von Betriebsabläufen verlagert.
F5s Weg zu einer vielseitigen Plattform für Anwendungsanalysen
F5 bietet heute die umfassendsten Anwendungsdienste entlang des gesamten Weges vom Code bis zum Kunden. Künftig werden wir verstärkt auf Anwendungstelemetrie und -analysen setzen, damit unsere Kunden wertvolle Erkenntnisse über ihre Anwendungen, Geschäftsabläufe und Benutzererlebnisse gewinnen können. Beim Ausbau unserer Cloud-Analysefunktionen werden wir ML und KI noch stärker nutzen, um unsere Kunden bei der Verbesserung ihrer Geschäftsdienste zu unterstützen.
Telemetrie: Eine andere Art von Daten
Verwenden wir den Begriff „Telemetrie“ nur, weil er attraktiver klingt als „Daten“? Letztlich sind sowohl Daten als auch Telemetrie strukturierte Informationseinheiten. Es ist kein Verbrechen, die Begriffe synonym zu verwenden. Doch wenn man es genau nimmt, gibt es einen Unterschied. Und dieser Unterschied wird immer wichtiger werden, je weiter Unternehmen in die Datenökonomie vordringen.
MTTR bedeutet nicht „Mean Time to Reboot“
„Schnell scheitern“ lautet heute das Mantra für mehr Geschwindigkeit. Ob in DevOps oder im Geschäftsleben: Wer in einer digitalen Wirtschaft agiert, muss eine möglichst perfekte Verfügbarkeit gewährleisten.