Wer tatsächlich angeln geht (auf echte, lebende Fische), weiß, dass es auf den richtigen Zeitpunkt ankommt. Bestimmte Fischarten sind morgens aktiver und lassen sich daher eher fangen, andere abends und wieder andere am frühen Nachmittag.
Wie sich zeigt, verhält es sich beim digitalen Phishing nicht anders – zumindest wenn man die Muster solcher Aktivitäten anhand der Statistiken interpretiert, die unser F5 SOC im Jahr 2015 zu Phishing-Versuchen gegen Finanzinstitute in Europa, dem Nahen Osten und Afrika (EMEA) erhoben hat.
AUF DAS TIMING KOMMT ES AN
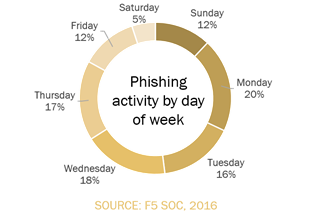
Wenn Sie vermeiden möchten, Opfer eines Phishing-Angriffs in der EMEA-Region zu werden, ist der Samstag offenbar der beste Wochentag für Finanzgeschäfte. Im Jahr 2015 ereigneten sich an diesem Tag nur 5 % der Angriffe. Freitag und Sonntag sind mit jeweils nur 12 % die nächstbesten Optionen.
Der schlechte Ruf des Montags bestätigt sich: Am Montag wurden mehr Angriffe verzeichnet (20 %) als an jedem anderen Tag, wobei die übrigen Werktage kaum besser abschneiden. Es überrascht nicht, dass Finanzinstitute unter der Woche durchschnittlich mehr Angriffen ausgesetzt sind als am Wochenende, wenn man bedenkt, dass Untersuchungen von IDC zufolge 30–40 % der Zeit, die am Arbeitsplatz mit Internetnutzung verbracht wird, auf nicht arbeitsbezogene Aktivitäten entfallen[1].
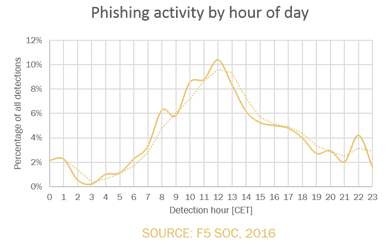
Dies wird zusätzlich durch Daten untermauert, die zeigen, dass die meisten Phishing-Angriffe während der Geschäftszeiten stattfinden.
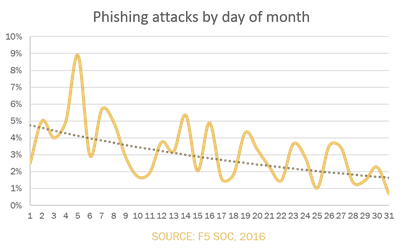
Im Jahr 2015 war die Wahrscheinlichkeit, zu Beginn des Monats einen Phishing-Angriff zu beobachten, außerdem um 200 % höher als gegen Ende des Monats. Die Phishing-Angriffe erreichten in der ersten Woche des Monats ihren Höhepunkt und nahmen danach allmählich ab. Erwartungsgemäß war die Aktivität an Werktagen höher und an Wochenenden niedriger.
Es überrascht nicht, dass die meisten Arbeitgeber in der EMEA-Region die Gehälter ihrer Beschäftigten entweder am Monatsanfang oder am Monatsende auszahlen. Experten des F5 SOC weisen darauf hin, dass dies in Verbindung mit der durchschnittlichen Onlinebanking-Nutzung von 46 % in der EU[2] wahrscheinlich der Grund für den starken Anstieg der Angriffe zu Monatsbeginn ist, wenn sich Beschäftigte bei ihrem Onlinebanking anmelden, um Rechnungen zu bezahlen oder zu prüfen, ob ihr Gehalt bereits eingegangen ist.
DEN RICHTIGEN KÖDER AUSWÄHLEN
Beim Angeln in der realen Welt wird kaum ein Thema so kontrovers diskutiert wie die Frage, welcher Köder der beste ist. Farbe, Größe, Bewegung und die Ähnlichkeit des Köders mit einem echten Beutetier sind wichtige Faktoren. Schließlich wollen wir den Fisch davon überzeugen, dass der verwendete Köder echt ist, damit er anbeißt. Dasselbe gilt für die Köder und Websites, die Phisher in der digitalen Welt einsetzen, um an Finanzdaten zu gelangen.
Es zeigt sich, dass potenzielle Phishing-Opfer ebenso schwer zu überzeugen sind wie Fische. Das F5 SOC stellte fest, dass eine betrügerische Seite im Durchschnitt 9,14-mal besucht wurde, bevor jemand den Köder schluckte.
Experten verbringen viel Zeit damit, entdeckte betrügerische Websites zu untersuchen, um möglichst viel über die Phisher und ihre Methoden herauszufinden. Dabei zeigt sich, dass die bei Phishing-Angriffen verwendeten URLs viel über die Angreifer verraten. Im Jahr 2015 wurde festgestellt, dass jede zehnte betrügerische Website entweder direkt im Stammverzeichnis ohne zusätzlichen Pfad gehostet wurde, z. B. unter www.phishingsite.com oder www.phishingsite.com/index.html. Dies deutet darauf hin, dass die Server eigens für das Hosting betrügerischer Websites eingerichtet und wahrscheinlich speziell für Phishing-Angriffe erworben wurden. Üblicherweise hacken Angreifer eine bestehende Website und schleusen dort schädliche Inhalte ein. Diese Entwicklung ist daher beunruhigend, da eine derart eingerichtete Website durch andere Präventionsmaßnahmen wie Web Application Firewalls nur schwer erkannt werden kann.
Angesichts der zahlreichen schwerwiegenden Sicherheitslücken, von denen das beliebte System Berichten zufolge im Jahr 2015 betroffen war, überrascht es nicht, dass 15 % der betrügerischen Websites in WordPress-Ordnern gehostet wurden. Nicht gepatchte und/oder nicht behobene Sicherheitslücken können leicht von Personen ausgenutzt werden, die nach einem Ort suchen, an dem sie ihren Schadcode und betrügerische Websites hosten können.
Darüber hinaus weisen die Experten des F5 SOC darauf hin, dass 20 % der URL-Pfade für jedes Opfer dynamisch generiert wurden, wodurch sie mit herkömmlichen Sicherheitsmaßnahmen nur schwer zu blockieren waren. Dies trug auch dazu bei, dass es 2015 im Durchschnitt länger dauerte, betrügerische Websites zu entfernen oder abzuschalten.
Die gute Nachricht ist, dass eine betrügerische Website schneller abgeschaltet wird, wenn die Zugangsdaten von Endnutzern gestohlen wurden. Die schlechte Nachricht ist, dass in den Stunden bis dahin viele Nutzer ungeschützt bleiben und sich der potenziellen Gefahr daher nicht bewusst sind.
Das F5 SOC empfiehlt, Domains zu überwachen, deren Namen denen offizieller Domains ähneln, um die Zeitspanne zwischen ihrer Einrichtung und Erkennung zu verkürzen. Viele gefälschte Seiten enthalten offizielle Zeichenfolgen in der für den Angriff verwendeten URL, auch wenn sie nicht unbedingt unter ähnlich benannten Domains gehostet werden. Generell empfiehlt das F5 SOC, das Internet nach diesen spezifischen Begriffen zu durchsuchen. Phishing-Angriffe auf Finanzinstitute in der EMEA-Region sind in der Regel während der Geschäftszeiten von Montag bis Donnerstag am aktivsten. Um zu verhindern, dass Verbraucher Opfer von Zugangsdaten-Diebstahl werden, ist schnelles Handeln entscheidend. Daher ist es wichtig, alle gefälschten Seiten so schnell wie möglich zu analysieren und abzuschalten.
[1] http://www.staffmonitoring.com/P32/stats.htm
[2] http://www.statista.com/statistics/222286/online-banking-penetration-in-leading-european-countries/
Weitere Informationen zum F5-Betrugsschutz finden Sie im WebSafe-Datenblatt sowie im MobileSafe-Datenblatt. Weitere Informationen zu den F5 Security Operation Centers finden Sie im F5-SOC-Datenblatt
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...