Angesichts der kontinuierlichen Weiterentwicklung von Cyberangriffsvektoren und der Häufigkeit, mit der sie auftreten, ist die Sicherheit von Anwendungen, Daten und Netzwerkinfrastrukturen heute wichtiger denn je. Es wird prognostiziert dass Cyberkriminalität Organisationen weltweit bis 2021 jährlich 6 Billionen US-Dollar kosten wird – ein Anstieg um 100 % gegenüber den 2015 verzeichneten 3 Billionen US-Dollar. Um dem entgegenzuwirken, hat Microsoft kürzlich die Microsoft Intelligent Security Association ins Leben gerufen. Sie soll Anbietern von Sicherheitstechnologien dabei helfen, ihre Sicherheitslösungen nahtloser aufeinander abzustimmen – zum Vorteil unserer gemeinsamen Kunden.
Die Microsoft Intelligent Security Association besteht aus einer ausgewählten Gruppe führender Sicherheitsanbieter, die zu verschiedenen Microsoft-Sicherheitsprodukten beitragen und von ihnen profitieren, um den Schutz und die Benutzerfreundlichkeit ihrer Produkte für Kunden zu verbessern. Aufgrund der kontinuierlichen Integration in das Microsoft Azure Security Center und dessen Unterstützung wurde F5 als eines der ersten Mitglieder dieser neuen Vereinigung bekannt gegeben.
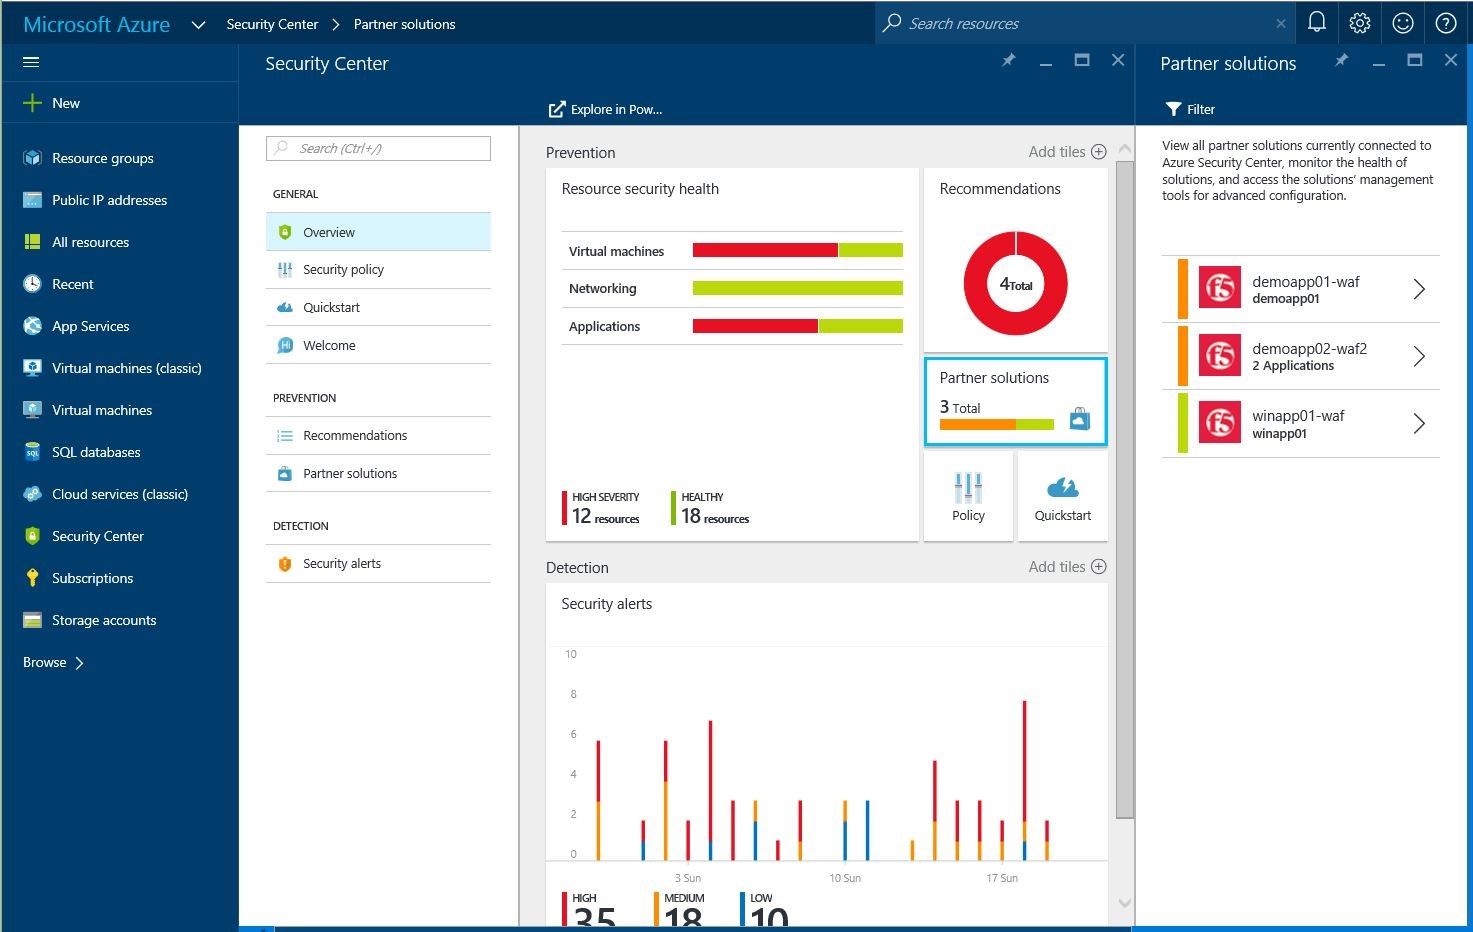
Seit fast zwei Jahren unterstützt die branchenführende Web Application Firewall (WAF) von F5 das Azure Security Center und bietet unzähligen in Azure gehosteten Anwendungen erweiterten Schutz auf Schicht 7. Die WAF von F5 wehrt nicht nur bösartige Bedrohungen wie L7-DoS-Angriffe, Botnetze und verschiedene komplexe Angriffssignaturen ab, sondern bietet den Benutzern durch ihre tiefe Integration in das Azure Security Center einen zusätzlichen Mehrwert. Dank eines vereinfachten Bereitstellungs- und Konfigurationsprozesses mit vorkonfigurierten Sicherheitsrichtlinien, die von F5-Sicherheitsexperten entwickelt wurden, lässt sich ein erweiterter Anwendungsschutz schnell und mit sehr geringem Verwaltungsaufwand implementieren. Nach der Inbetriebnahme verbessert zudem die kontinuierliche Übermittlung von Echtzeitberichten und Analysedaten an das Azure Security Center den ganzheitlichen Überblick über die Sicherheit der Azure-Bereitstellungen eines Benutzers.
Bis vor Kurzem war die WAF von F5 für Azure Security Center ausschließlich als BYOL-Bereitstellung (Bring Your Own License) verfügbar und unterstützte Abonnement-, ELA- und unbefristete Lizenzen für die BIG-IP Virtual Edition. Nun sind jedoch sowohl BYOL- als auch PAYG-Optionen (Pay As You Go) verfügbar, was das Engagement von F5 unterstreicht, seine Lösungen cloudfreundlich und cloudnativ zu lizenzieren.
Weitere Informationen zur F5 WAF für Azure Security Center finden Sie in dieser Lösungsübersicht, in diesem Blogbeitrag oder direkt im Produkteintrag im Azure Marketplace.
Über den Autor

Ähnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...