Viele Unternehmen migrieren heute ihre alltäglichen Anwendungen in die Public Cloud und setzen auf cloudnative Anwendungen oder Software-as-a-Service (SaaS), anstatt Anwendungen weiterhin lokal oder in monolithischen Rechenzentren zu betreiben.
Im Zuge dieser Verlagerung in die Public Cloud migrieren viele Unternehmen auch ihre lokalen Identitätsspeicher zu cloudbasierten Identity-as-a-Service-Lösungen (IDaaS). IDaaS lässt sich nahtlos in cloudbasierte Anwendungen und SaaS integrieren, ermöglicht die Föderation von Identitäten über Cloud-Anwendungen und -Plattformen hinweg und vereinfacht so die Anmeldung bei Anwendungen und den Zugriff für Benutzer. IDaaS-Lösungen nutzen sogenannte moderne Authentifizierungsstandards und -protokolle, beispielsweise Security Assertion Markup Language (SAML) oder OpenID Connect (OIDC) für die Authentifizierung in Verbindung mit Open Authorization (OAuth) für die Autorisierung. Die Einbindung moderner Authentifizierungs- und Autorisierungsstandards erleichtert Benutzern nicht nur den Alltag und beschleunigt den Zugriff auf Anwendungen, sondern bietet dieselben Vorteile auch den Anwendungsentwicklungs- (AppDev), Sicherheits- und IT-Teams von Unternehmen.
Wo es kompliziert wird
Viele Unternehmen würden zwar gerne alle ihre Anwendungen in die Public Cloud oder auf SaaS umstellen, stellen jedoch fest, dass dies nicht möglich ist. Denn viele Anwendungen sind geschäftskritisch und greifen auf sensible Daten zu oder wurden speziell für ein Unternehmen entwickelt, sind auf dessen Anforderungen zugeschnitten und bereits seit Jahren im Einsatz. Viele dieser Anwendungen müssen für einen großen Teil, wenn nicht sogar für alle Mitarbeitenden zugänglich sein. Die meisten dieser geschäftskritischen und maßgeschneiderten Anwendungen werden lokal, in einem Rechenzentrum oder in einer Private Cloud betrieben. Zudem unterstützen die meisten dieser Anwendungen weder Identitätsföderation noch moderne Authentifizierungsstandards und -protokolle – zumindest nicht ohne erhebliche Investitionen sowie beträchtliche Ausfallzeiten, Personal- und Kostenaufwände, die sich die meisten Unternehmen nicht leisten können.
Das bedeutet, dass Unternehmen gezwungen sind, zwei Identitätsspeicher zu unterhalten: einen lokalen für nicht moderne und benutzerdefinierte Anwendungen und einen cloudbasierten, um Public-Cloud- und SaaS-Anwendungen problemlos zu unterstützen. Doch es ist noch komplizierter. Unternehmen müssen für ihre lokalen, in Rechenzentren und in privaten Clouds betriebenen Anwendungen häufig andere Zugriffsrichtlinien erstellen und implementieren als für ihre Cloud- und SaaS-Anwendungen. Wahrscheinlich müssen sie zudem separate Systeme für den Anwendungszugriff unterhalten, was kostspielig und zeitaufwendig ist. Besonders schwer wiegen die Beeinträchtigungen der Benutzerfreundlichkeit: Benutzer müssen über einen Anmeldevorgang auf Cloud- und SaaS-Anwendungen zugreifen und sich anschließend jedes Mal erneut authentifizieren, wenn sie eine neue geschäftskritische oder benutzerdefinierte Anwendung aufrufen – möglicherweise für jede einzelne Anwendung.
Wie es besser wird
Microsoft Azure Active Directory, die umfassende cloudbasierte Identity-as-a-Service-Plattform (IDaaS) von Microsoft, wurde in die bewährte Anwendungszugriffslösung von F5, BIG-IP Access Policy Manager (APM), integriert, um die oben genannten Herausforderungen zu bewältigen. Diese nahtlose Integration ermöglicht die Föderation von Benutzeridentitäten, Authentifizierung und Autorisierung, indem sie die Identitäts- und Zugriffslücken zwischen nativen Public-Cloud- und SaaS-basierten Anwendungen sowie geschäftskritischen und benutzerdefinierten Anwendungen schließt, die lokal, in einem Rechenzentrum oder in einer Private Cloud betrieben werden.
Azure AD als IDaaS stellt eine vertrauenswürdige Verbindung zu BIG-IP APM her. Gemeinsam bieten Azure AD und BIG-IP APM einheitliche Sicherheit und eine konsistente Benutzererfahrung für moderne und klassische Anwendungen. Dabei stellen sie eine zentrale Identitätskontrollebene bereit und ermöglichen Single Sign-on (SSO) von jedem Standort und jedem Gerät aus für alle Anwendungen – unabhängig davon, ob diese lokal oder in der Cloud gehostet werden und ob sie moderne Authentifizierungs- und Autorisierungsverfahren unterstützen. Dies verbessert die Benutzererfahrung und die Produktivität der Mitarbeitenden und unterstützt zugleich AppDev-, Sicherheits- und IT-Teams, da IDaaS ohne kostspielige Neuentwicklungen oder Upgrades eingesetzt werden kann. Die Integration ermöglicht außerdem, alle Anwendungen durch Multi-Faktor-Authentifizierung (MFA) zu schützen. Dies erhöht die Sicherheit, da MFA auch in Anwendungen integriert werden kann, die diese Funktion bisher nicht unterstützten. Die Integration von Azure Active Directory und BIG-IP APM erhöht die Anwendungssicherheit zudem durch passwortlose Authentifizierung, Richtlinien für bedingten Zugriff auf Grundlage von Benutzer, Gerät, Standort, Tageszeit und weiteren Kontextparametern sowie durch API-basierte Analysen des Benutzer- und Entitätsverhaltens (UEBA) von Drittanbietern.
Wie es weitergeht
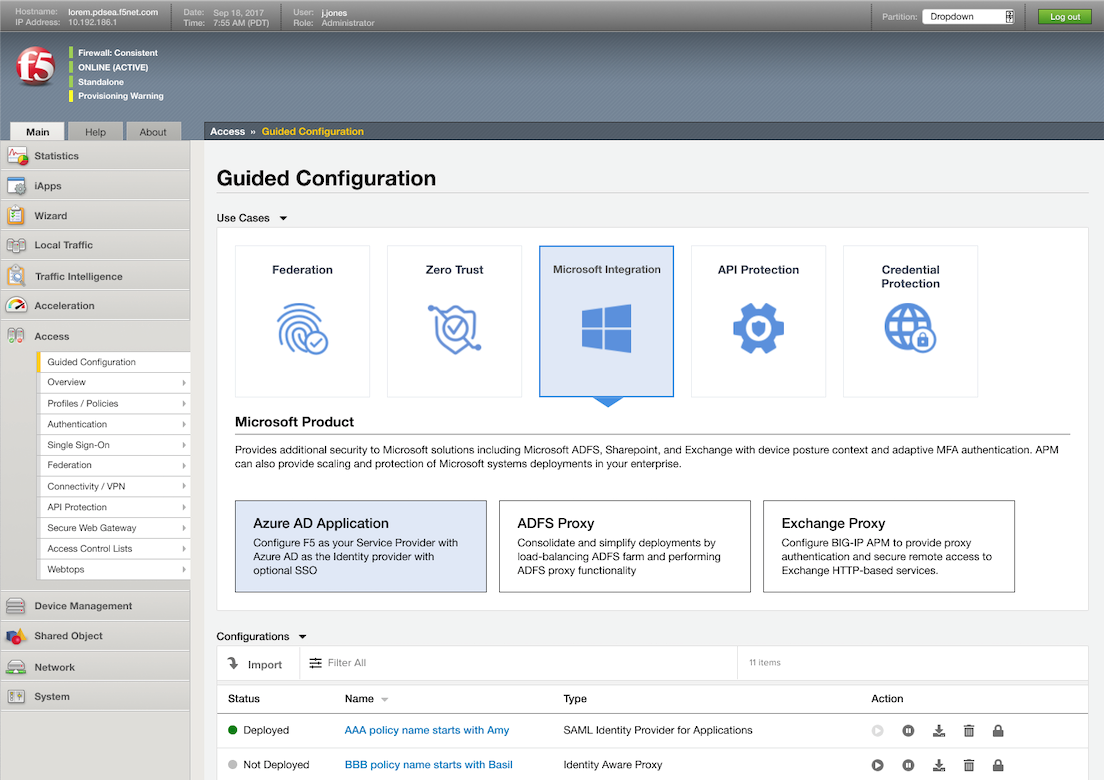
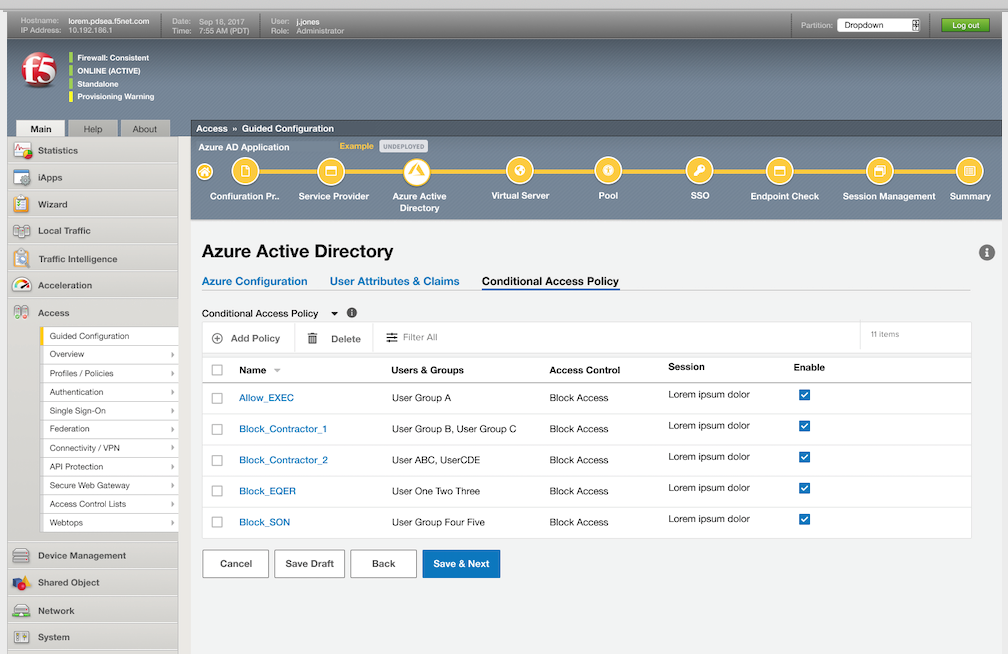
In der nächsten Version von F5 BIG-IP APM, deren Veröffentlichung für diesen Sommer geplant ist, bietet die Advanced Guided Configuration (AGC) für APM Administratoren die Möglichkeit, geschäftskritische Anwendungen (beispielsweise ausgewählte SAP- und Oracle-Anwendungen) einfach in Azure AD einzubinden und im laufenden Betrieb zu verwalten. Administratoren müssen nicht mehr zwischen Azure AD und BIG-IP wechseln, da die durchgängige Verwaltung von Betriebsrichtlinien direkt in die APM-AGC-Konsole integriert wurde. Diese tiefere Integration zwischen BIG-IP APM und Azure AD bietet eine automatisierte, besonders einfache Lösung, mit der sichergestellt wird, dass solche geschäftskritischen Anwendungen schnell und unkompliziert Identitätsföderation, SSO und MFA unterstützen können. Diese nahtlose Integration zwischen BIG-IP APM und Azure AD reduziert den Verwaltungsaufwand und verbessert damit zugleich die Benutzererfahrung für Administratoren.
F5 und Microsoft werden ihre Partnerschaft weiter ausbauen, um die Integration von BIG-IP APM und Azure Active Directory zu vertiefen. Dabei wird die schnelle Einrichtung und Bereitstellung von Föderation, SSO, bedingtem Zugriff und MFA für eine Reihe geschäftskritischer SAP-, Oracle- und anderer Drittanbieteranwendungen unterstützt, die keine modernen Authentifizierungs- und Autorisierungsverfahren unterstützen. Auch benutzerdefinierte Anwendungen werden unterstützt.
F5 und Microsoft verfolgen das Ziel, nicht nur die Benutzererfahrung durch einen nahtlosen Zugriff auf jede Anwendung von überall aus zu verbessern, sondern auch die Administratorerfahrung zu optimieren, indem die Einrichtung und Bereitstellung der integrierten Lösung aus Microsoft Azure Active Directory und F5 BIG-IP APM vereinfacht und so der Bedarf an administrativer Unterstützung reduziert wird.
Screenshots
Weitere Ressourcen
Weitere Informationen zur Integration von F5 BIG-IP Access Policy Manager und Microsoft Azure Active Directory finden Sie, wenn Sie hier klicken.
Um Videos zur Integration von BIG-IP APM und Azure Active Directory anzusehen, klicken Sie bitte hier und hier.
Weitere Informationen dazu, wie die Integration von BIG-IP APM und Azure Active Directory während der COVID-19-Pandemie einen sicheren Remotezugriff und produktives Arbeiten ermöglicht, finden Sie hier.
Über den Autor

Ähnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...