Ich habe gesprochen, und gesprochen, und noch einmal gesprochen über den zunehmenden Bedarf, anwendungsnahe Dienste näher an die Anwendungen zu rücken, die sie schützen, skalieren und optimieren. So wie Anwendungsentwickler feststellen, dass es im großen Maßstab effizienter und agiler ist, monolithische Systeme in stärker fokussierte, granulare Microservices aufzuteilen, muss auch die Infrastruktur diesen Wandel nachvollziehen , um weiterhin dasselbe Serviceniveau und dieselbe Servicequalität im großen Maßstab zu gewährleisten.
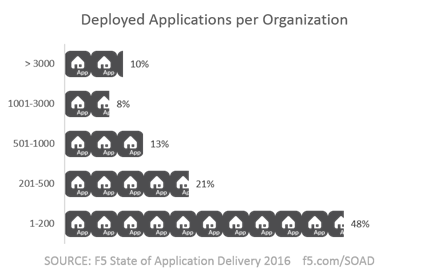
Dieser Ansatz eignet sich jedoch nicht nur für Microservices-Architekturen. Er ist auch für Unternehmen gedacht, die anwendungsspezifische Richtlinien in großem Maßstab schnell bereitstellen müssen. Eine Studie ergab, dass „85 % der Unternehmen einen Rückstau von einer bis 20 mobilen Anwendungen haben, wobei die Mehrheit (50 %) einen Rückstau von 10 bis 20 Apps aufweist“. Hinzu kommt die Vielzahl bereits vorhandener Apps, für die Updates bereitgestellt werden müssen (unsere Untersuchungen haben gezeigt, dass fast die Hälfte der Unternehmen zwischen einer und 200 Apps hat, die andere Hälfte deutlich mehr als 200 – darunter erstaunliche 10 %, die mehr als 3.000 Apps verwalten müssen).
Die meisten davon erfordern sehr spezifische Richtlinien, um Skalierbarkeit, Sicherheit und Leistung zu gewährleisten. Sie müssen skalieren – und zwar schnell, um all das bewältigen zu können.
Einer der Nachteile eines Serviceansatzes pro App besteht natürlich darin, dass jeder Service auf die individuellen Anforderungen der jeweils bereitgestellten App zugeschnitten werden muss. Genau das ist natürlich der Sinn dieses Ansatzes. Ohne eine Strategie zur Skalierung der Prozesse für die Erstellung und Bereitstellung von Richtlinien, die dieser Nachfrage gerecht wird, könnte ein solcher Ansatz jedoch zu längeren statt kürzeren Bereitstellungszeiten führen.
Aus diesem Grund sollten DevOps und die damit verbundene Infrastructure-as-Code-Philosophie in Kombination mit einem starken Fokus auf Automatisierung für den Sicherheitsbetrieb nicht nur als angemessen, sondern als erstrebenswert gelten. Denn nur wenn Websicherheit nach links verlagert wird kann ein ganzheitlicher Microservices-Ansatz sowohl für Anwendungen als auch für Anwendungsdienste erfolgreich sein. Dies ist sogar entscheidend, damit die Sicherheit mit der Geschwindigkeit Schritt halten kann, mit der die IT heute ihre Dienste für die von ihr unterstützten Kunden bereitstellen muss.
Das war der Grund, warum sich Catholic Education South Australia (CESA), die IT-Dienste für mehr als 98 über ganz Südaustralien verteilte Schulen bereitstellt, für die F5-Plattform entschied. CESA hatte mit Herausforderungen zu kämpfen, die sich aus herkömmlichen Bereitstellungs- und Implementierungsmethoden ergaben, da diese schlichtweg nicht die erforderliche horizontale Skalierung ermöglichten, um mit der Nachfrage Schritt zu halten. Benötigt wurde ein anpassbares Framework für die Bereitstellung von Anwendungen und die Automatisierung der damit verbundenen Aufgaben. Schließlich gehörte dazu auch die Websicherheit.
Simon Sigre, Senior Network Engineer bei CESA, erklärt, warum eine Veränderung notwendig war: „Wir mussten damit beginnen, Layer-7-Sicherheitsrichtlinien (L7) zu erstellen, die wie maßgeschneidert auf jede Webanwendung zugeschnitten waren.“
CESA musste anwendungsspezifische Richtlinien bereitstellen – und zwar schnell und in großem Maßstab. Um dies zu erreichen, war Automatisierung erforderlich. Doch das war nicht alles. Die individuelle Anpassung von Richtlinien – insbesondere von Richtlinien, die so eng auf die zu schützende Anwendung zugeschnitten sind – nimmt Zeit in Anspruch. Aber nicht alles an einer Anwendung ist einzigartig. Es gibt gemeinsame Elemente, insbesondere im Zusammenhang mit Protokollen (wie TCP und HTTP) und Plattformen (wie Web- oder Anwendungsserver-Software), die bei vielen Anwendungen gleich sind. Auch die Konfiguration von Richtlinien zum Schutz dieser Aspekte kostet Zeit – ein Aufwand, der sich bei mehreren Anwendungen wiederholt.
Hier kommt die Standardisierung ins Spiel. Eines der Kennzeichen der Standardisierung ist die Möglichkeit, Gemeinsamkeiten bei APIs, Vorlagen, Befehls- und Steuerungssystemen sowie Skripten zu nutzen, um die Effizienz zu steigern und dadurch die Betriebskosten zu senken und die Markteinführungszeit zu verkürzen. Genau das tat CESA, indem es die Programmierbarkeit von F5 nicht nur zur automatisierten Skalierung nutzte, sondern auch zur Standardisierung von Sicherheitsrichtlinien: Dazu erstellte CESA übergeordnete Vorlagen für gängige eingesetzte Technologien und passte diese anschließend an die Besonderheiten jedes neuen Dienstes an. So konnte CESA die benötigten anwendungsspezifischen Sicherheitsrichtlinien erstellen, ohne die üblicherweise mit Anpassungen verbundenen Kosten zu verursachen. Hierzu wurde die Infrastruktur (Websicherheit) als Code (Vorlagen) behandelt, wodurch die Kosten für die wiederholte Neuerstellung der Basisrichtlinie bei jeder Bereitstellung eines neuen Dienstes praktisch entfielen.
Weitere Informationen zu den Erfahrungen von CESA mit F5 und dessen Technologien finden Sie hier in dieser Kundenreferenz.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...