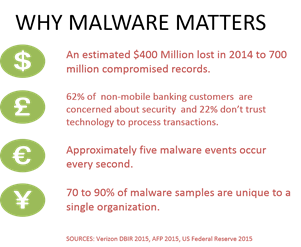
Malware ist zu einem bedeutenden Faktor bei Angriffen auf die Ressourcen von Unternehmen und Verbrauchern geworden. Sie verursacht weiterhin Betrugsschäden in Millionenhöhe und untergräbt zugleich das Vertrauen der Verbraucher in Finanz- und Bankinstitute.
Untersuchungen zeigen, dass die Prävention und/oder Erkennung von Malware-Bedrohungen heute einer der wichtigsten Faktoren für die Ausrichtung der Netzwerksicherheitsstrategie ist. Angesichts der Tatsache, dass Google erst in diesem Jahr festgestellt hat, dass Phishing als einer der wichtigsten Verbreitungswege für Malware nach wie vor bei fast der Hälfte der Zielpersonen erfolgreich ist, überrascht das nicht.
Daher sollten wir uns als Führungskräfte und Fachleute, die sich mit diesen Problemen befassen, über neue und zunehmende Malware-Bedrohungen im Klaren sein, die sowohl unsere Systeme als auch die Systeme unserer Endkunden gefährden können.
Ein solcher aufstrebender dunkler Stern ist „Slave“. Slave wurde erstmals im März 2015 entdeckt und nimmt Banking-Web-Apps mit Skript-Injektionen ins Visier, die verschiedene Funktionen ausführen sollen, darunter den Diebstahl von Zugangsdaten, den Zugriff auf Konten und automatische Geldtransfers.
In vielerlei Hinsicht ist Slave weniger ausgefeilt als einige seiner Verwandten, doch das macht die Schadsoftware nicht weniger gefährlich. Damit Sie die Bedrohung besser verstehen und sich dagegen schützen können, haben unsere Sicherheitsforscher eine detaillierte Analyse dieser heimtückischen Software erstellt und auf DevCentral veröffentlicht.
- Überblick über den Blogbeitrag zur Slave-Analyse
- Zusammenfassung der Sklavenanalyse für Führungskräfte
- Technischer Bericht zur Sklavereianalyse
Bleiben Sie da draußen sicher!
###
Anmerkung der Redaktion: F5 und DevCentral lehnen die Verwendung des Begriffs „Slave“ im Zusammenhang mit unserer Technologie ab. In diesem Fall handelt es sich bei dem Begriff „Slave“ um eine Bezeichnung für eine bestimmte Schadsoftware. Wir sind der Ansicht, dass das Entfernen oder Ändern des Begriffs an dieser Stelle lediglich Verwirrung stiften und Informationen vorenthalten würde, die für eine wirksame Anwendungssicherheit erforderlich sind.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...