Web Application Firewalls (WAFs) entwickeln sich kontinuierlich weiter und sind für Unternehmen, die sich gegen anhaltende Cyberbedrohungen zur Wehr setzen, unverzichtbar geworden.
Die Zahl der Schwachstellen und der Angriffe auf Apps oder APIs nimmt weiter zu. NIST.gov wies darauf hin, dass im vergangenen Jahr etwa 18.378 kategorisierte Schwachstellen gemeldet wurden. Die Gesamtzahl der Schwachstellen belief sich 2021 jedoch auf 25.646 und lag damit deutlich über der gemeldeten Zahl. Im vergangenen Jahr haben wir erlebt, wie Schwachstellen wie Log4j zahlreiche Unternehmen beeinträchtigt haben – hier vermitteln WAF-Lösungen ein Gefühl von Sicherheit für Apps und APIs.
KuppingerCole bewertete zahlreiche Anbieter hinsichtlich grundlegender WAF-Funktionen, API-Schutz, Bot-Management, DDoS-Schutz sowie Unterstützung für Administratoren und DevOps. Im Leadership Compass wurde F5 als Overall Leader, Product Leader, Innovation Leader und Leading Vendor ausgezeichnet.
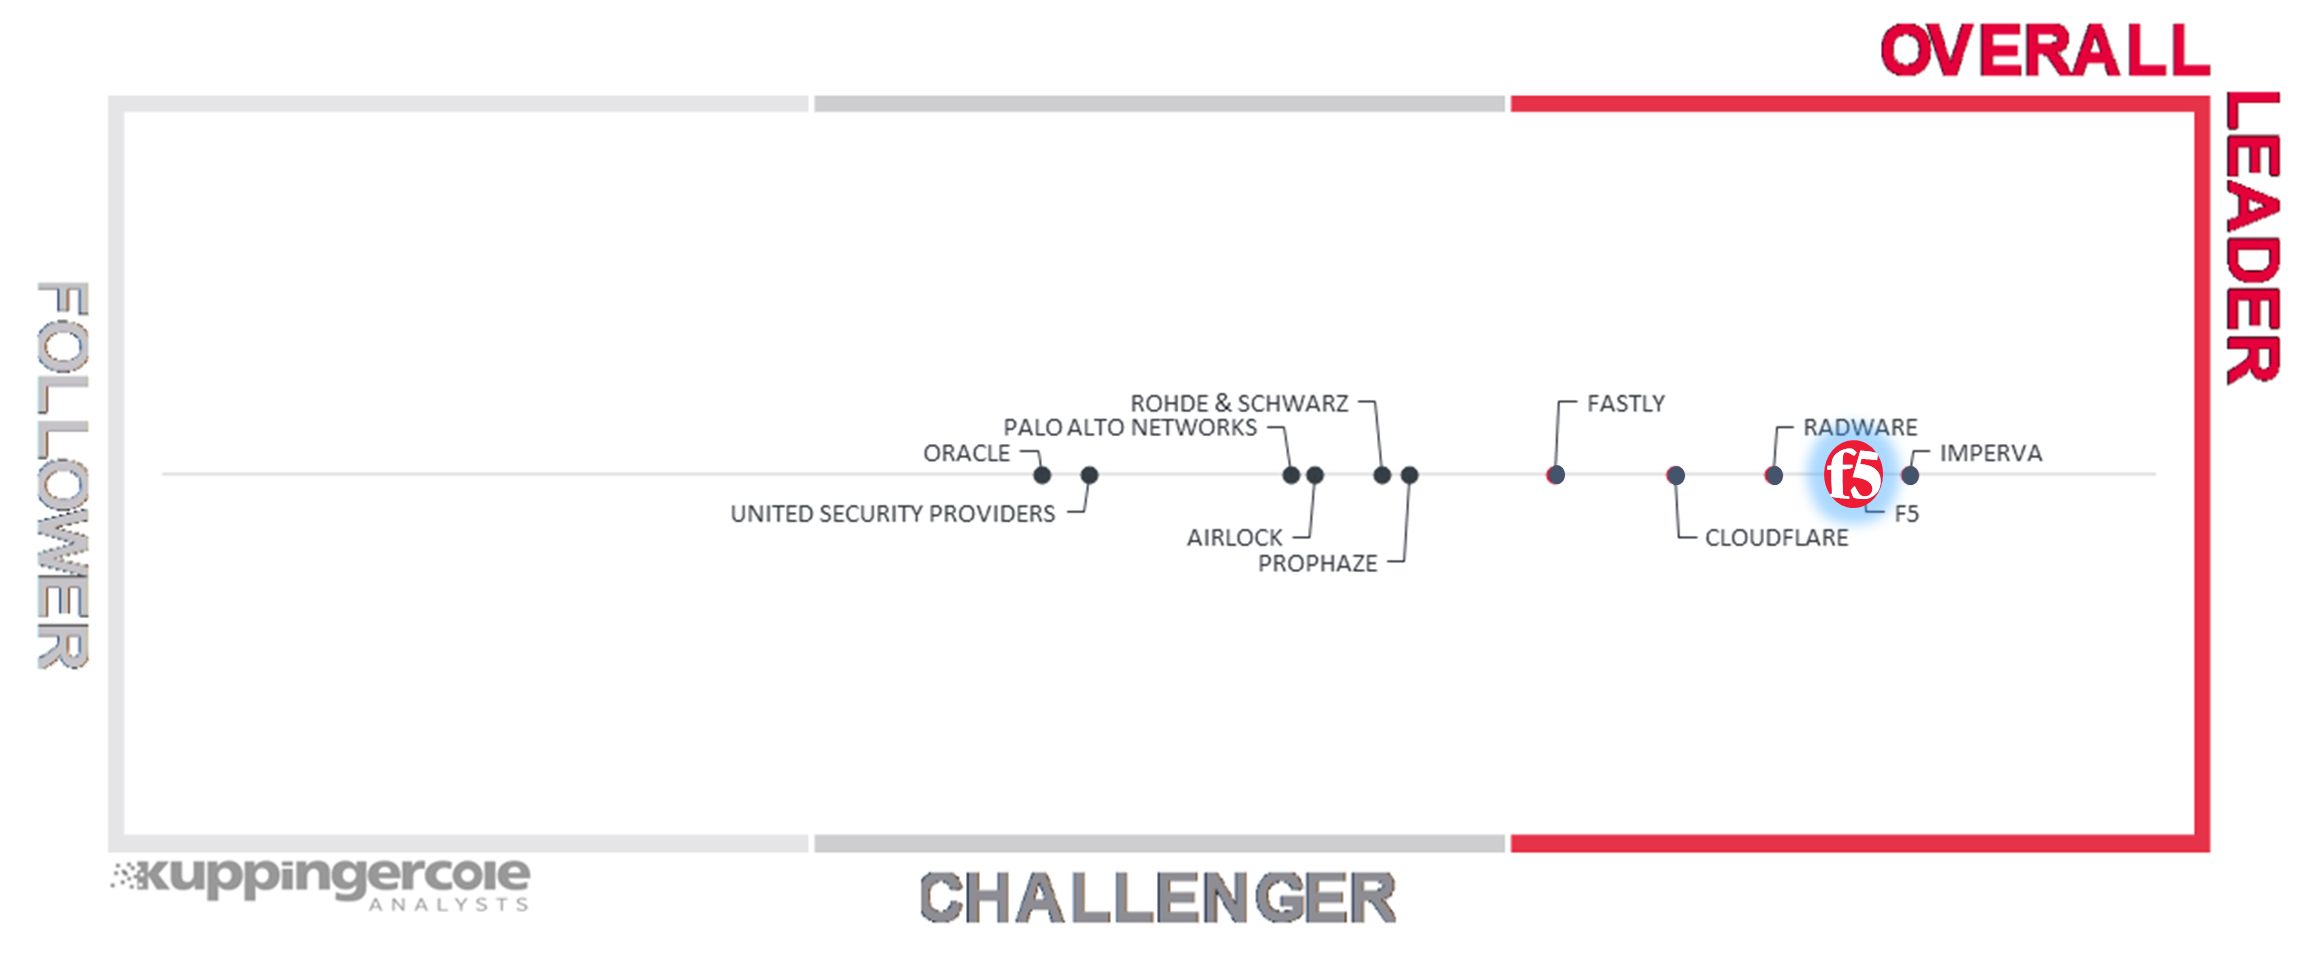
F5 erhielt positive Bewertungen für sein Produkt, seine Marktpräsenz und seine Strategie. F5 erzielte hohe Bewertungen bei Kriterien wie API-Schutz, grundlegenden WAF-Funktionen, Bot-Management, DDoS-Schutz sowie Unterstützung für Administratoren und DevOps.
Der Bericht würdigte die API-Sicherheit von F5 als „geeignet zur Absicherung von REST/JSON-, XML-, GraphQL- und GWT-API-Protokollen“ und hob hervor, dass „BIG-IP Advanced WAF zudem eine deklarative API oder JSON bereitstellt, die für Shift-Left-Sicherheit in eine CI/CD-Pipeline integriert werden kann“, um die Entwicklungs- und Anwendungssicherheit zu verbessern.
Auch die Threat-Intelligence-Dienste von Advanced WAF wie Threat Campaigns und Leaked Credential Check wurden von KuppingerCole hervorgehoben. Im Bericht heißt es: „Der Schutz von Anmeldedaten verhindert den Diebstahl von Anmeldedaten im Zusammenhang mit deren Verschlüsselung auf Anwendungsebene.“ Während Schwachstellen wie Log4j weiterhin ein branchenweites Problem darstellen, veröffentlichte F5 innerhalb von vier Tagen nach Bekanntwerden der Schwachstelle Threat Campaigns zum Schutz vor aktiven Log4j-Exploits.
KuppingerCole hob außerdem die verschiedenen Bereitstellungsoptionen von F5 hervor, die den bevorzugten Nutzungs- und Betriebsmodellen der Kunden entsprechen. Im Bericht heißt es: „Da dieselbe WAF-Engine auch in anderen Lösungen zum Einsatz kommt, stehen gute Optionen für Bereitstellungsmodelle zur Verfügung“ und „Die Bereitstellung der WAF umfasst Optionen für Container und Microservices, Serverless-Umgebungen, die Cloud und den lokalen Betrieb.“
Auch der DoS-Schutz von F5 auf Anwendungsebene wurde positiv hervorgehoben. Der DDoS-Schutz von F5 überwacht die Anwendungsauslastung und passt sich in Echtzeit an Veränderungen an. Dabei werden Angriffe mithilfe von Verhaltensanalysen auf Basis maschinellen Lernens und dynamischen Signaturen automatisch abgewehrt.
Bitte wenden Sie sich an Ihren Account Manager, um zu ermitteln, welches Bereitstellungsmodell für F5 WAF Ihre Sicherheitsanforderungen für Anwendungen und APIs am besten erfüllt.
Hier finden Sie einen Link zur Pressemitteilung von F5 über den Bericht. Alternativ können Sie den Bericht von KuppingerCole hier einsehen.
Über den Autor
Ähnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...