Es stimmt nur bedingt, dass Menschen das schwächste Glied in der Informationssicherheitskette sind. Das wirklich schwächste Glied ist der Browser.
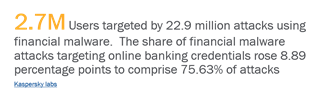
Das liegt daran, dass der Browser zu den Anwendungen gehört, denen kaum jemand wirklich Beachtung schenkt – wahrscheinlich, weil IT-Sicherheitsexperten in den meisten Fällen keinerlei Kontrolle darüber haben. Kunden können dazu gedrängt werden (und werden es häufig auch) oder ihnen kann sogar damit gedroht werden, dass Online-Anwendungen nicht mehr unterstützt werden, wenn sie ihren Browser nicht auf dem neuesten Stand halten. Aber darüber hinaus? Es gibt schlicht keine Möglichkeit, die verschiedenen Komponenten eines Browsers zu verwalten, die zu einer Kompromittierung führen können – und dies auch tatsächlich tun.
Aber Sie können ihn überwachen, zumindest solange sein Benutzer mit Ihrer Website interagiert. Genau diese Art der Überwachung half dem F5 SOC kürzlich dabei, ein heimtückisches kleines Skript zu erkennen – und unschädlich zu machen.
Das F5 SOC, das unser WebSafe-Angebot aktiv unterstützt, verbringt einen Großteil seiner Zeit damit, verschiedenste Schadprogramme und Skripte zu untersuchen, die Finanzinstitute und deren Kunden bedrohen. WebSafe schützt Kunden und Unternehmen unter anderem dadurch, dass es jeden Aspekt der Kommunikation zwischen einem Kunden und einer App aktiv und in Echtzeit überwacht. Dank dieser aktiven Überwachung der Echtzeitkommunikation kann es verdächtige Vorgänge erkennen und unsere Sicherheitsanalysten alarmieren. Genau das geschah kürzlich – am 10. November 2015 um 18:54 Uhr (UTC), um genau zu sein –, als WebSafe bemerkte, dass ein als schädlich eingestuftes Skript in einen Browser eingeschleust wurde, der mit einer Finanz-App interagierte.
Die Einschleusung von Skripten in Browser (häufig als MItB- oder „Man-in-the-Browser“-Angriffe bezeichnet) erfolgt in der Regel durch bereits vorhandene Schadsoftware, etwa einen Trojaner, der infolge eines erfolgreichen Phishing-Versuchs heruntergeladen und installiert wurde (überraschenderweise sind 45 % der Versuche noch immer erfolgreich) oder durch eine infizierte Browser-Erweiterung.
Diese bösartigen Skripte sind ausgeklügelt und können Benutzer leicht dazu verleiten, mehr Informationen als tatsächlich erforderlich preiszugeben. Zudem können sie die Kommunikation ausspionieren und Anmeldedaten, Finanzkontoinformationen sowie alles andere stehlen, was ihnen später einen erfolgreichen Betrug ermöglichen könnte. Darüber hinaus sind sie nur schwer zu erkennen, es sei denn, der Browser wird aktiv auf eine Weise überwacht, die sich von der Malware – dem Handlanger des Angreifers – nicht ohne Weiteres umgehen lässt.
Das ist einer der Vorteile einer Lösung wie WebSafe: Sie kann Aktivitäten in Echtzeit überwachen, ohne dass Agents oder Browser-Erweiterungen erforderlich sind, die früher oder später erkannt werden könnten. Genau dadurch konnte dieser jüngste Angriff mittels eingeschleuster Skripte innerhalb weniger Stunden entdeckt und anschließend gestoppt werden.
Weitere Informationen zu WebSafe finden Sie hier und die technischen Details zu diesem schädlichen Skript können Sie in diesem Bericht des F5 SOC nachlesen.
Bleiben Sie da draußen sicher!
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...