Modernes Banking mit dem Smartphone
Mobile Geräte entwickeln sich für digitale Nutzer rasant zum bevorzugten Instrument und beeinflussen damit auch den Finanzsektor. Die neue Generation erwartet, dass Bankgeschäfte mobil erledigt werden können. Laut den Ergebnissen der US-Notenbank nutzen 67 % der 18- bis 29-Jährigen Mobile Banking. Das größte Hindernis für die Nutzung mobiler Bankdienstleistungen waren Sicherheitsbedenken. Da die mobile Nutzung unaufhaltsam zunimmt, müssen Unternehmen diesen Risikofaktor verstehen, um Bedrohungen angemessen einplanen und eindämmen zu können. Dieser Artikel befasst sich mit einigen der bedeutendsten (und ausgenutzten) Schwachstellen im mobilen Bereich.
Was ist mobile Schadsoftware?
Wie jede Schadsoftware ist auch mobile Schadsoftware ein Programmcode, der für Angriffe auf Smartphones oder ähnliche Geräte entwickelt wurde. Die Geschichte mobiler Schadsoftware reicht mindestens bis ins Jahr 2000 zurück, als Forschende die erste bekannte mobile Schadsoftware namens „TIMOFONICA“ entdeckten. Im Jahr 2016 wurde Schadsoftware wie „Godless“, die sich auf bis zu 90 % der Android-Geräte Root-Zugriff verschaffen kann, in freier Wildbahn entdeckt.
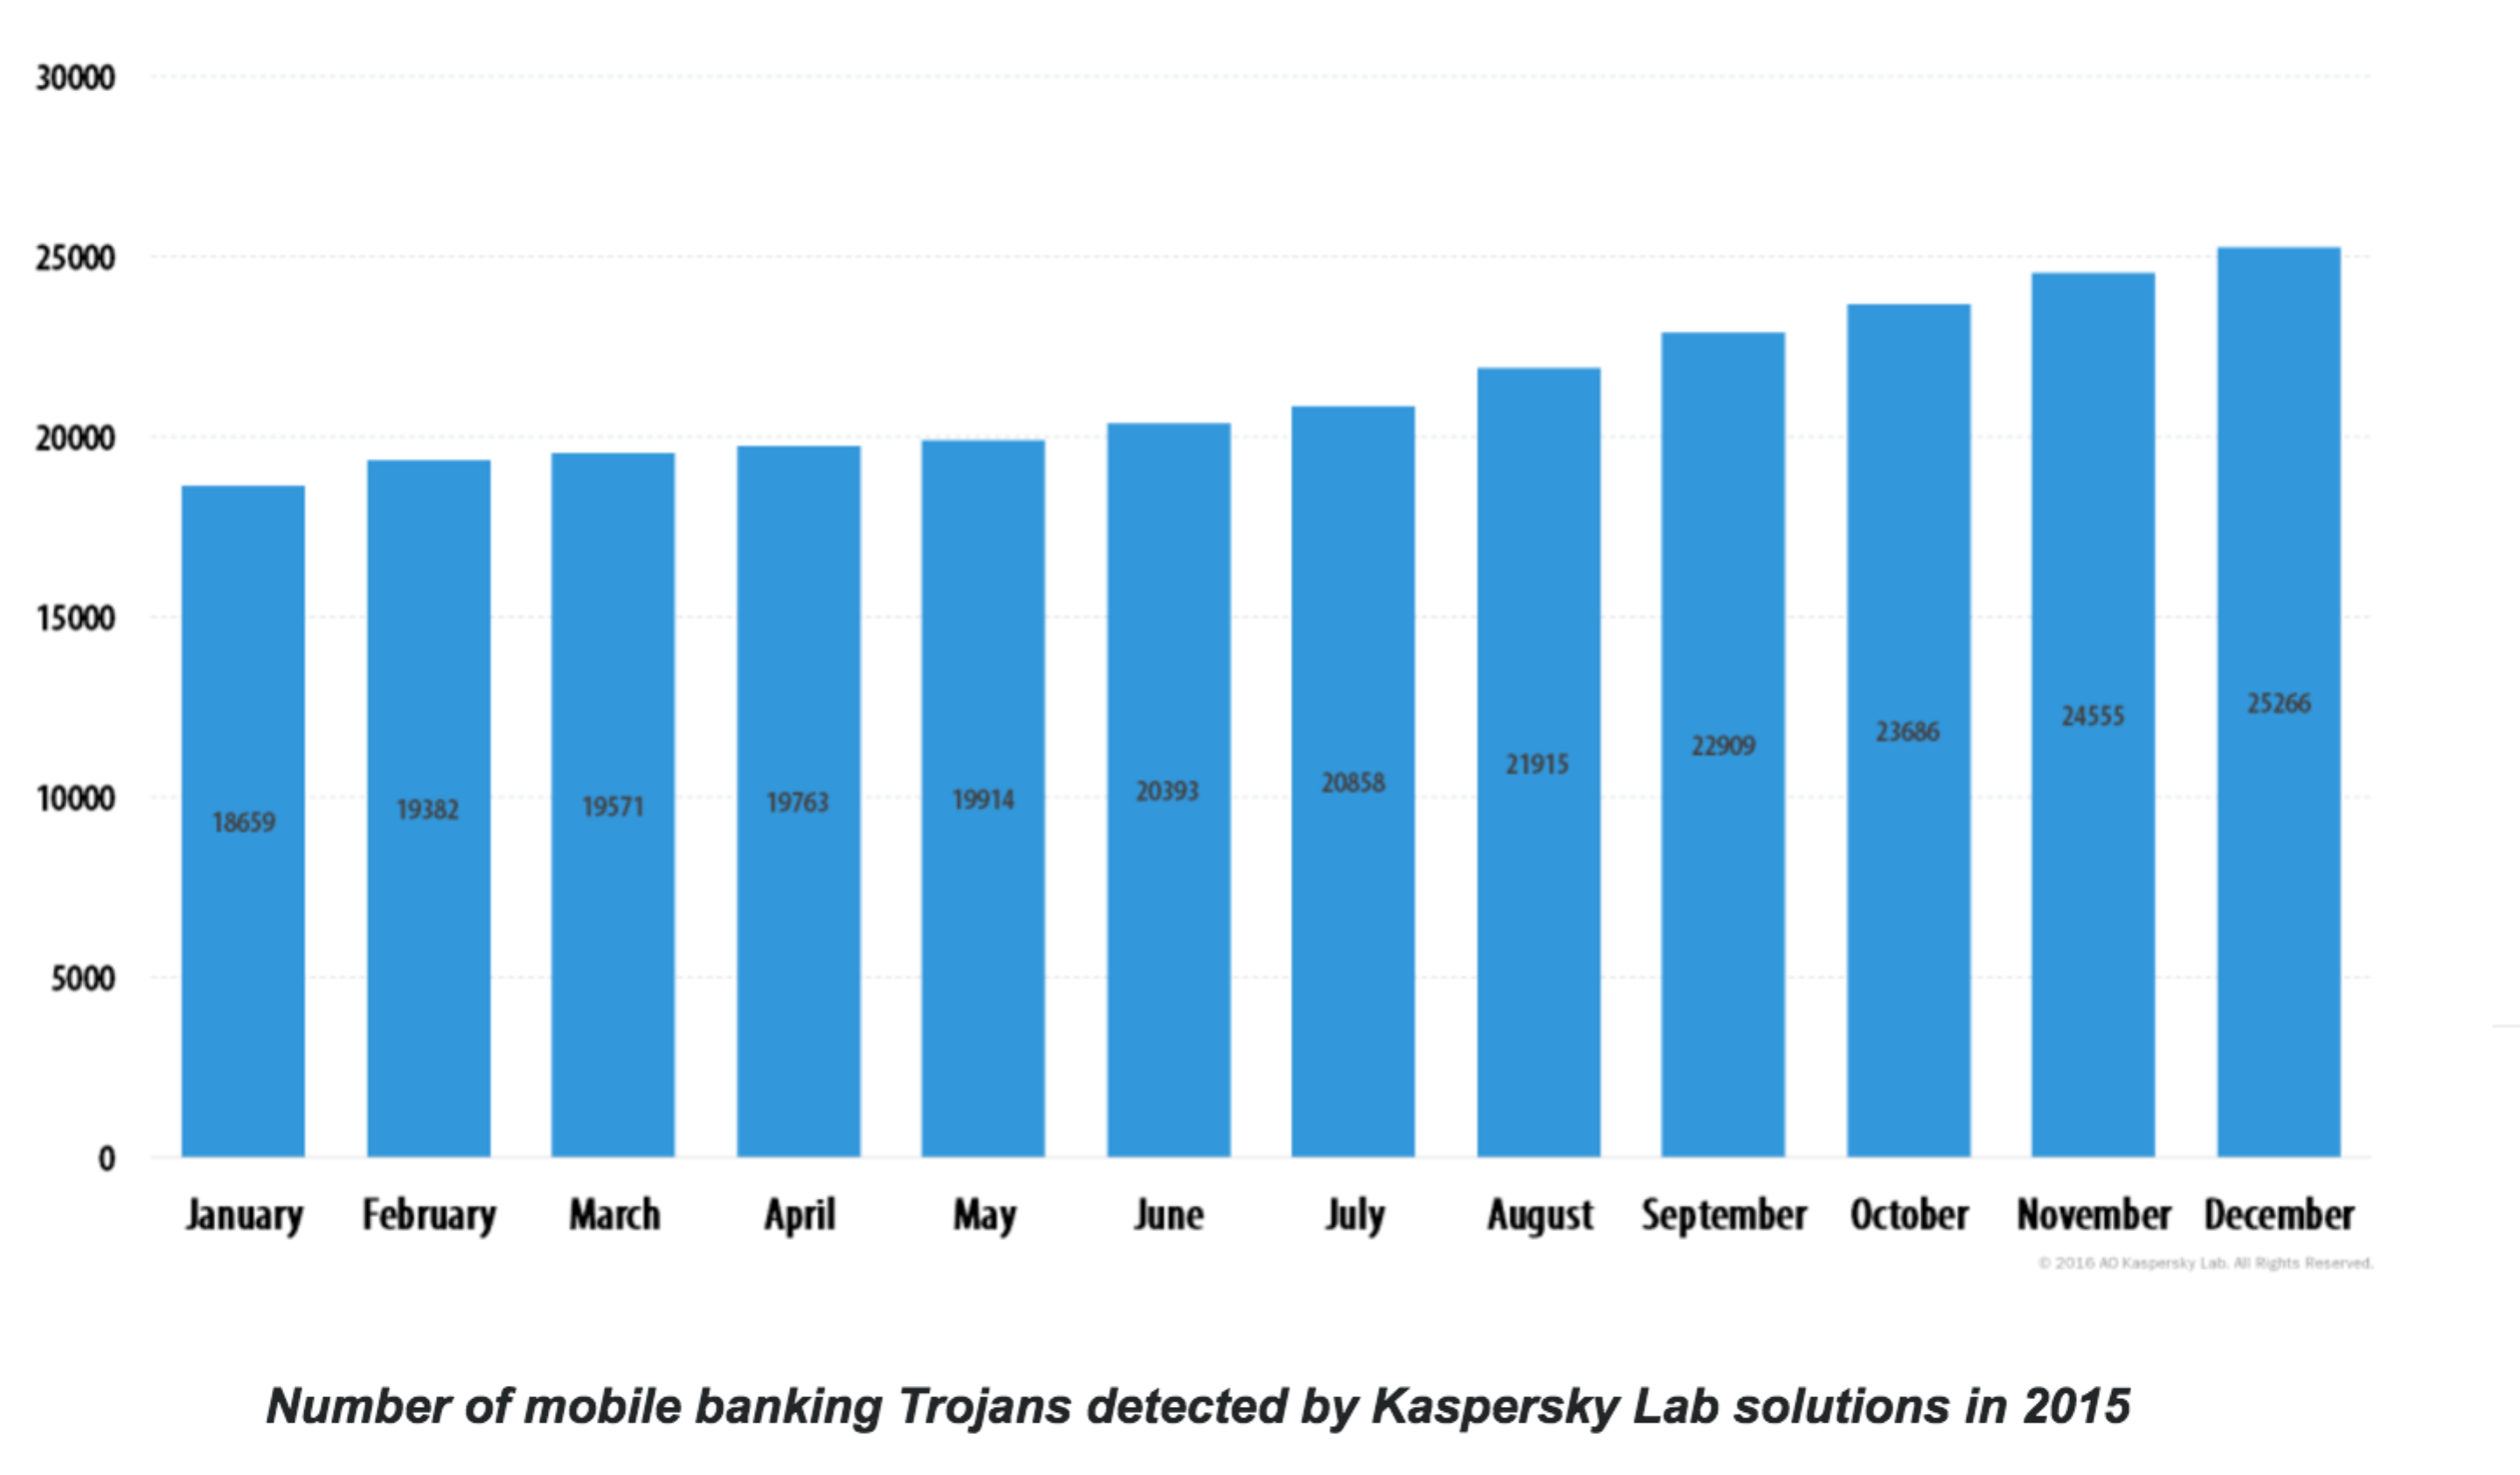
Ein kurzer Blick auf die Analysen von Kaspersky Lab zeigt, dass die Zahl der Mobile-Banking-Trojaner steigt. Im Jahr 2015 wurden etwa 56.194 Nutzer mindestens einmal von Mobile-Banking-Trojanern angegriffen.
Arten: Spyware und Adware, Trojaner und Viren, Phishing-Apps usw.
Derzeit aktive Schadsoftware lässt sich in Spyware/Adware, Trojaner und Viren, Phishing-Apps oder Bot-Prozesse einteilen. Ihr einziges Ziel besteht darin, wertvolle personenbezogene Daten zu erfassen und auszuschleusen.
- Als legitime App getarnte Spyware und Adware sammeln bekanntermaßen Benutzer- und Geräteinformationen, die für zukünftige Angriffe verwendet werden können.
- Trojaner übernehmen die Kontrolle über Geräte und versenden unbefugt kostenpflichtige SMS. Die weiter verbreiteten Varianten können Bildschirminhalte überlagern und sich als legitime Anwendungen ausgeben, um vertrauliche Informationen wie Onlinebanking-Zugangsdaten und über einen separaten Kanal übermittelte Einmalpasswörter zu stehlen.
- Phishing-Anwendungen nutzen betrügerische oder überarbeitete Anwendungen, um Nutzern schädliche Inhalte bereitzustellen.
Häufige Schwachstellen und Tricks, die von mobiler Malware ausgenutzt werden
Mobilgeräte unterstützen verschiedene Plattformen wie iOS, Android, Windows usw. Da iOS und Android den Markt dominieren, werfen wir einen Blick auf die relevanten Schwachstellen, die ausgenutzt werden:
- Gerootete oder entsperrte Geräte: Durch das Rooten bzw. Entsperren eines Smartphones erhält man Root-Zugriff auf das mobile Betriebssystem. Dadurch können Benutzer zwar das Standardverhalten des Geräts ändern, gleichzeitig entsteht jedoch ein erhebliches Risiko für Anwendungen, da dieser Vorgang das Sicherheitsmodell des Geräts außer Kraft setzt. Ein gerootetes bzw. entsperrtes Gerät bietet Malware und schädlichen Anwendungen ideale Voraussetzungen, um das Gerät zu infizieren und Daten auszuschleusen.
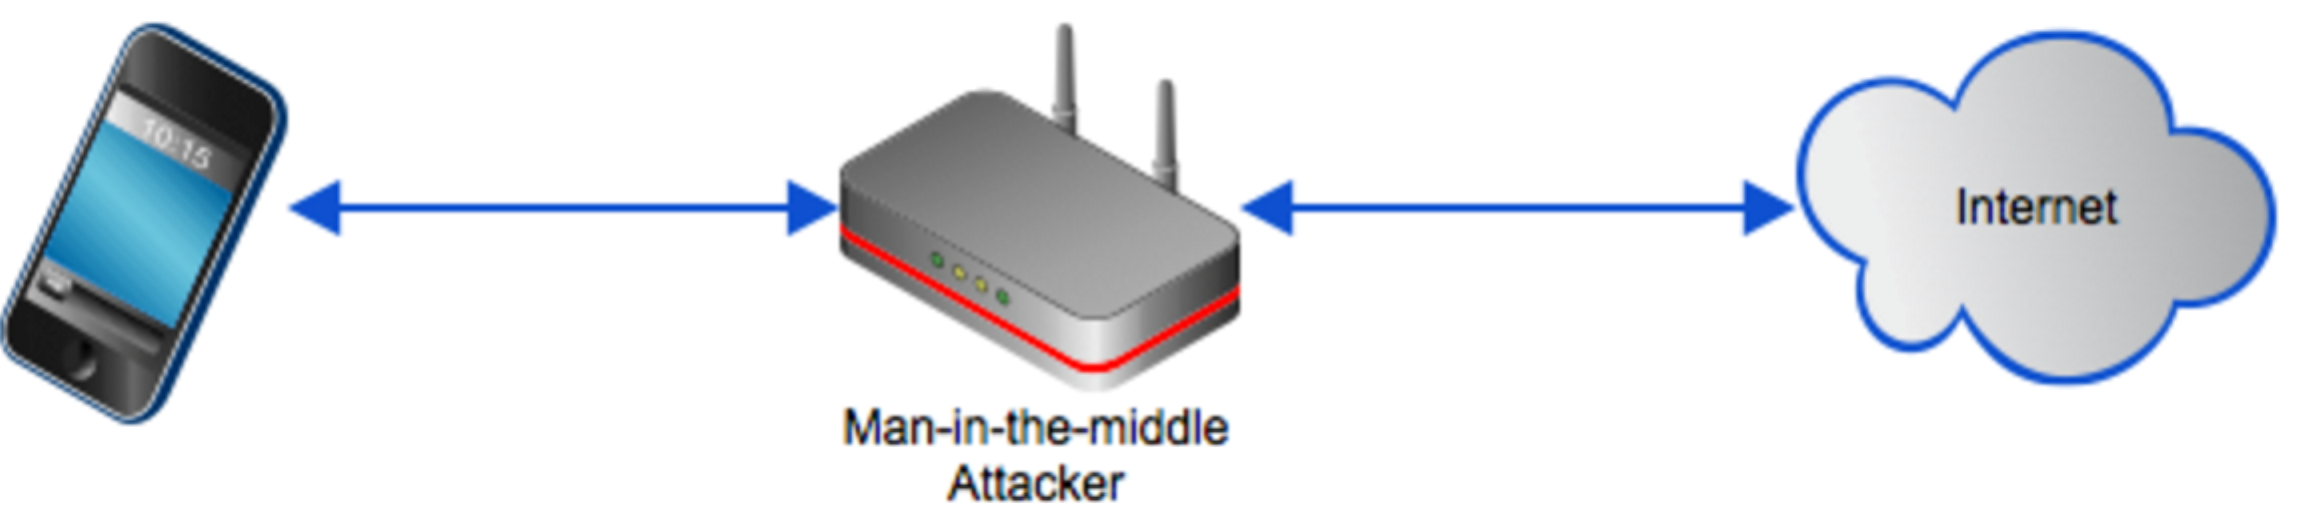
- Man-in-the-Middle-Angriffe: Bei diesem Angriffsvektor schaltet sich ein Dritter in die Kommunikation zwischen Gerät und Server ein, um die übertragenen Daten abzufangen und zu manipulieren. Bei Mobilgeräten ist die Angriffsfläche größer, da sich Nutzer häufig mit kostenlosen WLAN-Netzen in Hotels, Cafés und anderen öffentlichen Orten verbinden,
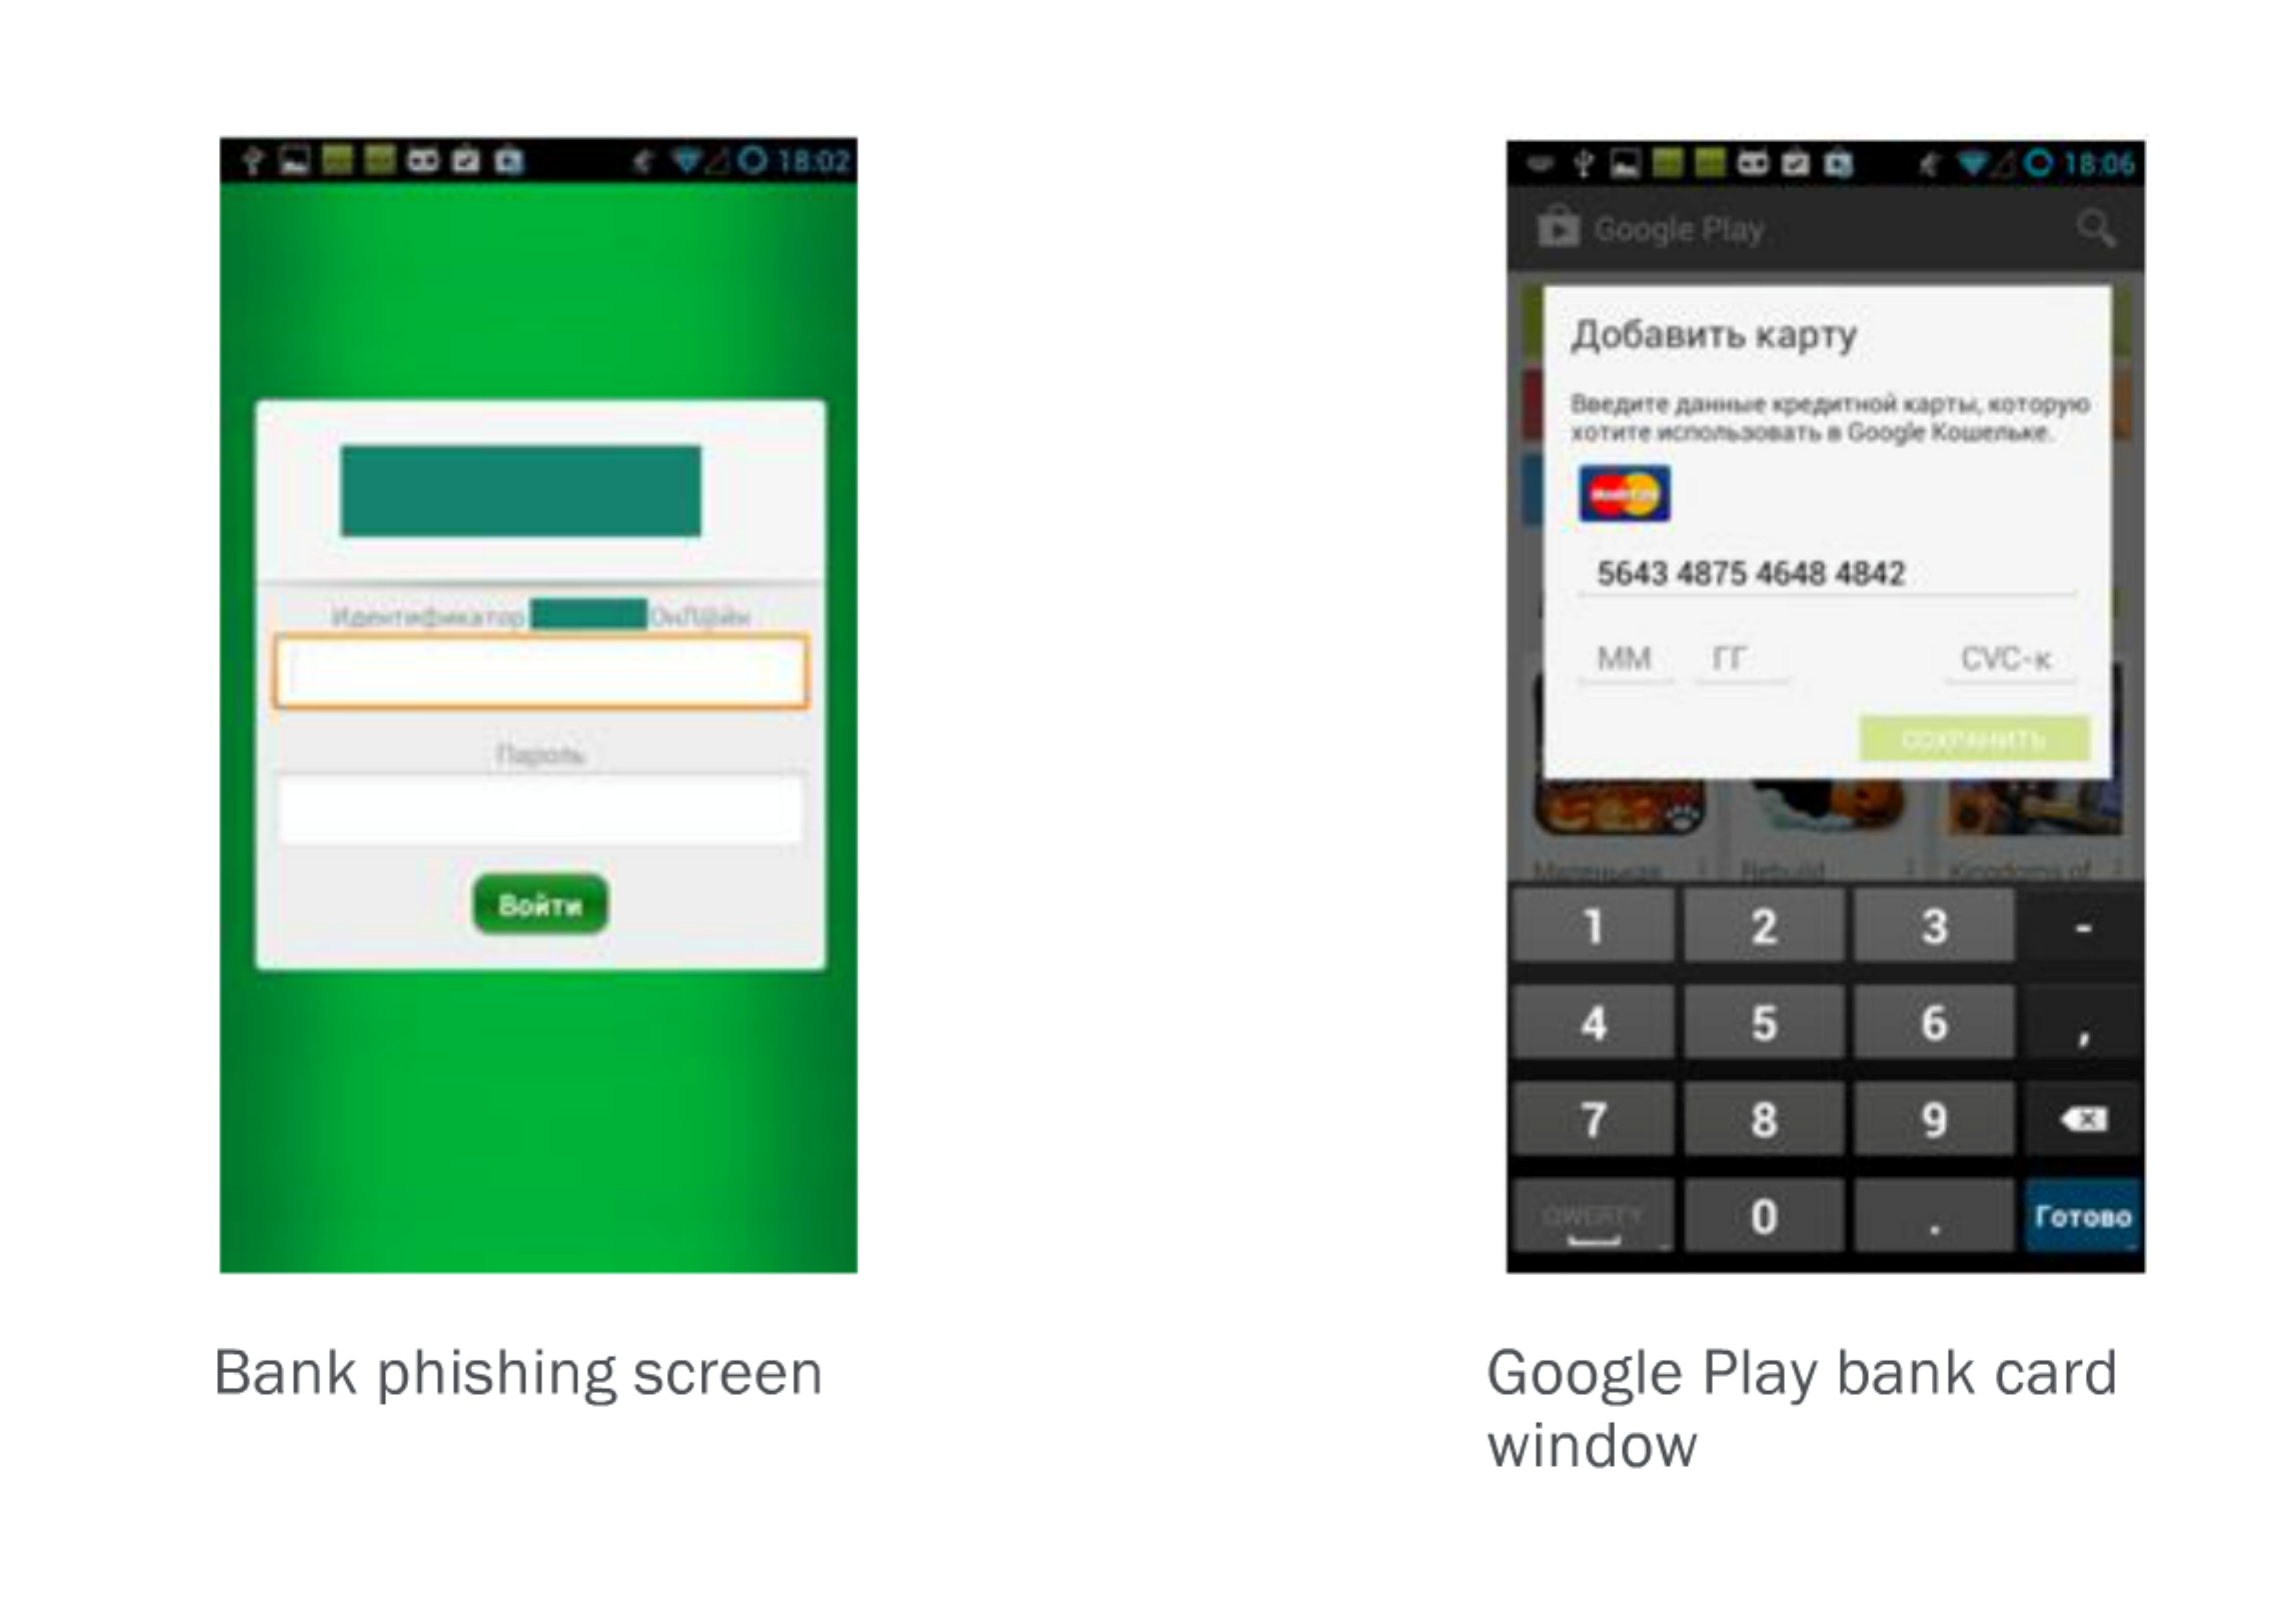
Veraltetes Betriebssystem: Dieses Problem betrifft Android-Nutzer stärker als iOS-Nutzer. Bei den Versionen von Android-Geräten herrscht eine starke Fragmentierung. Einige Geräte verwenden möglicherweise noch eine alte Version mit bekannten Sicherheitslücken und bieten damit einen idealen Nährboden für Malware-Angriffe.SMS-Grabber: Moderne adaptive Authentifizierungsverfahren nutzen die Out-of-Band-Authentifizierung, wobei SMS eine der häufigsten Schwachstellen zu sein scheint. Mobile Malware auf einem Android-Gerät kann ein an das Gerät gesendetes Einmalpasswort stehlen. Unter Android 4.3 und älteren Versionen konnte die Malware verhindern, dass die SMS im Posteingang angezeigt wurde, sodass der Angriff völlig unbemerkt blieb. In neueren Android-Versionen kann Malware nicht verhindern, dass die SMS im Posteingang erscheint, wodurch Nutzer auf die unerwartete SMS aufmerksam werden.Fokusdiebstahl: Beim Activity Hijacking oder Mobile Phishing wird eine Schwachstelle in Android ausgenutzt, durch die anstelle der erwarteten eine bösartige Aktivität gestartet wird. Mithilfe einer ähnlich aussehenden Benutzeroberfläche werden Nutzer dazu verleitet, ihre Anmeldedaten an die Malware zu übermitteln. Dieser Angriffsvektor wird häufig von Finanz-Malware ausgenutzt. Betroffen sind Android-Versionen vor Version 5; in späteren Versionen hat Google diese Angriffsvektoren entschärft.
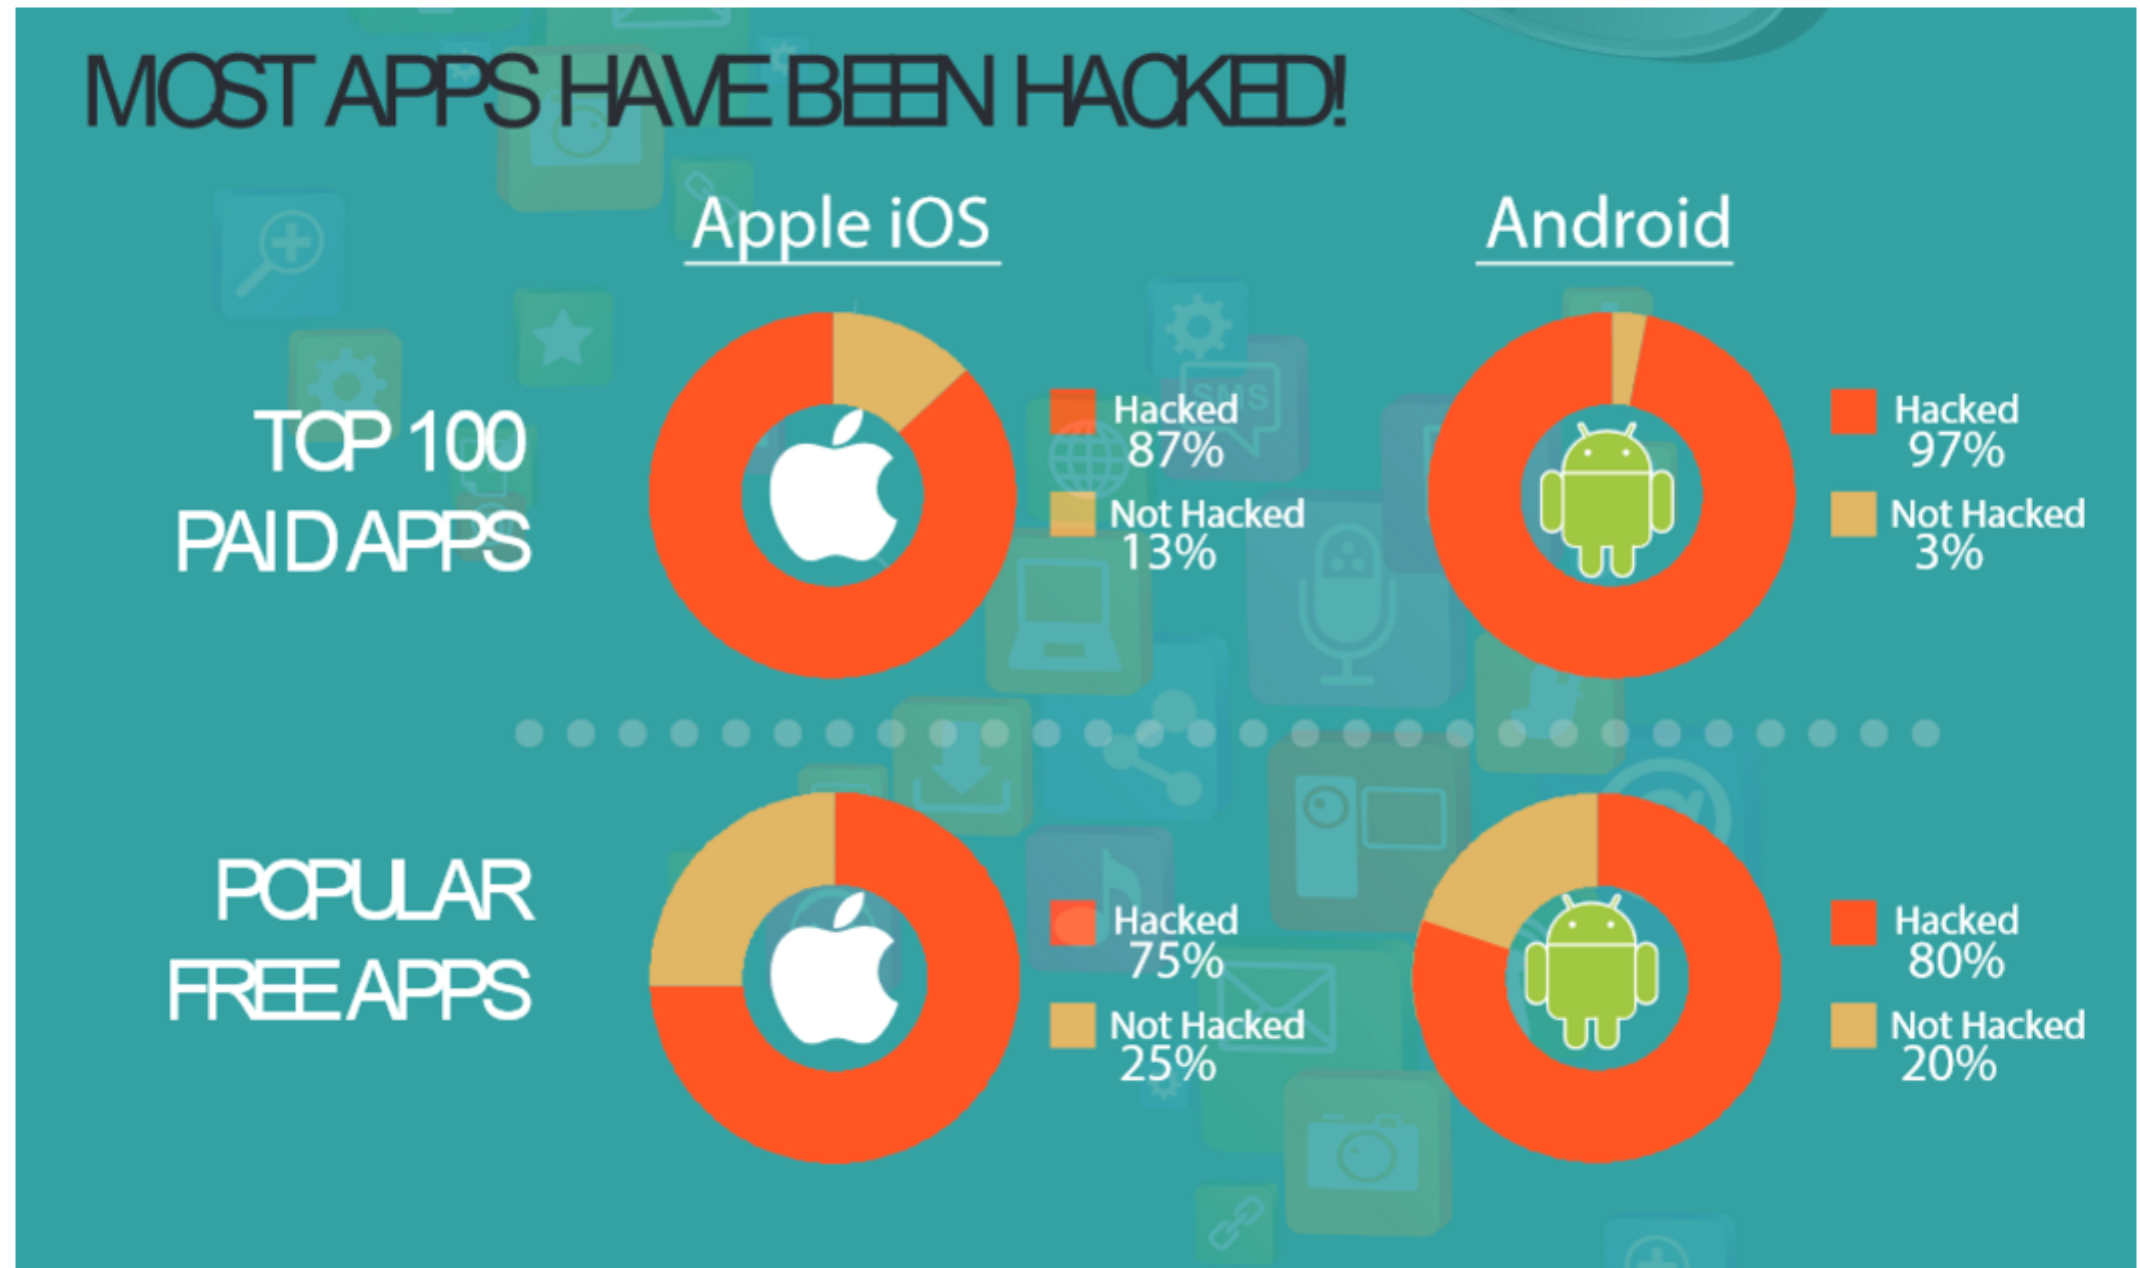
Neu verpackte Anwendungen: Malware-Autoren beschaffen sich legitime Anwendungen, versehen sie bei der Neuverpackung mit einer schädlichen Nutzlast und verbreiten sie über Spam-Kampagnen. In einigen Fällen laden sie die Anwendung sogar zur massenhaften Verbreitung in den Play Store bzw. App Store hoch. Laut einer Studie von Arxan Technologies wurden 80 % der beliebten Android-Apps und 75 % der iOS-Apps manipuliert:
- iOS-Malware für Geräte ohne Jailbreak: Es wurden neue Malware-Varianten (z. B. YiSpecter) entdeckt, die iOS infizieren und private APIs missbrauchen können.
- Und viele weitere ... Malware-Autoren entwickeln unablässig neue Techniken, um mobile Geräte zu kompromittieren.
Die Betrugsschutzlösung von F5 ist die Antwort
Betrugsschutz bietet Unternehmen präventive und detektive Maßnahmen zur Risikominderung für moderne mobile Anwendungen. Mithilfe verschiedener Verfahren wird die Sicherheitsintegrität des Geräts bewertet. Diese Informationen werden der Anwendung bereitgestellt und an die Risiko-Engine des Unternehmens weitergegeben, um Bedrohungen einzudämmen und zu beheben. Zu den wichtigsten Funktionen, die bei der Abwehr dieser Bedrohungen helfen, gehören:
- Erkennung gefälschter Zertifikate: Die Überprüfung des Zertifikats trägt dazu bei, Man-in-the-Middle-Angriffe zu verhindern. Dabei wird die Gültigkeit des Zertifikats anhand der gespeicherten Informationen überprüft.
- Erkennung von DNS-Spoofing: Schützt vor Man-in-the-Middle-Angriffen, indem Servernamen aufgelöst und mit gespeicherten Informationen abgeglichen werden.
- Jailbreak-/Rooting-Erkennung: Erkennt kompromittierte Geräte durch Überprüfung auf Root-Rechte.
- Malware-Erkennung: Sucht nach Anzeichen einer Kompromittierung und führt Verhaltensanalysen durch, um auf dem Gerät installierte Schadsoftware zu erkennen.
- Erkennung ungepatchter/unsicherer Betriebssysteme: Das SDK kann die Android-/iOS-Version ermitteln und diese Informationen einer Anwendung bereitstellen.
- Erkennung von Fokusdiebstahl: Mit dieser Funktion kann eine Anwendung erkennen, ob eine schädliche Anwendung den Fokus von der geschützten Anwendung gestohlen hat. MobileSafe erzeugt ein Broadcast-Ereignis, damit die Anwendung auf diese Bedrohung reagieren kann.
- Erkennung von Repackaging: Bei Android-Apps überprüft die Lösung die Signatur, um deren Authentizität festzustellen. Bei iOS umfasst die Erkennung von Repackaging die Berechnung und Validierung von MD5-Hashes.
Einrichten der Umgebung
Die Lösung kann eingerichtet werden, indem F5 MobileSafe in einer bestehenden WebSafe-Umgebung aktiviert wird.
Erstellen/konfigurieren Sie ein Profil für die Betrugsschutzlösung mit für Mobilgeräte optimierten Voreinstellungen:
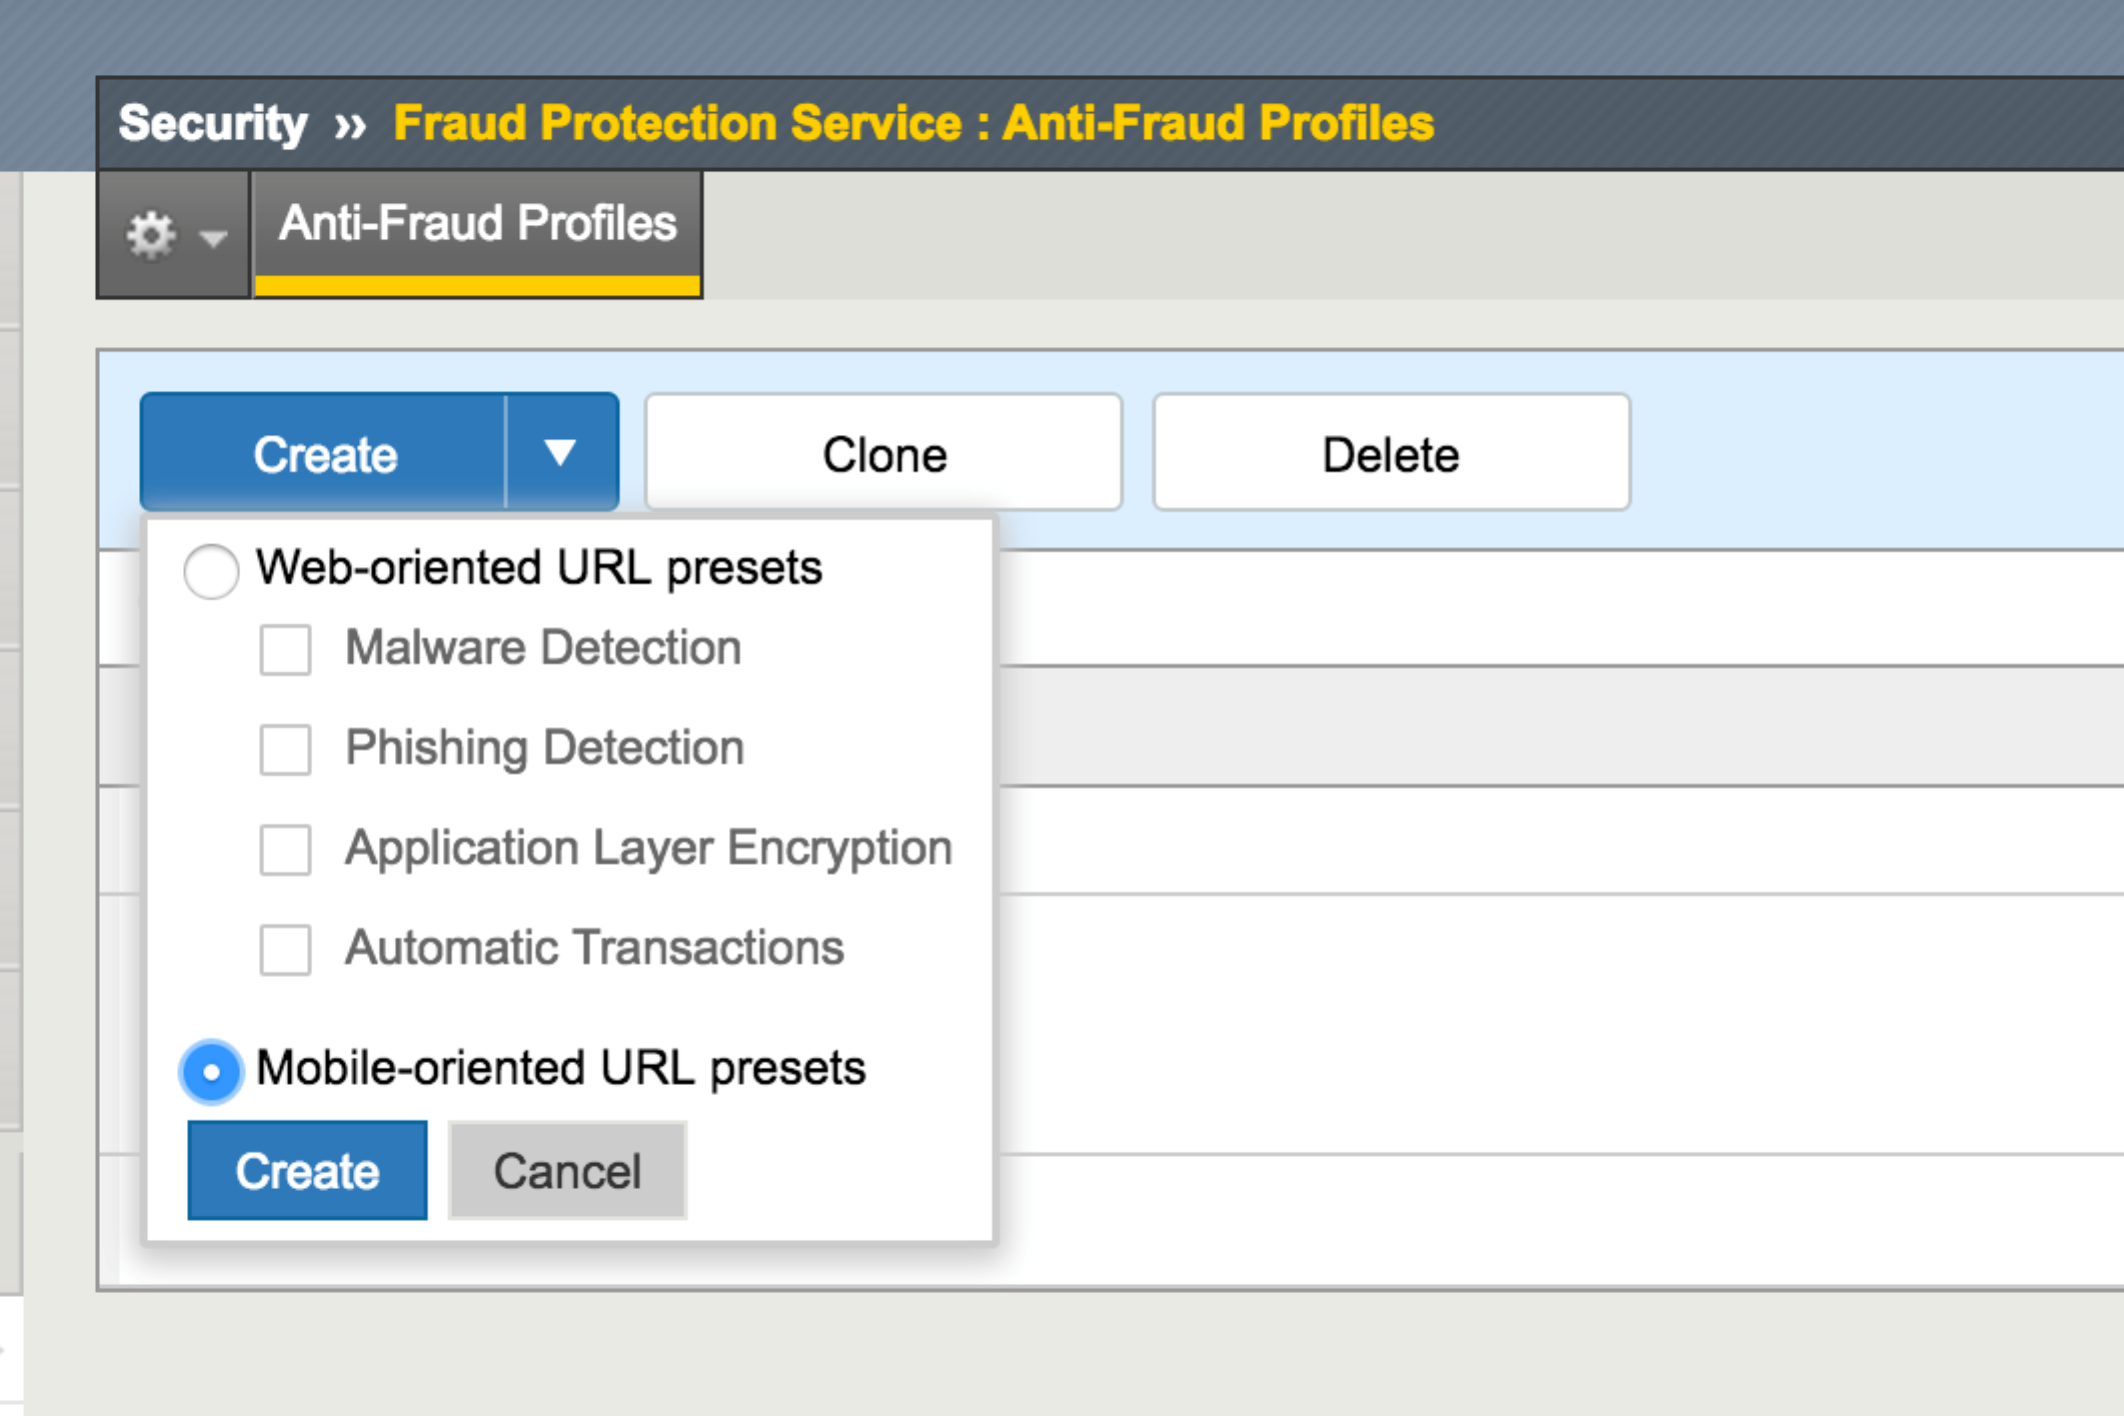
- Sobald das Profil erstellt wurde, sind auf dem Alert Server Warnmeldungen verfügbar, wenn ein Benutzer auf die mobilen URLs zugreift.
Fazit
Mobile Geräte bieten Benutzern einen bequemen und einfachen Zugang zu Online-Diensten, was zu einer massenhaften Verbreitung führt. Hacker versuchen, neue Angriffsvektoren bestmöglich auszunutzen, da das Sicherheitsverständnis in diesem Bereich begrenzt ist. Die Fraud Protection Solution von F5 verschafft Unternehmen Einblick in mobile Endgeräte und schützt vor modernen und komplexen Bedrohungen.
Ressourcen
- F5-Lösung zur Betrugsbekämpfung: https://f5.com/products/modules/websafe
- Mobiler Man-in-the-Middle-Angriff: http://www.information-age.com/technology/security/123461071/what-are-mobile-man-middle-attacks-and-how-dangerous-are-they
Über den Autor
Shahnawaz Backer war Principal Security Advisor bei F5 Labs. Mit seinem ausgeprägten Interesse an moderner Anwendungsentwicklung, digitalen Identitäten und Betrugsvektoren konzentriert er sich darauf, Sicherheitsinformationen in Lösungen zu integrieren, und ist fest von einer automatisierten proaktiven Abwehr überzeugt.
Weitere Blogbeiträge von Shahnawaz BackerÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...