Eine heutzutage nur allzu häufige Einschränkung für Anwendungen ist das Budget. Die Sicherheitsbudgets steigen zwar, aber nicht in einem Maße, das dem strategischen Ansatz gerecht wird, einen Angriff auf die eigenen Systeme so kostspielig wie möglich zu machen.
Dieser Ansatz ähnelt dem Halbling-Drachen-Prinzip, das besagt:
Wenn du dich in Gesellschaft eines Halblings und eines übellaunigen Drachen wiederfindest, denk daran: Du musst nicht schneller sein als der Drache, sondern nur schneller als der Halbling.
Die Idee besteht darin, einen Angriff auf die eigene Umgebung so kostspielig zu machen, dass der Drache seinen hungrigen Blick stattdessen auf Ihren Konkurrenten, den Halbling, richtet.
Ohne nun in die ethische Debatte abzuschweifen, die eigentlich entbrennen sollte, ist der Ansatz, die eigene Umgebung so abzusichern, dass ein Angriff zu aufwendig wird, gar nicht schlecht.
Das Problem dabei ist, dass es dadurch oft auch für Sie zu teuer wird. Denn im Allgemeinen läuft die Empfehlung zur Umsetzung einer solchen Strategie darauf hinaus, eine ganze Reihe von Lösungen anzuschaffen und sie wie eine Art mittelalterlichen Hindernisparcours aufzubauen: Es werden immer neue Barrieren errichtet, die Angreifer überwinden müssen, um an das zu gelangen, was sie wirklich wollen – Ihre Daten. Das verteuert den Angriff, da die Angreifer Zeit, Energie und letztlich Geld aufwenden müssen, während sie versuchen, ihre Angriffe zu verteilen, um einer Entdeckung zu entgehen. Das ist jedoch nicht nur für die Angreifer teuer, sondern auch für das Unternehmen – und zwar nicht nur hinsichtlich der Anschaffungskosten für die Lösungen (CapEx), sondern auch der Betriebskosten (OpEx), da jede Lösung verwaltet, aktualisiert, überwacht und letztlich skaliert werden muss.
Außerdem ist dieser Ansatz verkehrt herum. Angreifer haben es auf Ihre Daten abgesehen, doch wir beginnen beim Aufbau unserer Abwehr- und Schutzmaßnahmen meist an dem Punkt, der am weitesten von den Daten entfernt ist: am Rand des Netzwerks.
Wie sorgen Sie also dafür, dass es für Angreifer zu teuer wird, an das zu gelangen, was sie wollen, ohne dass die Umsetzung für Sie selbst zu teuer wird?
Dafür gibt es keine Patentlösung, aber es gibt einige Möglichkeiten, wie Sie Ihre Kosten niedrig halten und gleichzeitig die Kosten für einen Angriff erhöhen können.
1. Plattformen nutzen
Plattformen basieren auf dem Konzept einer gemeinsam genutzten Umgebung. Sie senken die Kosten auf dieselbe Weise, wie Virtualisierung und Containerisierung die Effizienz von Rechenressourcen steigern. Ein ADC kann beispielsweise durch Module erweitert werden, um eine Vielzahl von Bereitstellungsfunktionen einschließlich Sicherheitsfunktionen zu unterstützen. Viele Unternehmen setzen bereits einen ADC ein, um die Verfügbarkeit durch Lastverteilung sicherzustellen. Dieser kann möglicherweise auch die Bereitstellung einer WAF und anderer sicherheitsrelevanter Funktionen unterstützen. Als ganzheitliche Lösung kann der richtige ADC insgesamt deutlich weniger kosten als die Summe seiner einzelnen Funktionen in Form von Einzellösungen.
Auch die Funktionen des Load Balancers selbst sind eine nähere Betrachtung wert. Im Gegensatz zu einer einfachen Lastverteilung bietet ein ADC in der Regel zahlreiche sicherheitsrelevante Konfigurationsmöglichkeiten, mit denen sich Angriffe erschweren lassen. Die Erkennung von SYN-Floods, Cookie-Verschlüsselung, URL-Verschleierung und IP-/Port-Filterung sind häufig Bestandteil eines Load-Balancing-Dienstes. Je näher an der Anwendung der Schutz verstärkt wird, desto schwieriger wird Angreifern der Zugriff.
2. Operationalisieren
Zum Leidwesen der einen und zur Freude der anderen gibt es nach wie vor keine bekannte „Wunderlösung“, die im Alleingang alles bereitstellen kann, was Sie zur Absicherung und Skalierung von Anwendungen benötigen. Sie werden mehrere Lösungen brauchen (entscheidend ist, deren Anzahl durch den Einsatz von Plattformen zu minimieren, siehe oben), und das bedeutet mehrere Konsolen, Managementkonzepte und wahrscheinlich auch mehr Personal. All das wird Ihr Budget sprengen.
Die Operationalisierung, die Automatisierung und Orchestrierung ermöglicht, kann die Kosten der erforderlichen Lösungen in Grenzen halten. Selbst Funktionen wie die automatische Skalierung, mit der Sie wahrscheinlich bereits vorhandene Ressourcen nutzen können, um Ihre Kapazitäten zu erhöhen und einen Angreifer zu einer entsprechenden Reaktion zu zwingen, können die Angriffskosten steigern und gleichzeitig die Verteidigungskosten unter Kontrolle halten.
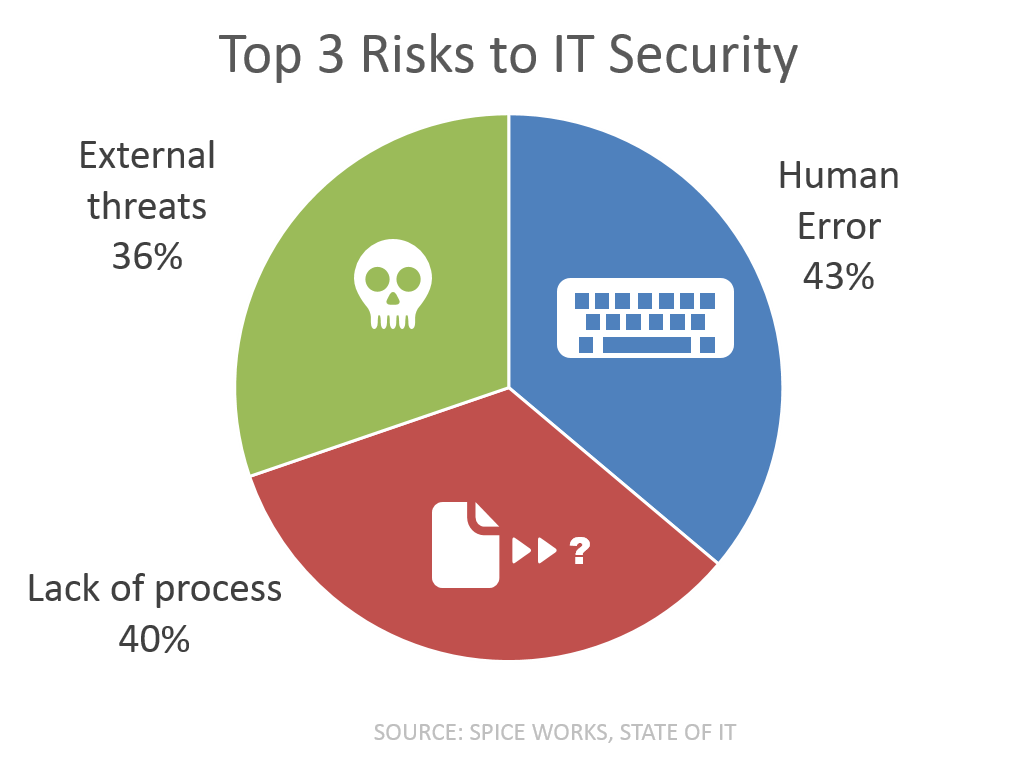
Die Operationalisierung (DevOps, SDN, SDDC, SDx, Private Cloud usw.) wirkt zudem erheblichen Risikoquellen entgegen: menschlichen Fehlern und fehlenden Prozessen. Was Letzteres betrifft: Ein Prozess, der nicht existiert, lässt sich nicht automatisieren (das nennt man übrigens Orchestrierung). Und wenn Sie keinen solchen Prozess haben, sollten Sie einen einführen. Er stellt sicher, dass beim Übergang von Anwendungen in den Produktivbetrieb die erforderlichen Schritte zu deren Absicherung und Skalierung durchgeführt werden. Ersteres, also menschliches Versagen, stellt ein enormes Risiko dar, da dadurch unbeabsichtigt Sicherheitslücken entstehen können, durch die Angreifer eindringen – entweder direkt oder unbemerkt im Windschatten eines volumetrischen DDoS-Angriffs.
3. Cloud als Skalierungsinstrument
Und wenn eine automatische Skalierung nicht mehr möglich ist oder Ihre Bandbreite überlastet wird, bleibt immer noch die Cloud. Die Cloud als Skalierungsressource (oder Cloud Bursting, wenn Ihnen das lieber ist) ist eine hervorragende Möglichkeit, sich effizient zu schützen und gleichzeitig die Kosten eines Angriffs in die Höhe zu treiben. Wenn Sie die DDoS-Bereinigung und den DDoS-Schutz während eines Angriffs (oder gleich zu dessen Beginn) in die Cloud verlagern, können Sie die lokalen Auswirkungen auf Ihr Unternehmen – gemessen an Produktivität und Gewinn – sofort reduzieren, was tatsächlich eine kostengünstigere Abwehr bedeutet. Wenn Sie die Cloud mit ihrer nahezu unbegrenzten Skalierbarkeit und enormen Bandbreite einen Angriff abfangen lassen, ist das für Sie langfristig deutlich günstiger – nicht jedoch für den Angreifer.
4. Sicherheit von innen nach außen
Wie bereits erwähnt, haben es Angreifer in der Regel auf Ihre Daten abgesehen. Denn Ihre Daten sind auf dem zwielichtigen freien Markt bares Geld wert. Konzentrieren Sie sich daher mindestens genauso stark – wenn nicht sogar stärker – auf den Schutz Ihrer Daten wie auf den Schutz Ihrer Systemgrenzen. Setzen Sie dazu alle verfügbaren Tricks und Techniken ein, um es Angreifern so kostspielig wie möglich zu machen, aus ihren Angriffen einen Nutzen zu ziehen, indem sie Daten erbeuten. Dies erreichen Sie durch ständige Wachsamkeit und indem Sie nicht nur schützen, was in die Anwendung hineingeht, sondern auch, was aus ihr herauskommt. Das ist der Schutz von Anfragen und Antworten.
Die Mehrheit (67 %) der Befragten in unserer Studie „State of Application Delivery 2016“, die derzeit eine WAF einsetzen, war davon überzeugt, dass ihr Unternehmen einem Angriff auf die Anwendungsschicht (Anfrage-Antwort) standhalten kann. Dazu zählen Angriffe wie SQLi und XSS, aber auch die WebSocket-Sicherheit, die Verhinderung von Session-Hijacking und zahlreiche weitere Funktionen, die dafür sorgen, dass Angreifer nur mit sehr hohem Aufwand erfolgreich auf Ihre Daten zugreifen können.
Tatsächlich korrelierte ein einheitlicherer Schutz über alle drei Angriffsflächen hinweg (Client, Anfrage und Antwort) mit einem höheren Vertrauen in die Fähigkeit, einem Angriff auf Anwendungsebene standzuhalten. Dabei handelt es sich nicht um eine „Edge“-Funktion, sondern um eine anwendungszentrierte Funktion. Sie befindet sich näher an der Anwendung als am Netzwerkrand und soll nicht Netzwerkangriffe abwehren, sondern Angriffe, die tatsächlich Daten entwenden. Auf diesen Wert haben es Angreifer abgesehen, und Sie müssen den Aufwand dafür so hoch treiben, dass die Angreifer aufgeben und sich ein anderes Ziel suchen.
Sicherheit lässt sich nicht billig realisieren. Das geht einfach nicht. Aber es gibt Möglichkeiten, die Kosten niedrig zu halten und dafür zu sorgen, dass ein Angriff den Angreifer mehr kostet als Sie – ohne dass Ihnen anschließend das Geld fehlt, um Ihre Anwendungen abzusichern. Wenn Sie dabei geschickt vorgehen und Ihre Abwehrmaßnahmen die Angreifer dazu zwingen, zu viele ihrer eigenen Ressourcen (und zu viel Geld) aufzuwenden, ist der Drache vielleicht einfach zu erschöpft (pleite), um diesen Halbling zu verfolgen. Und das verschafft dem Halbling einen Vorsprung beim Aufbau seiner eigenen Verteidigung.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...