Anwendungssicherheit ist ein grundlegender Bestandteil der ADC-Plattform von F5. BIG-IP bietet branchenführenden Schutz durch eine Web Application Firewall sowie sicheren, einheitlichen Zugriff auf Anwendungen, unabhängig davon, wo sie sich innerhalb einer Multi-Cloud-Architektur befinden. Auch wenn wir für uns in Anspruch nehmen, die umfassendste verfügbare Sicherheitslösung anzubieten, behaupten wir nicht, der einzige Anbieter auf dem Markt zu sein. Die Vielzahl der in Betracht gezogenen Alternativen erschwert Käufern daher die Entscheidung. Für alle, die Angriffe auf in der Public Cloud bereitgestellte Anwendungen abwehren möchten, hat AWS jedoch mit der Einführung seines AWS Security Competency-Programms einen Schritt unternommen, um die Abwägungsphase der Customer Journey zu vereinfachen. F5 gab kürzlich bekannt, dass seine Web Application Firewall, der BIG-IP Application Security Manager (ASM), in dieses Programm aufgenommen wurde. In diesem Beitrag gehen wir näher darauf ein, wie die WAF-Lösung von F5, die erweiterten Schutz vor Angriffen auf L7-Anwendungen und DDoS-Angriffen bietet, Mitglied dieses exklusiven Clubs wurde …
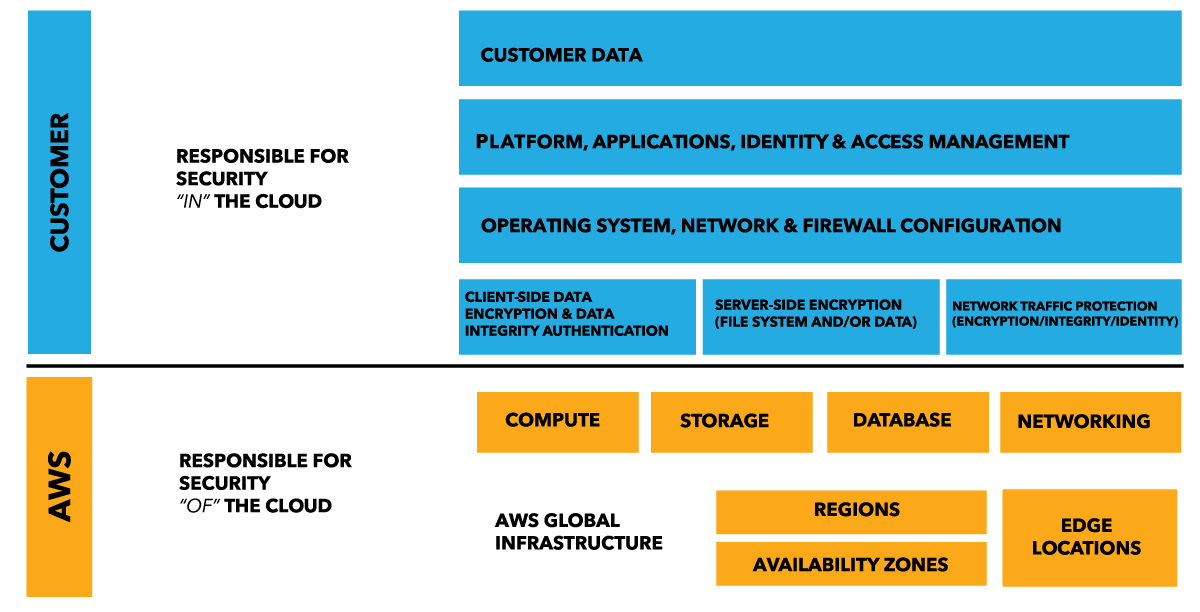
AWS betont weiterhin die Bedeutung seines Modells der geteilten Verantwortung (Abbildung 1, oben), dem zufolge Anwendungseigentümer für die Sicherheit in der Cloud (virtuelle Maschinen, Betriebssysteme, Anwendungen und Daten) verantwortlich sind, während AWS für die Sicherheit der Cloud (Hardware, Software, Netzwerke und Einrichtungen) verantwortlich ist. Hier kommt das Security-Competency-Programm ins Spiel: Es stellt AWS-Nutzern eine übersichtliche Liste von Drittanbietern zur Verfügung, die nachweislich erfolgreich sind und über die technische Kompetenz verfügen, Sicherheitslösungen für auf AWS gehostete Anwendungen in der Cloud bereitzustellen. Dadurch werden im Wesentlichen einige ungeeignete Anbieter von der Liste der infrage kommenden Anbieter gestrichen.
Die 3 Anforderungskategorien zum Erreichen der AWS-Sicherheitskompetenz
Die AWS Security Competency zu erlangen, war alles andere als ein Spaziergang, denn Partner mussten eine Vielzahl von Anforderungen in drei verschiedenen Bereichen erfüllen:
Der erste dieser Bereiche dreht sich um Kundenreferenzen und im Wesentlichen darum, den Nutzen der Lösung nachzuweisen. Um diese Anforderung zu erfüllen, legte F5 AWS mehrere Berichte über abgeschlossene Sicherheitsprojekte vor, in denen die Problemstellungen der Kunden und die von der WAF von F5 bereitgestellte Lösung ausführlich beschrieben wurden. Zwei dieser Kundenerfolgsgeschichten wurden öffentlich bestätigt, um eine Auswahl von Anwendungsfällen und Vorteilen in Produktionsumgebungen näher zu veranschaulichen.
Die zweite Kategorie konzentrierte sich auf Produkt- und Bereitstellungsfunktionen, sowie auf alle allgemeinen Funktionen, die speziell für die AWS-Infrastruktur relevant sind. Um diese Anforderungen zu erfüllen, musste F5 eine umfassende Dokumentation zur Konfiguration, Nutzung und Leistungsfähigkeit der BIG-IP ASM Virtual Edition sowie spezielle Richtlinien für die Bereitstellung der WAF in einer hochverfügbaren (HA-)Topologie vorlegen. Im Rahmen der Dokumentation verlangt AWS von F5 ausdrücklich eine Liste aller Compliance-Vorschriften, bei deren Einhaltung die Lösung unterstützt. So können Kunden andere Anbieter, die ihre Erwartungen möglicherweise nicht erfüllen, leichter ausschließen. Abschließend wurde die Fähigkeit der WAF-Lösung zur Datenverschlüsselung überprüft und anschließend ihre umfassende Integration in den rollenbasierten IAM-Verwaltungsdienst von AWS demonstriert, die es Benutzern ermöglicht, den Zugriff auf das Gerät sicher zu steuern.
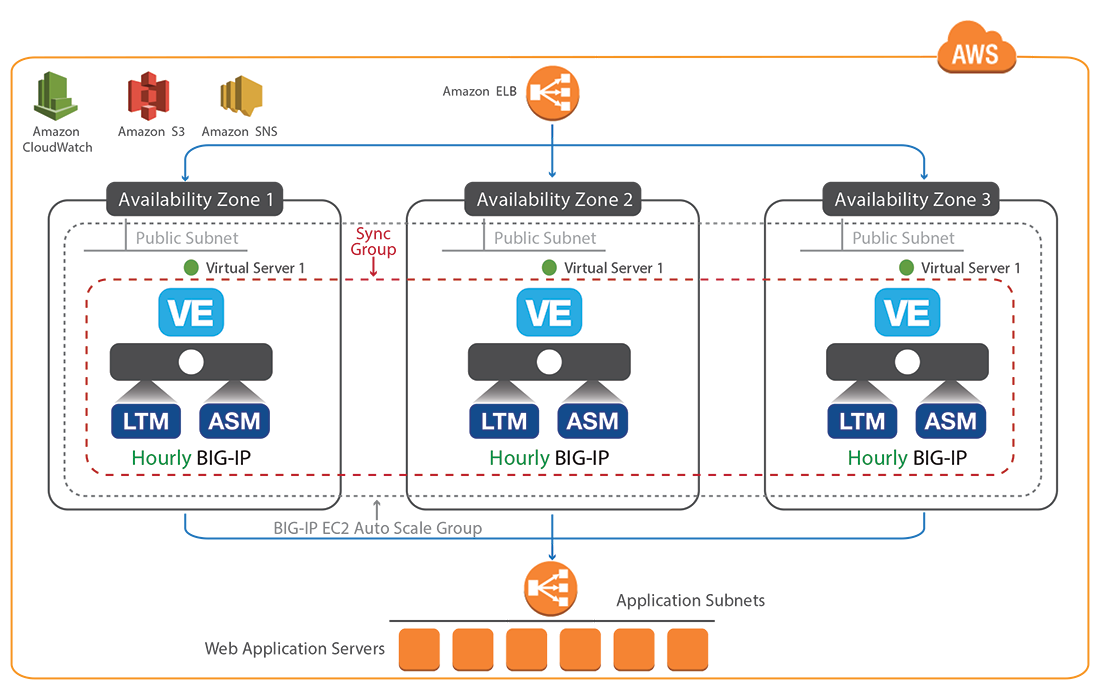
Die dritte und letzte Gruppe von Anforderungen konzentriert sich auf die Integration der WAF in AWS-Services, um die Sicherheit und Verfügbarkeit der Lösung zu verbessern. Da die WAF-Lösung von F5 die automatische Skalierung über eine CloudFormation-Vorlage unterstützt – wie in diesem früheren Beitrag beschrieben und in Abbildung 2 dargestellt –, erfüllte sie die Anforderungen an die „Infrastruktursicherheit“ durch die Integration mit AWS Auto Scaling und AWS ELB und bewies zugleich, dass sie über mehrere Availability Zones hinweg betrieben werden kann. Als Nächstes folgten „Protokollierung und Überwachung“ – auch hier konnte problemlos ein Häkchen gesetzt werden, da die Lösung zur automatischen Skalierung in hohem Maße auf AWS CloudWatch setzt, um Instanzen in Echtzeit zu überwachen, Warnmeldungen auszugeben und Skalierungsereignisse auszulösen. Als letzte Hürde führte das AWS-Sicherheitsteam eine Schwachstellenbewertung der WAF durch und stellte anschließend sicher, dass sie alle Datenschutzanforderungen erfüllte und die erforderlichen Vorgaben für Identität und Zugriff unterstützte.
Nachdem alle Anforderungen mit Bravour erfüllt wurden, hat AWS die WAF-Lösung von F5 auf seiner Seite Security Partner Solutions veröffentlicht und damit für alle sichtbar gemacht. Gleichzeitig erhielt F5 als Anerkennung für diese Leistung diese glänzende neue Auszeichnung:
Die wichtigsten Informationen zur WAF-Lösung von F5 finden Sie im Datenblatt zu BIG-IP ASM. Alternativ können Sie sie im AWS Marketplace hier aufrufen.
Über den Autor

Ähnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...