In den USA ist wieder Steuerzeit, und Sie wissen, was das bedeutet, oder? Ja, wir alle suchen nach Möglichkeiten, diese Belastung zu verringern.
Leider muss ich sagen, dass ich zwar einmal als Entwickler für ein Unternehmen gearbeitet habe, das Steuersoftware anbietet, aber wirklich nicht qualifiziert bin, Ihnen in dieser Hinsicht Ratschläge zu geben. Wenn Sie jedoch Tipps suchen, wie Sie dieses (oder nächstes) Jahr API-Steuern vermeiden können, dann sind Sie auf der richtigen Seite im Internet gelandet.
Eine API-Steuer bezeichnet den Mehraufwand, der entsteht, wenn APIs zur Automatisierung der Bereitstellung und Konfiguration von Infrastruktur im Rahmen des Deployment-Prozesses eingesetzt werden. Die API-Steuer lässt sich – wie alle Steuern – nicht einfach berechnen, da sie aus zwei Komponenten besteht: einer betrieblichen und einer technischen.
Aus betrieblicher Sicht verursacht die API-Steuer Kosten durch den Ressourcen- und Zeitaufwand übermäßiger API-Aufrufe. Selbst ein konzeptionell so einfacher Dienst wie ein Lastenausgleich erfordert die Erstellung, Konfiguration und Aktivierung mehrerer Objekte. Überwachung, Pools, Algorithmen, IP-Adressen und Netzwerkattribute müssen allesamt konfiguriert werden, wobei für jedes dieser Objekte mehrere Schritte (API-Aufrufe) erforderlich sind. In der Summe sind also selbst für die Inbetriebnahme eines einfachen Lastenausgleichsdienstes mehrere API-Aufrufe nötig – Aufrufe, deren Ausführung Zeit beansprucht und die Netzwerkressourcen verbrauchen.
Diese API-Aufrufe werden von Architekten und Ingenieuren genutzt, die Skripte (mit Python, PowerShell usw.) schreiben, um diese gängigen Bereitstellungsaufgaben zu automatisieren. Dadurch entstehen unvermeidbare technische Schulden. Jede Änderung an der Aufgabe erfordert eine Anpassung des Codes (denn Skripte sind Code, ob wir das nun wahrhaben wollen oder nicht) und entsprechende Tests. Das kostet Zeit und Ressourcen und schlägt sich letztlich in realen Kosten für das Unternehmen nieder.
Diese Kosten – für die Entwicklung, das Testen und die Wartung der Systeme und Skripte – sind der technische Tribut für die Nutzung dieser API. Das bedeutet, dass die Skripte langfristige Kosten in Form von technischen Schulden verursachen. Dazu zählen die Kosten für die Wartung des Codes, der für die Automatisierung über diese APIs erforderlich ist, sowie die Kosten für Änderungen nicht nur an der Automatisierung, sondern möglicherweise auch an der Infrastruktur.
All dies summiert sich zu einer beträchtlichen Rechnung, die sich – ähnlich wie „echte“ Steuern – praktisch nicht vermeiden lässt. Wenn Sie von einem reibungsloseren und stärker automatisierten Bereitstellungsprozess profitieren möchten, müssen Sie auch die Infrastruktur einbeziehen. Dazu gehört alles, was sich zwischen dem Benutzer und der Anwendung befindet und dafür sorgt, dass beide nahtlos und sicher miteinander kommunizieren können.
Nun gut, nach all dem hatte ich versprochen zu erklären, wie Sie diese Abgaben vermeiden können. Also, legen wir los.
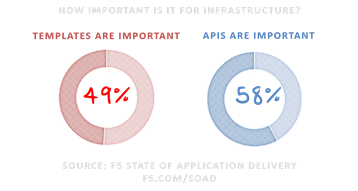
Wenn Sie den Orchestrierungsbereich verfolgen (einschließlich der SDx-Anbieter wie VMware, Cisco und OpenStack), werden Sie feststellen, dass der Einsatz von Vorlagen zunehmend in den Mittelpunkt rückt. Vorlagen ähneln Konfigurationsdateien insofern, als sie eine Vielzahl von Informationen festschreiben, die zum Erstellen und Konfigurieren eines bestimmten „Objekts“ erforderlich sind. Wenn Sie beispielsweise eine einzige Vorlage erstellen können, die die Bereitstellung dieses Lastverteilungsdienstes vollständig abbildet, können Sie die Anzahl der erforderlichen API-Aufrufe im Prinzip auf einen einzigen reduzieren – nämlich den Aufruf, mit dem die Vorlage an das System übertragen wird, auf dem dieser Dienst ausgeführt werden soll.
Die Verwendung nur eines einzigen API-Aufrufs anstelle von, nun ja, sehr vielen vereinfacht die Automatisierung und ermöglicht es Ihnen, das Skript oder System, das die Vorlage überträgt, wiederzuverwenden. Das ist wichtig, denn bei der Verwendung von APIs müssen Sie Skripte schreiben, die nicht nur auf den jeweiligen Dienst, sondern auch auf die bereitzustellende Anwendung zugeschnitten sind. Das würde bedeuten, dass Sie für jede bereitgestellte Anwendung ein weiteres Skript schreiben müssten, um die Bereitstellung der benötigten Dienste, etwa den Lastenausgleich, zu automatisieren.
Wenn Sie stattdessen Vorlagen verwenden, können Sie dasselbe Skript nutzen und einfach eine andere Vorlage übertragen. So müssen Sie nicht für jede App auf ein neues Skript warten und es schleichen sich weniger Fehler ein, die später mühsam aufgespürt werden müssen – etwa wenn Bob zum fünfzehnten Mal etwas kopiert und eingefügt und dabei vergessen hat, Zeile 33 anzupassen.
Templates sind Infrastructure as Code – der heilige Gral von DevOps.
Sie benötigen zwar weiterhin APIs, müssen sie aber nicht für alles einsetzen. Wenn Sie ihren Einsatz durch die Verwendung von Vorlagen vermeiden können, entfallen die damit verbundenen Zusatzkosten, und Sie können die Einsparungen anderweitig nutzen.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...