Bei der Cloud ging es schon immer darum, Skaleneffekte zu erzielen. Da die digitale Transformation Unternehmen dazu veranlasst, nach neuen Möglichkeiten zu suchen, um mithilfe von Anwendungen die Produktivität (intern) und den Gewinn (extern) zu steigern, ist die erforderliche Skalierungsrate von Betriebsabläufen und Anwendungen exponentiell gestiegen. Die Anzahl der Anwendungen sowie die Häufigkeit, mit der sie aktualisiert und erweitert werden, lassen sich mit herkömmlichen manuellen Methoden nicht mehr bewältigen. Die Skalierung von Anwendungen und Betriebsabläufen ist an die Grenzen menschlicher Kapazitäten gestoßen. Wir können das Problem nicht mehr einfach durch zusätzliches Personal lösen und dabei dieselben Ergebnisse erwarten. Die Kosten pro Anwendung – pro Benutzer, pro Kunde, pro Transaktion – steigen weitaus schneller als die erzielten Umsätze und Kosteneinsparungen. Dieses Ungleichgewicht macht es unpraktikabel, Anwendungen weiterhin so bereitzustellen wie bisher.
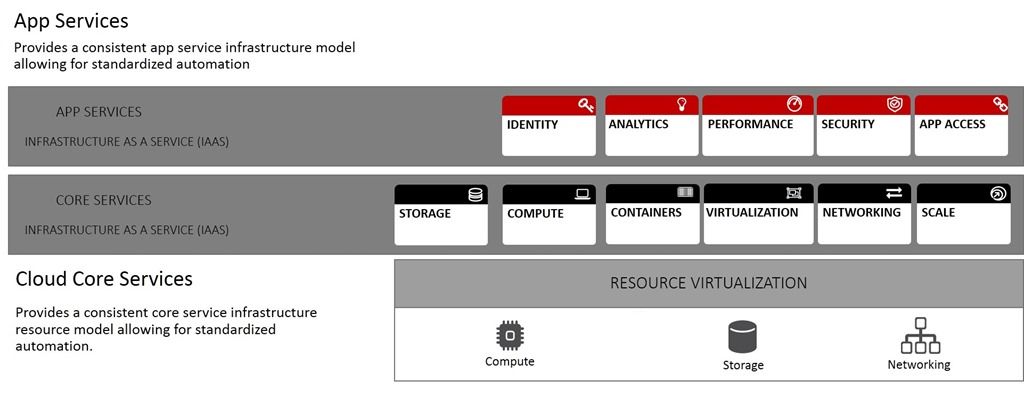
Die Cloud hat schon immer versprochen, diese Gleichung durch die Vorteile der Standardisierung zu verändern. Dabei geht es nicht nur darum, Racks mit identischen Exemplaren derselben White-Box-Server zu bestücken, sondern um die Standardisierung des Betriebs. Die Public Cloud erreicht dies durch die Bereitstellung einer standardisierten Plattform, über die der Betrieb auf Ressourcen zugreifen kann. Durch die Standardisierung der Bereitstellung und Verwaltung dieser gemeinsamen Kernressourcen (Services) – Rechenleistung, Netzwerk und Speicher – lässt sich Automatisierung (also DevOps) einsetzen und eine größere Skaleneffizienz erzielen.
Anwendungen benötigen jedoch mehr als nur gängige Kerndienste. Sie müssen schneller und sicherer sein. Das bedeutet, dass intelligentere Lösungen für die Bereitstellung der mitunter maßgeschneiderten Dienste gefunden werden müssen, die Anwendungen etwa für Sicherheit und Performance benötigen.
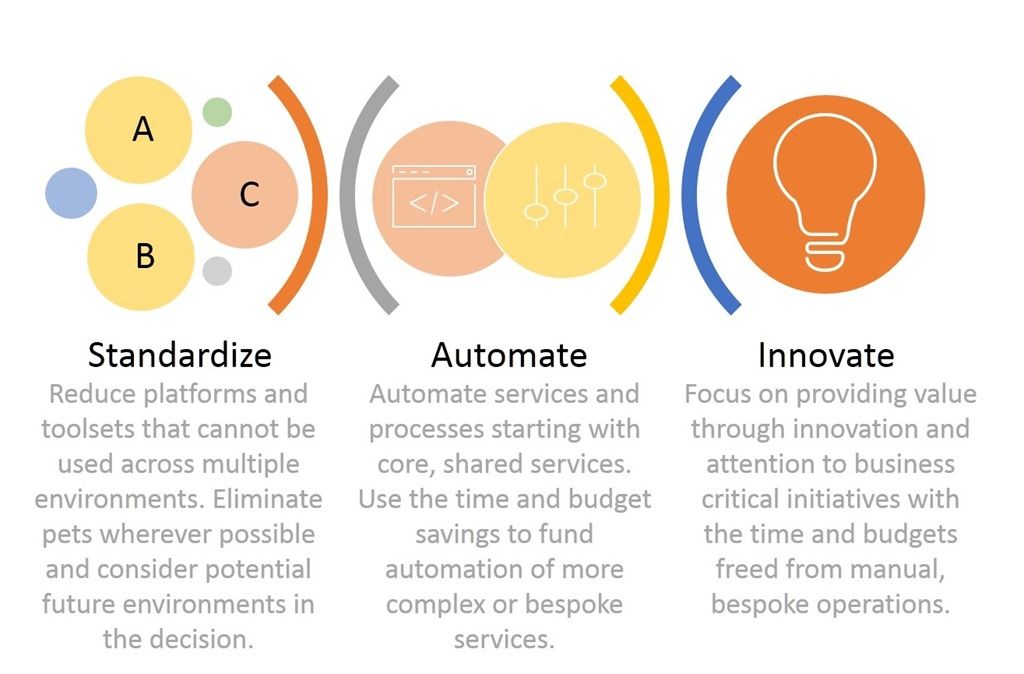
Standardisieren, dann automatisieren, um Innovationen voranzutreiben
Apps haben möglicherweise ähnliche Anforderungen an Sicherheit und Leistung, doch Standardlösungen reichen nicht immer aus, um die Apps zu schützen und voranzubringen, die Verbraucher heute erwarten. Sie benötigen Standardsicherheit plus Schutz vor Angriffen auf Plattform- und Protokollebene. Sie benötigen spürbare Leistungsverbesserungen, die einen Mehrwert schaffen, indem sie bei der Eingabe von Passwörtern und der Erstellung von Berichten Zeit sparen.
Doch für maßgeschneiderte Extras oder individuelle Konfigurationen bleibt Ihnen keine Zeit, wenn Sie nicht zuerst standardisieren. Genau das ist die Cloud – ob im eigenen Rechenzentrum oder extern. Die Cloud ist der erste Schritt, um die nötigen Freiräume zu schaffen, Wettbewerbsvorteile zu nutzen und Verbraucher mit schnellen, sicheren Apps zu begeistern, über die sie mit Ihrem Unternehmen interagieren können.
Dennoch eignet sich nicht jede App für jede beliebige Cloud-Umgebung. Einige benötigen den Schutz und die Sicherheit einer Unternehmensumgebung. Andere können nur in einer öffentlichen Umgebung, also in einer Public Cloud, ihr volles Potenzial entfalten. Dies ist einer der Gründe, warum Multi-Cloud-Strategien und deren Umsetzung sowie neue Umgebungen wie Colocation und Interconnects, die ihre Realisierung unterstützen, zunehmend an Bedeutung gewinnen. Denn so wie wir uns schon immer nach dem Grundsatz „das richtige Werkzeug für die jeweilige Aufgabe“ gerichtet haben, lautet das digitale Pendant heute: „die richtige Cloud für die jeweilige Aufgabe“.
Der Einsatz einer Multi-Cloud-Strategie erschwert die Standardisierung. Jede Umgebung kann zwar für sich standardisiert sein, ist aber nicht mit den anderen standardisiert. Tools und Frameworks helfen bei der Bewältigung dieser Herausforderung, indem sie den für die Verwaltung externer Bereitstellungen zuständigen Betreibern eine Ebene mit einer „Standardschnittstelle“ bereitstellen. Diese Betriebsebene ermöglicht Standardisierung in einer Welt, in der Clouds so unterschiedlich sind wie Schneeflocken.
Sobald Sie die gemeinsamen zentralen Dienste standardisiert haben, die erforderlich sind, um die angestrebten Skaleneffekte zu erzielen, müssen Sie die Anwendungsdienste berücksichtigen, die für Sicherheit und Schutz sowie für die nötige hohe Leistung sorgen, um die Nutzer dauerhaft zu binden. Es wurde festgestellt, dass Angriffe auf Systeme die am schnellsten zunehmende Ursache für Ausfälle von Rechenzentren sind: Ihr Anteil stieg von 2 Prozent im Jahr 2010 auf 22 Prozent aller Ausfälle. Und auch wenn direkte Angriffe auf eine Anwendung in der Cloud heute vielleicht nicht mehr das gesamte Rechenzentrum lahmlegen, kann der Ausfall einer eng mit Ihrer Marke verbundenen Anwendung Ihrem Ruf und Ihrem Geschäftsergebnis erheblich schaden.
Auch hier ist dieselbe Strategie erforderlich. Sie müssen eine Plattform einsetzen, die den für die Erstellung, Bereitstellung und Verwaltung dieser App-Dienste zuständigen Betreibern und Architekten eine standardisierte „Betriebsschnittstelle“ bietet. Diese Standardschnittstelle stellt für App-Dienste dieselbe Art von Betriebsebene bereit wie die Tools und Frameworks, die Sie für die gemeinsamen Kerndienste verwenden.
Sobald Sie standardisiert und eine gemeinsame Betriebsschnittstelle eingerichtet haben, können Sie automatisieren. Besonders große Vorteile erzielen Sie, wenn Sie zunächst allgemeine, gemeinsam genutzte Dienste und Prozesse automatisieren zuerst, und anschließend die dadurch eingesparte Zeit und das eingesparte Budget nutzen, um fortschrittlichere und möglicherweise maßgeschneiderte Dienste und Prozesse zu finanzieren. Hier zahlt sich die gemeinsame Betriebsschnittstelle – die Betriebsebene – aus: Sie fördert die Wiederverwendung von Skripten und Code und nutzt vorhandene Kompetenzen, um den Automatisierungsgrad zu erreichen, der erforderlich ist, um mit Entwicklern gleichzuziehen, die mehrmals täglich Code einchecken und häufigere Bereitstellungen erwarten.
Automatisierung ist das Erfolgsrezept, um Skaleneffekte zu verbessern und Ergebnisschwankungen zu reduzieren (was in der Six-Sigma-/Lean-Terminologie schlicht „Fehler und Mängel in Prozessen beseitigen“ bedeutet). Studien zufolge sind etwa 22 % der Ausfälle auf menschliches Versagen zurückzuführen. Aus anderen Studien wissen wir zudem, dass die IT rund 15,9 % ihrer Zeit für Fehlerbehebung und Wiederherstellungsmaßnahmen aufwendet, die zum Teil wahrscheinlich eine direkte Folge dieser menschlichen Fehler sind. Automatisierung kann nicht nur Zeit freisetzen, indem sie den erheblichen Aufwand der IT für Bereitstellung, Updates, Patches und Konfigurationsmanagement reduziert, sondern auch, indem sie die Zahl der Fehler sowie den Zeitaufwand für deren Suche und Behebung verringert.
Schließlich haben Sie genügend Zeit und Budget freigesetzt, um sich auf Innovationen zu konzentrieren. Ob Sie sich nun intensiver an Ideenfindungsrunden zu geschäftlichen Themen beteiligen oder nach neuen Möglichkeiten zur Optimierung der IT suchen – all das ist Innovation. Und all das wird durch Automatisierung ermöglicht, die ihr volles Potenzial erst in einem standardisierten System entfaltet.
Das ist nichts Neues: Fließbänder und Automatisierung sorgen seit über einem Jahrhundert für dringend benötigte Skaleneffekte. Dabei beginnt alles mit denselben Schritten: Zunächst wird standardisiert und anschließend automatisiert, um mithilfe der erzielten Zeit- und Kosteneinsparungen Innovationen voranzutreiben. Es gibt zahlreiche Techniken und wahre Meister der hohen Kunst, diese Automatisierung zu optimieren und so noch größere Vorteile zu erzielen. Doch bevor es so weit ist, müssen Sie zunächst standardisieren.
Für die IT bedeutet das, die Tools, Frameworks und Plattformen zu betrachten, auf die Sie in allen Umgebungen angewiesen sind – extern und intern, in der Cloud und in traditionellen Infrastrukturen – und diese zu standardisieren, damit Sie mit der Automatisierung beginnen und so Innovationen vorantreiben können.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...