Es scheint, als wäre HTTP/2 das technologische Äquivalent zu einem Strohfeuer gewesen. Der ratifizierte Standard wurde 2015 mit großem Tamtam veröffentlicht. Es war die erste bedeutende Änderung an der Lingua franca des Internets seit 1999.
Und dann wurde es ebenso plötzlich still. Das HTTP/2 Dashboard, das von Forschern mehrerer renommierter Universitäten erstellt und gepflegt wurde, verstummte Ende 2016. Seitdem wurden die Statistiken zur Verbreitung nicht mehr aktualisiert. Niemand spricht mehr darüber. Seine 15 Minuten Ruhm sind offenbar vorbei.
Doch im Hintergrund hat es sich weiter durchgesetzt. Langsam, aber sicher hält HTTP/2 Einzug in den Anwendungs-Stack.
HTTP/2 ÜBERHOLT IPv6 WEITERHIN
Als Unternehmen, dessen Existenz von Anwendungen abhängt – insbesondere von Anwendungen, die über HTTP-Varianten ausgeführt werden –, haben wir die Verbreitung von HTTP/2 aufmerksam verfolgt. Seit 2018 erfassen wir HTTP/2-Gateway-Dienste in unserer Studie „State of Application Services“. Im Jahr 2018 gaben 40 % der Befragten an, ein HTTP/2-Gateway implementiert zu haben. 2019 sank dieser Anteil auf 33 %. In der Public Cloud nutzen 19 % der Befragten für einige ihrer Anwendungen ein HTTP/2-Gateway. Zwei Jahre in Folge schaffte es dieser Dienst unter die fünf wichtigsten Anwendungsdienste, deren Implementierung im kommenden Jahr geplant ist. 2019 beabsichtigten 25 % der Befragten, ihn zu implementieren.
Das HTTP/2 Dashboard stellte fest, dass am 16. November 2016 etwas mehr als 250.000 Domains ihre Unterstützung für HTTP/2 angekündigt hatten. Laut Netcraft, das solche Daten erfasst, gibt es über 1,8 Milliarden Websites im Internet. W3Techs beziffert die HTTP/2-Nutzung auf 33 % aller Websites. Dieser Wert deckt sich gut mit den 2016 erfassten 250.000 Domains, wenn wir das Internet auf die eine Million meistbesuchten Websites beschränken. Unter dieser Einschränkung scheinen alle Zahlen darauf hinzudeuten, dass etwa 25–35 % der Websites HTTP/2 eingeführt haben.
Wenn Ihnen das nicht schnell genug erscheint, bedenken Sie, dass es IPv6 schon wesentlich länger gibt und es bis Januar 2019 dennoch nur auf 13,4 % der Websites zum Einsatz kam.
JETZT KOMMT HTTP/3
Und nun ist HTTP/3 im Anmarsch – mit noch tiefgreifenderen Änderungen unter der Haube. Wenn Sie mit HTTP/3 noch nicht vertraut sind, sollten Sie sich den von der IETF angenommenen Vorschlag ansehen, Googles HTTP-over-QUIC in HTTP/3 umzubenennen. Ähnlich wie SPDY zur Grundlage für HTTP/2 wurde, bildet QUIC die Grundlage für HTTP/3.
Aber wenn Sie die Änderungen bei HTTP/2 schon für drastisch hielten, dann haben Sie noch längst nicht alles gesehen.
QUIC – und damit auch HTTP/3 – basiert nämlich auf UDP. Das ist eine ziemlich drastische Abkehr vom guten alten, zuverlässigen TCP. Und anders als HTTP/2, das nachgab und die Verschlüsselungspflicht aufhob (was ohnehin unerheblich war, da die Browserhersteller beschlossen, HTTP/2 nur verschlüsselt zu unterstützen), wird HTTP/3 eine Verschlüsselung voraussetzen.
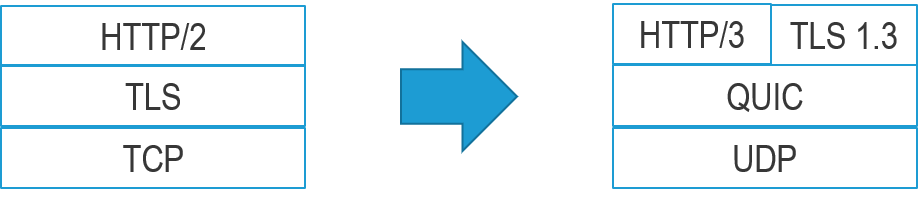
Und obwohl dies sicherlich eine berechtigte und vielleicht sogar ehrenwerte Absicht ist, werden die Auswirkungen auf Infrastruktur und Architektur weitreichend sein – insbesondere für Dienstanbieter. Die Verlagerung der Verschlüsselung auf höhere Ebenen des Protokollstapels, sodass praktisch alles einbezogen wird, verändert in Kombination mit dem Wechsel von TCP zu UDP alles. Die meisten Sicherheitssysteme sind nicht darauf ausgelegt, die über UDP übertragenen Inhalte besonders genau zu untersuchen. Der Großteil des UDP-Datenverkehrs entfällt auf Hilfs- und Infrastrukturdienste wie DNS und NTP. In der neuen Welt von HTTP/3 könnte es gefährlich sein, Nutzdaten nicht eingehend zu prüfen. Schließlich könnten die übertragenen Inhalte durchaus schädlich sein. Es könnten Bots sein. Es könnte sich um einen Angriff handeln. Es könnte alles Mögliche sein.
Auch die Verschlüsselungsanforderungen erschweren es „Middleboxes“, den Datenverkehr zu untersuchen. Eine solche Überprüfung ist für die Sicherheit von Anwendungen und Daten unerlässlich. Auch die Änderung der Protokolle auf der Transportschicht könnte sich als problematisch erweisen. Sicherheitsdienste basieren häufig auf der Annahme, dass der Anwendungsdatenverkehr (größtenteils HTTP) über TCP übertragen wird. TCP ist ein zuverlässiges, verbindungsorientiertes Protokoll. Der Wechsel zu UDP könnte die Fähigkeit der Sicherheitsinfrastruktur, den Anwendungsdatenverkehr zu parsen und zu analysieren, erheblich beeinträchtigen, da UDP ein datagrammbasiertes (paketbasiertes) Protokoll und nun ja, unzuverlässig sein kann.
EIN LANGSAMER WEG ZUR AKZEPTANZ
Die Einführung von HTTP/3 wird wahrscheinlich nur langsam voranschreiten, während sich HTTP/2 weiterhin langsam, aber stetig verbreitet. Schließlich setzt der Großteil des Webs nach wie vor auf das gute alte HTTP/1.x. Es wird noch einige Zeit dauern, bis HTTP/2 HTTP/1.x überholt, und es ist unwahrscheinlich, dass schon so bald ganze Infrastrukturen und Anwendungsstacks erneut migriert werden.
Auch die Auswirkungen auf die Sicherheitsinfrastruktur dürften die Einführung verlangsamen, bis sich die Anbieter von Sicherheitsdiensten darauf einstellen können. Zero-Trust-Initiativen, die mehr Kontextinformationen von Clients – etwa Geräte-ID und Reputation – einbeziehen, könnten sich letztlich als vorteilhaft erweisen, da sich die Sicherheitskonzepte hin zu einer umfassenderen Strategie zum Schutz von Anwendungen entwickeln. Die zunehmende Reife und Verbreitung von Zero-Trust-Technologien könnte eine Lösung für die Sicherheitsherausforderungen von HTTP/3 bieten. Da Sicherheitsdienste zunehmend darauf setzen, böswillige Akteure in Echtzeit zu identifizieren, verringert sich das Risiko, das dadurch entsteht, dass Nutzdaten nicht ohne Weiteres auf schädliche Aktivitäten untersucht werden können.
HTTP/3 wird voraussichtlich erst im Sommer 2019 veröffentlicht. Angesichts der langsamen, aber stetigen Verbreitung von HTTP/2 und der mit HTTP/3 verbundenen Sicherheitsherausforderungen dürfte Letzteres auf absehbare Zeit einen langen, steinigen Weg bis zur breiten Akzeptanz vor sich haben.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...