Die COVID-19-Pandemie war zweifellos eines der einschneidendsten Ereignisse für die Arbeitswelt in diesem Jahrhundert. Die Umwälzungen begannen, als Unternehmen gezwungen waren, ihre Belegschaft im Homeoffice arbeiten zu lassen, und feststellten, dass dies nicht nur möglich, sondern auch produktiv sein konnte.
In den vergangenen achtzehn Monaten hat sich die Einstellung von Unternehmen zur Remote-Arbeit deutlich verändert, allerdings nicht so sehr, dass sie ein solches Modell künftig uneingeschränkt übernehmen würden. Ja, es gibt Unternehmen, die vollständig remote arbeiten und dies auch weiterhin tun wollen. Wahrscheinlicher ist jedoch ein hybrides Modell, bei dem einige Beschäftigte von zu Hause aus arbeiten, andere im Büro und wieder andere beides miteinander kombinieren.
Es wird heftig darüber diskutiert, wer entscheiden sollte, wo die Beschäftigten an einem bestimmten Tag arbeiten und wie viele Tage sie im Büro verbringen sollten. Grundsätzlich hat sich jedoch in den Branchen, in denen dies möglich ist, das Konzept einer vollständig hybriden Belegschaft durchgesetzt.
Mehr als die Hälfte (55 Prozent) der 1.200 Beschäftigten, die zwischen dem 24. November und dem 5. Dezember befragt wurden, gab an, vorzugsweise an drei Tagen pro Woche im Homeoffice zu arbeiten. Gleichzeitig erklärten 68 Prozent der 133 befragten Führungskräfte aus den USA, dass Beschäftigte mindestens drei Tage pro Woche im Büro sein sollten. Als Grund nannten sie die Sorge, dass die Unternehmenskultur ein reines Homeoffice-Modell nicht überstehen werde.
(Quelle: SHRM)
Ich persönlich verfolge diese Diskussionen mit distanziertem Interesse, denn nun ja, ich war noch nie im Büro, und glauben Sie mir, das wird auch so bleiben. Über die I94 nach Seattle ist es eine wirklich, wirklich lange Fahrt.
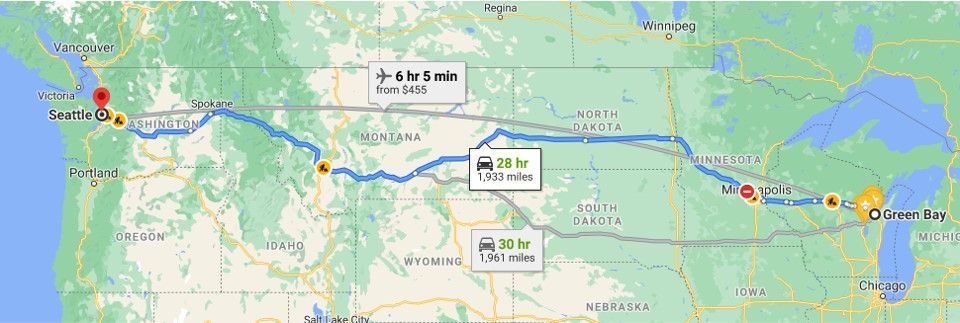
Ehrlich gesagt sind die Details bei der Umsetzung eines hybriden Arbeitsmodells nicht so wichtig wie das Ergebnis: An jedem Wochentag werden Beschäftigte sowohl von zu Hause als auch vom Büro aus arbeiten. Hybrides Arbeiten ist der neue Standard.
Diese scheinbar einfache Aussage hat tiefgreifende Auswirkungen auf die Zukunft von Zugriffsstrategien.
IP-basierter Zugriff
Herkömmliche IP-basierte Technologien stützen sich weitgehend auf einen festen Satz von Netzwerkbereichen und Adressen. Richtlinien verweigern oder gewähren den Zugriff auf Netzwerk- und Anwendungsressourcen anhand der IP-Adresse.
Genau das ist der Sinn eines VPN: Ihnen eine „lokale“ IP-Adresse zuzuweisen, die zu dem IP-Adressbereich gehört, der sich frei im Unternehmensnetzwerk bewegen darf.
Nun könnten wir natürlich so weitermachen. Aber das werden wir nicht – zumindest nicht für den Großteil der Belegschaft. Es wird immer Administratoren und Techniker geben, die den von einem VPN bereitgestellten Netzwerkzugriff benötigen. Aber seien wir ehrlich: Ich brauche kein VPN, um Confluence oder SharePoint aufzurufen oder die Architekten auf Slack zu löchern. Wenn Anwendungen all meine Anforderungen an Produktivität und Kommunikation erfüllen, brauche ich wirklich keinen Zugriff auf das Netzwerk.
Und seien wir ehrlich: Angesichts der zunehmenden Vorfälle mit Malware, Ransomware und anderer Schadsoftware ist die Einschränkung des Netzwerkzugriffs wahrscheinlich die beste Änderung unserer Sicherheitsstrategie, die wir derzeit vornehmen können. Je weniger Ressourcen diese destruktiven Konstrukte erreichen können, desto besser.
Das ist eine reale Bedrohung, denn eine hybride – und größtenteils wechselnde – Belegschaft fängt sich mit hoher Wahrscheinlichkeit Schadsoftware ein und meldet sich eines Tages beim VPN an – und dann: BÄM! Schon haben Sie ein Problem. Das ist einer der Gründe, warum eine gute VPN-Lösung Scans und Zustandsprüfungen durchführt, bevor irgendetwas anderes geschieht. Doch nicht alle VPN-Lösungen sind gute Lösungen, und manche Unternehmen schreiben keine Scans vor, selbst wenn die VPN-Lösung diese durchführen kann.
Das bedeutet jedoch auch für Lösungen für den Anwendungszugriff nicht, dass alles eitel Sonnenschein ist. Denn viele von ihnen basieren auf IP-Adressen, und in einem Unternehmen müssen sehr viele IP-Adressen verwaltet werden.
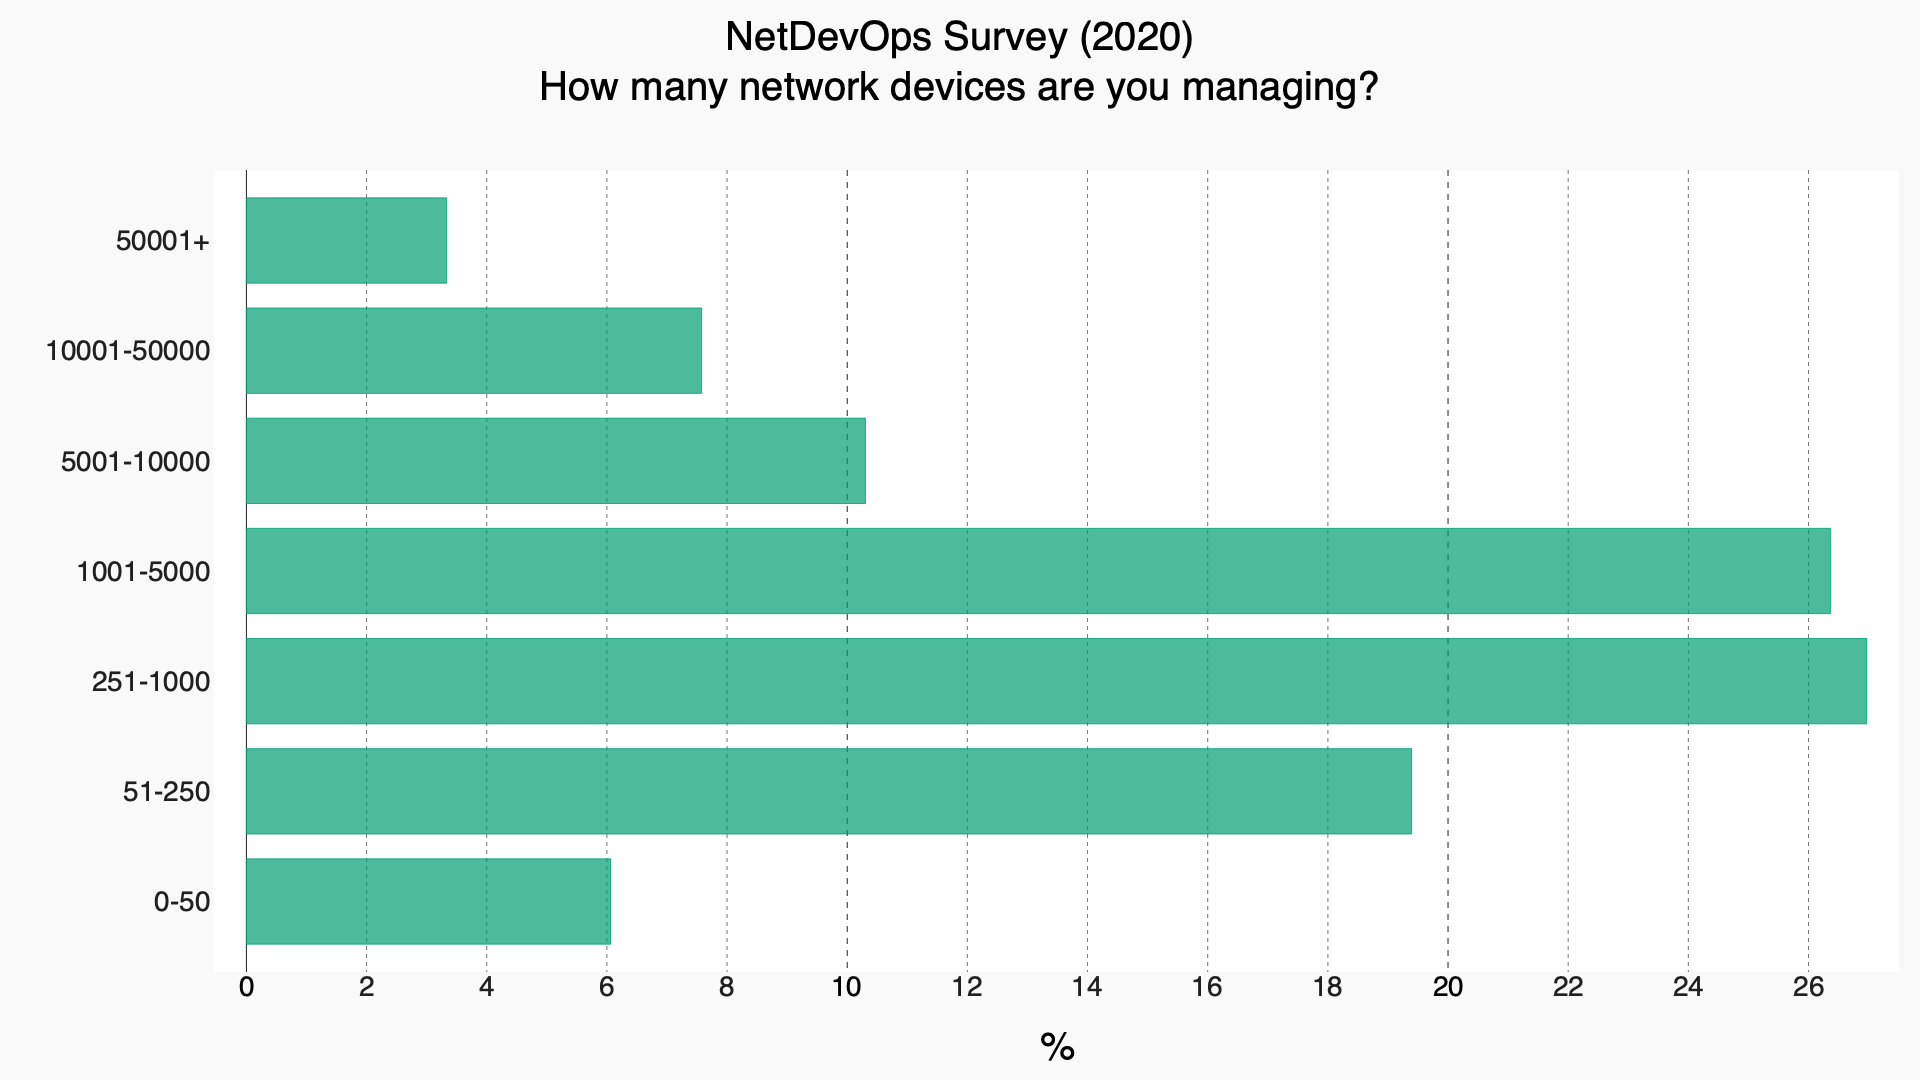
Allein die Anzahl der Netzwerkgeräte, die ein einzelner NetOps-Mitarbeiter verwalten muss, ist beträchtlich – mehr als die Hälfte verwaltet zwischen 251 und 5.000 Geräte. (Jährliche NetDevOps-Umfrage)
Hinzu kommen meine persönliche, private IP-Adresse zu Hause und die persönlichen, privaten IP-Adressen zu Hause all jener, die heute möglicherweise im Homeoffice arbeiten. Und vergessen wir nicht die wachsende Zahl der abzusichernden Maschine-zu-Maschine-Verbindungen. Ciscos jährlicher Internetbericht prognostiziert: „Bis 2023 wird es auf der Erde mehr als dreimal so viele vernetzte Geräte wie Menschen geben. Etwa die Hälfte der weltweiten Verbindungen wird auf Maschine-zu-Maschine-Kommunikation entfallen.“
Das Ergebnis ist ein untragbares Modell, das Betreiber, Sicherheitsteams und letztlich auch die Dienste und Systeme überfordert, die die Richtlinien durchsetzen müssen.
Identität ist der richtige Weg
Die mit hybrider Arbeit verbundenen Sicherheitsherausforderungen kommen zu jenen hinzu, die sich aus dem rasanten Tempo der Digitalisierung ergeben. Zusammen werden diese Herausforderungen dazu führen, dass sich Sicherheitsmodelle hin zu einem identitätszentrierten Ansatz entwickeln. Dieser Ansatz berücksichtigt nicht nur menschliche Benutzer, sondern auch maschinelle Benutzer in Form von Workloads, Geräten und Skripten. Schließlich sind Workloads zunehmend ebenso flüchtig wie Menschen. Und letztlich bleibt Workload A immer Workload A, unabhängig davon, welche IP-Adresse er gerade verwendet. Genauso wie ich immer noch ich bin – ob in meinem Homeoffice, am Flughafen von Minneapolis oder im Büro in Seattle.
IP kann zwar durchaus Teil einer identitätszentrierten Sicherheitsrichtlinie sein, ist jedoch nicht der primäre oder ausschlaggebende Faktor für die Gewährung des Zugriffs auf eine Ressource. Vielmehr wird die IP-Adresse zu einem Attribut, anhand dessen sich bestimmen lässt, welcher Grad der Identitätsprüfung erforderlich sein sollte.
Wenn ich mit dem VPN bzw. dem Unternehmensnetzwerk verbunden bin, reichen meine Anmeldedaten möglicherweise aus. Andernfalls sollten vielleicht meine Anmeldedaten und ein zweiter Faktor erforderlich sein. Und wenn ich versuche, von einer bisher unbekannten IP-Adresse aus zuzugreifen, ist möglicherweise ein dritter Faktor nötig.
Unabhängig davon, wie die IP-Adresse verwendet wird, sollte sie nicht mehr als alleiniges Kriterium dienen. Auch nicht für Workloads. Schließlich kann sich Schadsoftware zwar „im“ Unternehmensnetzwerk befinden, sollte aber niemals Zugriff auf Anwendungen und Ressourcen erhalten.
Darüber hinaus müssen wir unser Verständnis von Identität über Personen hinaus auf die Workloads, Anwendungen und Geräte ausweiten, auf die wir uns zunehmend verlassen.
Ich muss das SolarWinds-Debakel sicher nicht erwähnen. Aber kannten Sie Bedrohungen wie Siloscape, das als „Malware, [die] bekannte Schwachstellen in Webservern und Datenbanken ausnutzt, um Kubernetes-Knoten zu kompromittieren und Hintertüren in Clustern einzurichten“, beschrieben wird, sowie die Bedrohung durch fehlerhaft konfigurierte Verwaltungskonsolen? Viele Verwaltungskonsolen werden hauptsächlich durch IP-basierte Kontrollen geschützt, die letztlich deaktiviert werden, weil sie den Fernzugriff behindern – ein Muss im heutigen hybriden Arbeitsmodell. Eine robustere, identitätsbasierte Zugriffskontrolle würde unabhängig vom Ursprungsort vor Übernahmen und unbefugter Nutzung schützen. Darüber hinaus würde eine robuste, identitätszentrierte Sicherheit Schutz vor kompromittierten Systemen bieten, die versuchen, aus der Sicherheit des „Unternehmensnetzwerks“ heraus andere Ressourcen zu infizieren, zu übernehmen oder anderweitig auszunutzen.
Wir bewegen uns schon seit Langem schrittweise hin zu identitätsbasierter Sicherheit. Doch das rasante Wachstum von Automatisierung und Digitalisierung sowie der Trend zu hybriden Arbeitsmodellen werden diese Entwicklung beschleunigen, bis wir IP-Adressen als primäre Methode der Zugriffskontrolle endgültig aufgeben.
Identitätszentrierte Sicherheit ist der richtige Weg.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

Ein umfassender Leitfaden zur Bereitstellung und Sicherheit von KI-Anwendungen
Entdecken Sie optimale Strategien für die Absicherung und Bereitstellung von KI-Anwendungen.
KI zulassen und einführen? Lehren aus der Public Cloud
Die Einführung von KI steht unmittelbar bevor und könnte entscheidend sein, um wettbewerbsfähig zu bleiben. Daher muss die IT-Sicherheit proaktiv handeln und der KI-Einführung schon jetzt einen Schritt voraus sein, um sie auf einen risikogerechten Weg zu lenken.
Stand der Anwendungsstrategie 2022: Zeit für die Modernisierung des Betriebs
Es ist deutlich geworden, dass Unternehmen ihren Fokus erneut auf die Geschäftsfunktionen richten müssen, um die Dynamik ihrer digitalen Transformation aufrechtzuerhalten. Kundenerlebnisse haben zwar weiterhin Priorität, doch auch Geschäftsfunktionen wie Recht, Personalwesen und Finanzen müssen digitalisiert werden. Das bedeutet, dass CIOs das Steuer übernehmen, während sich die digitale Transformation von der Modernisierung von Anwendungen hin zur Modernisierung von Betriebsabläufen verlagert.
F5s Weg zu einer vielseitigen Plattform für Anwendungsanalysen
F5 bietet heute die umfassendsten Anwendungsdienste entlang des gesamten Weges vom Code bis zum Kunden. Künftig werden wir verstärkt auf Anwendungstelemetrie und -analysen setzen, damit unsere Kunden wertvolle Erkenntnisse über ihre Anwendungen, Geschäftsabläufe und Benutzererlebnisse gewinnen können. Beim Ausbau unserer Cloud-Analysefunktionen werden wir ML und KI noch stärker nutzen, um unsere Kunden bei der Verbesserung ihrer Geschäftsdienste zu unterstützen.
Telemetrie: Eine andere Art von Daten
Verwenden wir den Begriff „Telemetrie“ nur, weil er attraktiver klingt als „Daten“? Letztlich sind sowohl Daten als auch Telemetrie strukturierte Informationseinheiten. Es ist kein Verbrechen, die Begriffe synonym zu verwenden. Doch wenn man es genau nimmt, gibt es einen Unterschied. Und dieser Unterschied wird immer wichtiger werden, je weiter Unternehmen in die Datenökonomie vordringen.
MTTR bedeutet nicht „Mean Time to Reboot“
„Schnell scheitern“ lautet heute das Mantra für mehr Geschwindigkeit. Ob in DevOps oder im Geschäftsleben: Wer in einer digitalen Wirtschaft agiert, muss eine möglichst perfekte Verfügbarkeit gewährleisten.