Im Laufe der Jahre haben wir viele Branchentrends kommen und gehen sehen. Zwei davon – Cloud und Mobilität – gehören zu dem, was man als „Megatrends“ bezeichnen könnte. Diese Entwicklungen haben die Branche grundlegend verändert und letztlich der IT ein neues Gesicht gegeben.
Mobilität kam zuerst und eröffnete den Verbrauchern die Möglichkeit, auch unterwegs zu arbeiten und digitale Dienste zu nutzen. Unsere Smartphones wurden zu unseren ständigen Begleitern. Die Apps, auf die wir für Unterhaltung und Zusammenarbeit angewiesen waren, waren jedoch nicht ebenso mobil.
Die Public Cloud bot hierfür eine Lösung, indem sie neue Orte und Möglichkeiten für die Bereitstellung von Anwendungen eröffnete. Heute sind fast neun von zehn Unternehmen (87 %) mit Anwendungen in mehreren Public-Cloud-Umgebungen vertreten.
Da sich so viele Anwendungen in der Public Cloud befinden, haben sich die Datenverkehrsmuster von Anwendungen verändert. Unsere Kunden beobachten, dass der Datenverkehr zunehmend für eine Public Cloud bestimmt ist – unabhängig davon, ob er von Mitarbeitenden oder deren Kunden erzeugt wird.
Was sich nicht geändert hat, ist die Notwendigkeit, diesen Datenverkehr abzusichern. Tatsächlich ist dieser Bedarf heute möglicherweise größer denn je.
Laut dem Bericht State of Cloud Security 2020 von Sophos meldeten „Multi-Cloud-Organisationen in den vergangenen zwölf Monaten mehr Sicherheitsvorfälle. Dreiundsiebzig Prozent (73 %) der befragten Organisationen nutzten zwei oder mehr Public-Cloud-Anbieter und meldeten mehr Sicherheitsvorfälle als Organisationen, die nur eine einzige Plattform nutzten.“
Unternehmen stehen heute vor der Herausforderung, dass die Unternehmensgrenzen, an denen Sicherheitskontrollen traditionell greifen, nicht mehr existieren. Da Sicherheit unverzichtbar ist, müssen neue Kontrollpunkte eingerichtet werden.
Die Herausforderung besteht darin, die Komplexität zu bewältigen. Da einige Anwendungen im Rechenzentrum verbleiben und andere in mehrere Cloud-Umgebungen verlagert werden, besteht eine mögliche Lösung darin, sowohl in jeder Cloud als auch im Rechenzentrum geeignete Sicherheitskontrollen zu implementieren. Diese Mehrfachimplementierungen führen zu uneinheitlichen Richtlinien, mangelnder vollständiger Transparenz hinsichtlich Sicherheitsbedrohungen und einem erheblichen Betriebsaufwand. Daher geben viele Unternehmen eine solche Strategie auf und setzen sich damit Angriffen aus.
Die Bereitstellung dieser neuen Sicherheitskontrollpunkte an einem zentralen Standort, an dem Nutzer, Public Clouds und Daten zusammenkommen, ist eine erfolgversprechende Strategie. Sie ermöglicht eine bessere Transparenz, eine einheitliche Richtlinienkontrolle, einen geringeren Betriebsaufwand und eine effizientere Ressourcennutzung. Ein solcher Standort ist Equinix. Über seine virtuelle Interconnection-Lösung Equinix Cloud Exchange (ECX) bietet das Unternehmen blitzschnelle Verbindungen mit extrem niedriger Latenz zu den Public Clouds, die von den meisten Unternehmen bereits genutzt werden.
Wir haben bereits die allgemeinen Vorteile von BIG-IP als gemeinsam mit Equinix betriebenes Cloud-Gateway erläutert. Heute werden wir uns wie versprochen eingehender mit dem konkreten Anwendungsfall für SSLO (SSL-Orchestrierung) befassen, um bessere Geschäftsergebnisse zu erzielen.
BIG-IP und SSLO in Equinix
Die Herausforderung, vor der Unternehmen mit einem Multi-Cloud-Anwendungsportfolio stehen, ist erheblich. Darüber hinaus zeigen unsere Untersuchungen, dass die größte Herausforderung im Zusammenhang mit Multi-Cloud in den vergangenen drei Jahren darin bestand, einheitliche Sicherheitsrichtlinien für alle Anwendungen unabhängig von ihrem Standort durchzusetzen. Aufgrund von Datenschutz- und Sicherheitsbedenken ist heute nahezu der gesamte Datenverkehr verschlüsselt. Mary Meeker weist darauf hin, dass der Anteil des verschlüsselten Datenverkehrs bereits Anfang 2019 bei 87 % lag, und der aktuelle Transparenzbericht von Google zeigt, dass nahezu 90 % des gesamten webbasierten Datenverkehrs verschlüsselt sind.
Die meisten Unternehmen nutzen durchschnittlich zehn verschiedene Anwendungsdienste, um Anwendungen abzusichern, bereitzustellen und zu optimieren. Sich auf nur einen zu beschränken, ist keine wirkliche Option. Unter den am häufigsten eingesetzten Diensten dominieren Sicherheitslösungen wie DNSSEC, Bot-Abwehr und Betrugsprävention. Kein einzelner Anwendungsdienst bietet alle Sicherheitsfunktionen, die ein Unternehmen benötigt, um seine Infrastruktur und Anwendungen vor bestehenden und neu auftretenden Bedrohungen zu schützen. Da diese Dienste in allen Umgebungen benötigt werden, ergeben sich erhebliche Herausforderungen bei ihrer nahtlosen und benutzerfreundlichen Integration und Orchestrierung.
Sie könnten zwar mehrere Sicherheitsdienste miteinander verknüpfen, doch nicht alle Anwendungen und Datenströme müssen von denselben Sicherheitsdiensten geprüft werden. Handarbeit eignet sich hervorragend für Geschenke, aber weniger für die Verwaltung der Sicherheitsabläufe jeder einzelnen Ihrer Anwendungen.
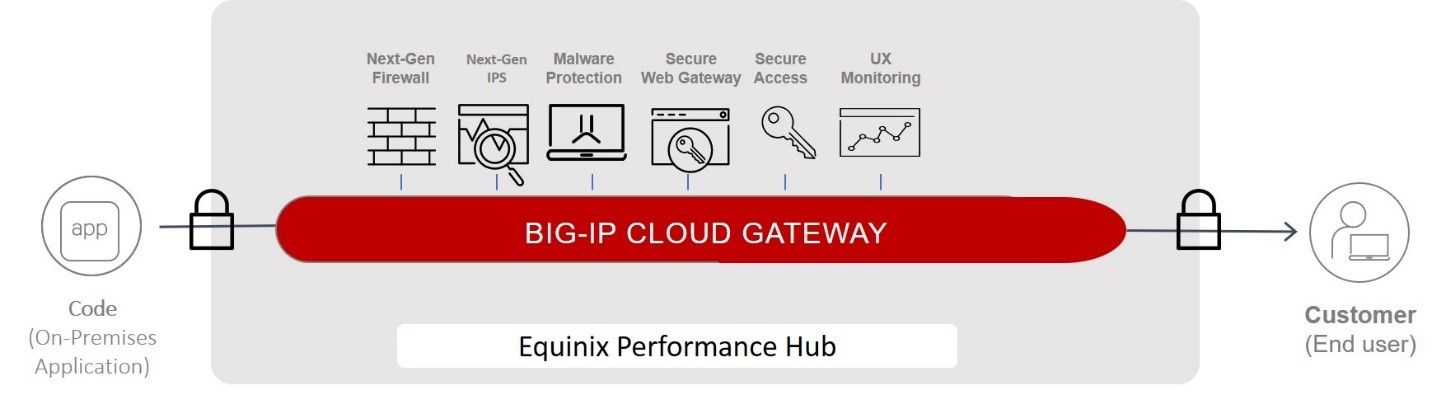
Durch den Einsatz von BIG-IP als Cloud-Gateway auf der Equinix Platform können Unternehmen einen zentralen Sicherheitskontrollpunkt schaffen und gleichzeitig die Funktionen mehrerer Sicherheitsanwendungsdienste nutzen, ohne den betrieblichen Aufwand für die manuelle Integration und Orchestrierung von Sicherheitsdiensten für jede einzelne Anwendung. BIG-IP SSL Orchestrator (SSLO) stellt sicher, dass der Datenverkehr ordnungsgemäß an die entsprechenden Sicherheitsdienste weitergeleitet wird, bevor er als sicher eingestuft und an sein Ziel in einer Public Cloud oder im Rechenzentrum gesendet wird. BIG-IP SSLO entschlüsselt den verschlüsselten Datenverkehr und leitet ihn anschließend je nach Art und Quelle zur Überprüfung an die entsprechenden Sicherheitsdienste weiter. Dies ermöglicht eine dynamische, auf logischen Regeln statt auf manuellen Anweisungen basierende Verkettung von Diensten. Das Ergebnis ist eine verbesserte Transparenz zur Abwehr von Bedrohungen bei gleichzeitigem Schutz bestehender Sicherheitsinvestitionen in Malware-Schutz, Data Loss Prevention, Next-Generation-Firewalls und andere Sicherheitslösungen.
BIG-IP SSLO lässt sich außerdem in Equinix SmartKeyTM integrieren, das ein Cloud-Hardware-Sicherheitsmodul (HSM) als Service bereitstellt und so zuverlässige Multi-Cloud-Sicherheit für sensible kryptografische Schlüssel gewährleistet.
Die Verwendung von BIG-IP SSLO in Equinix zur Durchsetzung zentralisierter Sicherheitsrichtlinien bietet unter anderem folgende Vorteile:
- Optimierte Kosteneffizienz. Cloud-Ressourcen werden erst dann in Anspruch genommen, wenn der Benutzer und die Anfrage überprüft und als frei von schädlichen Inhalten bzw. Absichten eingestuft wurden. Die Cloud-Kosten werden unter Kontrolle gehalten, indem böswilligen Akteuren und Bots der Dienst verweigert wird.
- Vereinfachter Betrieb. Ein zentraler Sicherheitskontrollpunkt und ein einheitliches Angebot an Sicherheitsdiensten reduzieren den betrieblichen Aufwand, der durch mehrere Dashboards, Konsolen, Protokolle und Richtliniensprachen entsteht.
- Verbesserte Sicherheitsergebnisse. Die Zentralisierung der Sicherheit bei gleichzeitiger Unterstützung einer Multi-Cloud-Umgebung ermöglicht einheitliche Sicherheitsrichtlinien, die alle Anwendungen abdecken. Einheitliche Richtlinien und deren konsequente Durchsetzung sind entscheidend, um die Sicherheitslage des Unternehmens zu verbessern und die nur allzu häufigen Cloud-Sicherheitsvorfälle zu vermeiden.
Der Einsatz eines Cloud-Gateways in der Equinix-Umgebung bietet noch weitere Vorteile. In den folgenden Beiträgen werden wir näher darauf eingehen und jeweils eine andere Funktion eines Cloud-Gateways sowie deren Vorteile beleuchten.
Wenn Sie nicht warten möchten und gleich loslegen wollen, finden Sie hier einige Ressourcen mit weiterführenden Informationen:
- Equinix Technology Alliance
- Equinix & F5: Übernehmen Sie die Kontrolle über die Sicherheit Ihrer Hybrid Cloud
- Verbesserung von Geschäftsergebnissen und Anwendungserlebnissen mit einem Cloud-Gateway in Equinix
Bleiben Sie sicher und freuen Sie sich auf weitere Neuigkeiten!
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...