Halten Sie für Ihren CISO einen Platz am Tisch der digitalen Transformation frei? Das sollten Sie.
Mehrere Trends führen dazu, dass die Infrastruktur zunehmend in den Hintergrund rückt. Die breite Einführung von Automatisierung und Infrastructure-as-Code-Ansätzen zur Verwaltung der Anwendungsbasis hat die Bedeutung der zahlreichen Netzwerk- und Anwendungstechnologien verschleiert, die für die Bereitstellung und Absicherung von Anwendungen erforderlich sind.
Entwickler möchten sich nicht mit den technischen Details der Infrastruktur befassen, insbesondere nicht mit der Netzwerktechnik. Cloud Computing verfolgt seit Langem das Ziel, die Auseinandersetzung mit der Infrastruktur überflüssig zu machen. Dazu stellt es APIs und Drag-and-drop-Konfigurationstools bereit, damit all jene, die Netzwerke und Infrastruktur lieber meiden, sich nicht die Hände schmutzig machen müssen. Kubernetes, von Entwicklern für Entwickler geschaffen, drängt Netzwerktechnik und Infrastruktur geschickt in den Hintergrund, indem es sie unter einer Schicht aus Konfigurations- und Orchestrierungsmagie verbirgt.
Das bedeutet jedoch nicht, dass wir die Existenz der Infrastruktur oder ihre Bedeutung als wichtiges Angriffsziel außer Acht lassen sollten.
So betrafen drei der zehn größten Schwachstellen, die von IBM X-Force im Jahr 2020 erfasst wurden, die Infrastruktur.
Ich warte, während Sie das erst einmal verdauen.
Die übrigen Plätze der Top Ten belegten erwartungsgemäß Schwachstellen in Anwendungsplattformen und Frameworks. Drei davon – darunter die am häufigsten ausgenutzte Schwachstelle – zielten jedoch auf die Infrastruktur ab.
Solange Infrastruktur benötigt wird – und das wird auf absehbare Zeit der Fall sein –, muss sie auch geschützt werden. In den meisten Architekturen bildet die Infrastruktur den ersten Kontaktpunkt, wobei Firewalls, DNS und Load Balancer an vorderster Stelle stehen. Diese kritischen Infrastrukturkomponenten können im Falle eines Angriffs die gesamte digitale Präsenz eines Unternehmens lahmlegen. So heißt es auch im jährlichen Internetbericht von Cisco: „Ausfälle der Infrastruktur stellen ebenfalls weiterhin eine Bedrohung dar; mehr als die Hälfte der Betreiber ist davon betroffen.“
Das Verhältnis zwischen Infrastruktur und Geschäft bleibt verhalten. Fairerweise muss man sagen, dass Führungskräfte dem Schutz der Infrastruktur fast ebenso viel Bedeutung beimessen wie dem Schutz des Unternehmens und der Anwendungen. Mit anderen Worten: Ihr Interesse am Schutz von – nun ja – allem ist eher mäßig.
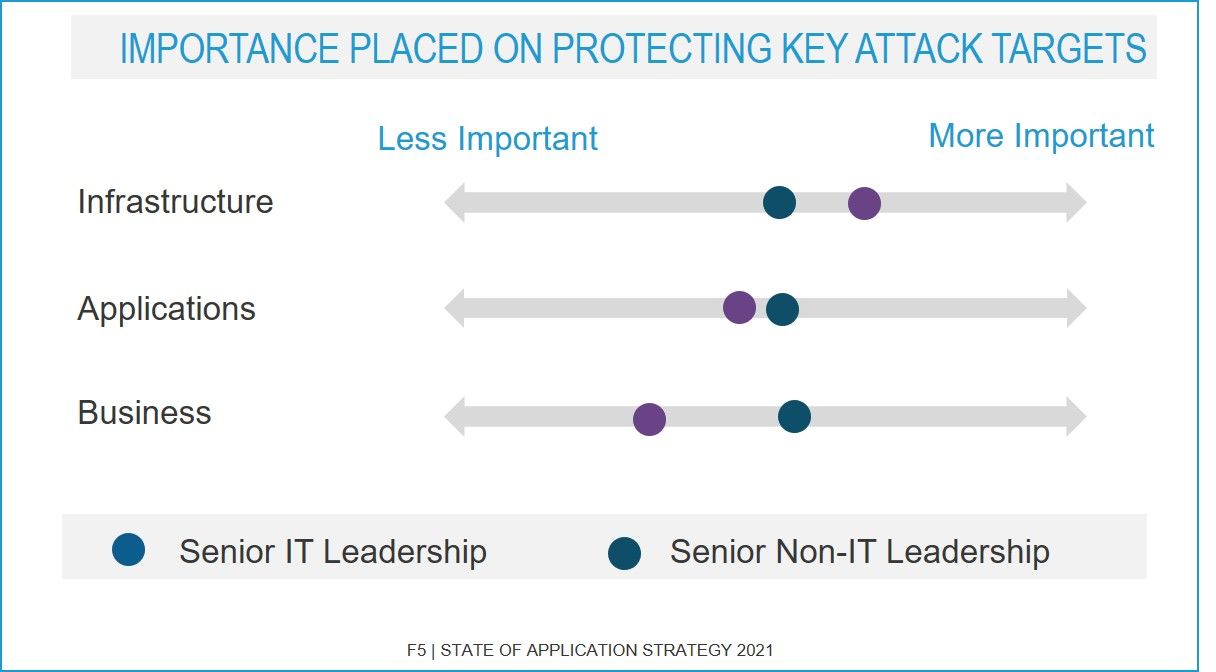
Wir haben diese Kategorien aus einem ganz bestimmten Grund gewählt: Zusammen bilden sie den „Stack“ des digitalen Geschäfts. Das digitale Geschäft ist auf Anwendungen angewiesen, und Anwendungen wiederum auf die Infrastruktur. In der heutigen standardmäßig digitalen Welt sind diese drei untrennbar miteinander verbunden. Dennoch werden sie offensichtlich als eigenständige Dinge betrachtet, die geschützt werden müssen – oder auch nicht –, je nachdem, wie ihre Bedeutung aufgrund ihrer jeweiligen Rolle im Unternehmen wahrgenommen wird.
Die Diskrepanz, die sich bei der Bedeutung zeigt, die dem Schutz wichtiger Angriffsziele beigemessen wird, deutet darauf hin, dass sich die meisten Unternehmen auf ihrem Weg der digitalen Transformation noch in der Entwicklung befinden. Die Fachbereiche und die IT müssen als gleichberechtigte Partner zusammenarbeiten, um das digitale Geschäft effizient zu betreiben und zu schützen. Das bedeutet, dass die IT dem Schutz des Unternehmens die gleiche Bedeutung beimessen muss wie dem Schutz der Infrastruktur – und umgekehrt.
Die digitale Transformation wurde durch COVID-19 und den überstürzten Umstieg auf digitale Lösungen zweifellos beschleunigt. Es wird jedoch einige Zeit dauern, bis der Reifegrad der Verfahren und die Wahrnehmung damit Schritt halten. Heute berichtet PWC dass infolge von COVID-19 mehr als die Hälfte der Unternehmen „nun eher dazu bereit ist, Cybersicherheit bei jeder Geschäftsentscheidung zu berücksichtigen – gegenüber 25 % in unserer Umfrage im Vorjahr“.
Das ist ein guter Anfang.
Eine Möglichkeit für Unternehmen, die diese Praxis noch nicht eingeführt haben, besteht darin, sich anzusehen, wer bei der digitalen Transformation mit am Tisch sitzt. Während wir häufig davon sprechen, dass der CIO einen festen Platz am Tisch braucht, wird die entscheidende Bedeutung einer Einbindung des CISO seltener erwähnt.
Die Rolle des CISO hat sich im Laufe der Zeit gewandelt, mitunter abrupt. Im Kern erfordert sie eine konsequente Ausrichtung auf Sicherheit. Da die digitale Arbeitsweise in Unternehmen zum Standard geworden ist, hat sich die Rolle zu einer strategischeren Funktion entwickelt, bei der es ebenso sehr um einen sicheren Betrieb wie um schnelles Handeln geht. Das bedeutet, dass CISOs von Anfang an in die digitale Transformation eingebunden werden müssen, um die erforderlichen Richtlinien und Leitplanken zu schaffen, damit das Unternehmen Kunden- und Unternehmensdaten schützen und zugleich die Beschleunigung des digitalen Geschäfts ermöglichen kann.
Wenn Ihr CISO noch nicht in die Gespräche über die digitale Transformation eingebunden ist, sollte sich das ändern. Die Infrastruktur ist nach wie vor ein entscheidender Bestandteil des digitalen Geschäfts und ein attraktiver Angriffsvektor – und ihr Schutz gehört weiterhin zum Verantwortungsbereich des CISO.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

Ein umfassender Leitfaden zur Bereitstellung und Sicherheit von KI-Anwendungen
Entdecken Sie optimale Strategien für die Absicherung und Bereitstellung von KI-Anwendungen.
KI zulassen und einführen? Lehren aus der Public Cloud
Die Einführung von KI steht unmittelbar bevor und könnte entscheidend sein, um wettbewerbsfähig zu bleiben. Daher muss die IT-Sicherheit proaktiv handeln und der KI-Einführung schon jetzt einen Schritt voraus sein, um sie auf einen risikogerechten Weg zu lenken.
Stand der Anwendungsstrategie 2022: Zeit für die Modernisierung des Betriebs
Es ist deutlich geworden, dass Unternehmen ihren Fokus erneut auf die Geschäftsfunktionen richten müssen, um die Dynamik ihrer digitalen Transformation aufrechtzuerhalten. Kundenerlebnisse haben zwar weiterhin Priorität, doch auch Geschäftsfunktionen wie Recht, Personalwesen und Finanzen müssen digitalisiert werden. Das bedeutet, dass CIOs das Steuer übernehmen, während sich die digitale Transformation von der Modernisierung von Anwendungen hin zur Modernisierung von Betriebsabläufen verlagert.
F5s Weg zu einer vielseitigen Plattform für Anwendungsanalysen
F5 bietet heute die umfassendsten Anwendungsdienste entlang des gesamten Weges vom Code bis zum Kunden. Künftig werden wir verstärkt auf Anwendungstelemetrie und -analysen setzen, damit unsere Kunden wertvolle Erkenntnisse über ihre Anwendungen, Geschäftsabläufe und Benutzererlebnisse gewinnen können. Beim Ausbau unserer Cloud-Analysefunktionen werden wir ML und KI noch stärker nutzen, um unsere Kunden bei der Verbesserung ihrer Geschäftsdienste zu unterstützen.
Telemetrie: Eine andere Art von Daten
Verwenden wir den Begriff „Telemetrie“ nur, weil er attraktiver klingt als „Daten“? Letztlich sind sowohl Daten als auch Telemetrie strukturierte Informationseinheiten. Es ist kein Verbrechen, die Begriffe synonym zu verwenden. Doch wenn man es genau nimmt, gibt es einen Unterschied. Und dieser Unterschied wird immer wichtiger werden, je weiter Unternehmen in die Datenökonomie vordringen.
MTTR bedeutet nicht „Mean Time to Reboot“
„Schnell scheitern“ lautet heute das Mantra für mehr Geschwindigkeit. Ob in DevOps oder im Geschäftsleben: Wer in einer digitalen Wirtschaft agiert, muss eine möglichst perfekte Verfügbarkeit gewährleisten.